
 paradigmxyz/iron-proxy
신뢰할 수 없는 워크로드를 위한 이그레스 방화벽.



CI 작업, AI 코딩 에이전트, 샌드박스 컨테이너는 임의의 아웃바운드 요청을 보낼 수 있습니다. 침해된 의존성, 프롬프트 인젝션, 또는 악의적인 빌드 단계는 시크릿을 유출하거나, 외부로 신호를 보내거나, 리버스 셸을 열 수 있습니다. 대부분의 팀은 자신의 워크로드에서 무엇이 나가는지 전혀 볼 수 없으며, 이를 막을 방법은 말할 것도 없습니다.
iron-proxy는 내장 DNS 서버를 갖춘 MITM 이그레스 프록시로, 신뢰할 수 없는 워크로드와 인터넷 사이에 위치합니다. 네트워크 경계에서 기본 거부(default-deny)를 적용하므로, 워크로드는 명시적으로 허용한 도메인에만 접근할 수 있습니다. 실제 시크릿은 샌드박스에 절대 들어가지 않습니다. 워크로드는 프록시 토큰을 사용하고, iron-proxy가 이그레스 시점에 실제 자격 증명으로 교체하므로, 침해된 워크로드는 프록시 외부에서는 무용지물인 토큰만 유출할 수 있습니다.
단일 바이너리. 단일 YAML 설정.
169.254.169.254,
fd00:ec2::254, fd20:ce::254)와 루프백은 기본적으로 거부되며,
proxy.upstream_deny_cidrs 또는 IRON_PROXY_UPSTREAM_DENY_CIDRS로
재정의할 수 있습니다.HTTP_PROXY, HTTPS_PROXY, 또는 SOCKS5 설정을
통해 프록시 구성을 기본 지원하는 도구를 위한 선택적 터널 리스너.SET ROLE을 주입하며, SQL AST 순회를 통해
클라이언트의 역할 변경 시도(SET ROLE, 모든 set_config 호출, DO 블록,
안전하지 않은 함수 정의, CREATE AGGREGATE처럼 함수를 콜백으로 바인딩하는
정의 등)를 거부하는 선택적 리스너. SQL 및 PL/pgSQL 루틴 본문은 재귀적으로
검사되며, 동적 PL/pgSQL과 지원되지 않는 루틴 언어는 거부됩니다. 심층 방어로,
주입된 역할에서 pg_catalog.set_config에 대한 EXECUTE와 불필요한
TEMPORARY / CREATE 권한을 회수하고(예: PUBLIC에서), 프록시가 세션
설정에 사용하는 로그인 사용자에게만 set_config를 다시 부여하십시오.
프록시는 항상 업스트림 세션에 standard_conforming_strings=on과
client_encoding=UTF8을 고정하고 클라이언트의 변경 시도를 거부하므로,
프록시의 SQL 파서와 서버가 문장 토큰화 방식에 대해 일치합니다.
애플리케이션이 공유 서비스 계정 사용자로 연결할 때 PostgreSQL 행 수준
보안과 결합하여 테넌트별 데이터 격리를 제공합니다. PgBouncer를
사용하는 경우 pool_mode = session으로 실행해야 합니다 — 트랜잭션 또는
문장 풀 모드는 쿼리 사이에 백엔드를 조용히 다시 바인딩하여 정책을
무력화합니다. 자세한 내용은 docs.iron.sh를
참조하십시오.CI 파이프라인, GitHub Actions, AI 에이전트(Claude Code, Cursor, Codex), 그리고 완전히 신뢰하지 않는 코드를 실행하는 모든 환경을 위해 만들어졌습니다.
Docker 이미지는 Docker Hub에서 이용할 수 있으며, Linux/macOS(amd64/arm64)용 사전 빌드된 바이너리는 GitHub Releases에서 제공됩니다.
또는 소스에서 빌드할 수 있습니다:
go build -o iron-proxy ./cmd/iron-proxy
cd examples/docker-compose
docker compose up
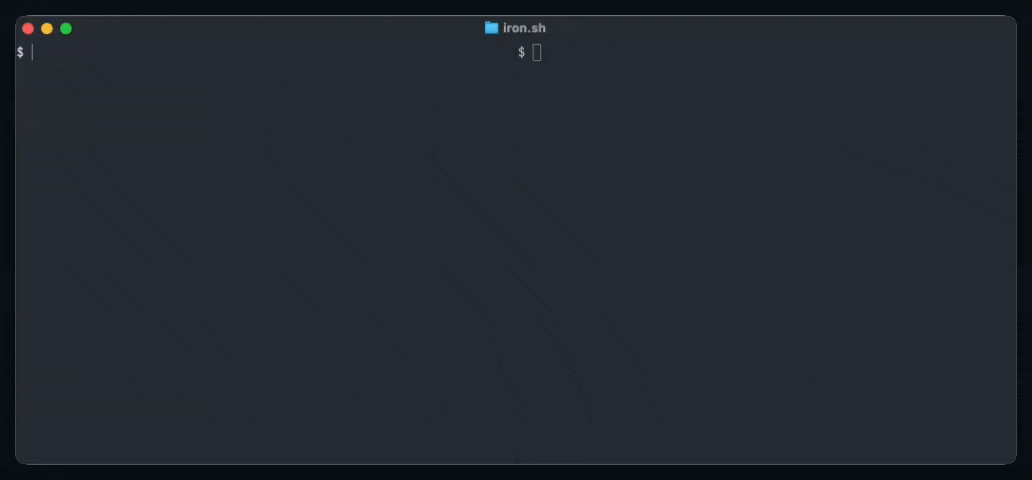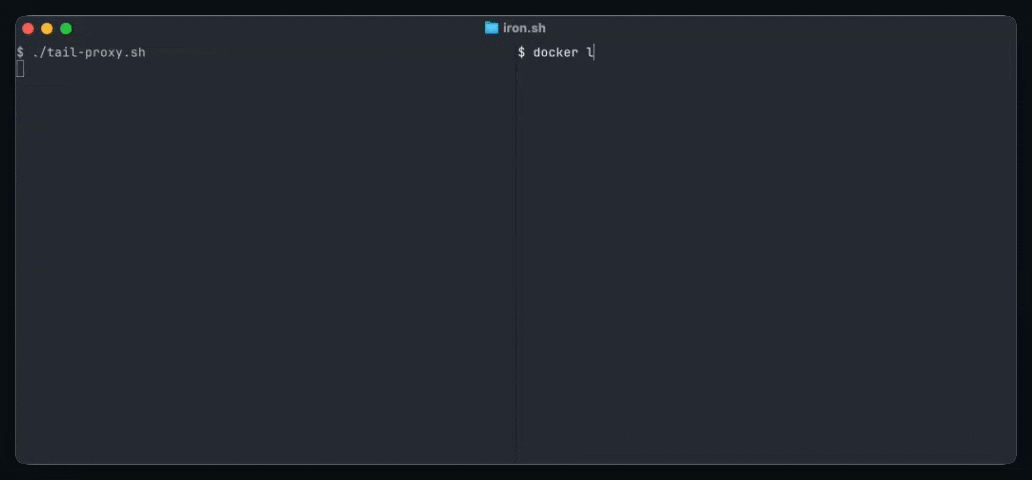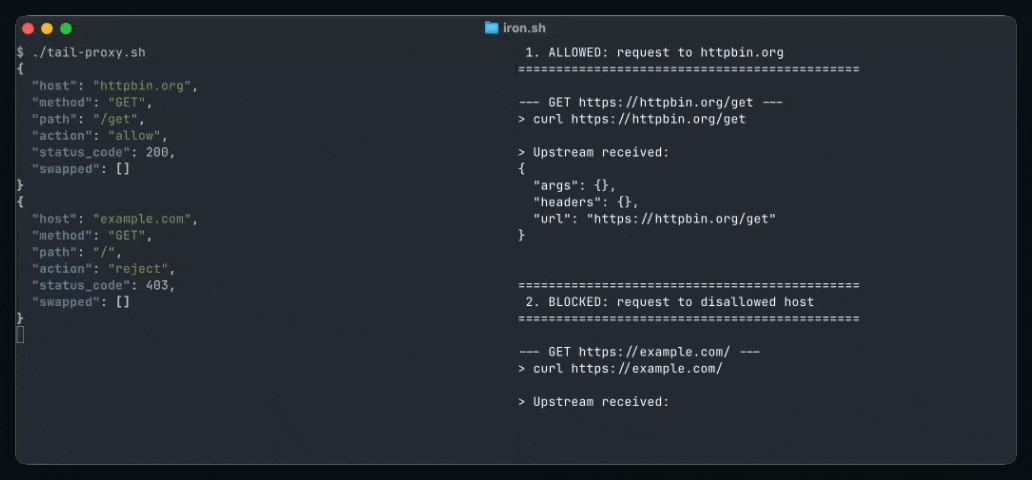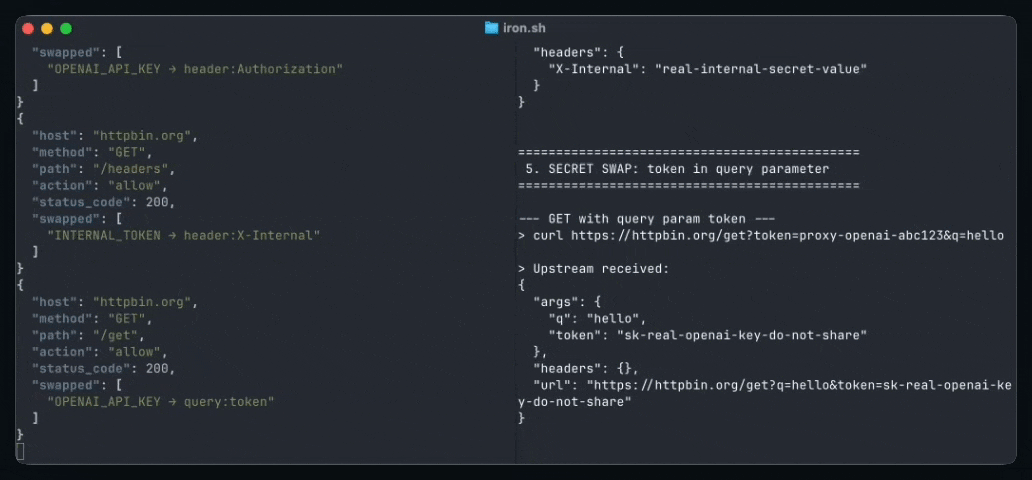
iron-proxy와 프록시를 통해 다섯 개의 요청을 보내는 데모 클라이언트를 시작합니다. 로그를 확인하여 허용된 요청, 차단된 요청, 시크릿이 재작성된 요청을 확인하세요:
docker compose logs proxy
모든 요청은 구조화된 JSON 감사 항목을 생성합니다:
{
  "host": "httpbin.org",
  "method": "GET",
  "path": "/headers",
  "action": "allow",
  "status_code": 200,
  "duration_ms": 142,
  "request_transforms": [
    { "name": "allowlist", "action": "continue" },
    {
      "name": "secrets",
      "action": "continue",
      "annotations": { "swapped": [{ "secret": "OPENAI_API_KEY", "locations": ["header:Authorization"] }] }
    }
  ]
}
거부된 요청에는 rejected_by 필드가 포함되며 WARN 수준으로 로그에 기록됩니다. 전체 스키마는
감사 로그 형식을 참조하세요.
iron-proxy는 사용자가 제공한 CA로 서명된 리프 인증서를 즉석에서 생성하여 TLS를 종료합니다. 클라이언트 컨테이너는 이 CA를 신뢰해야 합니다.
mkdir -p certs
openssl genrsa -out certs/ca.key 4096
openssl req -x509 -new -nodes \
    -key certs/ca.key \
    -sha256 -days 3650 \
    -subj "/CN=iron-proxy CA" \
    -addext "basicConstraints=critical,CA:TRUE" \
    -addext "keyUsage=critical,keyCertSign" \
    -out certs/ca.crt
iron-proxy가 컨테이너들이 DNS를 가리킬 수 있도록 고정 IP를 필요로 합니다:
docker network create --subnet=172.20.0.0/24 iron-proxy
비밀 정보를 담은 env 파일을 생성합니다(버전 관리에서 제외하세요):
echo "OPENAI_API_KEY=sk-real-key" > .env
docker run -d --name iron-proxy \
  --network iron-proxy --ip 172.20.0.2 \
  -v $(pwd)/proxy.yaml:/etc/iron-proxy/proxy.yaml:ro \
  -v $(pwd)/certs/ca.crt:/etc/iron-proxy/ca.crt:ro \
  -v $(pwd)/certs/ca.key:/etc/iron-proxy/ca.key:ro \
  --env-file .env \
  ironsh/iron-proxy:latest -config /etc/iron-proxy/proxy.yaml
가장 간단한 방법은 DNS 기반 라우팅입니다. 컨테이너의 DNS를 iron-proxy로 지정하면 모든 호스트 이름 조회가 프록시 IP로 확인되어 트래픽이 자동으로 프록시를 통해 라우팅됩니다:
docker run --rm \
  --network iron-proxy \
  --dns 172.20.0.2 \
  -v $(pwd)/certs/ca.crt:/certs/ca.crt:ro \
  curlimages/curl --cacert /certs/ca.crt https://httpbin.org/get
더 강력한 적용을 위해 nftables 규칙을 계층화하여 비프록시 이그레스를 차단하거나, 커널 수준 가로채기를 위해 TPROXY를 사용하세요. 각 접근 방식에 대한 자세한 내용은 프록시로 트래픽 라우팅을 참조하세요.
| iron-proxy | Squid | mitmproxy | Envoy | |
|---|---|---|---|---|
| 기본 거부 이그레스 | 내장 | 복잡한 ACL 구성 필요 | 사용자 정의 스크립팅 필요 | RBAC/필터 구성 필요 |
| 시크릿 주입 | 내장 | 아니요 | 아니요 | 아니요 |
| 구조화된 감사 로깅 | 내장, 변환별 추적 | 기본 액세스 로그 | 플러그인 기반 | 구성 가능한 액세스 로그 |
| 설정 복잡성 | 단일 바이너리 + YAML | 방대한 구성 언어 | Python 스크립팅 | 복잡한 YAML 또는 컨트롤 플레인 |
iron-proxy는 신뢰할 수 없는 워크로드의 이그레스를 제어하고 감사하는 단 하나의 목적을 위해 설계되었습니다. Squid는 기본 거부를 수행할 수 있지만 상당한 ACL 구성이 필요하며 시크릿 주입이라는 개념이 없습니다. mitmproxy는 훌륭한 디버깅 도구이지만 프로덕션 적용을 위해 설계되지 않았습니다. Envoy는 이 작업의 일부를 수행하도록 구성할 수 있는 범용 프록시이지만, 문제가 요구하는 것보다 훨씬 더 많은 복잡성을 수반합니다.
iron-proxy는 DNS 서버와 HTTP/HTTPS 프록시를 실행합니다. 컨테이너의 DNS를 iron-proxy로 지정하면 모든 호스트 이름 조회가 프록시 IP로 확인되어 트래픽이 자동으로 프록시를 통해 라우팅됩니다. 프록시는 TLS를 종료하고(제공한 CA에서 즉석으로 리프 인증서 생성), 요청을 순서가 지정된 변환 파이프라인을 통해 실행한 후 업스트림으로 전달하며, 응답을 다시 파이프라인을 통해 실행합니다.
Container → DNS lookup → iron-proxy IP → TLS termination → transforms → upstream
변환은 순서대로 실행됩니다. 내장 변환:
| 변환 | 수행하는 작업 |
|---|---|
allowlist | 일치하는 도메인/CIDR에 대한 요청을 허용하고, 그 외의 모든 요청은 거부합니다(403). |
secrets | 프록시 토큰을 찾기 위해 헤더(및 선택적으로 쿼리, 경로 또는 본문)를 스캔하고 환경 변수의 실제 시크릿으로 교체합니다. |
body_capture | 일치하는 호스트의 디코딩된 요청 본문을 request_body 감사 필드로 기록합니다. 관찰 전용이며, 절대 거부하지 않습니다. |
iron-proxy는 단일 플래그 -config path/to/config.yaml을 받습니다. 다음은
전체 형태입니다(복사해서 바로 사용할 수 있는 시작점은
iron-proxy.example.yaml을 참조하세요):

