
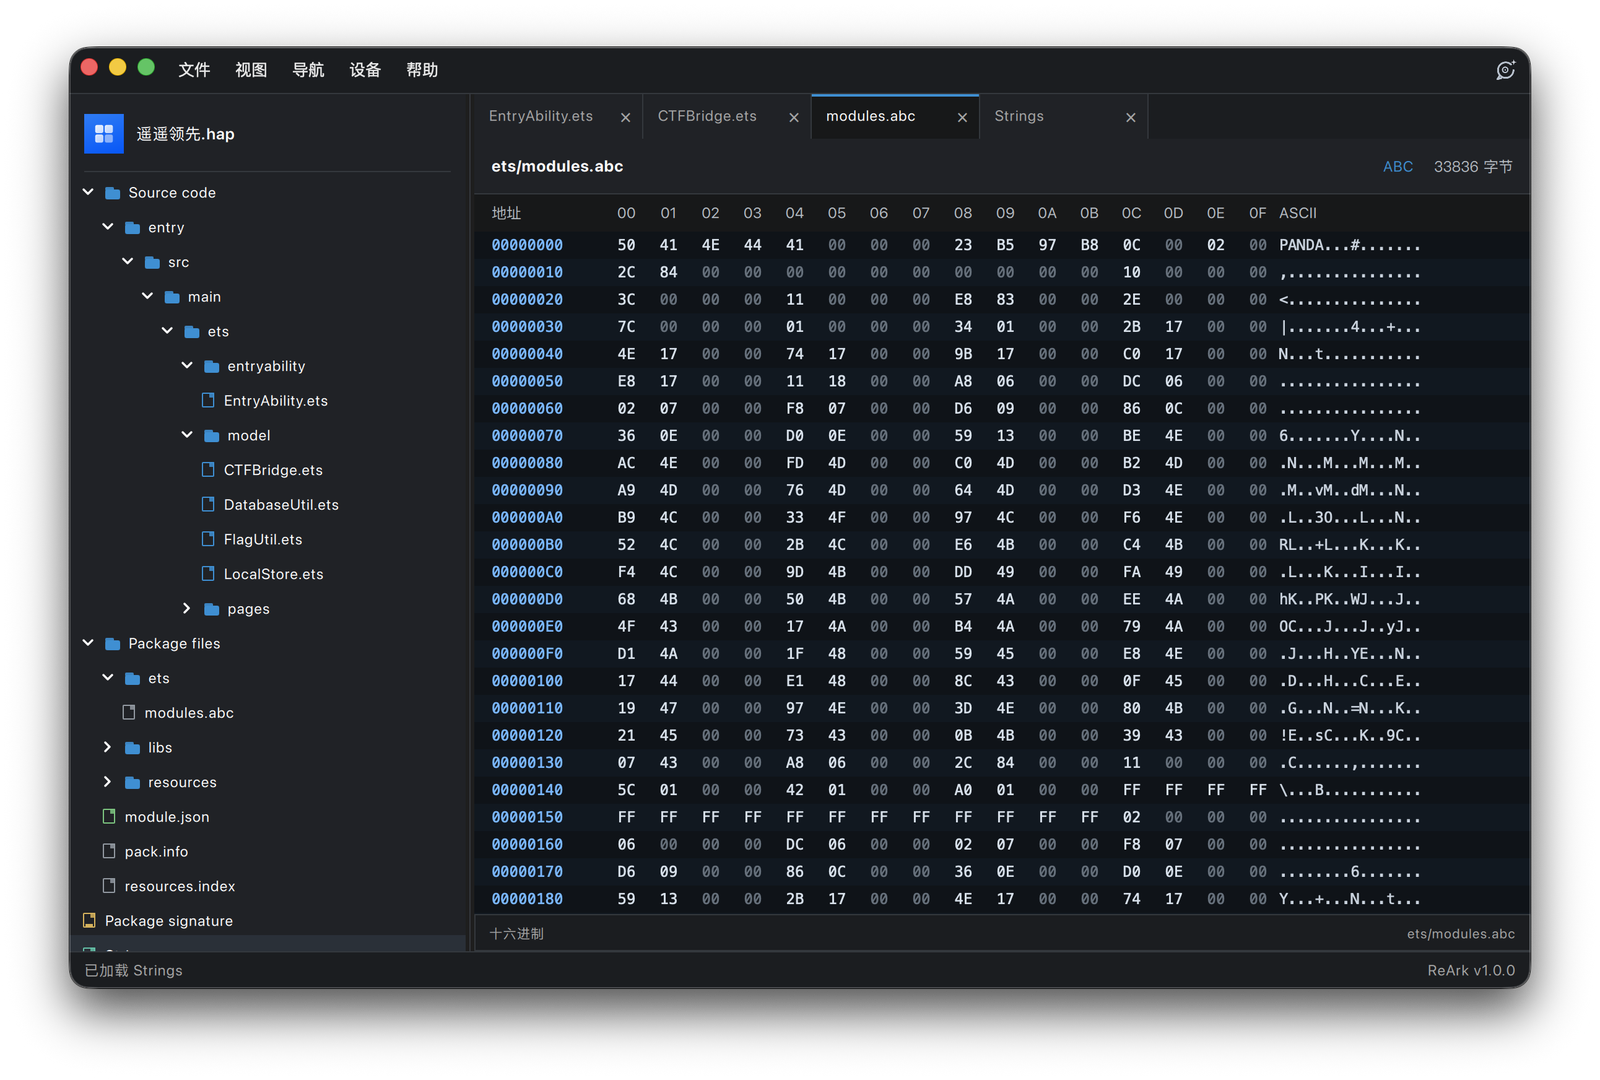
ReArk
 lkimuk/reark
HarmonyOS NEXT(HAP/APP/ABC), Android(APK/AAB), iOS(IPA) 및 네이티브 PE/ELF/Mach-O 바이너리를 위한 지능형 리버스 엔지니어링 및 AI 지원 분석 도구입니다.
android-securitystatic-analysisdynamic-analysis-sandboxing+6
690
 9xeb/context-segmentation
로컬 AI 에이전트의 장기 작업을 위한 멀티 에이전트 자동 컨텍스트 관리
 doretox/atomicvulns
원자적 웹 취약점 실습 환경. 앱당 하나의 OWASP 취약점 — Burp Suite를 활용한 실습 학습을 위해 의도적으로 취약하게 만든 최소한의 Flask + Docker.
 bugbasesecurity/pentest-copilot
Kali 박스에 연결하여 보안 도구를 자율적으로 실행하고, 결과를 분석하며, 브라우저 기반 워크플로를 반복하는 AI 기반 침투 테스트 에이전트입니다.
 pinksawtooth/how_to_become_a_malware_analyst
악성코드 분석가가 되기 위한 큐레이션 가이드로, 필수 지식, 리버스 엔지니어링, 분석 도구, LLM 지원 학습을 실습과 자료와 함께 다룹니다.
 fknmega/aether
AI-driven OSINT and security research agent that builds a live knowledge graph from public data, with bundled recon tools and offensive-security…
 azr43lkn1ght/dfir-labs
Hands-on DFIR challenges covering digital forensics, incident response, malware analysis, and threat hunting with CTF-style flags and real-world…
 pelock/crackmez3s-ctf-crackme-tutorial
CTF 대회용 CrackMe 작성 방법. 소스 코드, 기술적 설명, 안티 디버깅 및 안티 리버스 엔지니어링 트릭.
 avprince26/copy-fail-cve-2026-31431-python-golfing
Python 골프 챌린지 for copy.golf로, 특정 CVE 관련 동작을 재현하는 최소 코드를 작성하는 데 초점을 맞춥니다.
 trailofbits/break-golf
Cryptanalysis golf: break schemes and prove it in Lean 4. Proof-of-concept board.
 jvdsn/crypto-attacks
암호화 공격 및 유틸리티의 Python 구현.
 mindcrypt/covertchannels-steganography
은닉 채널 및 스테가노그래피/스테가날리시스 리소스(도서, 논문 및 도구) 목록
 0xcomposure/fftstegpic
고속 푸리에 변환(FFT)을 사용하는 디지털 이미지 스테가노그래피 Python 스크립트
 vatsal200600/stegolab
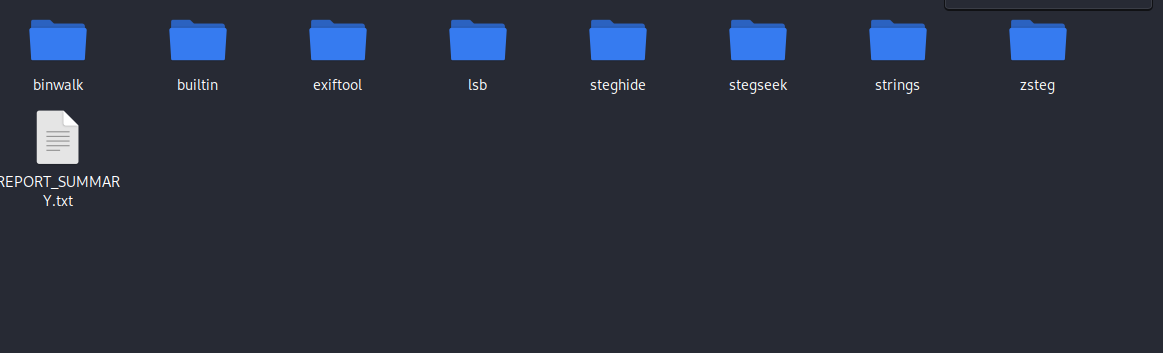
올인원 이미지 스테가노그래피 툴킷 — CTF 및 포렌식용
 webgoat/webgoat
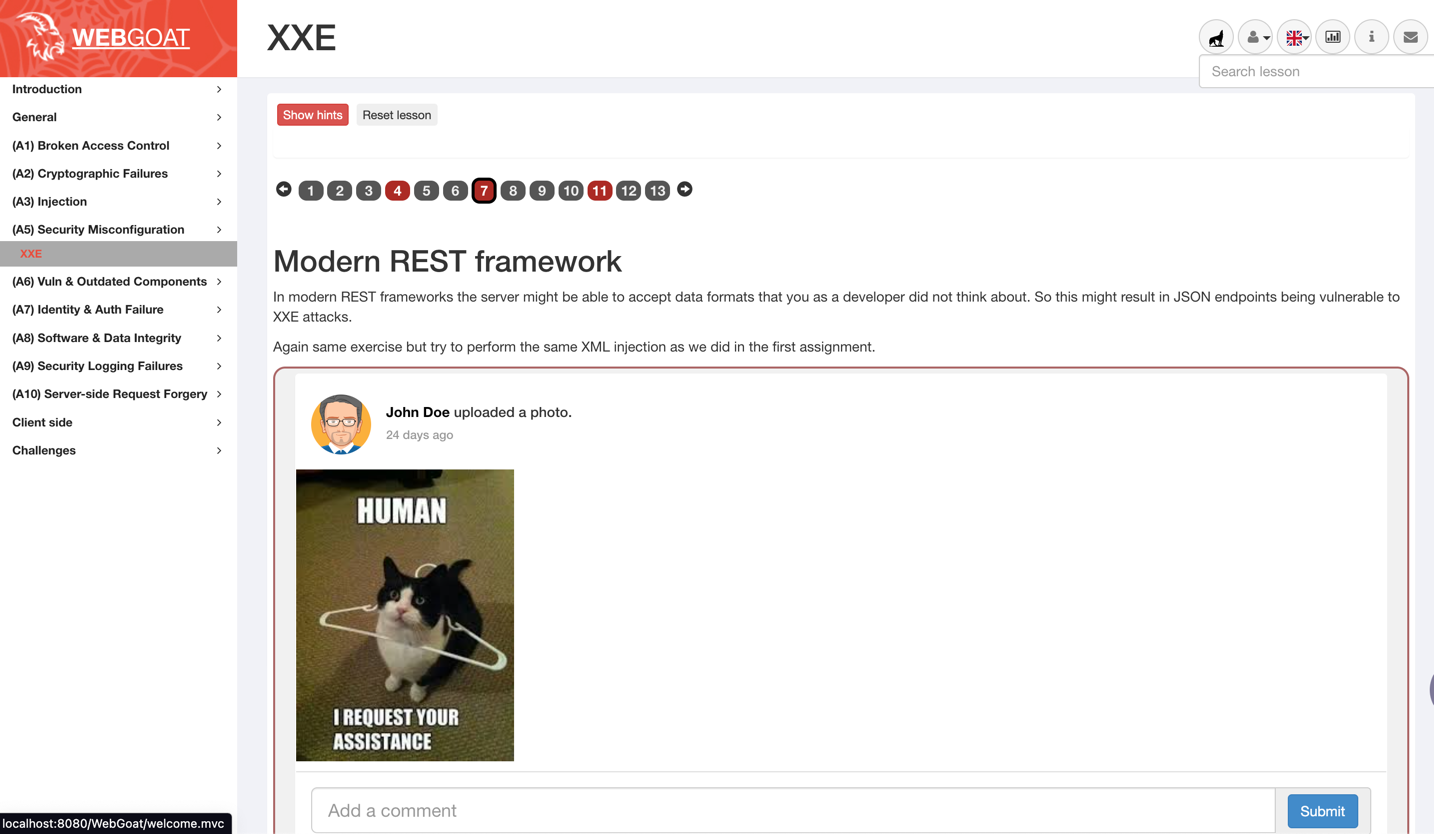
의도적으로 취약하게 만든 웹 애플리케이션으로, 웹 애플리케이션 보안 및 침투 테스트 기법을 학습하기 위한 대화형 레슨과 챌린지를 제공합니다.
 io12/pwninit
ELF 바이너리를 패치하고, 일치하는 링커를 가져오고, libc를 언스트리핑하고, pwntools 솔버 스크립트를 생성하여 바이너리 익스플로잇 챌린지 설정을 자동화합니다.