
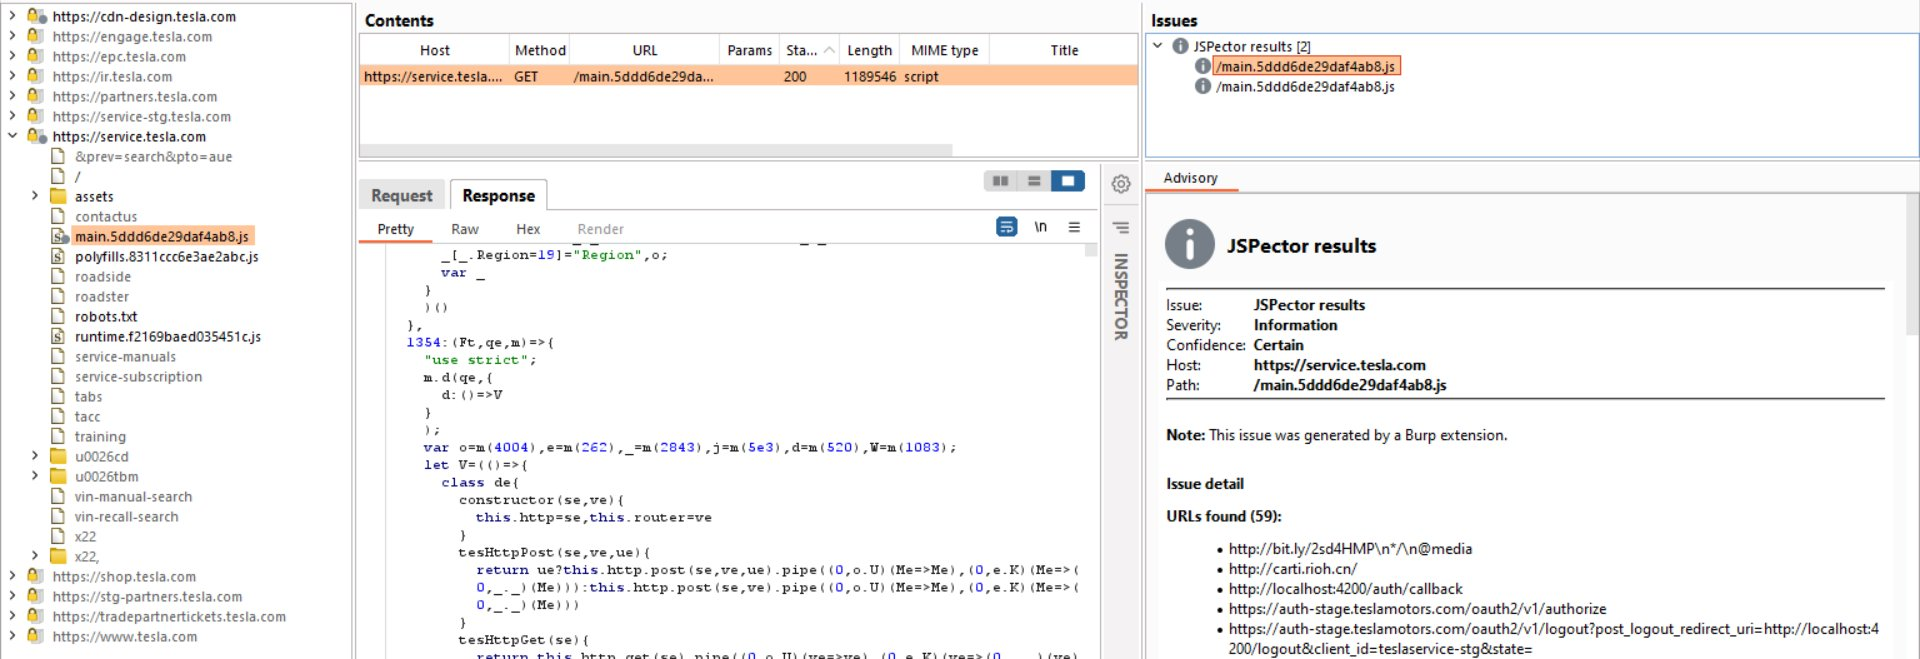
JSpector
 hisxo/jspector
JavaScript(JS) 파일을 수동 모드에서 크롤링하고 결과를 이슈에 직접 표시하는 간단한 Burp Suite 확장 프로그램
information-gatheringweb-securitycrawler
 kacakb/jsfinder
JavaScript 파일을 빠르고 포괄적으로 가져옵니다.
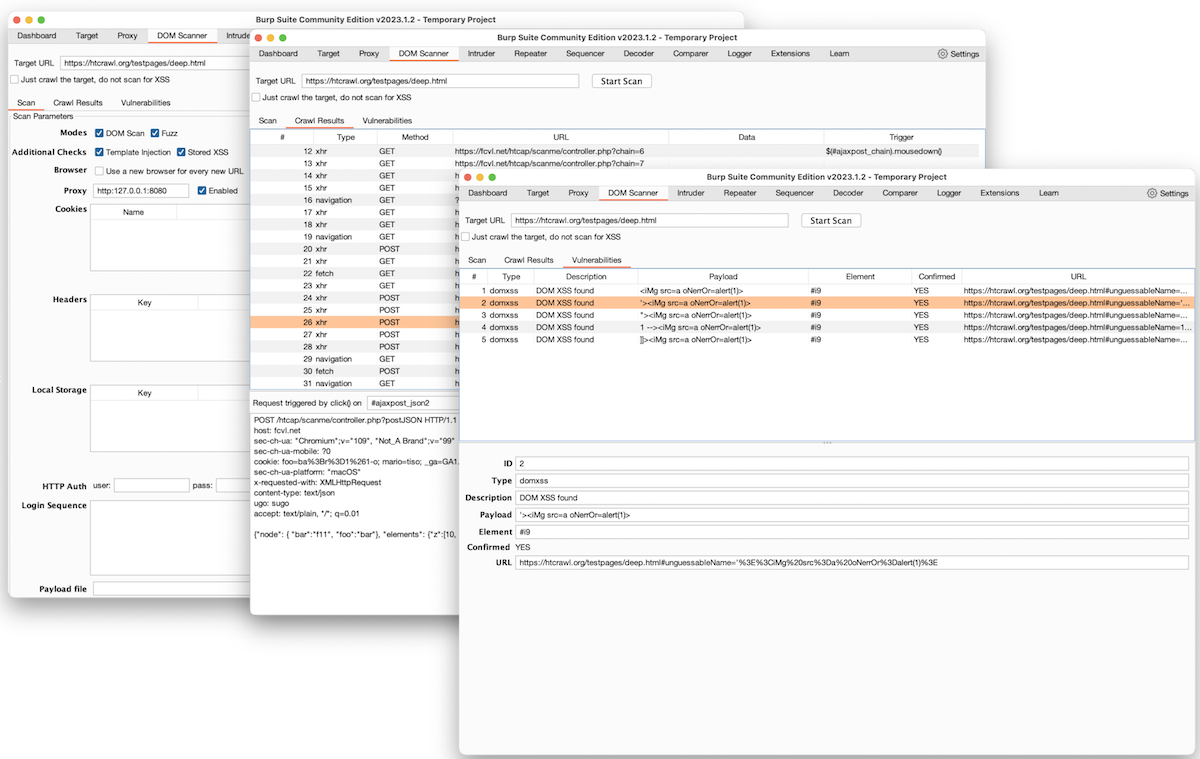 fcavallarin/burp-dom-scanner
단일 페이지 애플리케이션(SPA)을 스캔하고 크롤링하기 위한 Burp Suite 확장 기능
 sirbugs/endext
JavaScript 파일에서 사용자 정의 가능한 정규식 패턴을 사용하여 웹 애플리케이션 정찰 및 API 발견을 위한 모든 가능한 엔드포인트, URL 및 경로를 추출합니다.
 hueristiq/xcrawl3r
웹 페이지를 재귀적으로 크롤링하여 링크를 따라가고, 사이트맵과 robots.txt 파일을 파싱하여 모든 URL을 발견합니다. 보안 정찰 및 콘텐츠 발견에 이상적입니다.
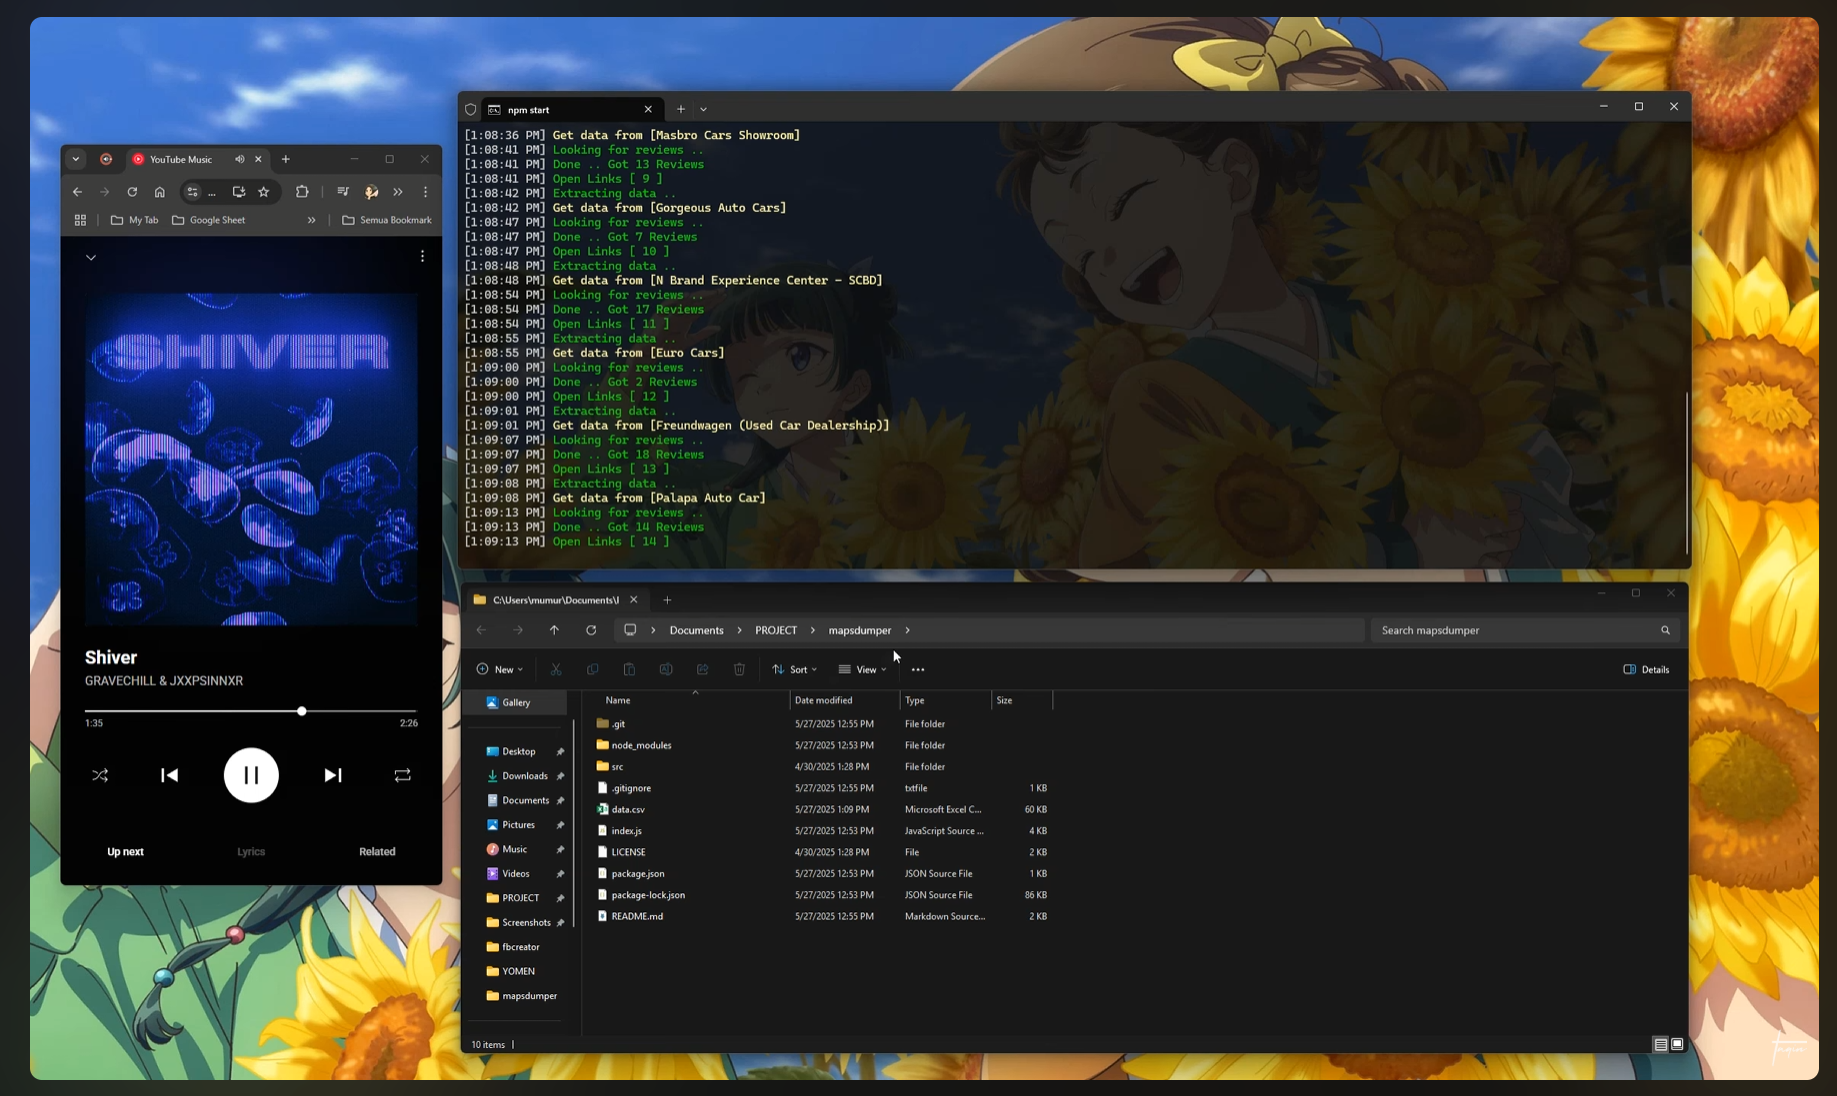 tegal1337/mapsdumper
Google Maps에서 전화번호, 이메일, 웹사이트 및 리뷰와 같은 장소 세부 정보를 덤프합니다.
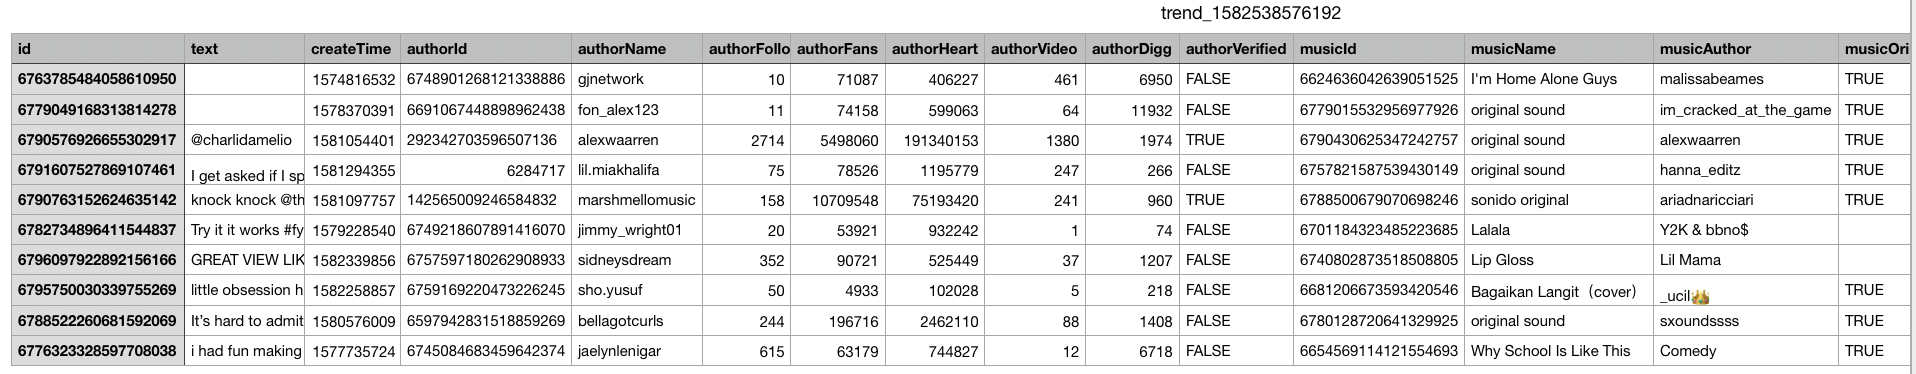 soxoj/tiktok-scraper
CLI 또는 Node.js 모듈을 통해 TikTok 동영상 게시물, 사용자 프로필, 해시태그 트렌드 및 뮤직 피드 메타데이터를 스크래핑하고 다운로드합니다. 배치 다운로드, 프록시 로테이션 및 세션 관리를 지원합니다.
 l4rm4nd/linkedindumper
LinkedIn API로부터 회사 직원을 덤프/스크래핑/추출하는 Python 3 스크립트
 h33tlit/jbin-website-secret-scraper
Jbin은 웹사이트에서 모든 URL을 수집한 다음, API 키, API 시크릿, API 토큰 등 많은 유용한 정보와 같은 비밀 데이터를 노출하려고 시도합니다.
 josephlai241/urs
Universal Reddit Scraper - 종합적인 Reddit 스크래핑/아카이빙 명령줄 도구입니다.
 mhmdiaa/second-order
웹 애플리케이션을 크롤링하여 URL을 수집하고 200이 아닌 응답에 대해 구성 가능한 규칙을 매칭함으로써 2차 서브도메인 탈취 취약점을 탐지합니다.
 s4dhulabs/vimana-framework
Vimana는 Python API 및 웹 애플리케이션을 감사하기 위한 모듈식 보안 프레임워크입니다. 플러그인 기반 아키텍처를 통해 보안 전문가는 자동 및 수동 기술을 사용하여 Python 프로젝트를 평가, 퍼징 및 분석할 수 있습니다.
 morph3/crawpy
자동 보정, 재귀 스캔, 보고서 생성을 지원하는 비동기 HTTP 콘텐츠 탐색 도구로, 숨겨진 웹 디렉터리 및 파일을 열거합니다.
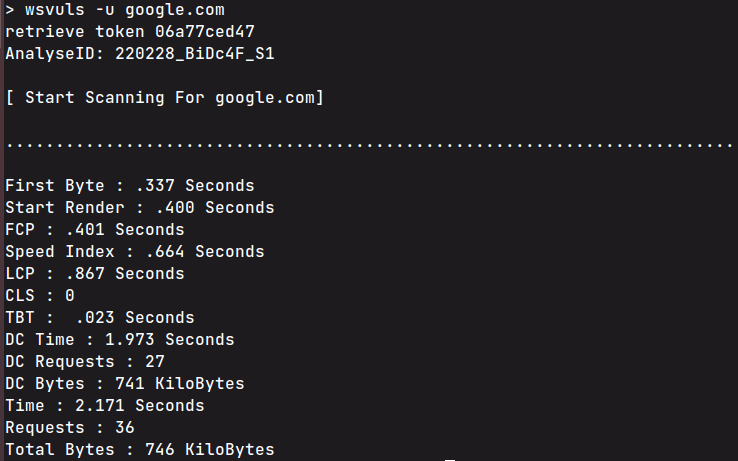 anouarbensaad/wsvuls
CLI 웹사이트 취약점 스캐너로, 오래된 서버 소프트웨어 및 안전하지 않은 HTTP 헤더를 감지하고 성능 통계 및 요청 매핑과 함께 Cloudflare IP/포트 데이터를 추출합니다.
 soxoj/socid-extractor
⛏️ Maigret의 추출 엔진: 모든 프로필 URL을 150개 이상의 사이트에서 구조화된 OSINT 레코드로 변환합니다.
 hackmanit/web-cache-vulnerability-scanner
Go 기반 CLI 스캐너로 웹 캐시 포이즈닝 및 디셉션을 위한 도구입니다. 10가지 포이즈닝 기법, 여러 디셉션 방법, 내장 크롤러, JSON 보고, 그리고 침투 테스트를 위한 프록시 통합을 지원합니다.
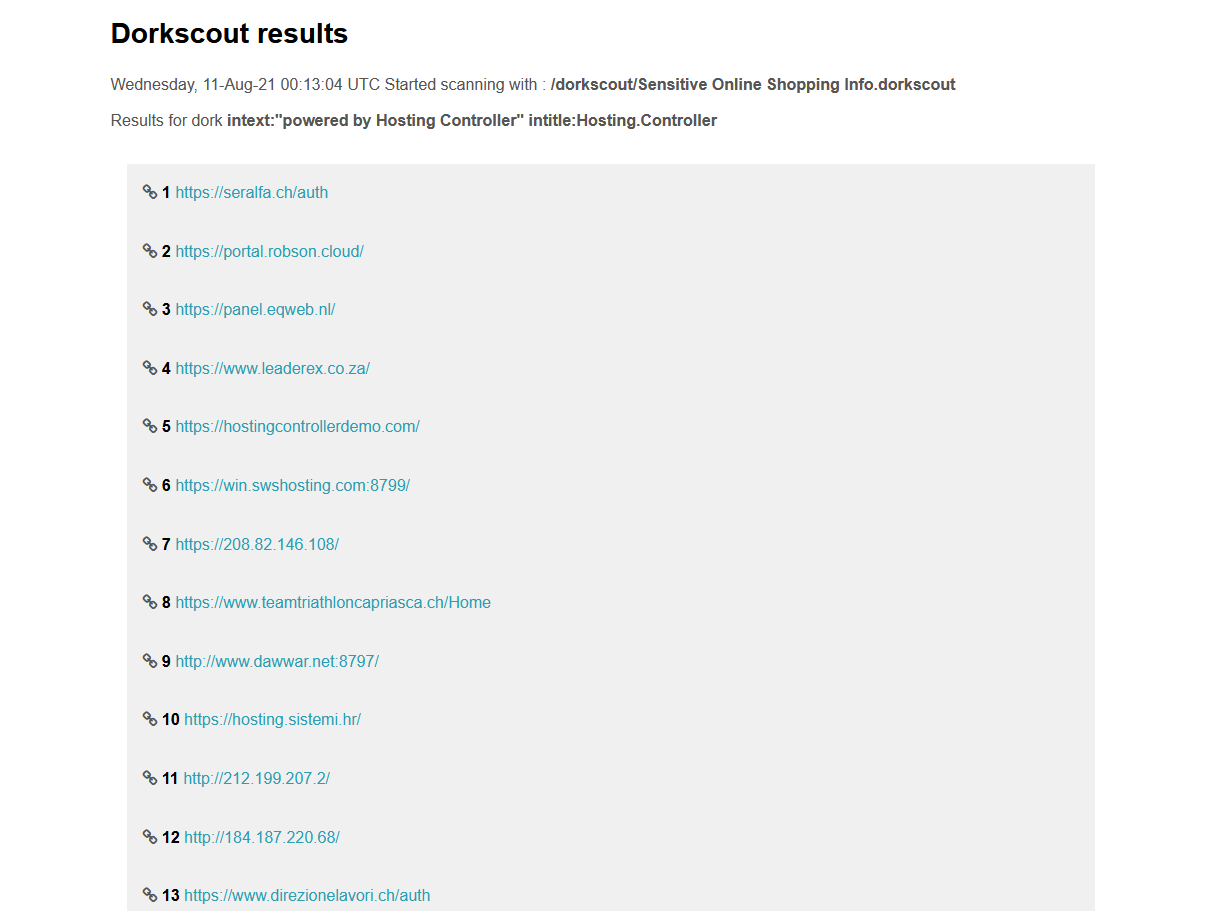 r4ygm/dorkscout
Google dork 자동 스캐너: exploit-db의 dork 목록을 가져와 대상 또는 인터넷 전체를 스캔하여 취약한 애플리케이션, 비밀 파일, 노출된 민감 데이터를 탐지합니다.
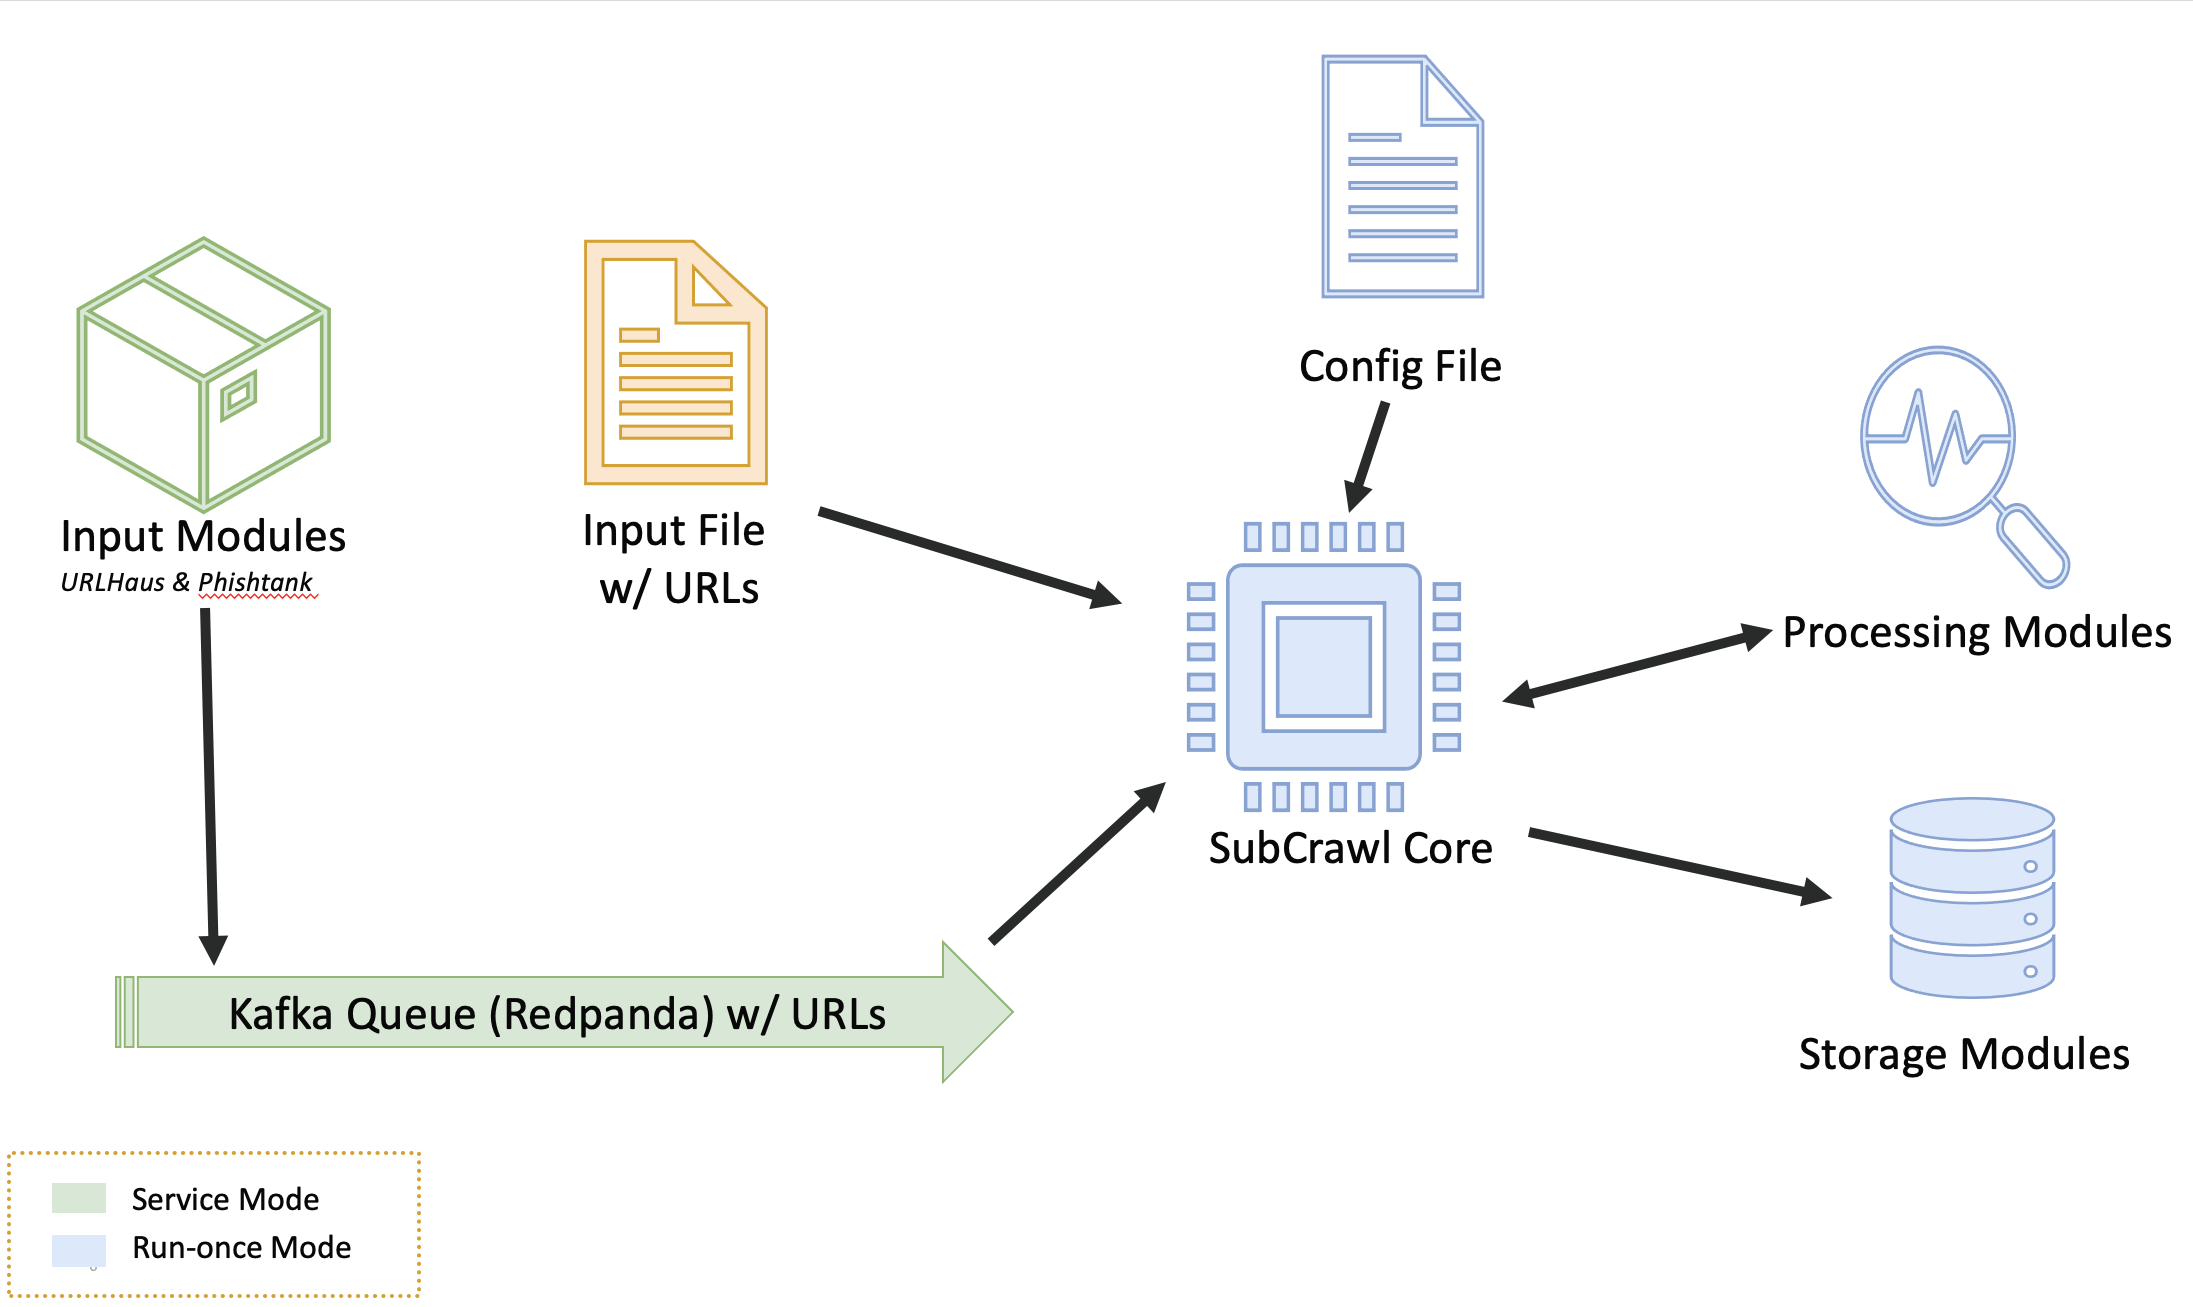 hpthreatresearch/subcrawl
웹에서 오픈 디렉터리를 발견하고 분석하기 위한 모듈식 프레임워크입니다. URL을 크롤링하고 콘텐츠를 추출하며 YARA/ClamAV 스캔을 적용하고 결과를 MISP, SQLite 또는 콘솔로 출력하여 위협 인텔리전스에 활용합니다.