 r4ygm/dorkscout
Google dork 자동 스캐너: exploit-db의 dork 목록을 가져와 대상 또는 인터넷 전체를 스캔하여 취약한 애플리케이션, 비밀 파일, 노출된 민감 데이터를 탐지합니다.


dokrscout는 구글 검색을 통해 인터넷 상에서 취약한 애플리케이션이나 비밀 파일을 자동으로 찾는 도구입니다. dorkscout는 먼저 https://www.exploit-db.com/google-hacking-database에서 dork 목록을 가져온 다음, 지정된 대상이나 발견된 모든 것을 스캔합니다.
dorkscout는 다양한 방법으로 설치할 수 있습니다.

를 통해 Golang Packages (golang 패키지 관리자)
go get github.com/R4yGM/dorkscout
이 방법은 모든 플랫폼에서 작동합니다
docker가 설치되어 있지 않다면 해당 가이드를 따라 설치할 수 있습니다.
먼저 Docker 레지스트리에서 docker 이미지(17.21MB)를 가져와야 합니다. 여기에서 확인할 수 있습니다. 이미지를 가져오지 않으려면 리포지토리를 클론한 후 Dockerfile에서 이미지를 빌드할 수도 있습니다.
docker pull r4yan/dorkscout:latest
이미지를 가져오지 않으려면 여기에서 dorkscout Dockerfile을 다운로드하거나 복사한 후 Dockerfile에서 이미지를 빌드할 수 있습니다.
그런 다음 컨테이너를 실행하려면 먼저 컨테이너에 파일을 공유할 볼륨을 생성해야 합니다.
docker volume create --name dorkscout_data
docker를 사용하여 컨테이너를 실행하면 "dorkscout" 디렉터리 내에 자동으로 dork 목록이 설치됩니다.
-rw-r--r-- 1 r4yan r4yan   110 Jul 31 14:56  .dorkscout
-rw-r--r-- 1 r4yan r4yan 79312 Aug 10 20:30 'Advisories and Vulnerabilities.dorkscout'
-rw-r--r-- 1 r4yan r4yan  6352 Jul 31 14:56 'Error Messages.dorkscout'
-rw-r--r-- 1 r4yan r4yan 38448 Jul 31 14:56 'Files Containing Juicy Info.dorkscout'
-rw-r--r-- 1 r4yan r4yan 17110 Jul 31 14:56 'Files Containing Passwords.dorkscout'
-rw-r--r-- 1 r4yan r4yan  1879 Jul 31 14:56 'Files Containing Usernames.dorkscout'
-rw-r--r-- 1 r4yan r4yan  5398 Jul 31 14:56  Footholds.dorkscout
-rw-r--r-- 1 r4yan r4yan  5568 Jul 31 14:56 'Network or Vulnerability Data.dorkscout'
-rw-r--r-- 1 r4yan r4yan 49048 Jul 31 14:56 'Pages Containing Login Portals.dorkscout'
-rw-r--r-- 1 r4yan r4yan 16112 Jul 31 14:56 'Sensitive Directories.dorkscout'
-rw-r--r-- 1 r4yan r4yan   451 Jul 31 14:56 'Sensitive Online Shopping Info.dorkscout'
-rw-r--r-- 1 r4yan r4yan 29938 Jul 31 14:56 'Various Online Devices.dorkscout'
-rw-r--r-- 1 r4yan r4yan  2802 Jul 31 14:56 'Vulnerable Files.dorkscout'
-rw-r--r-- 1 r4yan r4yan  4925 Jul 31 14:56 'Vulnerable Servers.dorkscout'
-rw-r--r-- 1 r4yan r4yan  8145 Jul 31 14:56 'Web Server Detection.dorkscout'
따라서 직접 설치할 필요가 없습니다. 그런 다음 다음과 같이 스캔을 시작할 수 있습니다.
docker run -v Dorkscout:/dorkscout r4yan/dorkscout scan <options>
<options> 부분을 dorkscout에 전달하려는 옵션/인수로 바꾸십시오. 예시:
docker run -v dorkscout_data:/dorkscout r4yan/dorkscout scan -d="/dorkscout/Sensitive Online Shopping Info.dorkscout" -H="/dorkscout/a.html"
Docker 컨테이너를 사용하여 프록시를 통해 스캔하려면 --net host 옵션을 추가해야 합니다. 예시:
docker run --net host -v dorkscout_data:/dorkscout r4yan/dorkscout scan -d="/dorkscout/Sensitive Online Shopping Info.dorkscout" -H="/dorkscout/a.html -x socks5://127.0.0.1:9050"
결과는 항상 볼륨 안에 저장하십시오. 컨테이너에 저장하면 결과가 삭제됩니다! 결과를 저장하는 디렉터리의 볼륨 경로를 동일하게 입력하여 저장할 수 있습니다.
이렇게 추가하고 모든 것을 올바르게 수행했다면 각 스캔이 끝날 때 /var/lib/docker/volumes/dorkscout_data/_data 폴더 안에서 결과를 찾을 수 있습니다.
이 방법은 모든 플랫폼에서 작동합니다
이미 컴파일된 바이너리를 여기에서 다운로드하여 실행할 수도 있습니다.
dorkscout -h
Usage:
  dorkscout [command]

Available Commands:
  completion  generate the autocompletion script for the specified shell
  delete      deletes all the .dorkscout files inside a given directory
  help        Help about any command
  install     installs a list of dorks from exploit-db.com
  scan        scans a specific website or all the websites it founds for a list of dorks

Flags:
  -h, --help   help for dorkscout

Use "dorkscout [command] --help" for more information about a command.
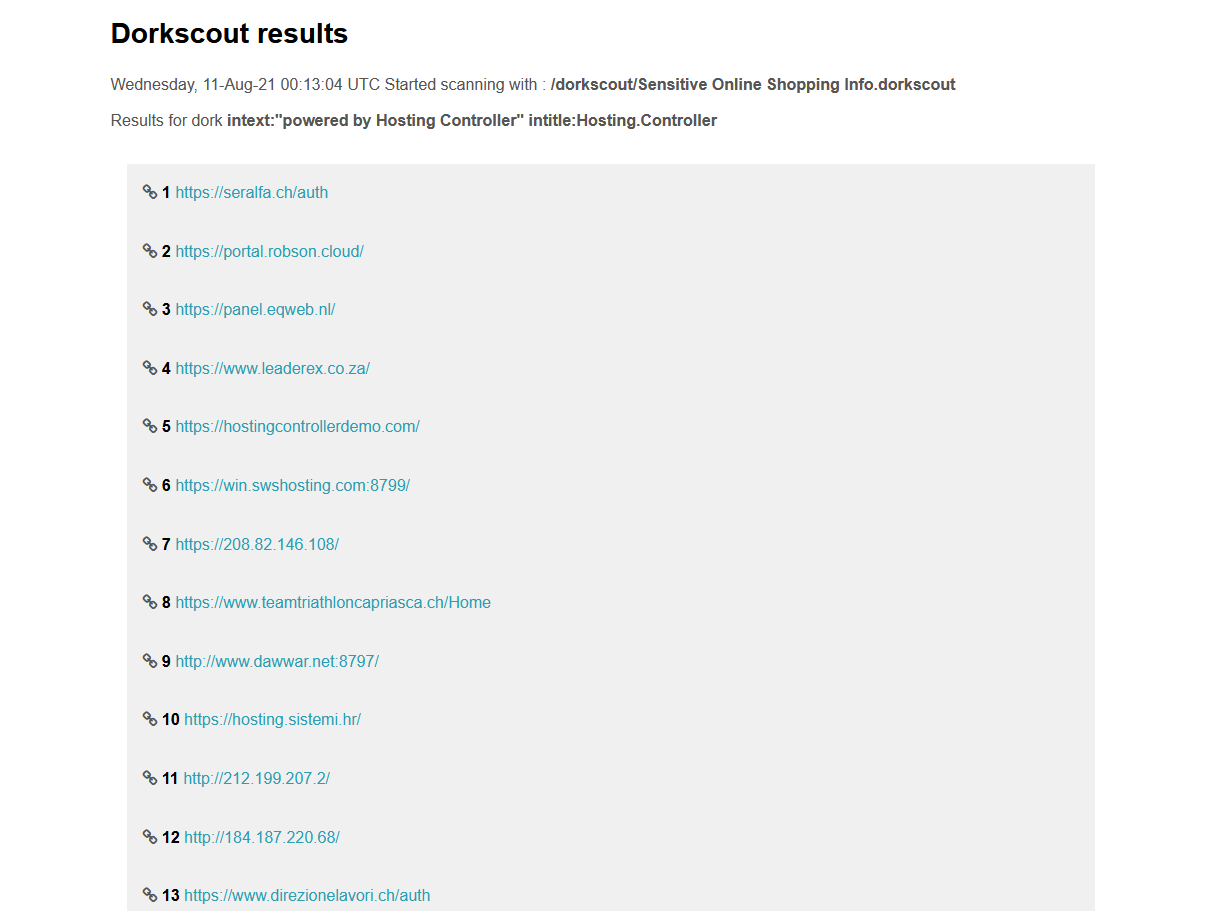
워드리스트와 프록시를 사용하여 스캔을 시작하려면 다음과 같이 실행하면 HTML 형식으로 결과가 반환됩니다.
dorkscout scan -d="/dorkscout/Sensitive Online Shopping Info.dorkscout" -H="/dorkscout/a.html" -x socks5://127.0.0.1:9050
결과:

스캔을 시작하려면 dork 목록이 필요하며, install 명령을 통해 목록을 설치할 수 있습니다.
dorkscout install --output-dir /dorks
이 명령은 exploit.db에서 사용 가능한 모든 dork를 가져옵니다.
[+] ./Advisories and Vulnerabilities.dorkscout
[+] ./Vulnerable Files.dorkscout
[+] ./Files Containing Juicy Info.dorkscout
[+] ./Sensitive Online Shopping Info.dorkscout
[+] ./Files Containing Passwords.dorkscout
[+] ./Vulnerable Servers.dorkscout
[+] ./Various Online Devices.dorkscout
[+] ./Pages Containing Login Portals.dorkscout
[+] ./Footholds.dorkscout
[+] ./Error Messages.dorkscout
[+] ./Files Containing Usernames.dorkscout
[+] ./Network or Vulnerability Data.dorkscout
[+] ./.dorkscout
[+] ./Sensitive Directories.dorkscout
[+] ./Web Server Detection.dorkscout
2021/08/11 19:02:45 Installation finished in 2.007928 seconds on /dorks






