
 owasp/python-honeypot
OWASP Honeypot, 자동화된 기만 프레임워크.


OWASP Honeypot은 Python 언어로 작성된 오픈소스 소프트웨어로, 허니팟과 허니넷을 쉽고 안전하게 생성하도록 설계되었습니다! 이 프로젝트는 Python 3.x와 호환되며 Mac OS X 및 Linux에서 테스트되었습니다.
기여, 아이디어, 피드백을 환영합니다. 이슈를 생성하거나 [email protected]로 직접 이메일을 보내주시기 바랍니다. 자세한 내용은 Wiki 페이지를 방문해 주십시오.
ctrl + c를 눌러 허니팟 서비스를 올바르게 종료 및 제거했습니다!)
      ______          __      _____ _____
     / __ \ \        / /\    / ____|  __ \
    | |  | \ \  /\  / /  \  | (___ | |__) |
    | |  | |\ \/  \/ / /\ \  \___ \|  ___/
    | |__| | \  /\  / ____ \ ____) | |
     \____/   \/  \/_/    \_\_____/|_|
                      _    _                        _____      _
                     | |  | |                      |  __ \    | |
                     | |__| | ___  _ __   ___ _   _| |__) |__ | |_
                     |  __  |/ _ \| "_ \ / _ \ | | |  ___/ _ \| __|
                     | |  | | (_) | | | |  __/ |_| | |  | (_) | |_
                     |_|  |_|\___/|_| |_|\___|\__, |_|   \___/ \__|
                                               __/ |
                                              |___/

[+] [2018-07-09 23:56:06] OWASP Honeypot started ...
[+] [2018-07-09 23:56:06] loading modules ftp/weak_password, http/basic_auth_weak_password, ssh/weak_password
[+] [2018-07-09 23:56:06] creating image ohp_ftpserver
[+] [2018-07-09 23:56:35] image ohp_ftpserver created
[+] [2018-07-09 23:56:35] creating image ohp_httpserver
[+] [2018-07-09 23:57:00] image ohp_httpserver created
[+] [2018-07-09 23:57:00] creating image ohp_sshserver
[+] [2018-07-09 23:57:17] image ohp_sshserver created
[+] [2018-07-09 23:57:17] creating ohp_internet network
[+] [2018-07-09 23:57:17] ohp_internet network created subnet:172.19.0.0/16 gateway:172.19.0.1
[+] [2018-07-09 23:57:17] creating ohp_no_internet network
[+] [2018-07-09 23:57:18] ohp_no_internet network created subnet:172.20.0.0/16 gateway:172.20.0.1
[+] [2018-07-09 23:57:18] container ohp_ftpserver_weak_password started, forwarding 0.0.0.0:21 to 72.20.0.:21
[+] [2018-07-09 23:57:18] container ohp_httpserver_basic_auth_weak_password started, forwarding 0.0.0.0:80 to 72.20.0.:80
[+] [2018-07-09 23:57:19] container ohp_sshserver_weak_password started, forwarding 0.0.0.0:22 to 72.19.0.:22
[+] [2018-07-09 23:57:19] all selected modules started: ftp/weak_password, http/basic_auth_weak_password, ssh/weak_password
[+] [2018-07-09 23:57:29] interrupted by user, please wait to stop the containers and remove the containers and images
[+] [2018-07-09 23:57:39] stopping container ohp_httpserver_basic_auth_weak_password
[+] [2018-07-09 23:57:49] stopping container ohp_sshserver_weak_password
[+] [2018-07-09 23:57:49] removing container ohp_ftpserver_weak_password
[+] [2018-07-09 23:57:49] removing container ohp_httpserver_basic_auth_weak_password
[+] [2018-07-09 23:57:49] removing container ohp_sshserver_weak_password
[+] [2018-07-09 23:57:49] removing image ohp_sshserver
[+] [2018-07-09 23:57:49] removing image ohp_httpserver
[+] [2018-07-09 23:57:49] removing image ohp_ftpserver
[+] [2018-07-09 23:57:49] finished.
python ohp.py --start-api-server
docker-compose -f docker-compose-host.yml up
docker-compose up

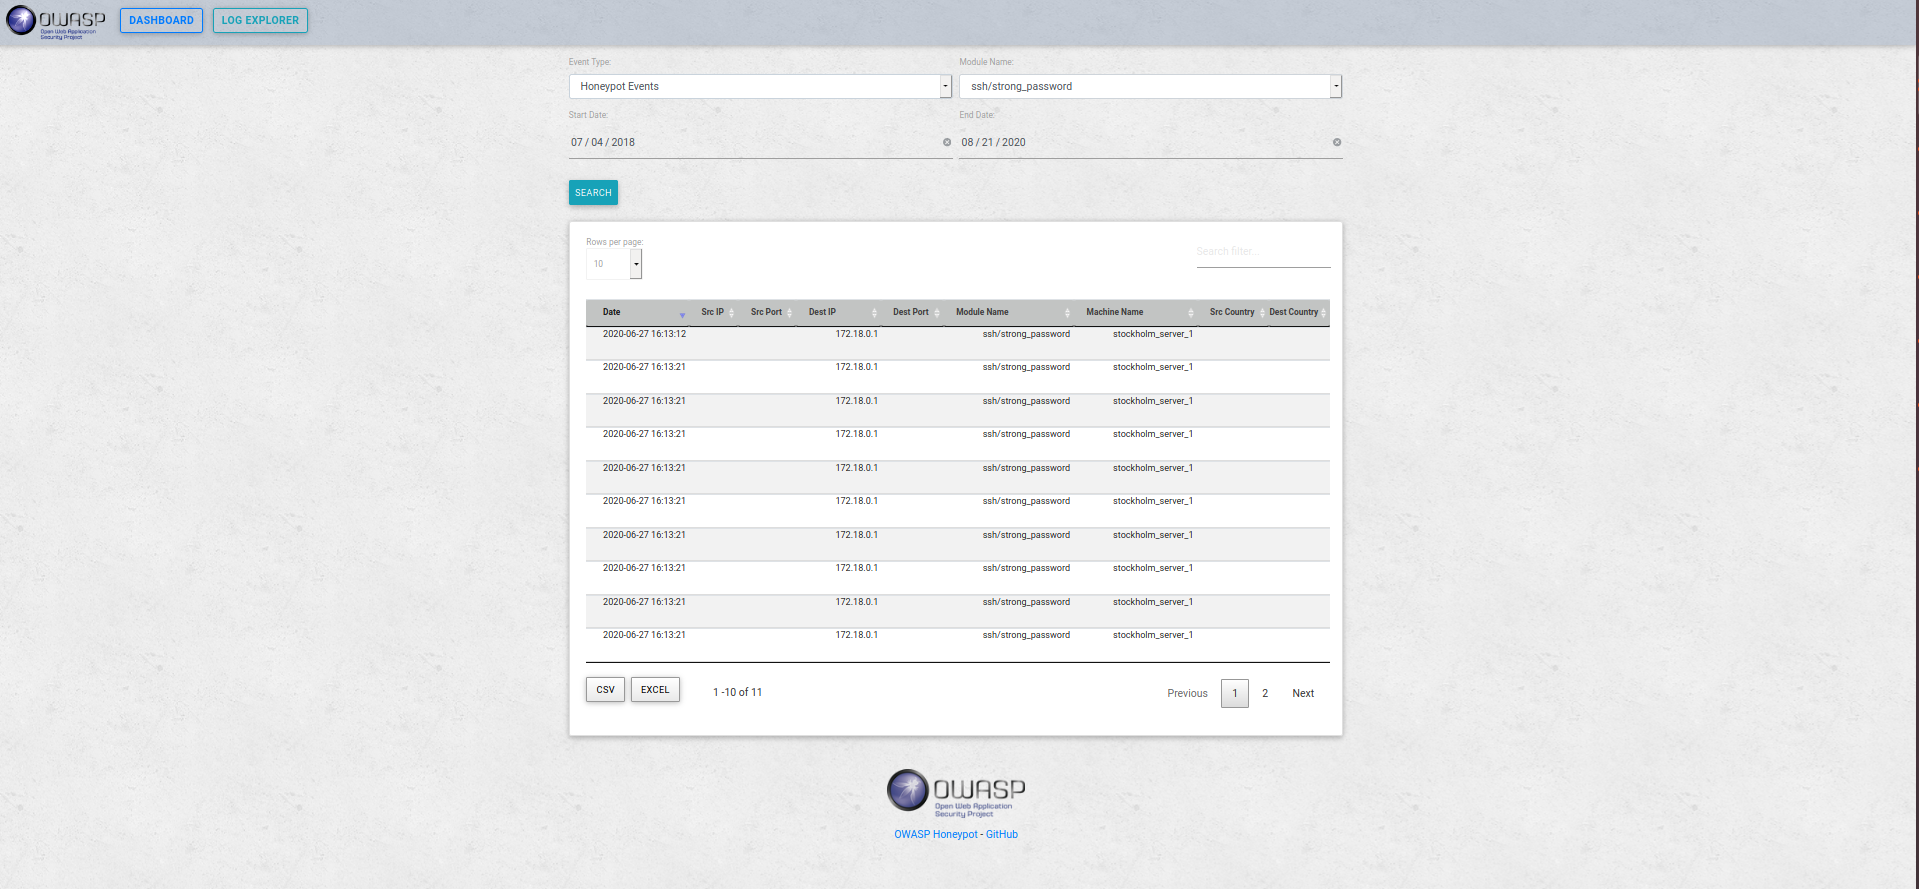
Pull Request를 환영합니다! Slack에 참여하여 #owasp-python-honeypot 채널에서 엔지니어들과 프로젝트에 대해 논의해 주십시오. 트래커에서 'help wanted' 또는 'good first issue'로 표시된 열린 이슈를 자유롭게 선택하십시오. 자세한 내용은 CONTRIBUTION 파일을 참조하십시오. 다른 이슈도 기여할 수 있지만, 명시적으로 레이블이 지정된 이슈에 비해 접근성이 떨어지거나 명확하지 않을 수 있습니다. 이러한 티켓을 구현하는 데 관심이 있다면 저희에게 연락해 주시기 바랍니다.






