dockerCVE-2024-835
 melmathari/dockercve-2024-835
CVE-2024-835 취약점을 대상으로 하는 Docker 기반 익스플로잇으로, docker-compose를 통한 자동 배포를 지원하여 침투 테스트 및 보안 평가에 활용할 수 있습니다.
container-securityvulnerability-analysisexploitation+2
melmathari/dockercve-2024-835CVE-2024-835 취약점을 대상으로 하는 Docker 기반 익스플로잇으로, docker-compose를 통한 자동 배포를 지원하여 침투 테스트 및 보안 평가에 활용할 수 있습니다.

 wattocyber/detection-defense-library
Detection-engineering reference mapping Windows, cloud, container, identity, and ICS attack classes to Sigma rules, trust-boundary models, BYOVD…
 paradigmxyz/iron-proxy
An egress firewall for untrusted workloads.
 yandex-cloud-examples/yc-mk8s-sctphantom-mitigation
CVE-2026-64564(SCTPhantom) 취약점 완화를 위한 DaemonSet
 kata-containers/kata-containers
Kata Containers는 컨테이너처럼 느껴지고 성능을 발휘하면서도 VM의 워크로드 격리 및 보안 이점을 제공하는 경량 VM(가상 머신)의 표준 구현을 구축하기 위해 노력하는 오픈 소스 프로젝트이자 커뮤니티입니다. https://katacontainers.io/
 elttam/semgrep-rules
Java, Go, Python, C#, Kotlin, PHP, Kubernetes 및 GitHub Actions 전반에서 취약점 탐지와 감사 중심 코드 리뷰를 위한 정적 분석 보안 규칙입니다.
 decalage2/awesome-security-hardening
훌륭한 보안 강화 가이드, 도구 및 기타 리소스 모음
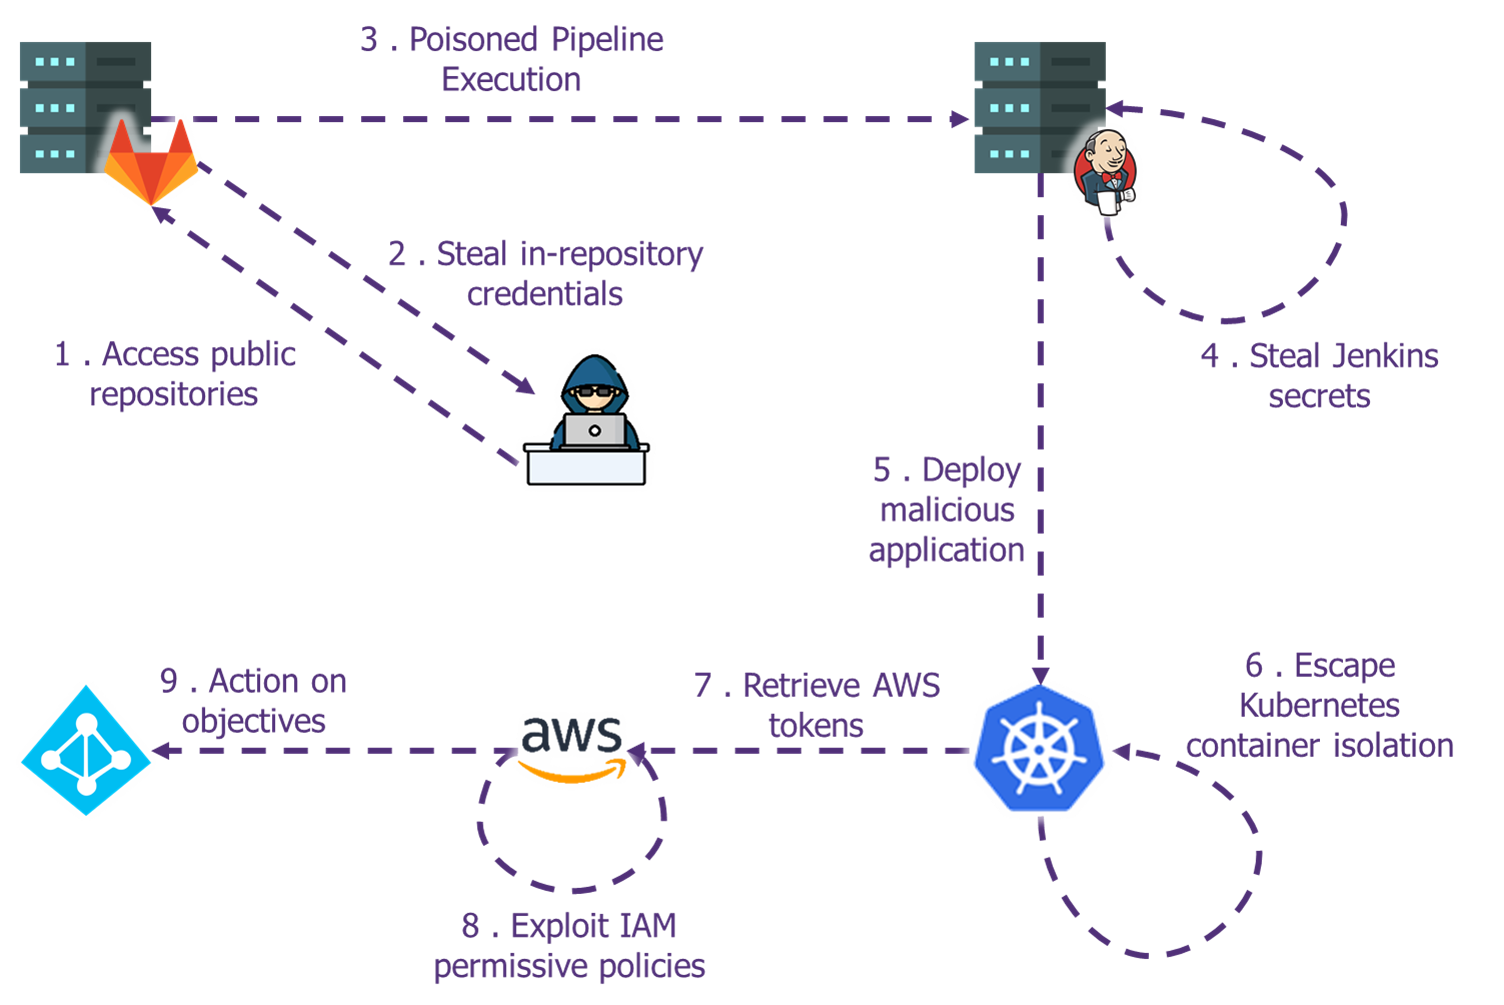 wavestone-cdt/defcon-cicd-pipelines-workshop
공격적 보안 교육을 위한 실습형 CI/CD 파이프라인 보안 워크숍으로, Terraform 랩, AWS 익스플로잇, Kubernetes 탈출 및 아티팩트 백도어 삽입 실습을 다룹니다.
 rezilion/mi-x
런타임 실행, 구성, 권한, 완화 조치의 존재, OS 등 *실제* 악용 가능성에 영향을 미치는 모든 요소를 고려하여 컴퓨팅 환경이 특정 취약점에 실제로 취약한지 여부를 판단합니다.
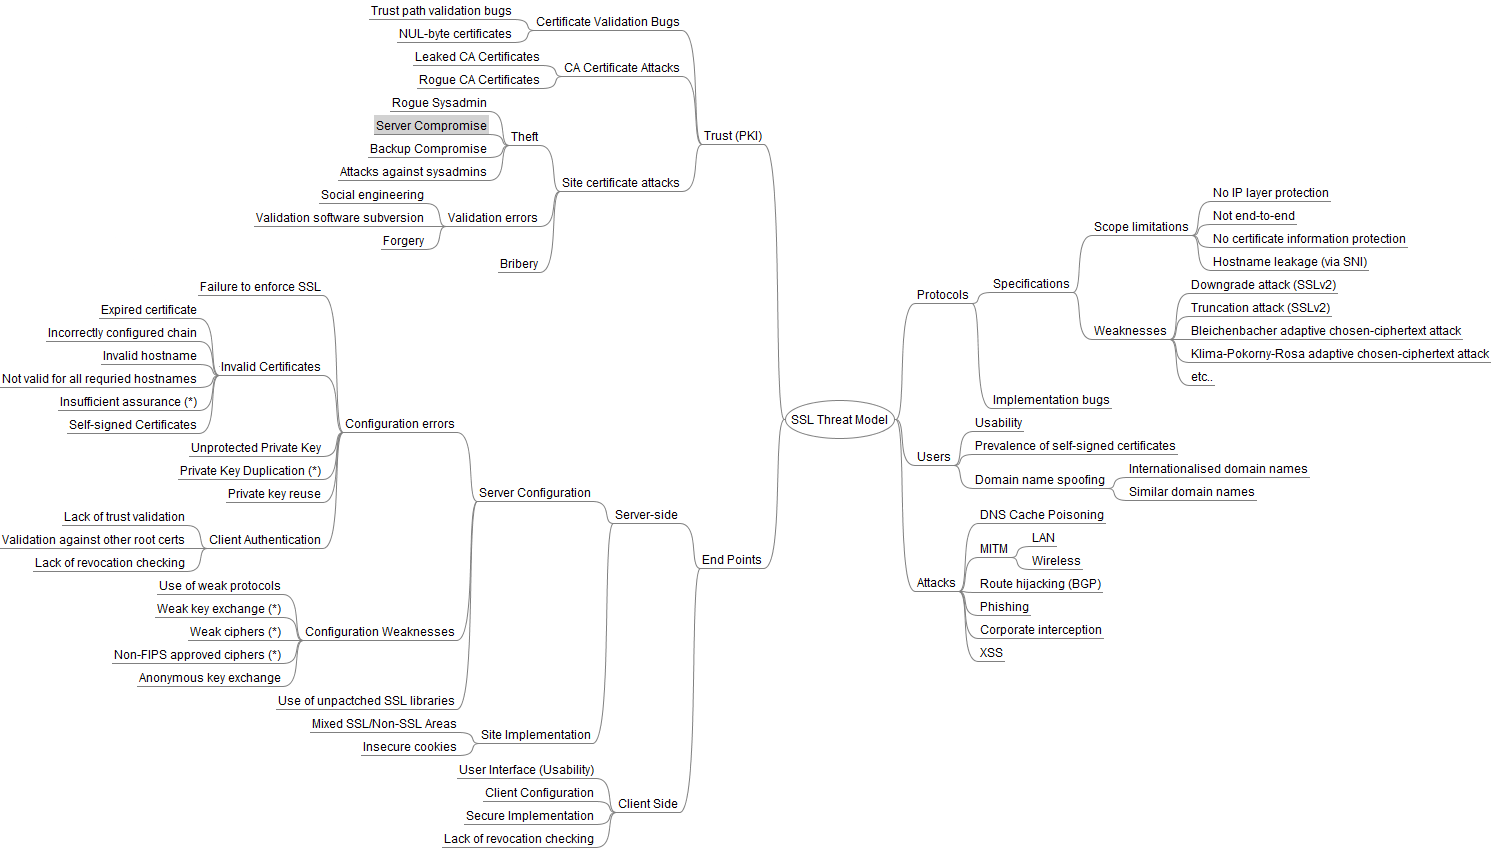 taleliyahu/threat_model_examples
다양한 기술 전반에 걸친 실제 위협 모델 예시 모음으로, 보안 위험을 식별하고 완화하는 데 대한 실질적인 통찰력을 제공합니다.
 star-sg/presentations
커널 및 모바일 익스플로잇, VM/컨테이너 탈출, 퍼징/취약점 연구를 다루는 공격형 보안 컨퍼런스 슬라이드 덱의 엄선된 모음입니다.
 iknowjason/awesome-cloudsec-labs
멋진 무료 클라우드 네이티브 보안 학습 랩. CTF, 자체 호스팅 워크숍, 안내형 취약점 랩, 연구 랩을 포함합니다.
 cr0nx/awesome-linux-attack-forensics-purplelabs
이 페이지는 고급 Linux 공격, 탐지 및 포렌식 기법과 도구에 대한 진행 중인 실무 연구의 결과물입니다.
 ahndrewalters/projectsecurity-homelab
# Log4Shell 취약점 실습용 홈랩 Log4Shell(CVE-2021-44228) 취약점을 시뮬레이션하는 실습형 홈랩입니다. Docker 컨테이너를 배포하여 취약한 타깃과 공격자 머신을 구축하고, 익스플로잇을 실행한 뒤 보안 완화 조치를 적용할 수 있습니다.…
 asamassekou10/ship-safe
The independent security agent for AI-written software. Finds issues, investigates whether they are real, and shows you the evidence. Deterministic…
 pantheon-security/medusa
AI 우선 보안 스캐너. v2026.7의 새로운 기능: Claude Code 손상 탐지 — 클론하기 전에 .claude/ 훅, 권한 및 스킬을 검증 — 그리고 항상 켜져 있는 AI 공격 시그니처 스캐너와 네이티브 Rust 및 PHP 규칙. 또한: medusa scan…
 suominen/ipv6_frag_escape
CVE-2026-53362, CVE-2026-53366) 추적, IPv6 단편화 컨테이너 탈출