

kunai
 kunai-project/kunai
eBPF 기반의 Linux 보안 모니터 및 위협 헌터로, 시간 순서대로 정렬되고 컨테이너를 인식하는 이벤트를 제공하며, 인시던트 대응 및 포렌식 분석을 위한 온호스트 상관관계를 지원합니다.
defensive-toolscontainer-securityforensics+3
1.1k8시간 35분 전
 owasp-dep-scan/dep-scan
Next-generation dependency vulnerability scanner with reachability analysis, SBOM generation, license audit, and container image scanning for CI/CD…
 eeriedusk/nysm
eBPF 기반의 은닉 컨테이너로, 시스템 모니터링 도구로부터 프로세스, 소켓, eBPF 객체 및 감사 로그를 숨겨 은밀한 사후 침투 작업을 가능하게 합니다.
 morpheuslord/startup-sbom
A tool to reverse engineer and inspect the RPM and APT databases to list all the packages along with executables, service, versions and CVE.
 kubescape/kubescape
오픈 소스 Kubernetes 보안 플랫폼으로, 전체 개발 수명 주기 동안 NSA, MITRE 및 CIS 벤치마크에 따라 클러스터, 매니페스트 및 이미지를 스캔하여 잘못된 구성, 취약성 및 규정 준수를 확인합니다.
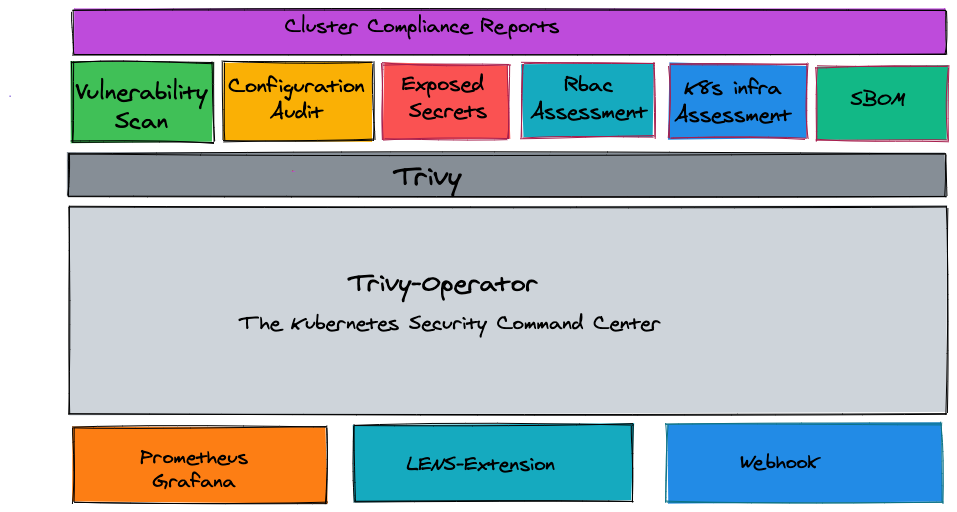 aquasecurity/trivy-operator
Trivy를 사용하여 취약점 스캔, 구성 감사, 시크릿 탐지, RBAC 분석 및 규정 준수 보고를 자동화하는 쿠버네티스 네이티브 보안 Operator.
 cyberhades/hardening-k8s-containers
취약한 메모 작성 애플리케이션의 기본 배포와 보안 강화 배포를 비교하여 Kubernetes 컨테이너 강화를 시연하는 실습형 랩
 snyk/cli
Snyk CLI는 프로젝트의 보안 취약점을 스캔하고 모니터링합니다.
 rolix44/kubestroyer
Go 기반의 Kubernetes 익스플로잇 도구로, 노출된 포트를 스캔하고 클러스터 설정 오류를 악용합니다. 여기에는 익명 Kubelet RCE 및 etcd 읽기 접근이 포함됩니다.
 bytedance/elkeid
Elkeid는 호스트, 컨테이너, K8s, 서버리스 등 다양한 워크로드의 보안 요구 사항을 충족할 수 있는 오픈 소스 솔루션입니다. 이는 ByteDance의 내부 모범 사례에서 파생되었습니다.
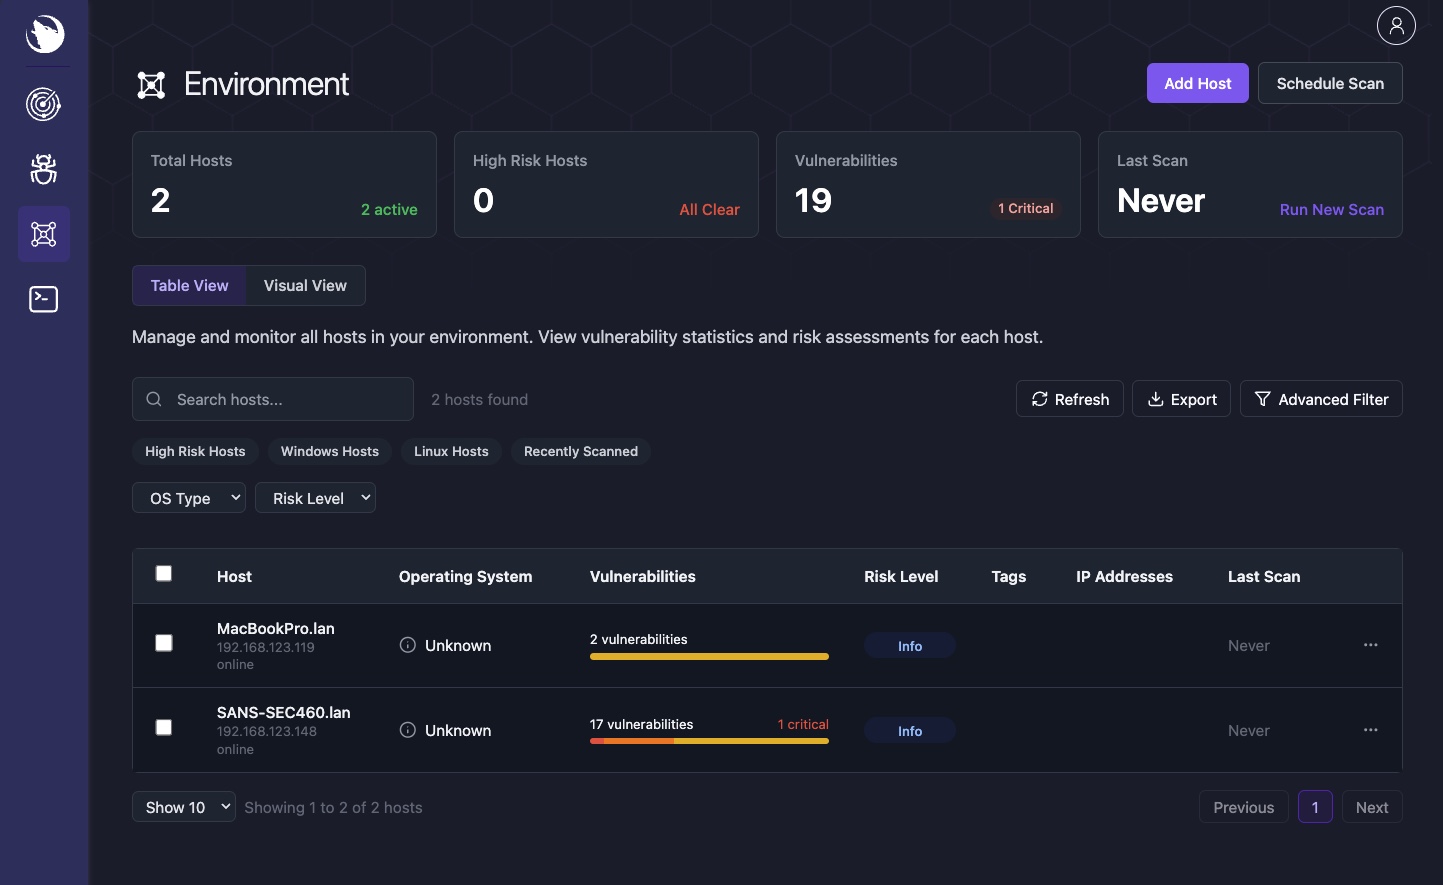 siriusscan/sirius
자동 네트워크 탐색, CVE 기반 탐지, CVSS 점수, 위험 대시보드, gRPC를 통한 원격 에이전트, 그리고 엔터프라이즈 보안 팀을 위한 현대적인 웹 UI를 갖춘 오픈소스 취약점 스캐너입니다.
 metarget/k0otkit
k0otkit는 Kubernetes 클러스터에 대한 침투에 사용될 수 있는 보편적인 사후 침투 기술입니다.
 mgeeky/packmypayload
페이로드를 출력 컨테이너에 패키징하여 Mark-of-the-Web 플래그를 우회하고 컨테이너 파일 형식과 관련된 위험을 시연하는 PoC입니다. 지원 형식: ZIP, 7zip, PDF, ISO, IMG, CAB, VHD, VHDX
 fairwindsops/polaris
쿠버네티스 클러스터의 모범 사례 검증
 cybersecsi/dockerized-android
보안 교육 플랫폼에서 모바일 구성 요소의 통합을 가능하게 하는 컨테이너 기반 프레임워크
 stackrox/stackrox
StackRox Kubernetes Security Platform은 컨테이너 환경의 위험 분석을 수행하고, 가시성 및 런타임 알림을 제공하며, 환경을 강화하여 사전에 보안을 개선하기 위한 권장 사항을 제공합니다.
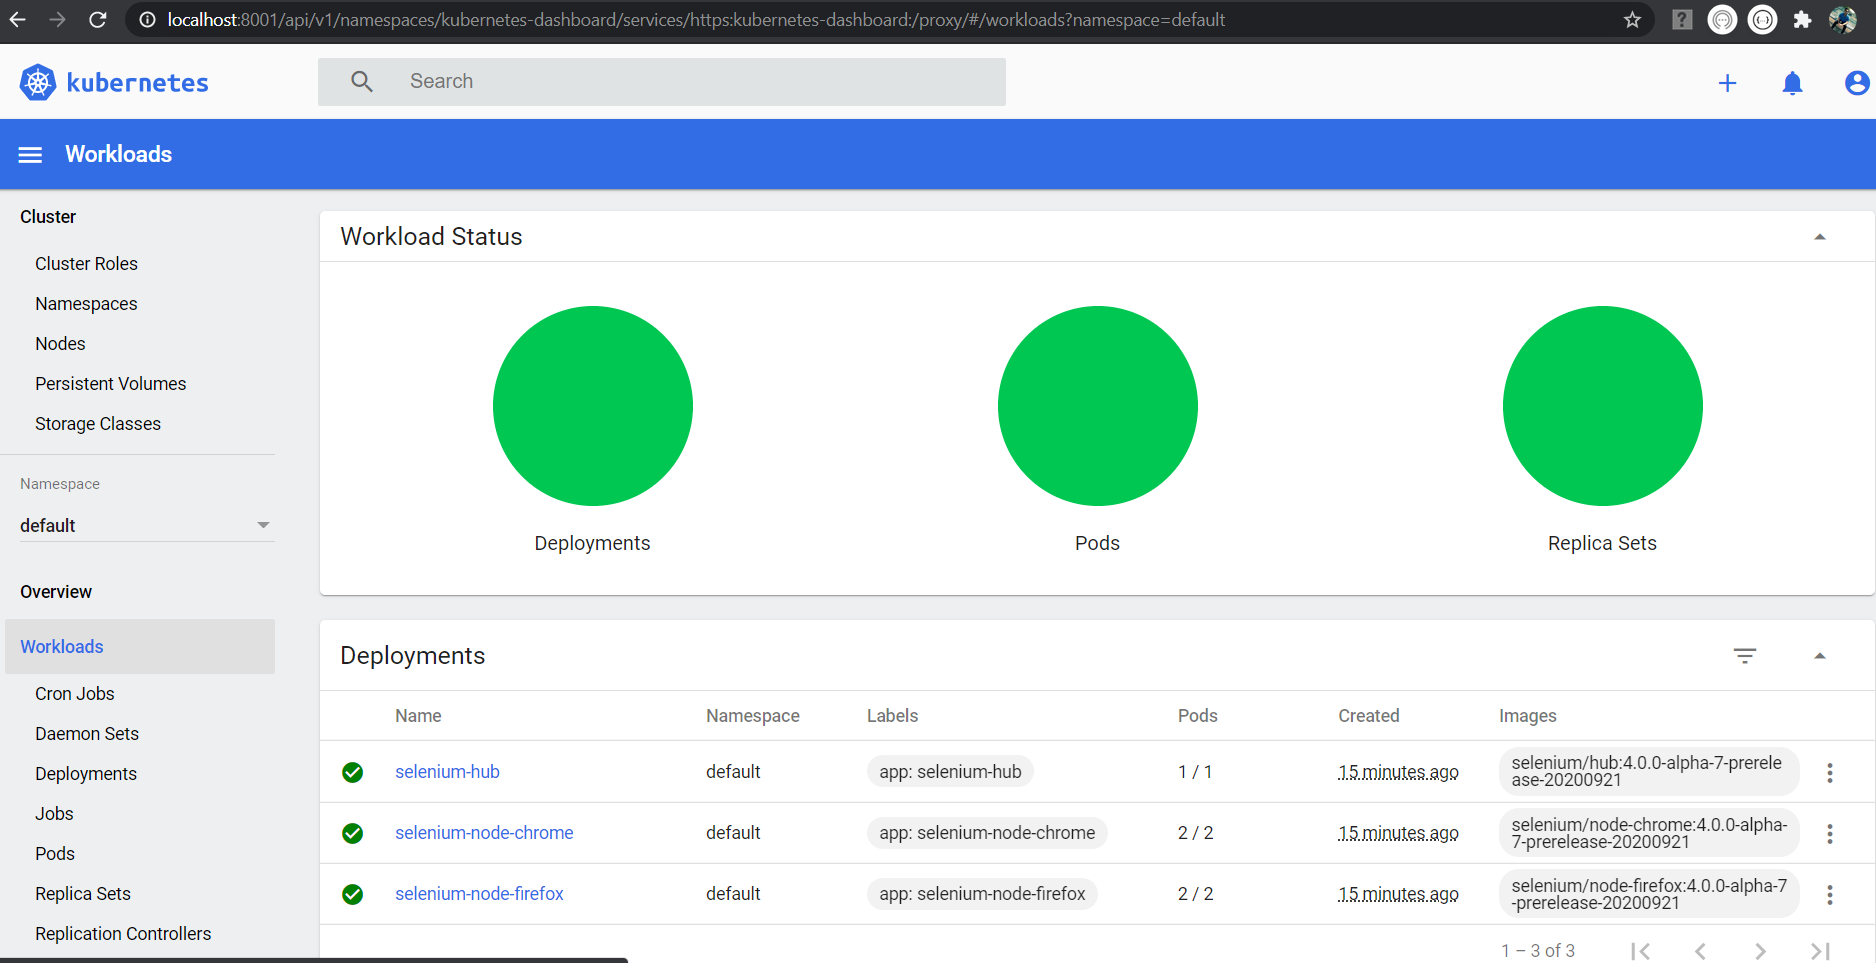 dipjyotimetia/hybridtestframework
웹, API, 클라우드, 이벤트 및 보안의 종단 간 테스트
 chen-keinan/mesh-kridik
Kubernetes 클러스터와 Istio 서비스 메시를 위한 자동화된 보안 검사기로, OPA 정책을 통해 모범 사례를 적용하고 잘못된 구성에 대한 수정 보고서를 생성합니다.