
Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
trivy-operator — Trivy를 사용하여 취약점 스캔, 구성 감사, 시크릿 탐지, RBAC 분석 및 규정 준수 보고를 자동화하는 쿠버네티스 네이티브 보안 Operator. | Kitploit
도구/GitHubGitHub/aquasecurity/trivy-operator
Vulnerability ScannersContainer SecurityCloud SecurityMisconfiguration
GitHubaquasecurity/trivy-operator

trivy-operator

Trivy를 사용하여 취약점 스캔, 구성 감사, 시크릿 탐지, RBAC 분석 및 규정 준수 보고를 자동화하는 쿠버네티스 네이티브 보안 Operator.

저장소 보기
1.9k2793315일 전Kitploit 검토 완료

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →
웹사이트
공유

Trivy-operator 로고

Kubernetes 네이티브 보안 툴킷. (문서)

GitHub Release Build Action Release snapshot Action Go Report Card GitHub All Releases Artifact Hub

소개

Trivy Operator는 Trivy를 활용하여 Kubernetes 클러스터의 보안 문제를 지속적으로 스캔합니다. 스캔 결과는 Kubernetes Custom Resource Definitions인 보안 보고서로 요약되며, Kubernetes API를 통해 접근할 수 있습니다. Operator는 Kubernetes의 상태 변경을 감시하고 이에 대응하여 자동으로 보안 스캔을 트리거합니다. 예를 들어, 새로운 Pod가 생성되면 취약점 스캔이 시작됩니다. 이를 통해 사용자는 Kubernetes 네이티브 방식으로 다양한 리소스와 관련된 위험을 찾아보고 확인할 수 있습니다.

클러스터 내 보안 스캔

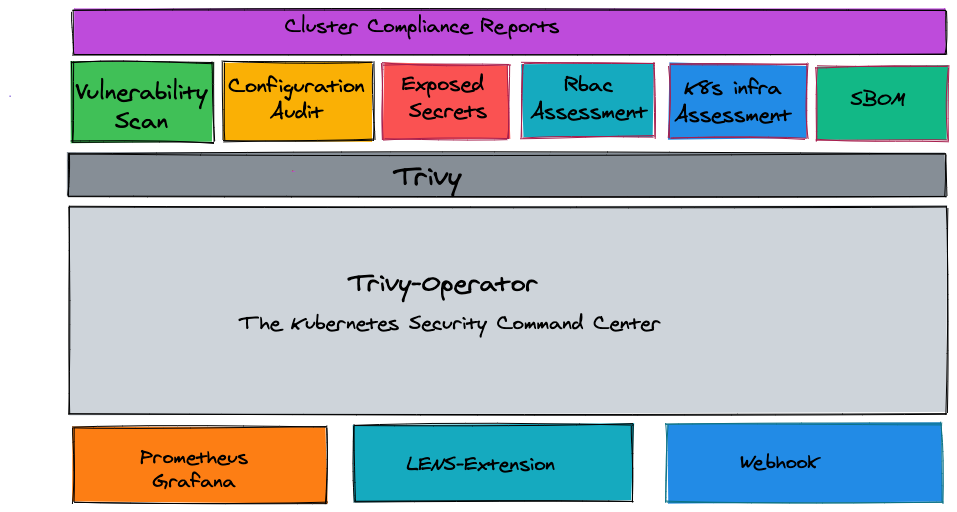
Trivy Operator는 보안 보고서를 자동으로 생성하고 업데이트합니다. 이러한 보고서는 Kubernetes 클러스터의 새로운 워크로드 및 기타 변경 사항에 대응하여 생성되며, 다음과 같은 보고서를 생성합니다:
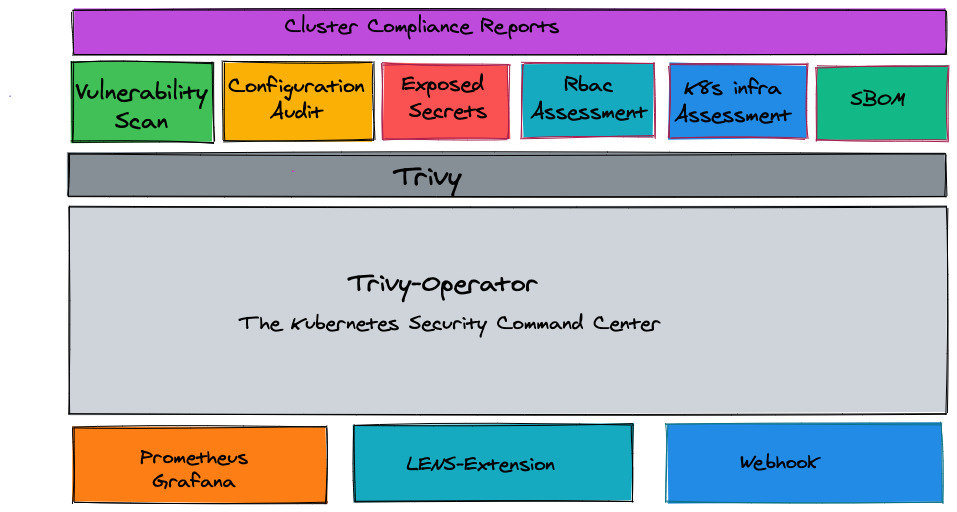
  • 취약점 스캔: Kubernetes 워크로드, 컨트롤 플레인 및 노드 구성 요소(api-server, controller-manager, kubelet 등)에 대한 자동화된 취약점 스캔
  • ConfigAudit 스캔: 사전 정의된 규칙 또는 사용자 정의 Open Policy Agent(OPA) 정책을 사용한 Kubernetes 리소스에 대한 자동화된 구성 감사.
  • 노출된 시크릿 스캔: 클러스터 내에서 노출된 시크릿의 위치를 찾아 상세히 설명하는 자동화된 시크릿 스캔.
  • RBAC 스캔: 역할 기반 접근 제어 스캔은 설치된 다양한 리소스의 접근 권한에 대한 자세한 정보를 제공합니다.
  • K8s 핵심 구성 요소 인프라 평가 스캔: Kubernetes 인프라 핵심 구성 요소(etcd, apiserver, scheduler, controller-manager 등)의 설정 및 구성.
  • k8s 구버전 API 검증 - configaudit 검사가 리소스 API가 더 이상 사용되지 않고 제거 예정인지 검증합니다
  • 규정 준수 보고서
    • NSA, CISA Kubernetes Hardening Guidance v1.1 사이버 보안 기술 보고서가 생성됩니다.
    • CIS Kubernetes Benchmark v1.23 사이버 보안 기술 보고서가 생성됩니다.
    • Kubernetes pss-baseline, Pod Security Standards
    • Kubernetes pss-restricted, Pod Security Standards
  • Kubernetes 워크로드에 대한 SBOM(Software Bill of Materials 생성).

Trivy-operator Overview

우리가 trivy-operator를 계속 개발하고 개선하기를 원하신다면 저장소에 스타 ⭐를 눌러주세요! 😀

사용법

공식 [문서]는 자세한 설치, 구성, 문제 해결 및 빠른 시작 가이드를 제공합니다.

Trivy-operator Operator는 Static YAML Manifests로 설치할 수 있으며, 시작하기 가이드를 따라 취약점 및 구성 감사 보고서가 자동으로 생성되는 방법을 확인할 수 있습니다.

빠른 시작

Trivy Operator는 Helm Chart를 통해 쉽게 설치할 수 있습니다. Helm Chart는 다음 두 가지 옵션 중 하나로 다운로드할 수 있습니다:

옵션 1: 전통적인 helm chart 저장소에서 설치

Aqua chart 저장소를 추가합니다:

   helm repo add aqua https://aquasecurity.github.io/helm-charts/
   helm repo update

Helm Chart를 설치합니다:

   helm install trivy-operator aqua/trivy-operator \
     --namespace trivy-system \
     --create-namespace \
     --version 0.37.0

옵션 2: OCI 레지스트리에서 설치 (Helm v3.8.0+ 지원)

Helm Chart를 설치합니다:

   helm install trivy-operator oci://ghcr.io/aquasecurity/helm-charts/trivy-operator \
     --namespace trivy-system \
     --create-namespace \
     --version 0.37.0

이렇게 하면 Trivy Helm Chart가 trivy-system 네임스페이스에 설치되고 스캔이 트리거되기 시작합니다.

상태

새 릴리스가 이전 버전과 하위 호환성을 유지하도록 노력하고 있지만, 이 프로젝트는 아직 인큐베이팅 단계에 있으며 일부 API와 Custom Resource Definitions가 변경될 수 있습니다.

기여

이 초기 단계에서 Trivy-Operator의 전반적인 개념에 대한 여러분의 피드백을 기다립니다. 시간이 지나면서 사용자가 표준적인 Kubernetes 네이티브 방식으로 보안 정보에 접근할 수 있도록 다양한 보안 도구를 통합하는 기여를 보고 싶습니다.

  • 개발 환경 설정 및 우리가 기대하는 기여 워크플로우에 대한 정보는 [기여]를 참조하세요.
  • Aqua 프로젝트 및 커뮤니티와의 모든 상호 작용에서 행동 강령을 준수해 주세요.

Trivy-Operator는 Aqua Security 오픈 소스 프로젝트입니다.
우리의 [오픈 소스 작업 및 포트폴리오]에 대해 알아보세요.
커뮤니티에 참여하고 GitHub Discussions 또는 Slack에서 어떤 주제든 우리와 이야기하세요.

도구 다운로드