

CDK
 cdk-team/cdk
📦 K8s, Docker, Containerd의 보안 테스트를 더 쉽게 만듭니다.
privilege-escalationreconnaissancecontainer-security+7
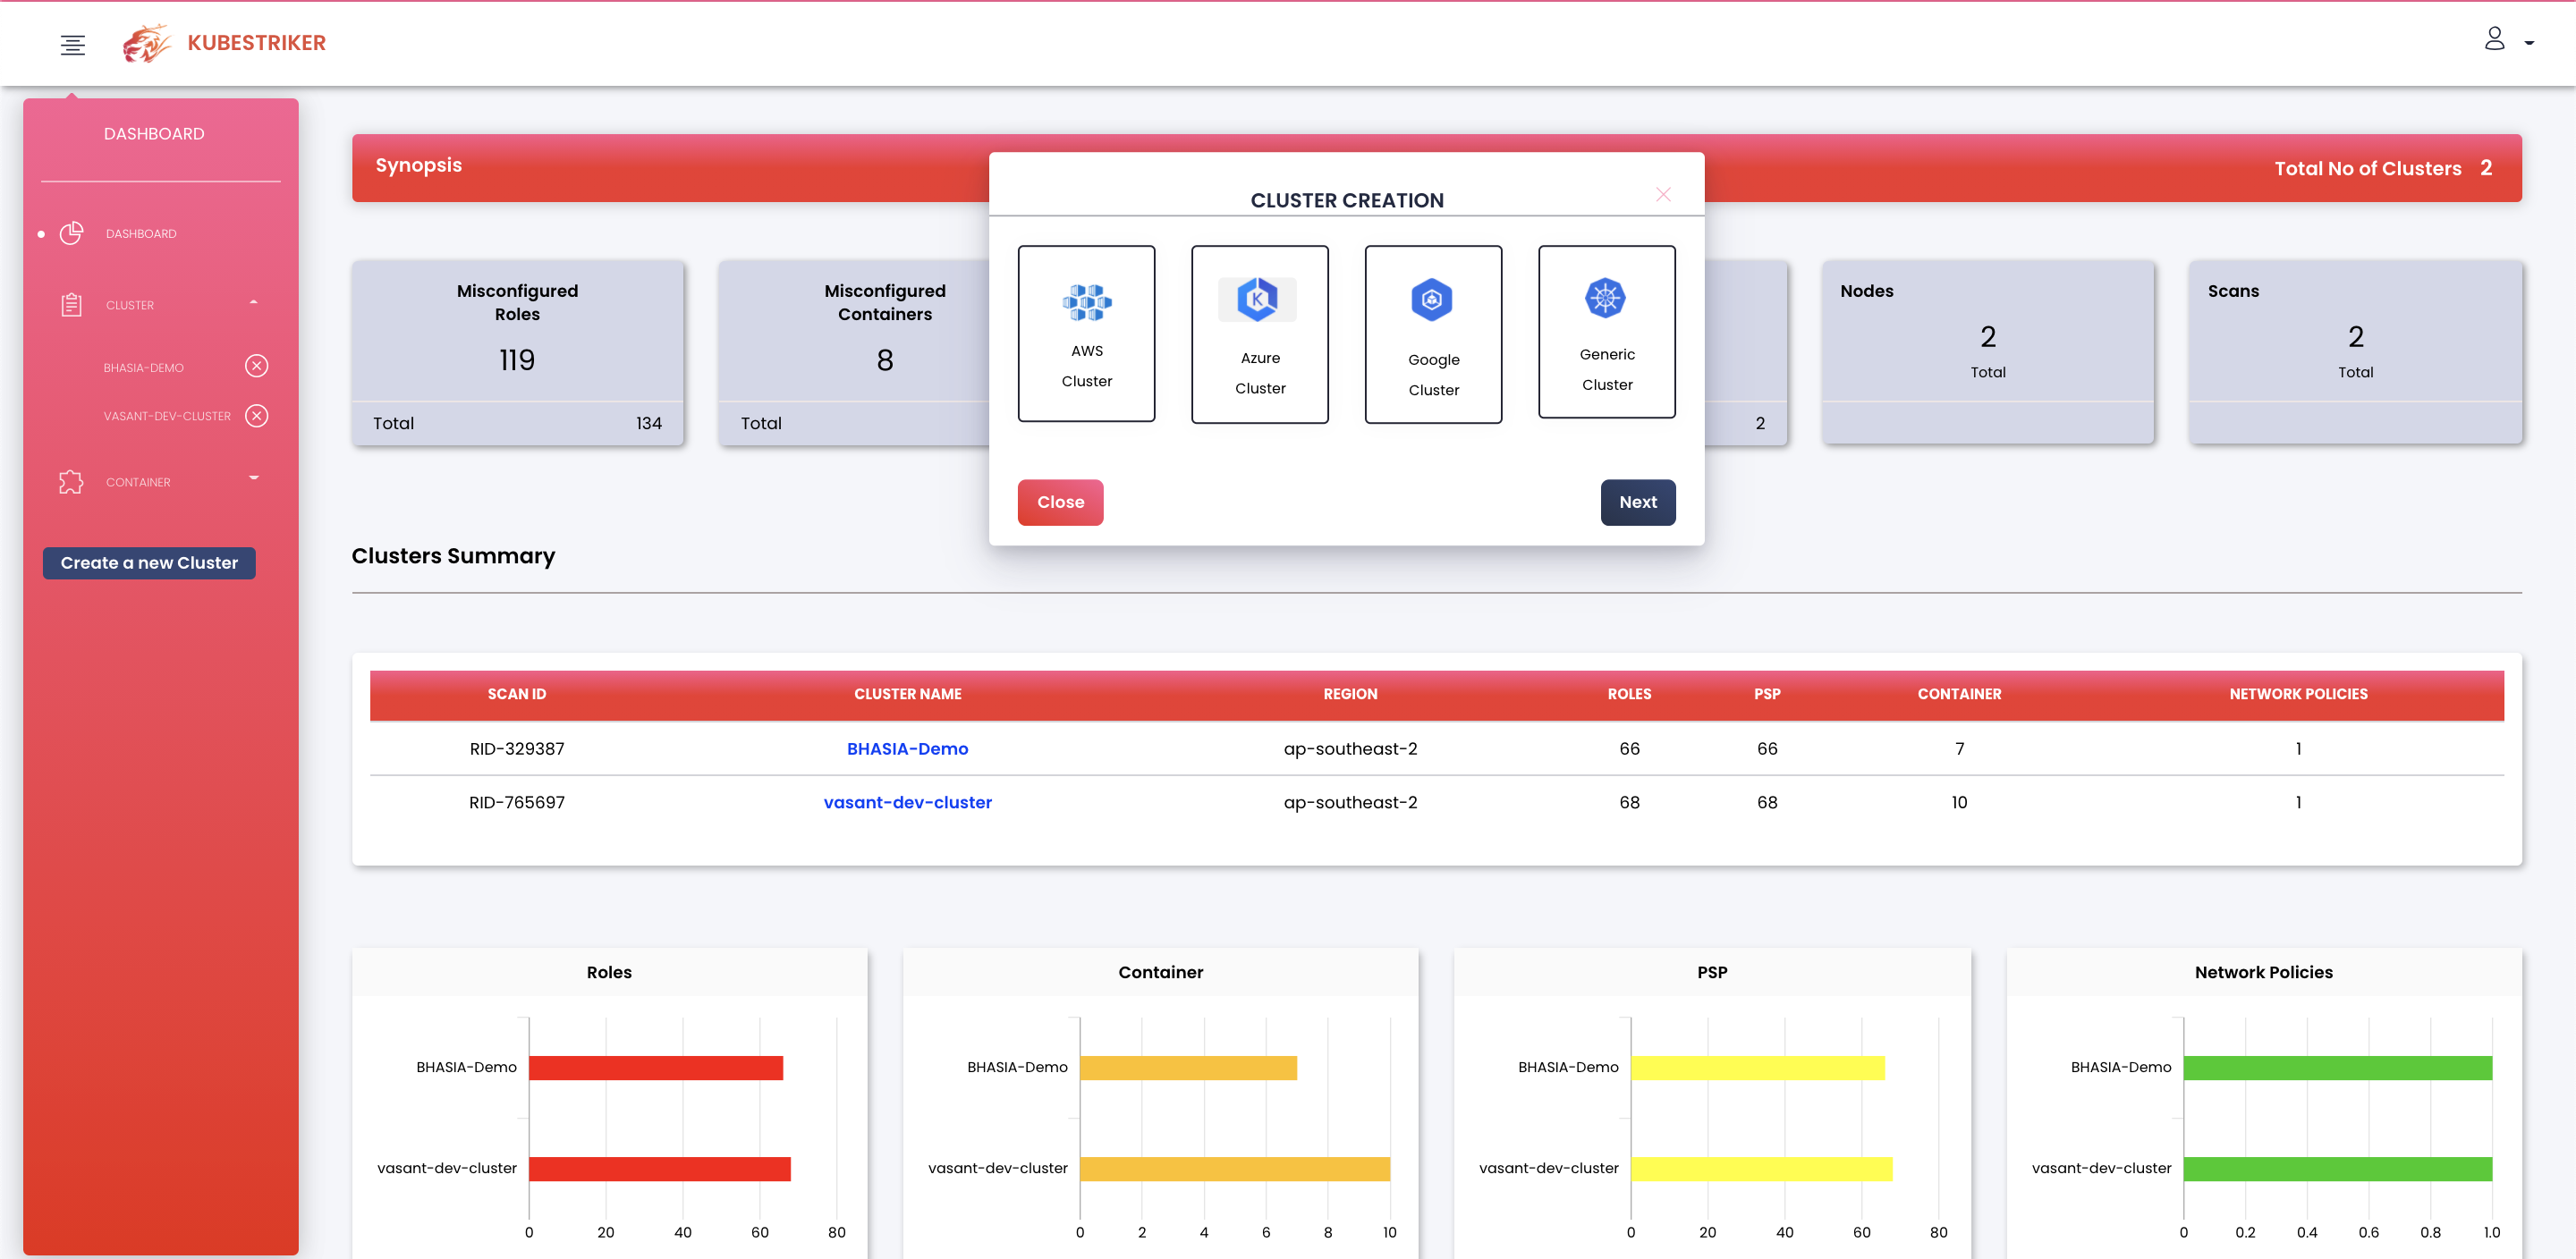 vchinnipilli/kubestriker
엄청나게 빠른 쿠버네티스 보안 감사 도구
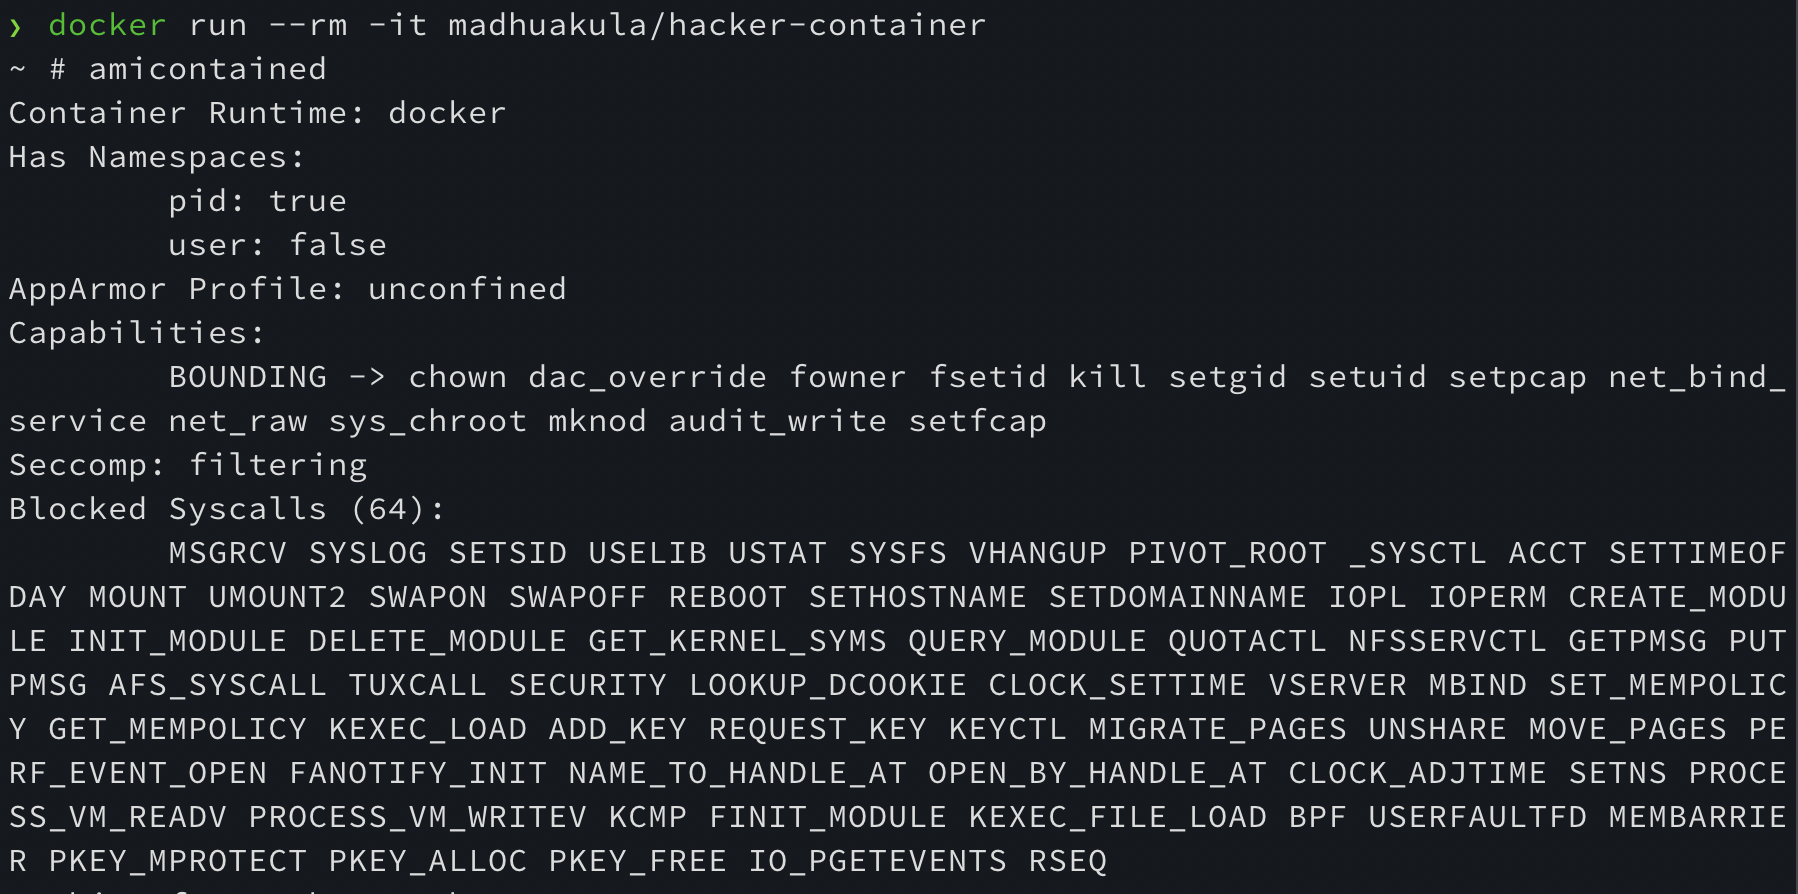 madhuakula/hacker-container
클라우드 네이티브 보안을 위한 스위스 아미 컨테이너. 컨테이너, 쿠버네티스 클러스터 및 클라우드 네이티브 워크로드를 해킹하고 보호하는 데 유용한 도구/명령어 전체 목록을 포함한 컨테이너.
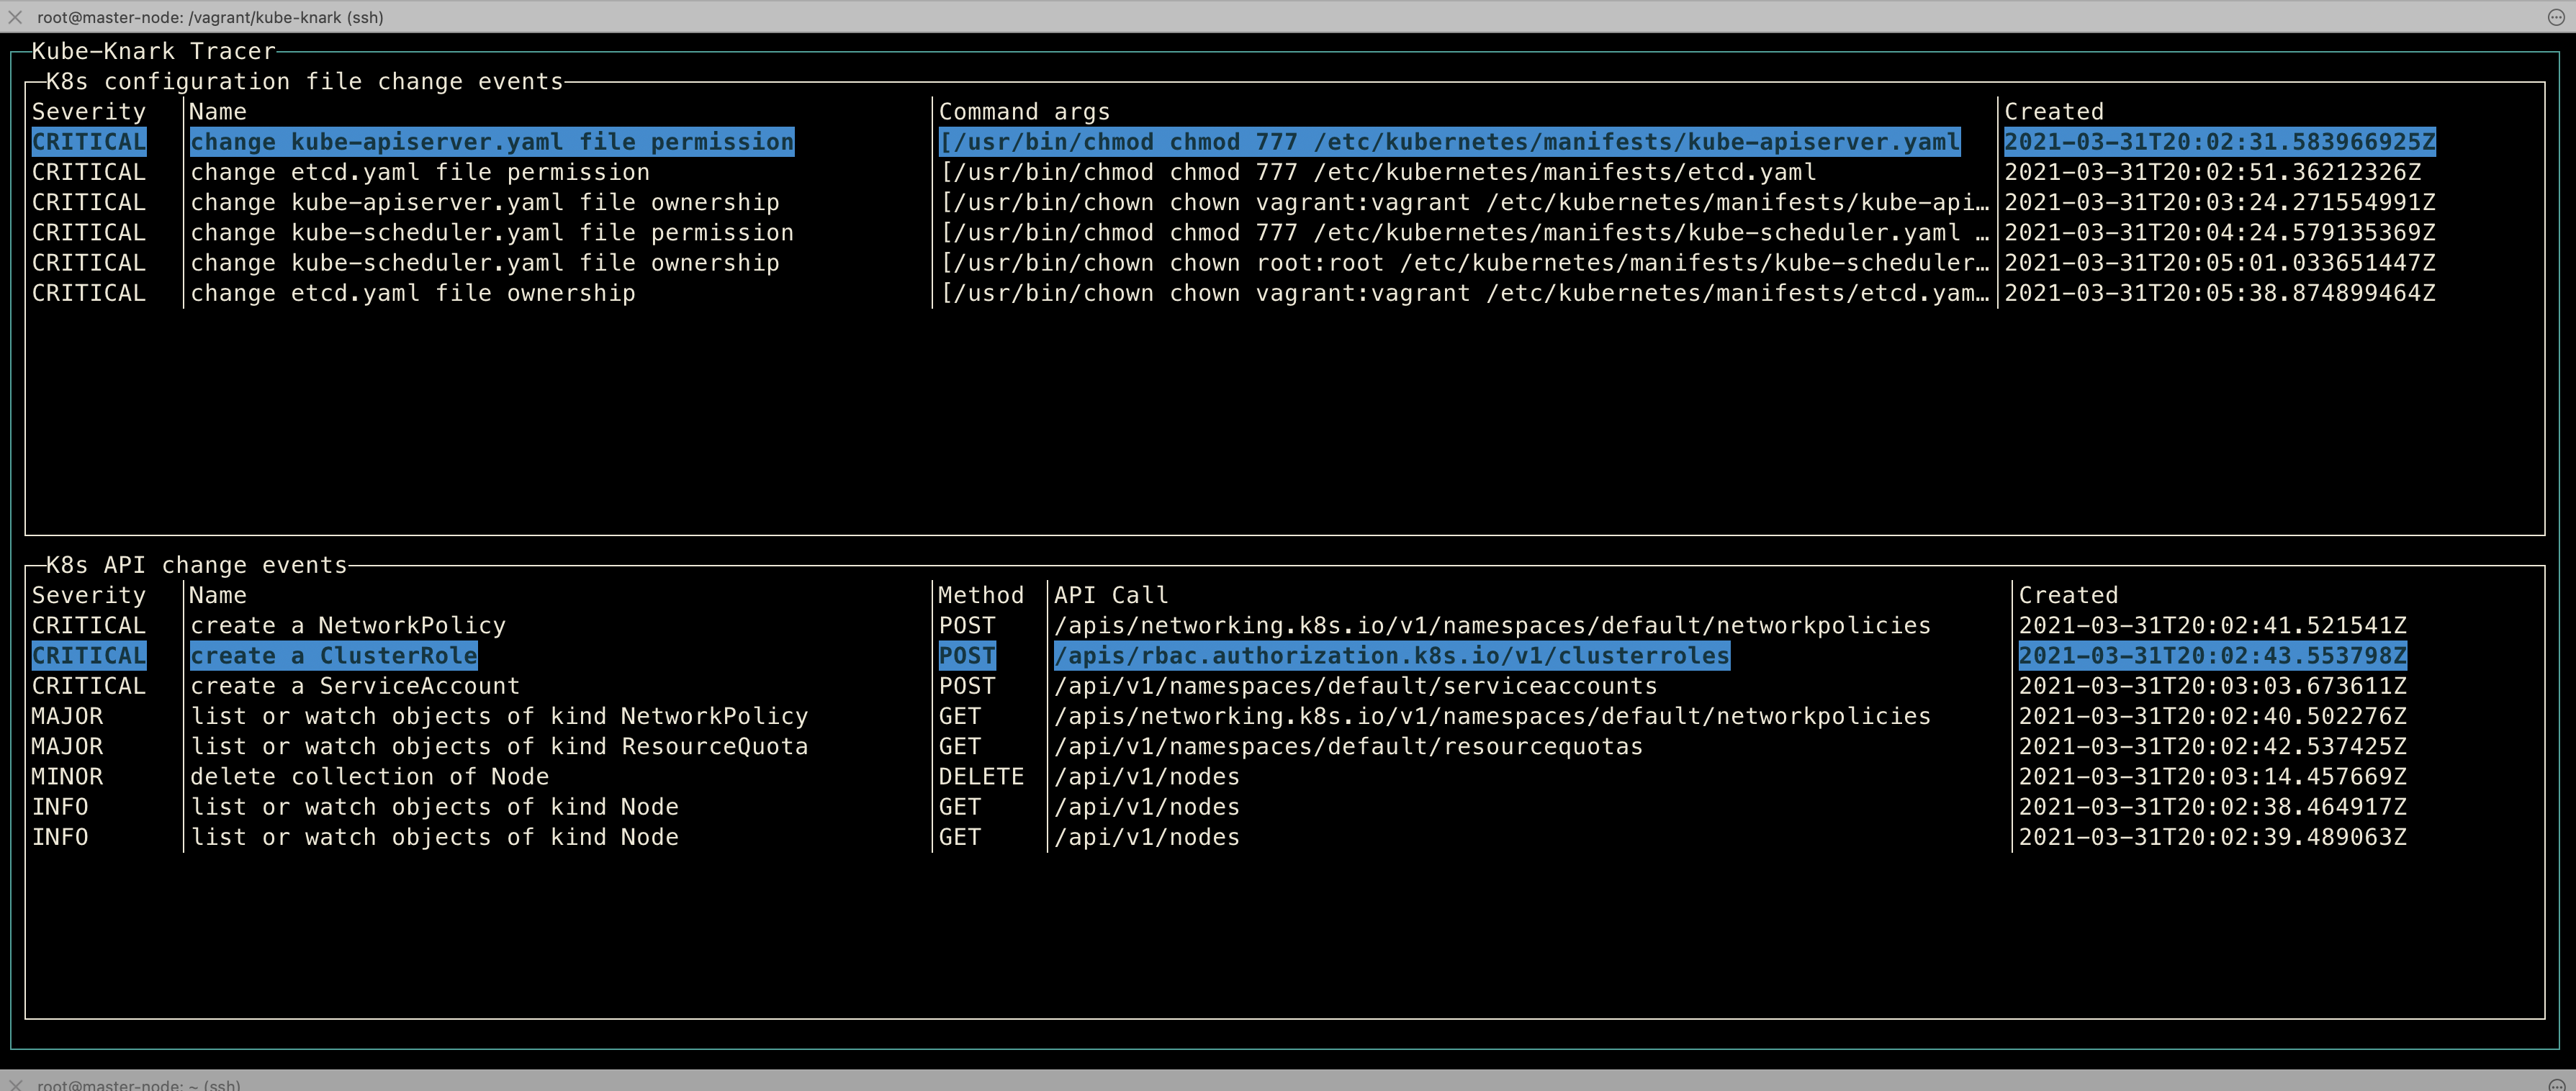 chen-keinan/kube-knark
오픈 소스 런타임 도구로, Kubernetes 클러스터에서 악성 코드 실행 및 런타임 잘못된 구성 변경을 탐지하는 데 도움을 줍니다.
 cilium/cilium
eBPF 기반 네트워킹, 보안 및 관찰 가능성
 chen-keinan/kube-beacon
k8s 클러스터를 위한 오픈소스 런타임 스캐너로, CIS Kubernetes Benchmark 사양에 따라 보안 감사 점검을 수행합니다.
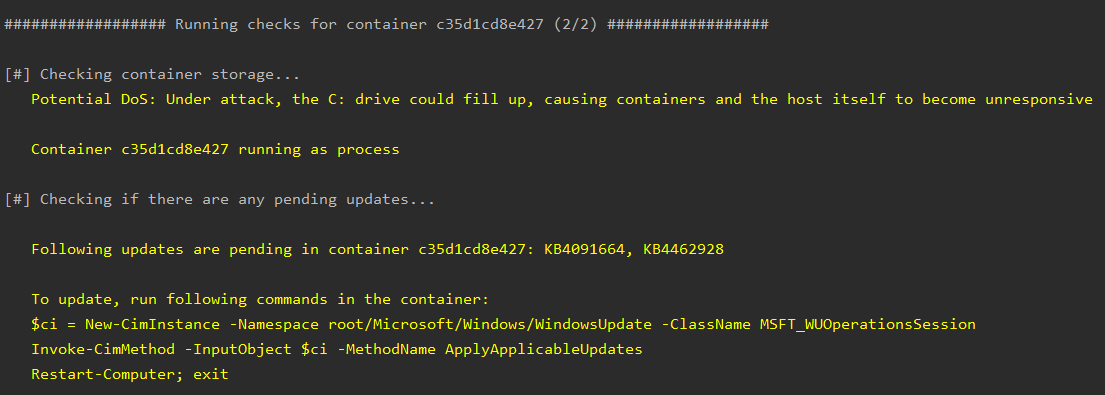 saira-h/whalescan
Windows 컨테이너용 취약점 스캐너
 leitwacht/leitwacht-agent
eBPF + nftables + DNS 프록시를 통한 GitLab Runner CI/CD 작업 컨테이너의 이그레스 강제 — 커뮤니티 에디션 데이터 플레인 https://leitwacht.eu/
 leitwacht/leitwacht
Leitwacht 컨트롤 플레인 — GitLab Runner CI/CD를 위한 런타임 보안: 정책 작성, 멀티 테넌시, 감사, GitLab 통합
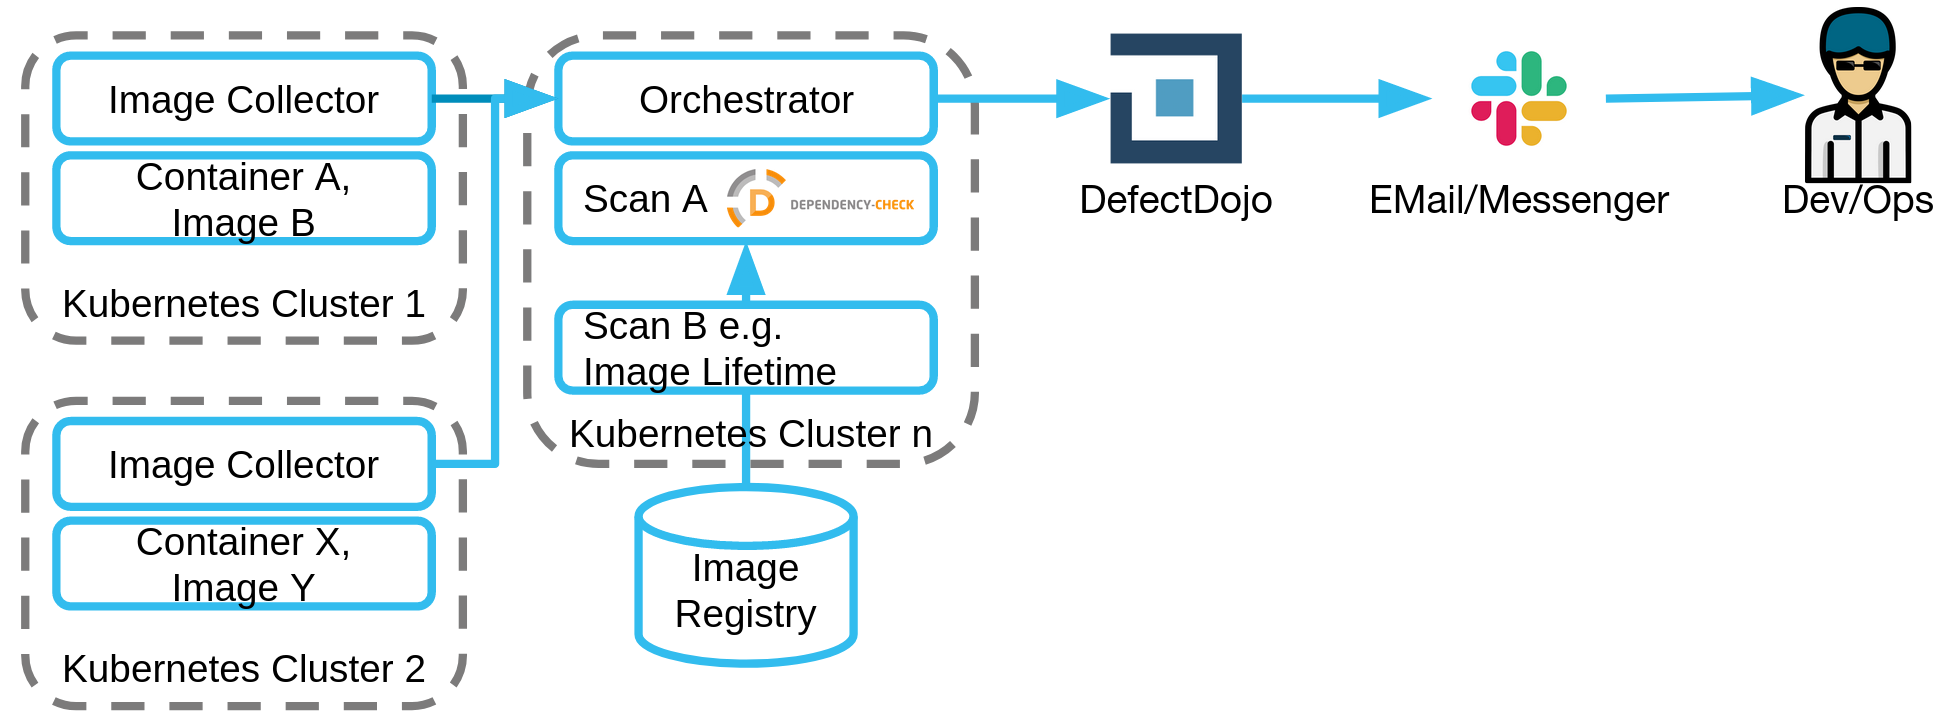 sda-se/cluster-image-scanner
프로덕션 환경에서 취약점 및 컨테이너 이미지 잘못된 구성을 발견합니다.
 sysflow-telemetry/sysflow
컨테이너 워크로드의 성능 및 보안 분석을 위해 시스템 호출 이벤트를 수집, 처리, 내보내어 간결한 객체-관계형 형식으로 변환하는 클라우드 네이티브 시스템 텔레메트리 파이프라인입니다.
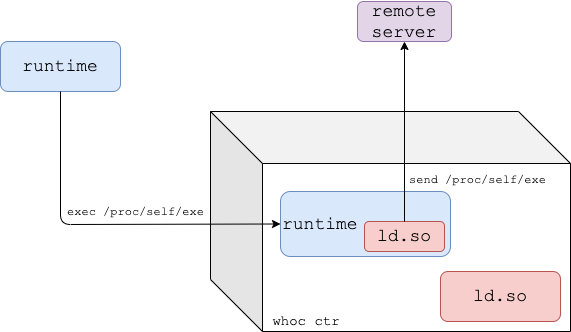 twistlock/whoc
기본 컨테이너 런타임을 원격 서버로 유출하는 컨테이너 이미지
 inguardians/peirates
Peirates - Kubernetes 침투 테스트 도구
 lockc-project/lockc
eBPF와 Linux Security Modules(LSM)로 컨테이너를 더욱 안전하게 만들기
 rajanagori/nightingale
Nightingale Docker for Pentesters는 침투 테스트 및 취약점 평가를 위해 맞춤화된 종합 Docker 환경입니다. 효율적인 취약점 평가 및 침투 테스트(VAPT)에 필요한 모든 필수 도구와 유틸리티가 사전 구성되어 있어 보안 전문가의 설정…
 securecodebox/securecodebox
쿠버네티스 네이티브 보안 스캐닝 오케스트레이터로, 여러 오픈소스 스캐너를 CI/CD 파이프라인에 통합하여 지속적인 취약점 탐지를 자동화합니다.
 linux-lock/bpflock
eBPF 기반의 Linux 시스템 잠금 및 감사 보안 도구입니다. 커널 기능을 제한하고, 파일리스 실행을 차단하며, 메모리를 보호하고, 선언적 프로필을 통해 컨테이너와 IoT 디바이스를 강화합니다.
 kubeshop/testkube
☸️ AI 기반 엔지니어링 팀을 위한 오픈 테스팅 플랫폼