 sda-se/cluster-image-scanner
프로덕션 환경에서 취약점 및 컨테이너 이미지 잘못된 구성을 발견합니다.

프로덕션 환경에서 취약점 및 컨테이너 이미지 잘못된 구성을 발견합니다.
ClusterImageScanner는 Kubernetes 클러스터에서 이미지를 감지하고 다양한 보안 테스트를 기반으로 빠른 피드백을 제공합니다. 실제 영향을 미치는 보안 문제에 대한 최신 피드백을 얻기 위해 프로덕션 환경에서 ClusterImageScanner를 실행하는 것이 좋습니다.
ClusterImageScanner 자체가 Kubernetes 클러스터 내에서 실행되는 서비스이므로 기존 배포 절차를 재사용할 수 있습니다.
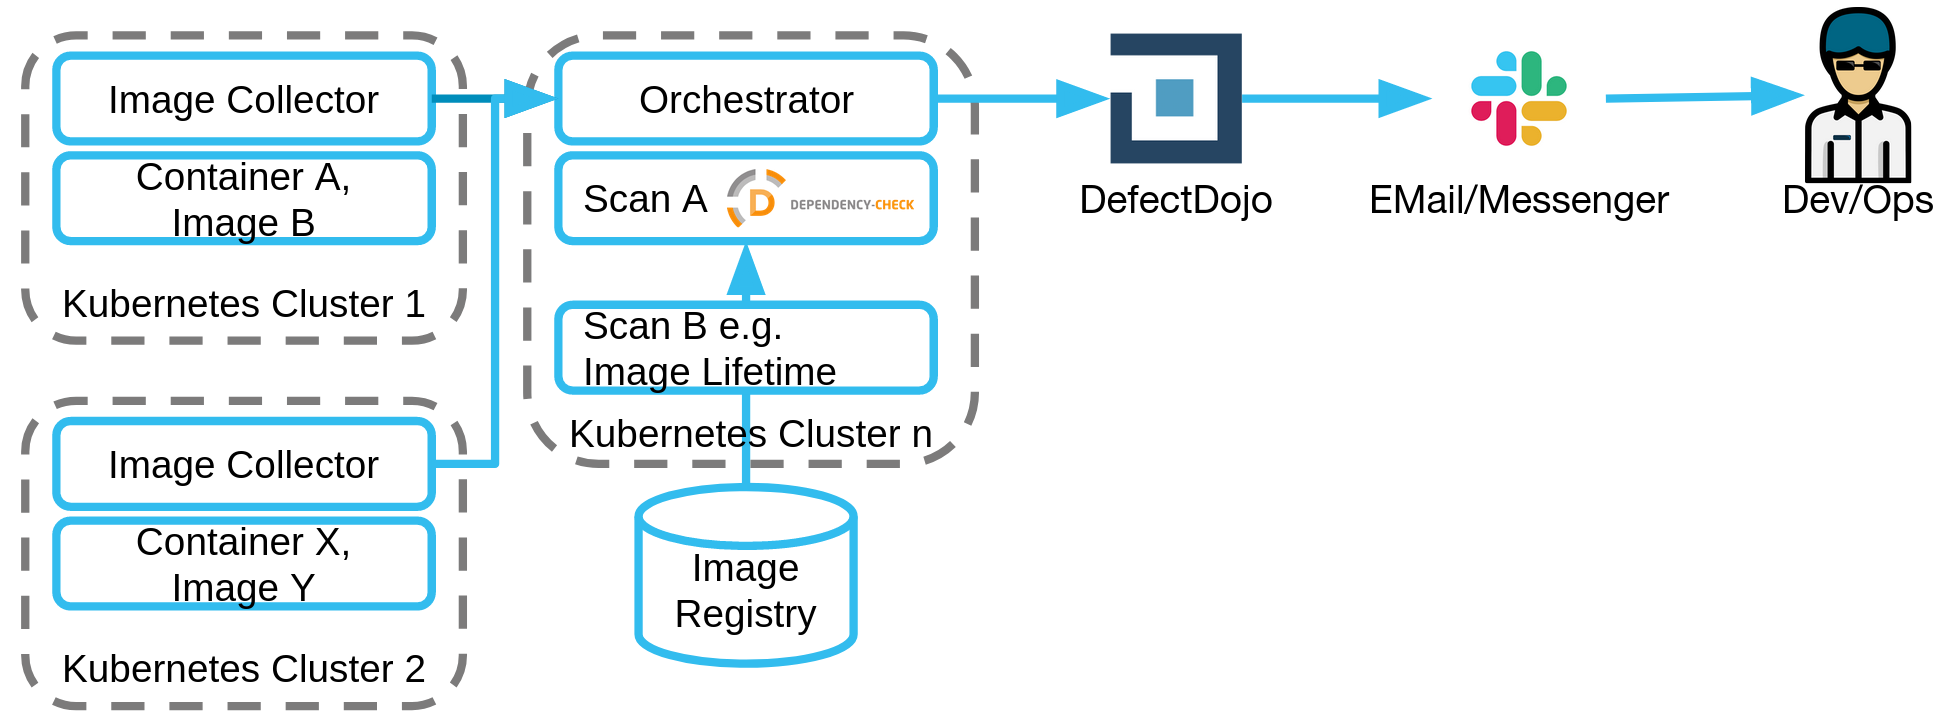
다음 그림은 개요를 제공합니다:
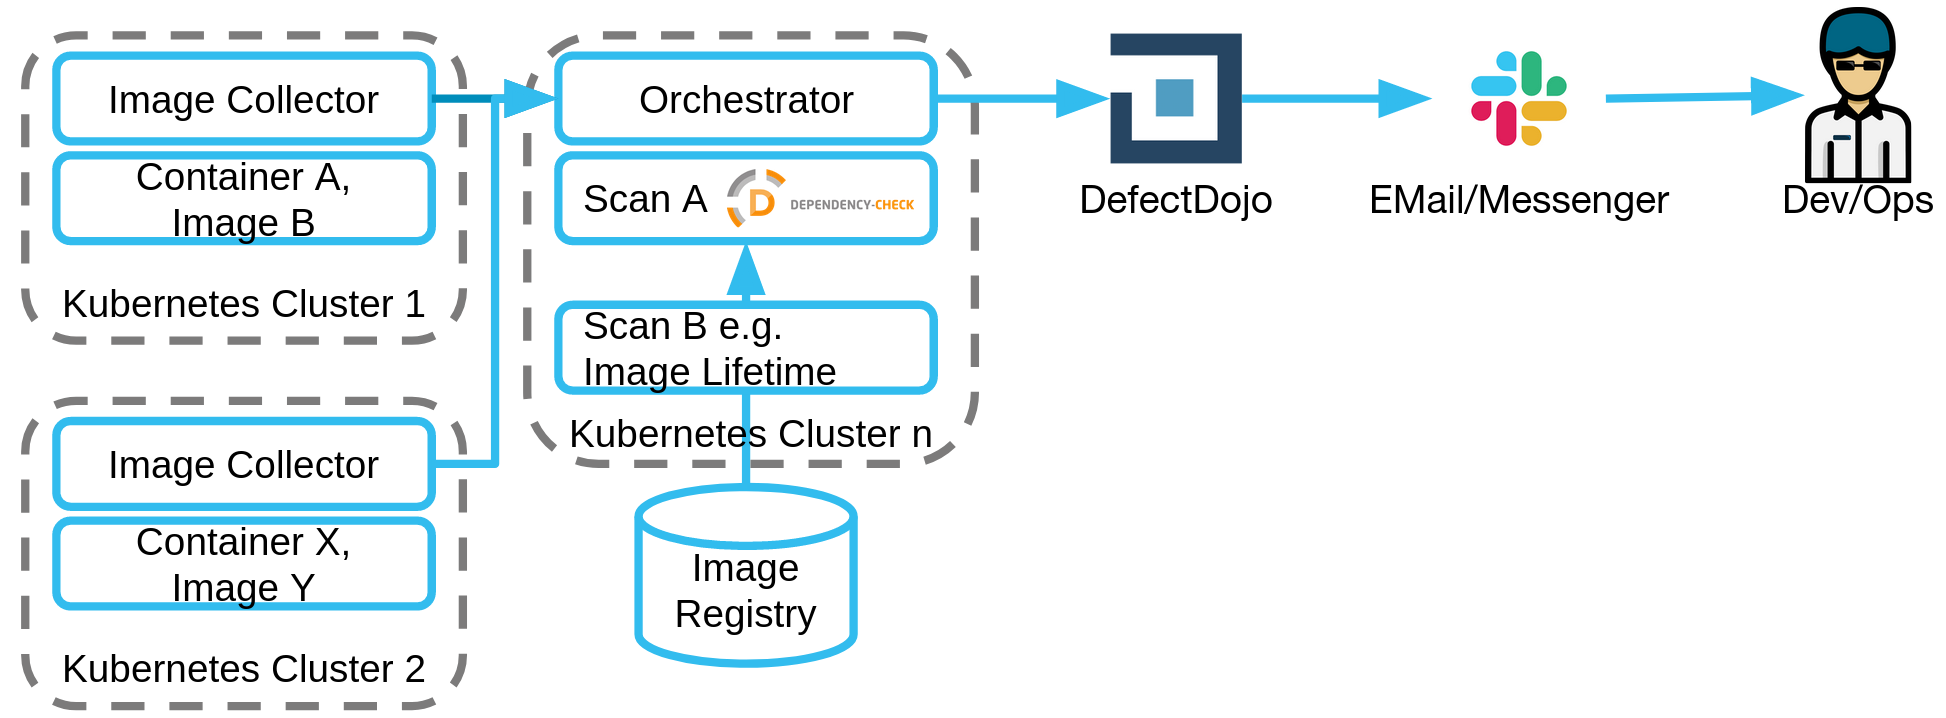 다음 단계가 수행됩니다.
비디오 (영어): SDA SE CluserImageScanner 오픈 소스 공개, 2021-03
ArgoWorkflows에서 사용할 이미지는 quay.io에 게시되어 있습니다 (2021-06-28):
cluster-image-scanner-scan-runasrootcluster-image-scanner-scan-distrolesscluster-image-scanner-scan-lifetimecluster-image-scanner-scan-malwarecluster-image-scanner-scan-new-versioncluster-image-scanner-imagefetchercluster-image-scanner-notifiercluster-image-scanner-imagecollectorcluster-image-scanner-image-source-fetchercluster-image-scanner-workflow-runnercluster-image-scanner-base는 모든 cluster-image-scanner-* 이미지의 기본입니다.
이미지는 buildah로 빌드됩니다. 이미지를 시작할 수 있는 환경 변수는 images 디렉토리의 build.sh 스크립트 내 --config를 통해 문서화되어 있습니다.
기여를 환영합니다. Pull Request를 제출하기 전에 기여 가이드라인을 확인하세요.
SECURITY.md에는 책임 있는 공개 및 보안 패치와 같은 보안 관련 주제에 대한 정보가 포함되어 있습니다.
cd test_actions
export IS_MINIKUBE=true # if minikube is used
./setup.bash
helm 파일은 deployment/helm에 있습니다.
ClusterImageScanner의 목적은 침투 테스터를 대체하거나 쓸모없게 만드는 것이 아닙니다. 모든 애플리케이션에서 경험 많은 침투 테스터가 광범위한 테스트를 실행할 것을 강력히 권장합니다.
ClusterImageScanner는 실행 중인 애플리케이션/컨테이너의 테스트 목적으로만 사용되어야 합니다. ClusterScanner로 구성 요소를 스캔하려면 _스캔 대상 환경_의 조직으로부터 서면 동의가 필요합니다.
이 프로젝트는 Signal Iduna와 SDA SE가 개발했습니다.
