

LazZzy_Dump
 trustedsec/lazzzy_dump
정적 분석을 통해 laZzzy로 래핑된 PE 바이너리에서 AES-CBC/XOR로 난독화된 셸코드를 시그니처 매칭과 RIP-상대 주소 해석을 통해 실행이나 에뮬레이션 없이 추출하고 복호화합니다.
static-analysisencryption-decryption-toolscode-analysis+6
1
trustedsec/lazzzy_dump정적 분석을 통해 laZzzy로 래핑된 PE 바이너리에서 AES-CBC/XOR로 난독화된 셸코드를 시그니처 매칭과 RIP-상대 주소 해석을 통해 실행이나 에뮬레이션 없이 추출하고 복호화합니다.
 ejfkdev/jscd
Reverse bytenode .jsc (V8 code cache) to JavaScript — static, pure Rust, no patched V8/Node. Node 8→26 / V8 5.8–14.6; 25k .jsc tested, 0 fail.
 superkhung/luadec-tplink
TP-Link Archer C7 LUA 펌웨어를 디컴파일하기 위해 수정된 luadec 버전입니다.
 viruscamp/luadec
Lua 5.1, 5.2 및 5.3용 Lua 디컴파일러
 wheregoes/byd-dolphin-hacking
BYD Dolphin 헤드 유닛 리버스 엔지니어링 — CAN 버스, AVAS, NFC 키, OTA 등. DiLink 3 / Android 10.
 st0rn/siglens
AV 탐지를 PE 오프셋, 섹션, RVA/VA 및 문자열에 매핑하고 YARA, AMSI, capa 및 다중 엔진 스캔과 JSON/HTML 보고서를 제공하는 Windows 아티팩트 분석 툴킷입니다.
 structio-labs/n0xis
AI-first reverse-engineering toolkit: static analysis, SSA decompiler, live memory, provenance. Source-available (PolyForm Noncommercial).
 mg1937/asc
Fast Android APK decompiler front-end that queries compiled DEX artifacts directly, extracting classes and cross-references in milliseconds without…
 habanada/nativepe
Object Pascal (Delphi) 라이브러리로, 재배치, 임포트, TLS 및 원격 프로세스 메모리 읽기를 포함한 Windows PE 파일의 파싱, 매핑, 로딩 및 덤핑을 지원합니다.
 rasetsuu/vmp-devirt
Trace-assisted VMProtect devirtualization research platform: version front-ends feed a shared Remill/LLVM backend to lift handlers, recover dataflow,…
 pdb333/cortex
메모리 스캐닝, 디버깅, 자동화, AI 친화적 API를 결합한 Windows 런타임 분석 툴킷.
 akatorich/kernelflirt
Windows 커널 수준 디버거로, OllyDbg/IDA 스타일 UI, 소프트웨어 및 하드웨어 중단점, PDB 심볼, 디컴파일러, 그리고 VM에서의 리버스 엔지니어링 및 악성코드 분석을 위한 17개의 플러그인을 제공합니다.
 gmh5225/hooktools
기만적인 악성코드의 동작을 분석하기 위한 기본 인젝터블
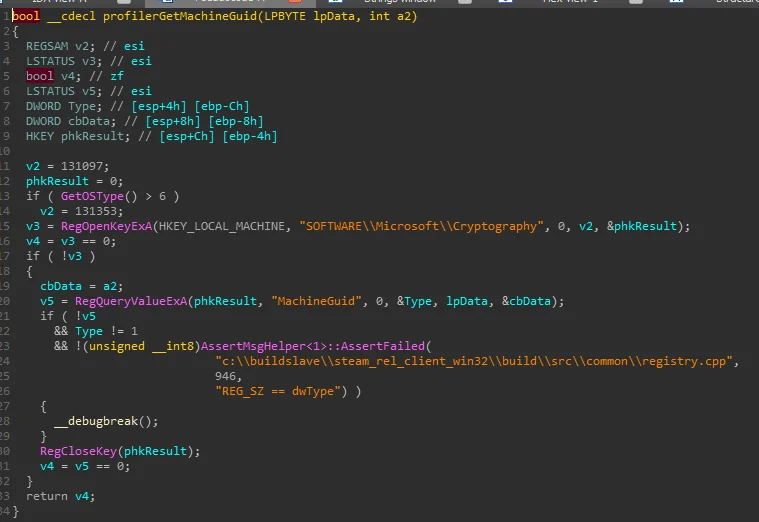 gmh5225/hwid-steamspywareterminator
Steam에 주입되어 HWID, 디스크, 네트워크 어댑터 및 레지스트리 지문 데이터를 수집하는 숨겨진 CFillMachineInfoThread를 차단하는 작업 중인 라이브러리입니다.
 gmh5225/ida-claude-code-plugins
Claude Code를 IDA Pro와 통합하여 AI 기반 디스어셈블리 및 코드 이해를 통해 리버스 엔지니어링과 바이너리 분석 워크플로를 지원하는 플러그인입니다.
 gmh5225/ida-sdk
IDA 역공학 환경 내에서 바이너리를 디스어셈블, 디컴파일, 분석하는 플러그인을 빌드하기 위한 공식 IDA Pro SDK 헤더 및 라이브러리입니다.
 gmh5225/ida_plugin_pcodegpt
OpenAI GPT-3.5/GPT-4를 사용하여 함수 이름 지정, 코드 설명, 디컴파일된 의사코드 분석과 같은 리버스 엔지니어링 작업을 자동화하는 IDA Pro 플러그인입니다.
 ejfkdev/avdroot
Go로 Android Studio 에뮬레이터의 ramdisk를 Magisk로 패치하여 루팅합니다.