
pretender
 redteampentesting/pretender
DHCPv6 DNS 탈취와 mDNS, LLMNR 및 NetBIOS-NS 스푸핑을 특징으로 하는 공격 중계를 위한 당신의 MitM 사이드킥입니다.
reconnaissanceinformation-gatheringnetwork-security+4
1.3k
 p0dalirius/coercer
12가지 방법을 통해 Windows 서버가 임의의 머신에서 자동으로 인증하도록 강제하는 Python 스크립트입니다.
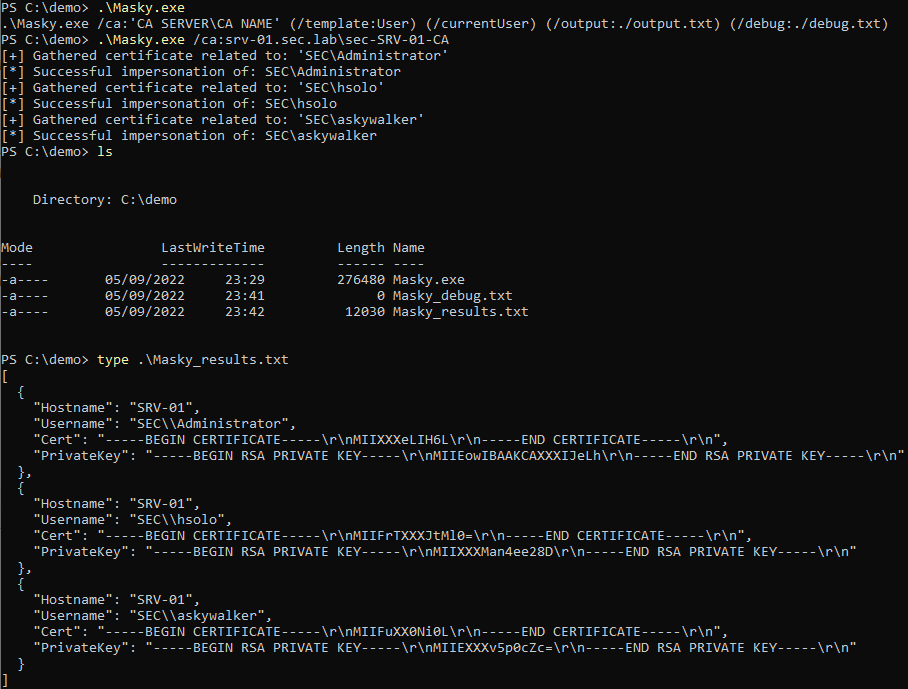 z4ksec/masky
ADCS를 통해 LSASS 프로세스 메모리를 덤프하지 않고 원격으로 도메인 사용자 자격 증명을 덤프할 수 있는 CLI를 갖춘 Python 라이브러리
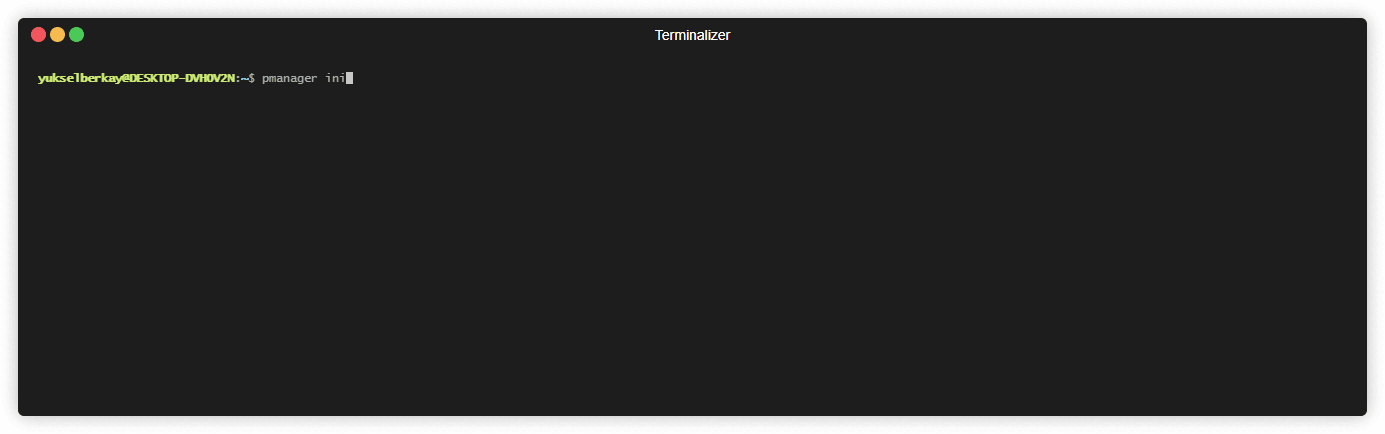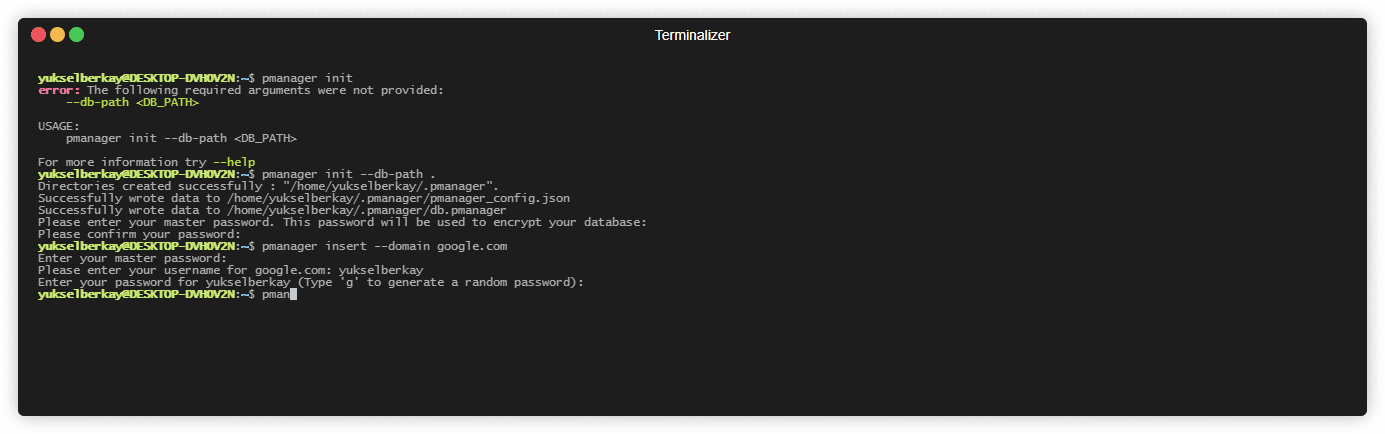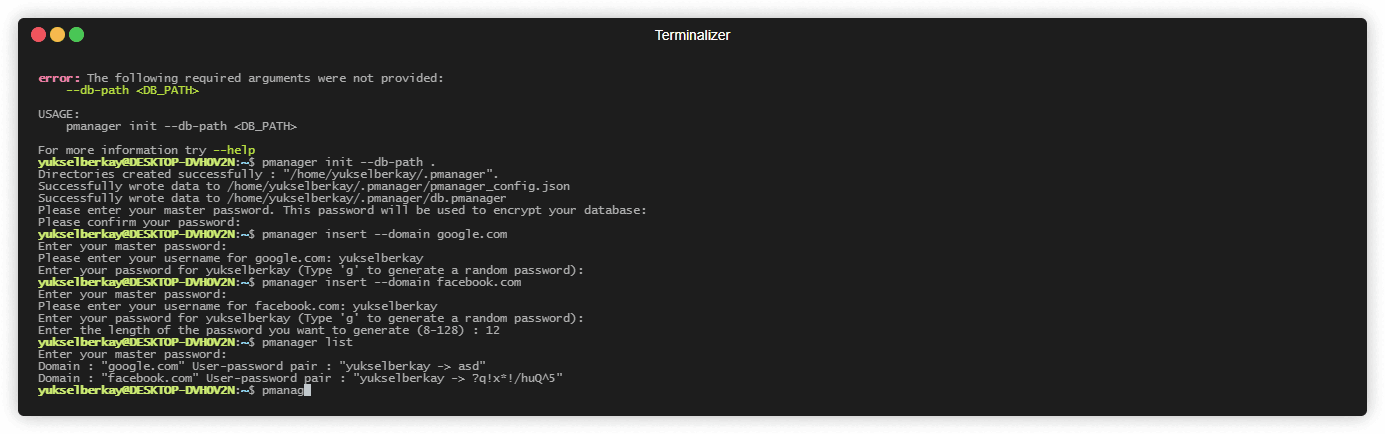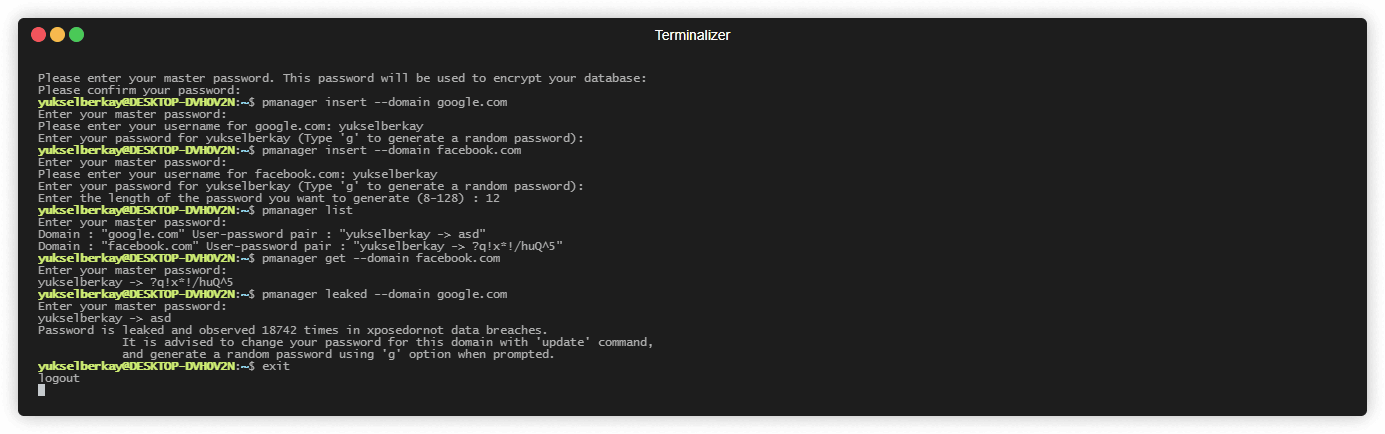 yukselberkay/pmanager
안전한 오프라인 데이터베이스에서 비밀번호를 저장하고 검색하세요. 비밀번호가 이전에 유출되었는지 확인하여 표적화된 비밀번호 재사용 공격을 방지하세요.
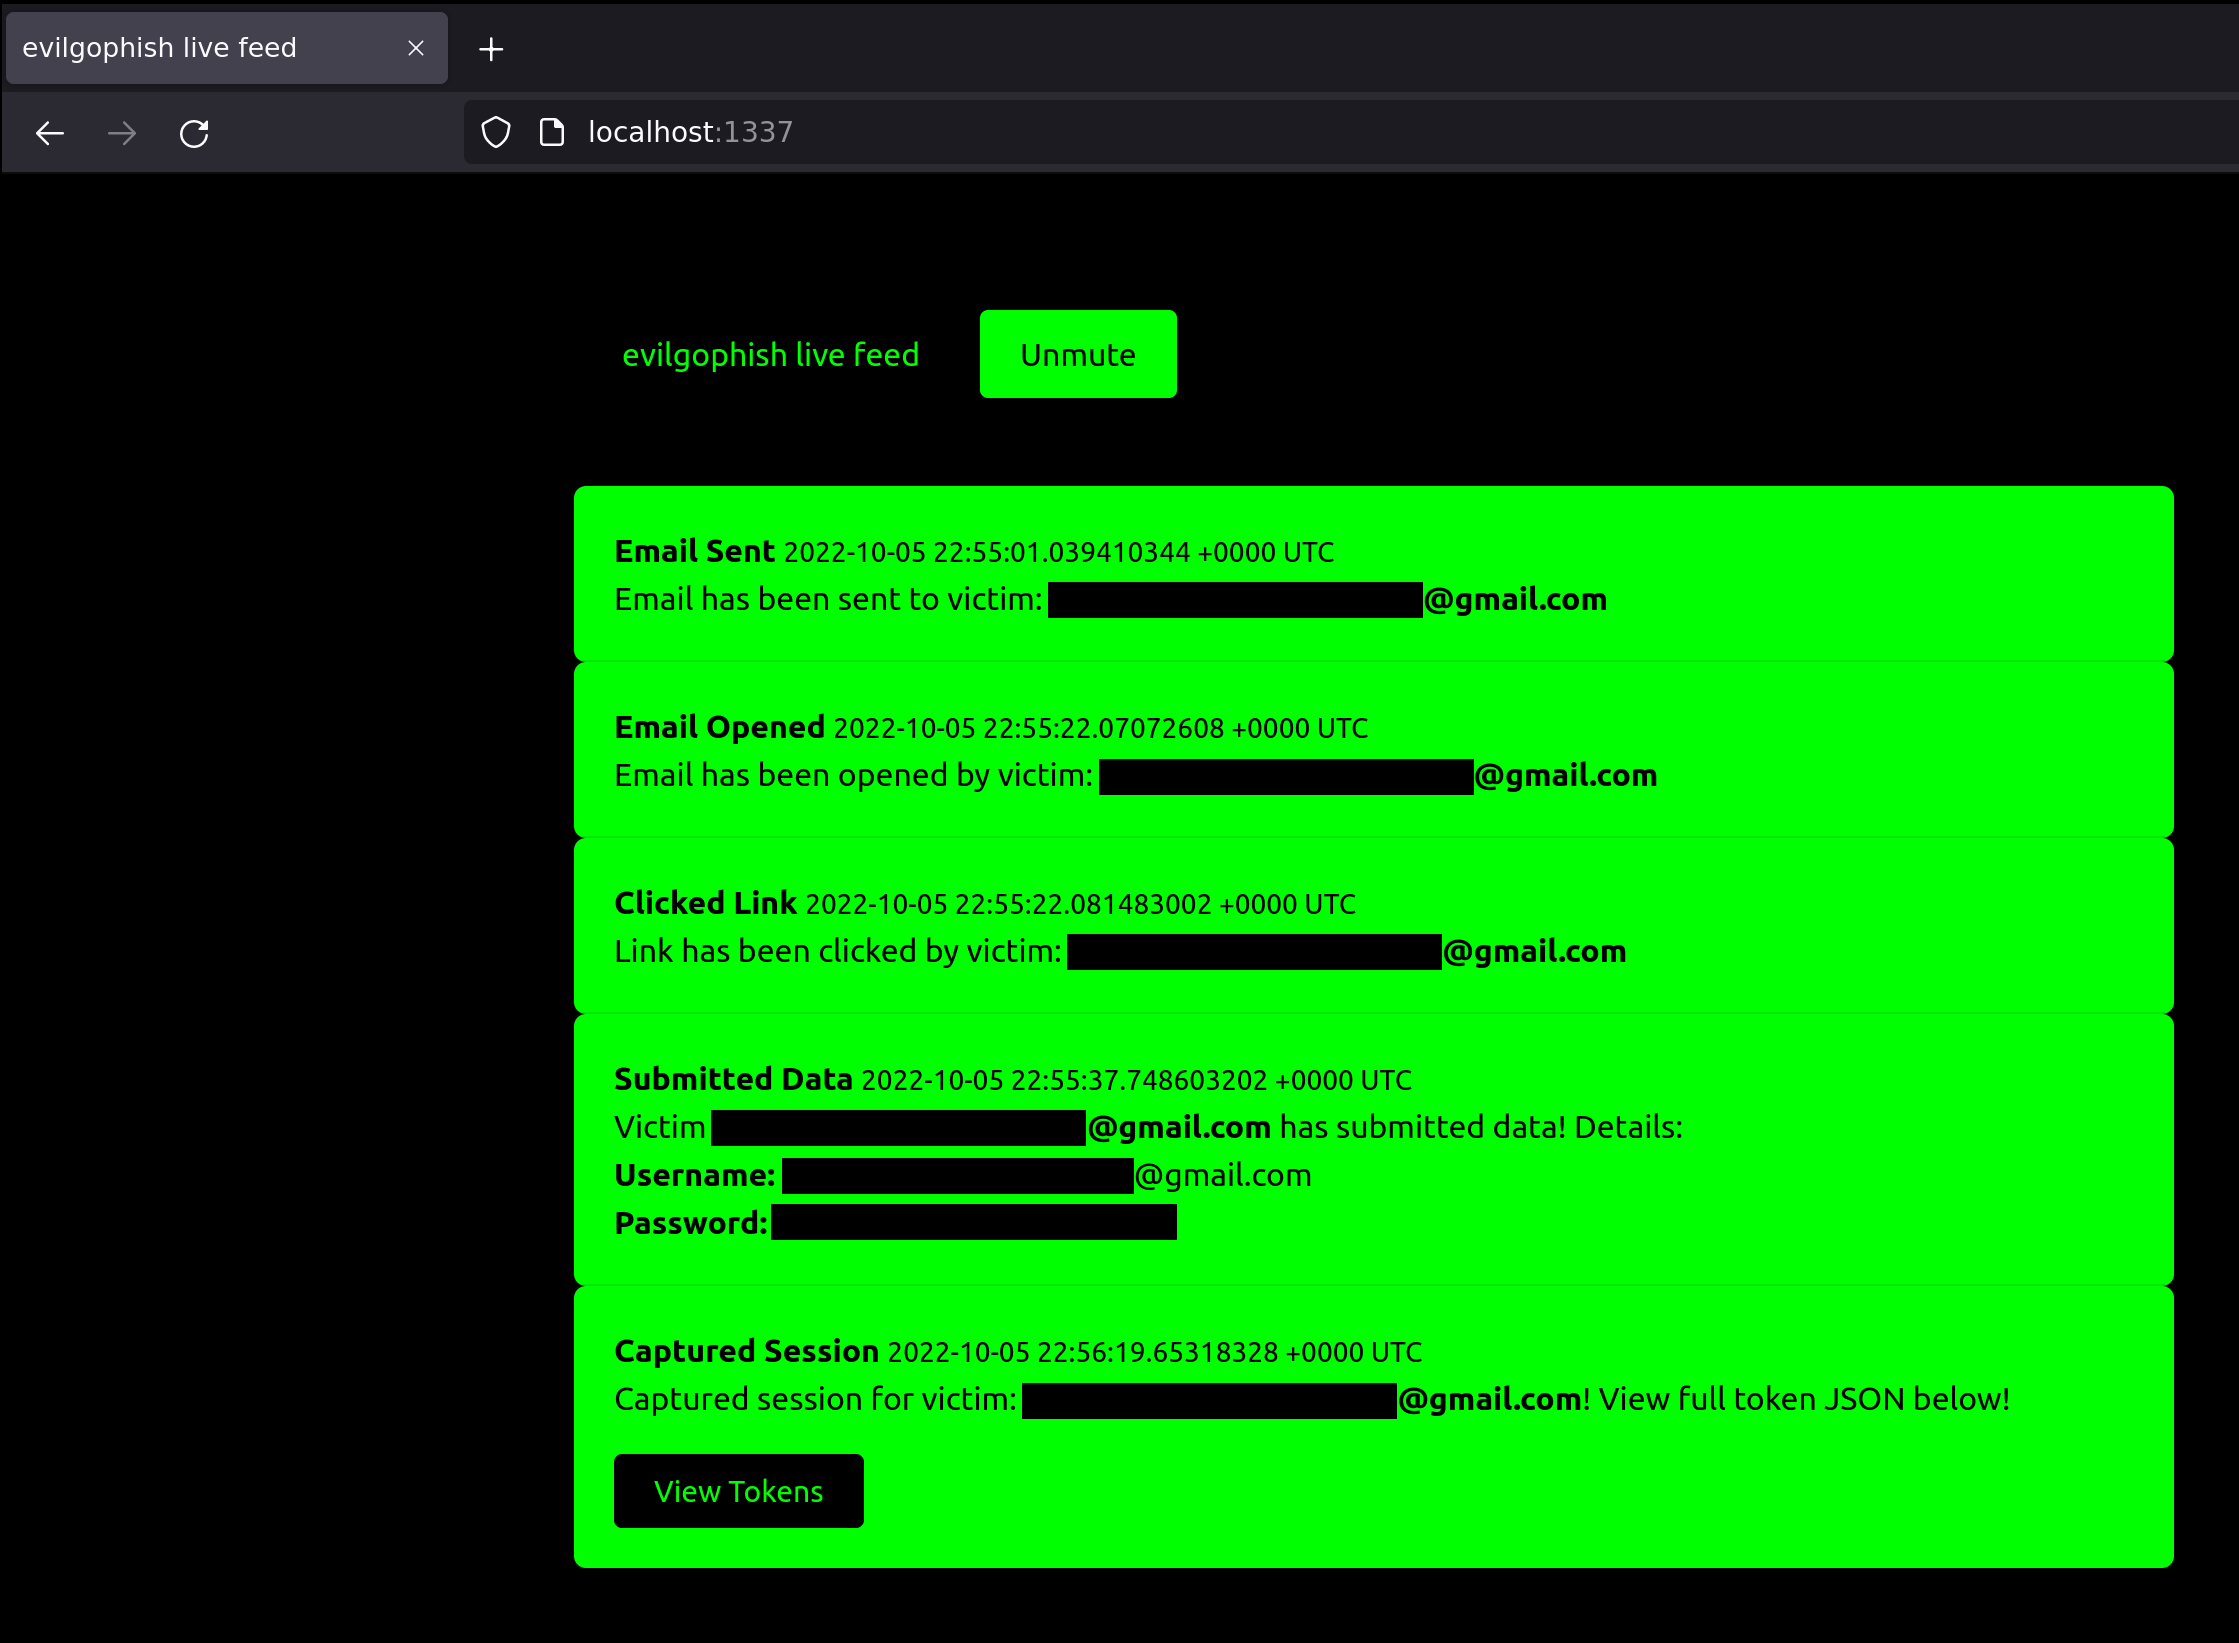 fin3ss3g0d/evilgophish
evilginx3 + gophish
 praetorian-inc/adfsrelay
ADFS를 대상으로 하는 NTLM 재전송 공격 연구를 위해 개발된 개념 증명 유틸리티
 jazzband/django-defender
로그인 무차별 대입 공격을 차단하는 간단하고 매우 빠른 Django 재사용 가능 앱
 gerenios/aadinternals
Azure AD 및 Office 365를 관리하고 감사하기 위한 PowerShell 모듈로, 토큰 조작, 사용자 열거 및 Microsoft 클라우드 환경의 보안 평가를 가능하게 합니다.
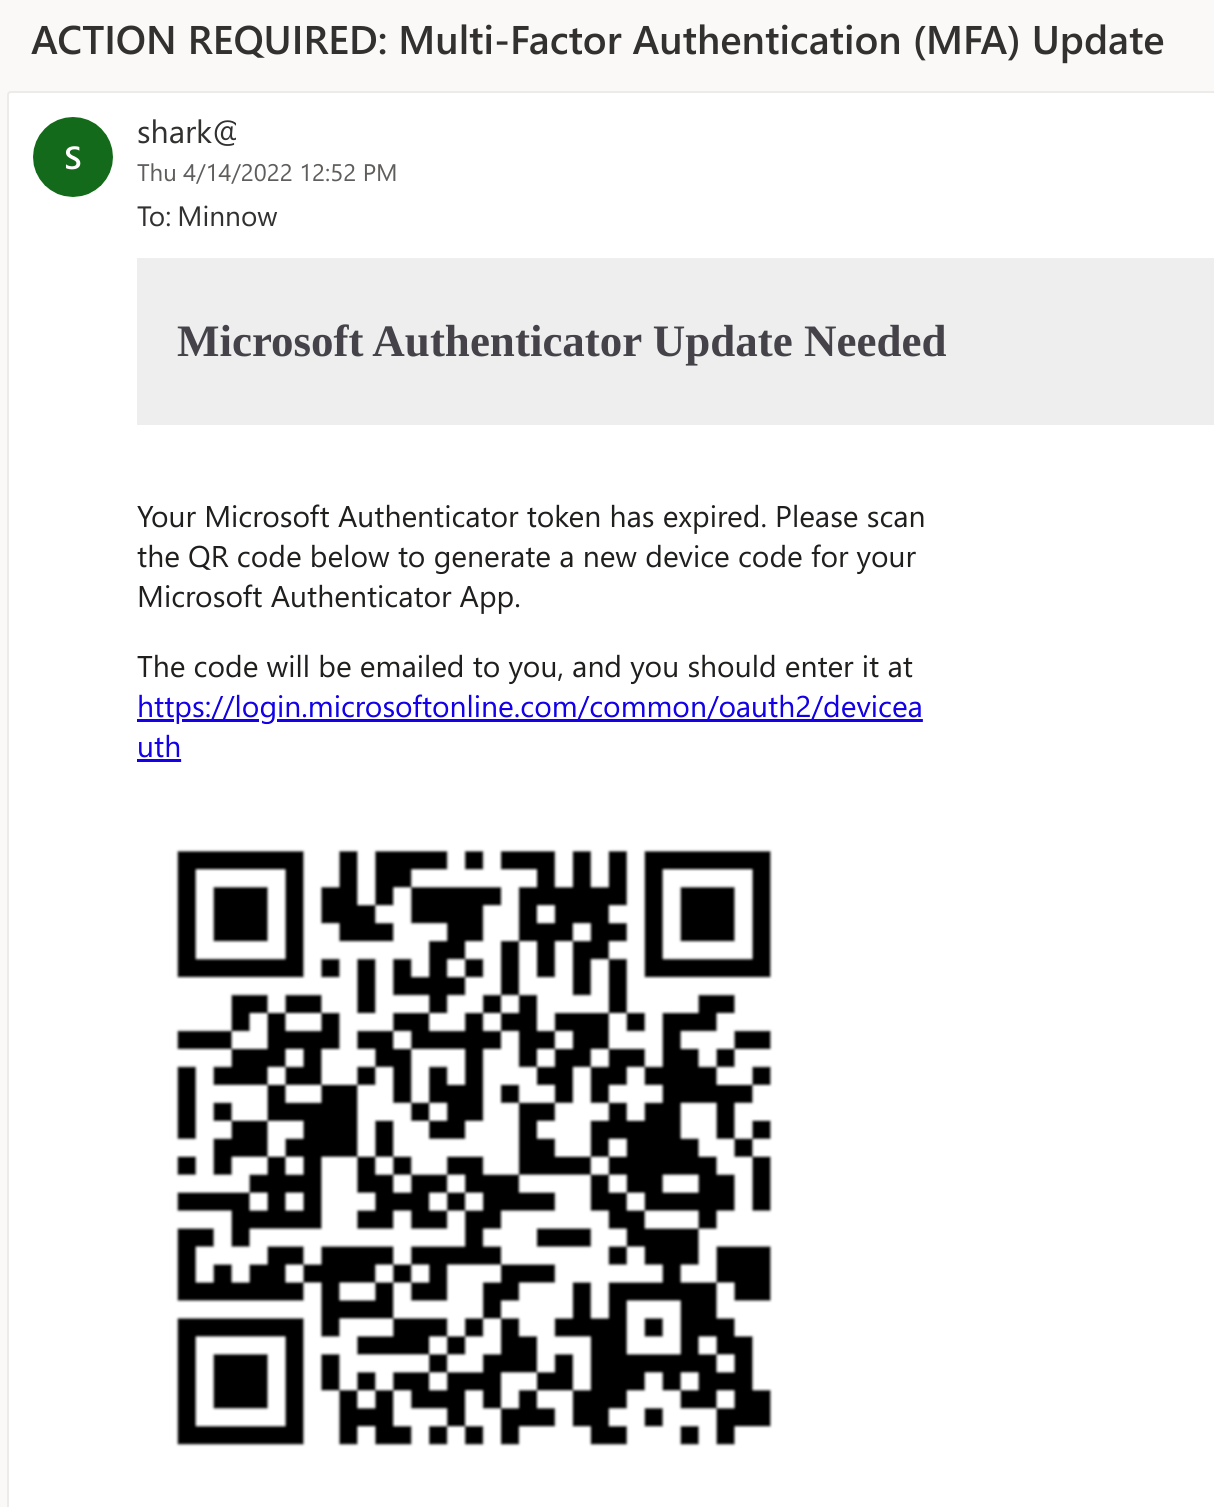 secureworks/squarephish
고급 피싱 도구로, OAuth Device Code 인증 흐름과 QR 코드를 결합하여 MFA 업데이트 명목을 통해 Microsoft 인증 토큰을 수집합니다
 flangvik/teamfiltration
크로스 플랫폼 프레임워크로, O365 계정 열거, 패스워드 스프레이, 이메일/Teams/OneDrive 데이터 유출, 토큰 조작을 통한 EntraID 계정 백도어 설치 등을 수행합니다.
 mayyhem/sharpsccm
C# 사후 익스플로잇 도구로, Microsoft Configuration Manager(SCCM)를 악용하여 관리 콘솔 없이 측면 이동, 자격 증명 수집 및 NTLM 인증 강제를 수행합니다.
 portswigger/ator
HTTP 요청에서 자동으로 토큰을 추출하고 교체하는 Burp Suite 플러그인으로, JSON, XML, 쿠키, URL 매개변수를 지원하여 인증된 스캐닝을 간소화합니다.
 zux0x3a/adfly
Active Directory 쿼리 도구 사용하여 LDAP 프로토콜 , 레드 팀원 / 침투 테스터가 사용자 자격 증명을 검증하고 , AD 사용자 , AD 그룹에 대한 정보를 검색하는 데 도움을 줍니다.
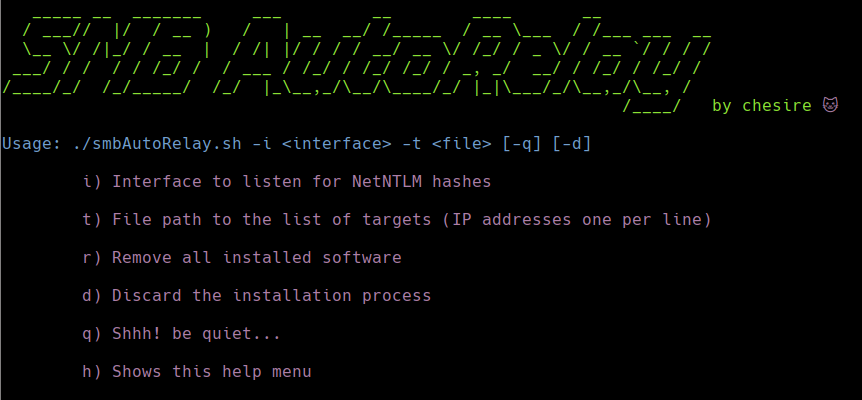 cheshireca7/smbautorelay
SMB Auto Relay는 액티브 디렉토리 환경에서 침투 테스트 및 레드 팀 훈련을 위한 SMB/NTLM Relay 기술의 자동화를 제공합니다.
 impostorkeanu/bruteloops
프로토콜에 구애받지 않는 온라인 비밀번호 추측 API.
 pshlyundin/ldap_shell
LDAP/LDAPS를 통한 Active Directory 열거 및 ACL 남용을 위한 대화형 셸. 보안 평가를 위해 DCSync, RBCD, Shadow Credentials, 비밀번호 변경 및 도메인 객체 조작을 지원합니다.
 m0n1x90/adreaper
Windows Active Directory 침투 테스트를 위한 Go로 작성된 빠른 열거 도구