ship-safe
The independent security agent for AI-written software. Finds issues, investigates whether they are real, and shows you the evidence. Deterministic…

Rust 기반 HTTP 요청 스머글링 스캐너.

Milvus 인증 보안 탐지 스크립트: CVE-2025-64513 (sourceid 백도어) / CVE-2026-26190 (/expr 약한 토큰) / 내부 포트 53100

Google Maps API 키를 21개 엔드포인트에 대해 검증하여 PoC URL과 함께 노출된 서비스를 식별하며, 프록시 지원 및 집중 감사를 위한 quiet 모드를 제공합니다.

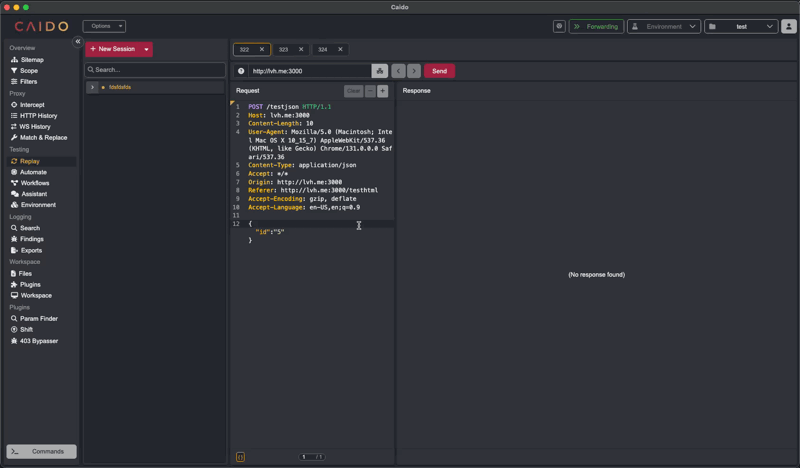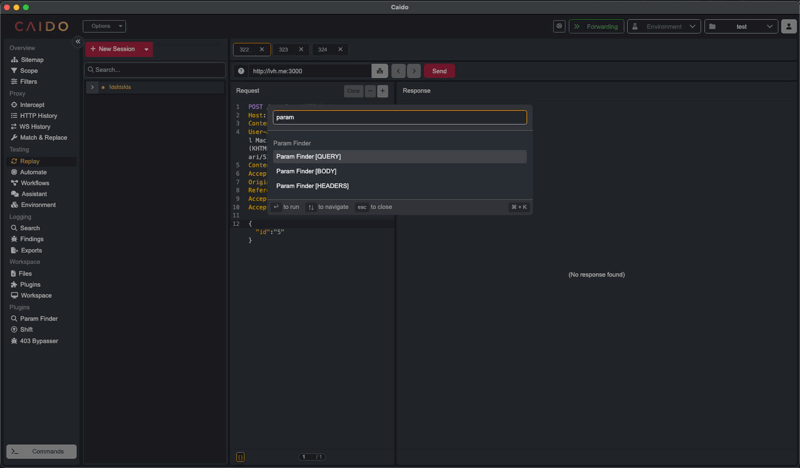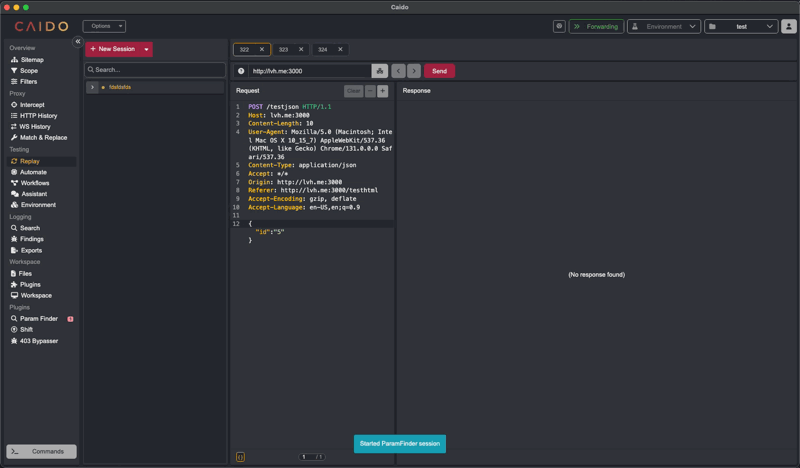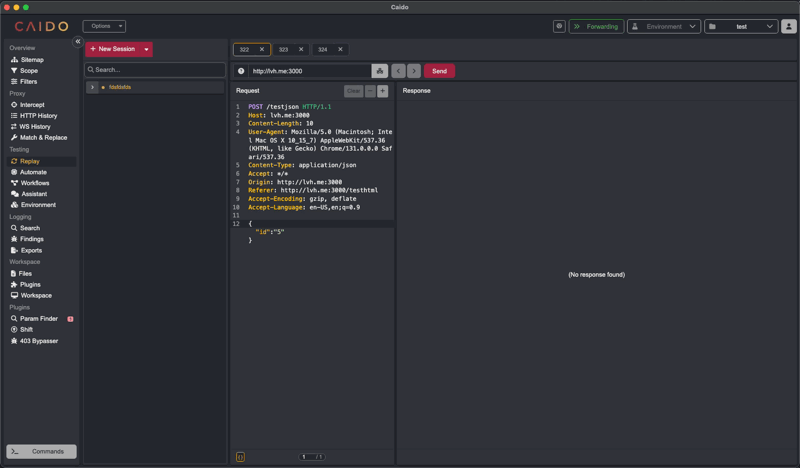
Caido에서 숨겨진 매개변수 발견

역직렬화된 AMF 객체를 가져와 Xtream 라이브러리를 사용하여 XML로 인코딩하는 Burp Extender 플러그인입니다.

인자 주입 취약점을 식별하도록 설계된 Burp 확장 프로그램입니다.

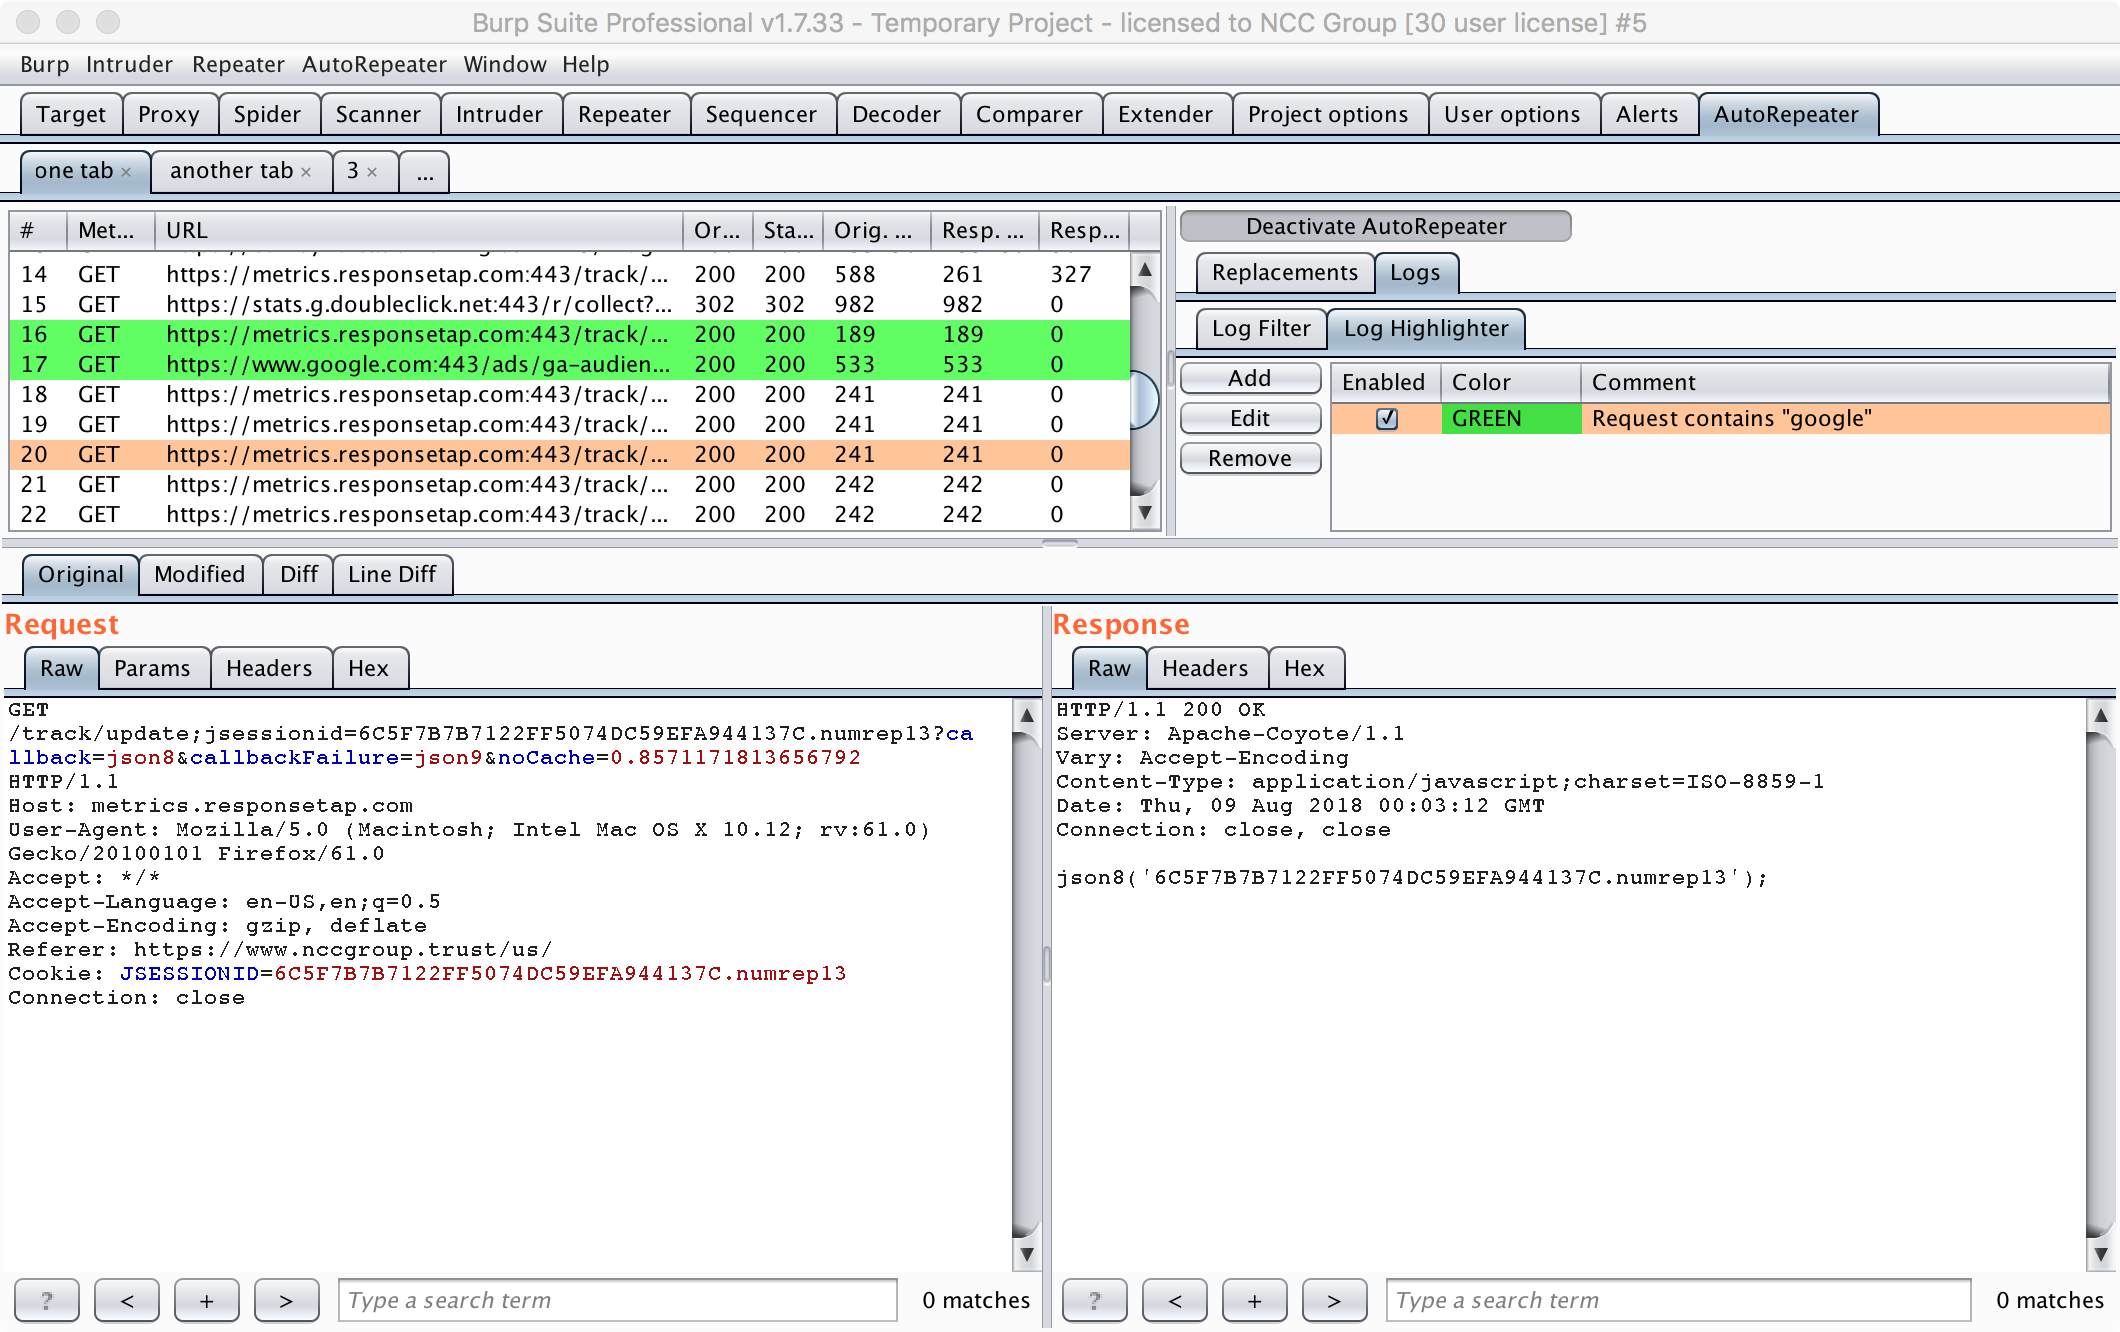
Burp Suite를 이용한 자동화된 HTTP 요청 반복

Signing HTTP Messages draft-ietf-httpbis-message-signatures-01 초안을 구현하는 Burp Suite 확장 프로그램입니다.

바이너리 SOAP 객체를 읽고 수정할 수 있게 해주는 Burp Extender 플러그인입니다.

Windows 시스템에서 네트워크 트래픽 가로채기, 분석 및 수정을 위해 설계된 헤드리스(headless) 방식의 스크립트 가능한 명령줄 기반 MITM 프록시입니다.

간단한 JMX RMI 스캐닝 도구

HopLa Burp Suite Extender 플러그인 - Burp Suite에 AI 기능, 자동 완성 지원, 유용한 페이로드 세트를 제공합니다

Scans public code repositories and code snippet platforms to extract and validate AI service API keys with real-time dashboard and multi-format…

ServiceNow 인스턴스에서 유출되는 민감 데이터를 찾습니다.

포괄적인 웹 애플리케이션 보안 테스트 플랫폼으로, 고급 스캐닝 엔진, 인터셉팅 프록시, 그리고 침투 테스터를 위한 자동화된 취약점 탐지를 제공합니다.

Roniel과 DaRon 팟캐스트 쇼에서 시연된 Super Vulnerable Java Application(SVJA)은 매우 흔한 여러 취약점을 포함하도록 설계된 Apache Struts 애플리케이션입니다. 다른 '의도적으로 취약하게 만든' 소프트웨어와 달리, 이…

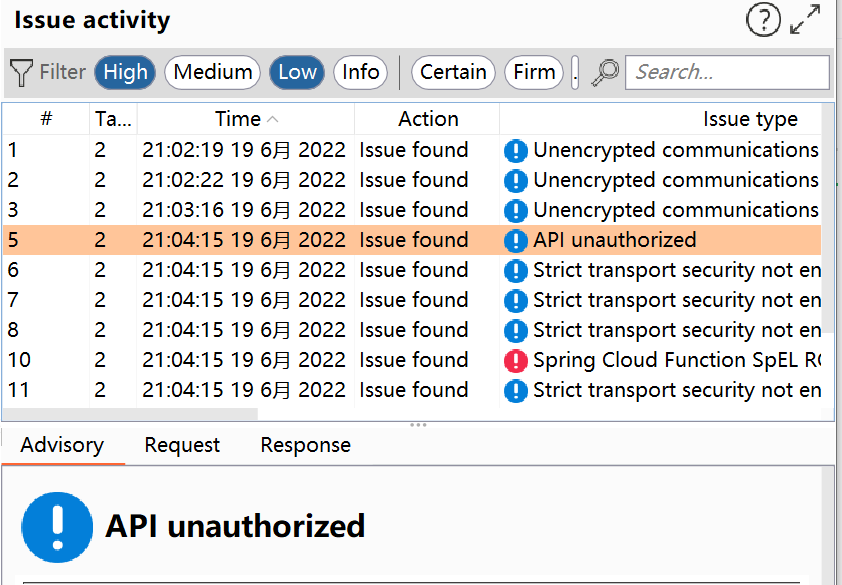
burpsuite용 Spring 취약점 스캔 플러그인. SpringVulScan: 탐지 지원: 라우트 노출|CVE-2022-22965|CVE-2022-22963|CVE-2022-22947|CVE-2016-4977