 nccgroup/autorepeater
Burp Suite를 이용한 자동화된 HTTP 요청 반복

Extender에서 AutoRepeater.jar를 가져오세요.
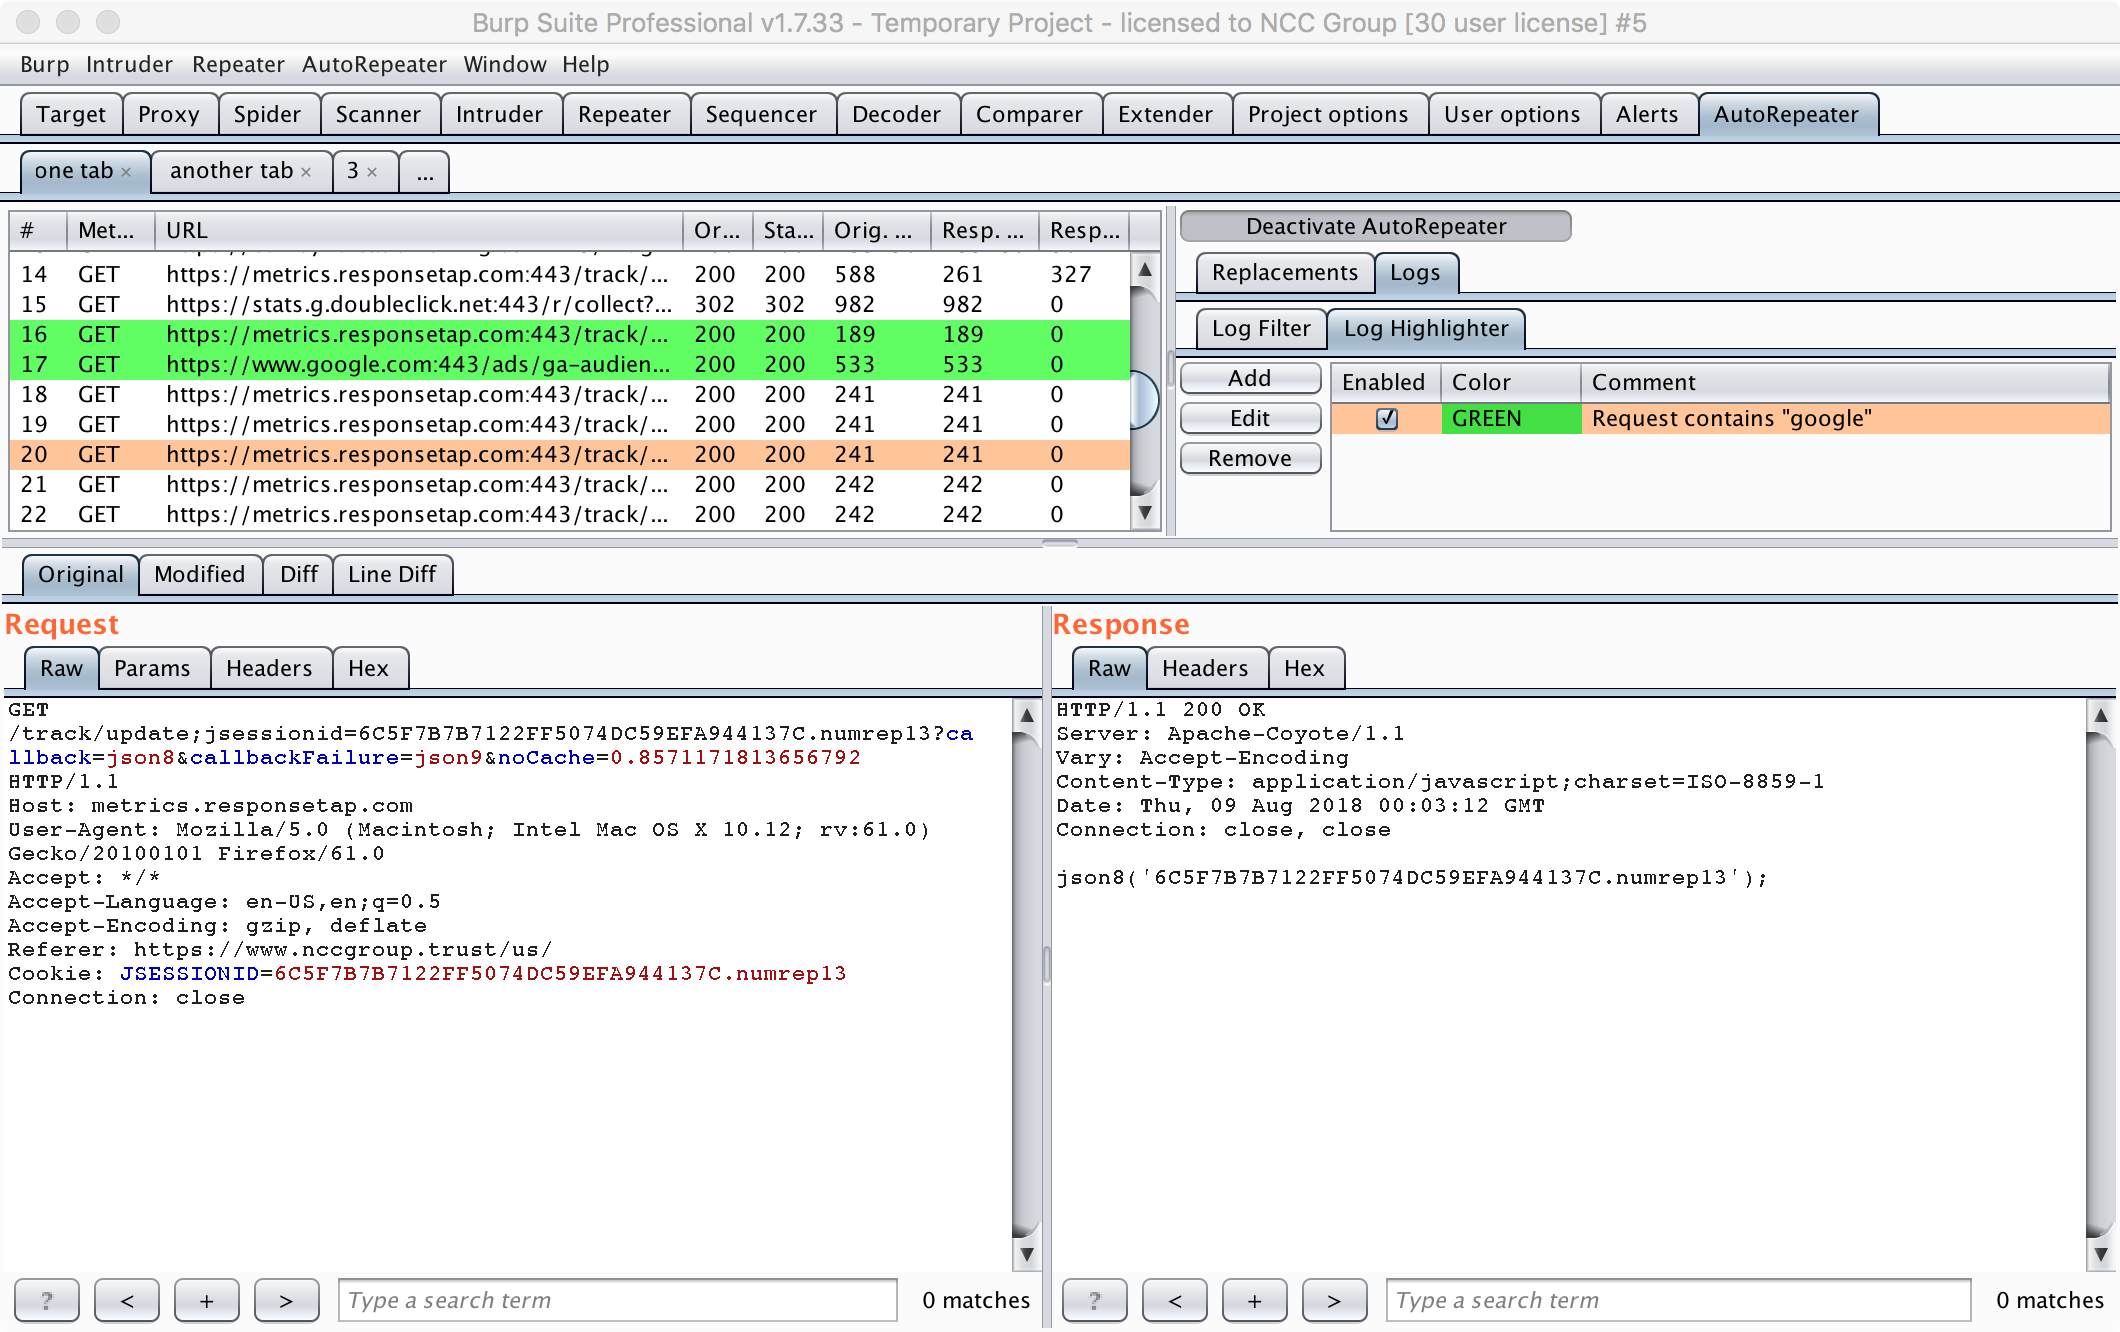
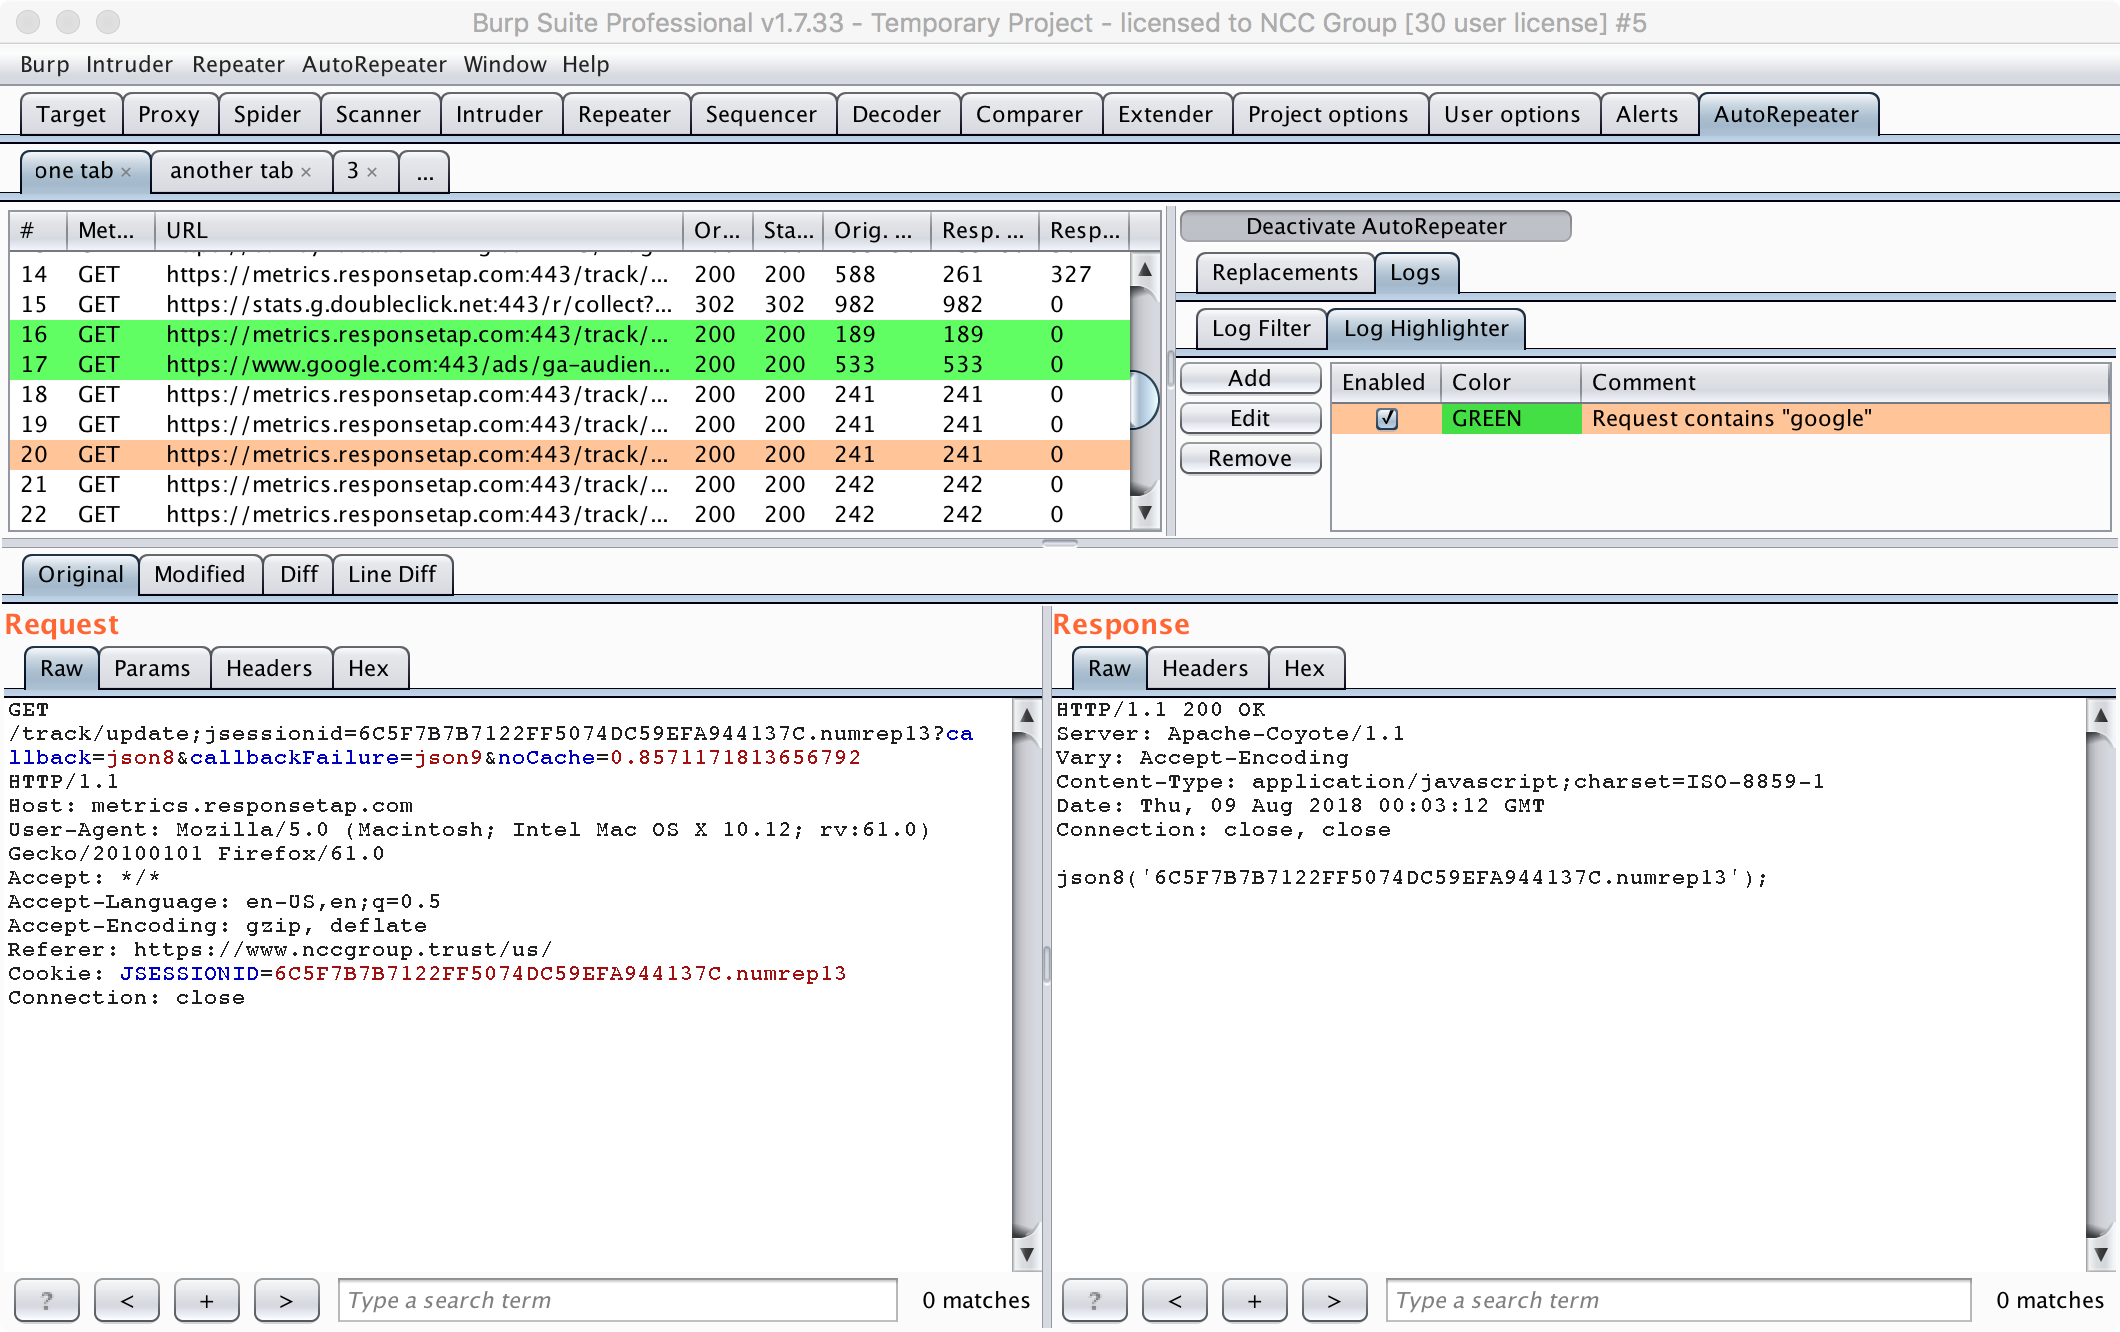
AutoRepeater는 정의된 치환(replacement)에 의해 변경된 요청만 다시 전송합니다. AutoRepeater가 특정 탭에 설정된 조건과 일치하는 요청을 수신하면, 먼저 정의된 모든 기본 치환(base replacement)을 요청에 적용한 다음, 각 정의된 치환에 대해 기본 치환이 수행된 요청을 복사하고 해당 치환을 요청에 적용합니다.
Burp Suite는 HTTP 요청을 가로채는 프록시(intercepting HTTP proxy)로, 웹 애플리케이션 보안 테스트를 수행하는 사실상의 표준(de facto) 도구입니다. Burp Suite는 매우 유용한 도구이지만, 이를 사용해 권한 부여(authorization) 테스트를 수행하는 것은 "요청 변경 후 재전송" 루프를 반복하는 지루한 작업이 되는 경우가 많으며, 취약점을 놓치거나 테스트 속도를 저하시킬 수 있습니다. 이러한 노력을 덜기 위해 개발된 AutoRepeater는 오픈 소스 Burp Suite 확장 프로그램입니다. AutoRepeater는 웹 애플리케이션 권한 부여 테스트를 자동화하고 간소화하며, 보안 연구원들이 Burp Suite 내에서 요청을 자동으로 복제·수정·재전송하면서 응답의 차이를 신속하게 평가할 수 있는 사용하기 쉬운 도구를 제공합니다.
AutoRepeater가 없다면, 기본적인 Burp Suite 웹 애플리케이션 테스트 흐름은 다음과 같습니다:
이러한 테스트 흐름이 작동하긴 하지만, 어떤 요청에든 존재할 수 있는 문제를 테스트하기에는 특히 지루합니다. 예를 들어, 이메일 주소, 계정 ID, 역할(role), URL, CSRF 토큰을 변경하는 것만으로도 취약점이 발생할 수 있습니다. 현재 Burp Suite는 웹 애플리케이션 내에서 이러한 유형의 취약점을 신속하게 테스트하지 못합니다.
권한 부여 테스트를 더 쉽게 만들기 위해 기존의 Burp Suite 플러그인(AuthMatrix, Authz, Autorize)이 몇 가지 있지만, 각각 유용성을 제한하는 문제를 가지고 있습니다. AuthMatrix와 Authz는 사용자가 특정 요청을 플러그인으로 보내고 권한 부여 테스트 수행 방식에 대한 규칙을 설정해야 하므로, 중요한 요청을 놓칠 위험이 있으며 테스트 속도가 느려집니다. Autorize는 사용자에게 범용 텍스트 치환 기능을 제공하지 않으며 사용자 인터페이스가 혼란스럽습니다. AutoRepeater는 이러한 플러그인들의 가장 좋은 아이디어를 모두 취해 Burp Suite의 익숙한 사용자 인터페이스와 결합함으로써 가장 간소화된 권한 부여 테스트 플러그인을 만듭니다.
AutoRepeater는 웹 애플리케이션 내 권한 부여 테스트를 간소화하기 위한 범용 솔루션을 제공합니다. AutoRepeater는 다음과 같은 기능을 제공합니다:
다음은 AutoRepeater의 일반적인 사용 사례입니다. 도구 사용 시 유용한 몇 가지 팁은 다음과 같습니다:
인증되지 않은 사용자가 애플리케이션에 접근할 수 있는지 테스트하려면 Base Replacements 아래에 Remove Header By Name 규칙을 하나 구성한 다음 "Cookie"를 매칭하세요.
인증된 사용자 간의 접근(예: 낮은 권한에서 높은 권한으로)을 테스트하려면 사용되는 각 세션 쿠키에 대한 치환을 정의해야 합니다.
접근 테스트 결과를 검토하려면 먼저 최신 버전의 도구(Git, BApp 스토어 아님)를 사용하고 있는지 확인하세요.
