
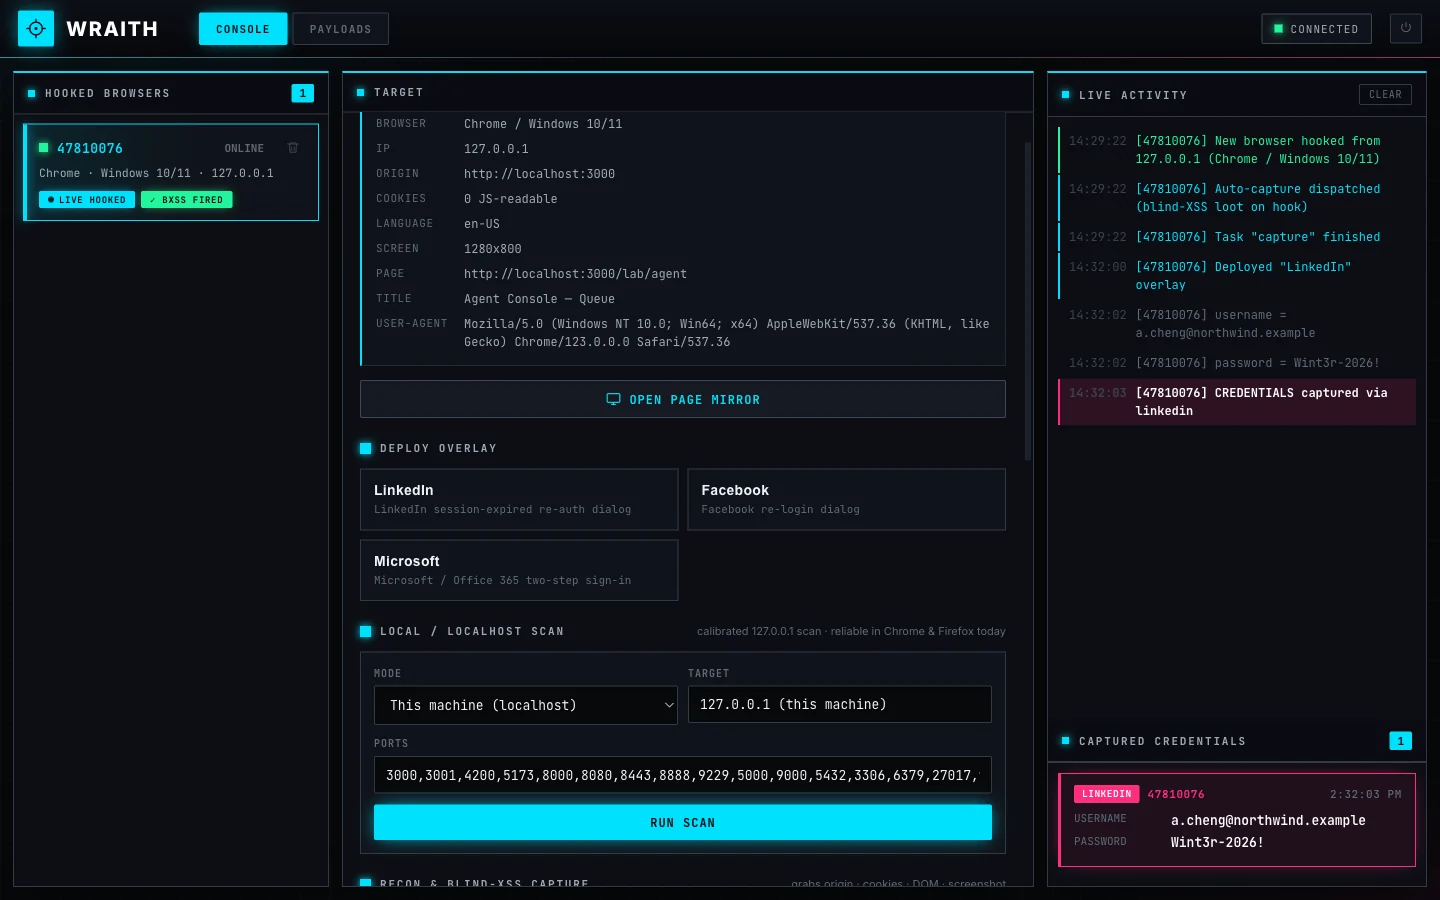
wraith
 arcanum-sec/wraith
ブラウザフックフレームワーク。許可されたレッドチームと教育者向け。XSSを介してブラウザをフックし、対話型のポストエクスプロイテーション制御、ブラインドXSSの戦利品キャプチャ、ソーシャルエンジニアリングオーバーレイ、および練習ラボを提供する。
exploitationphishingweb-security+6
arcanum-sec/wraithブラウザフックフレームワーク。許可されたレッドチームと教育者向け。XSSを介してブラウザをフックし、対話型のポストエクスプロイテーション制御、ブラインドXSSの戦利品キャプチャ、ソーシャルエンジニアリングオーバーレイ、および練習ラボを提供する。
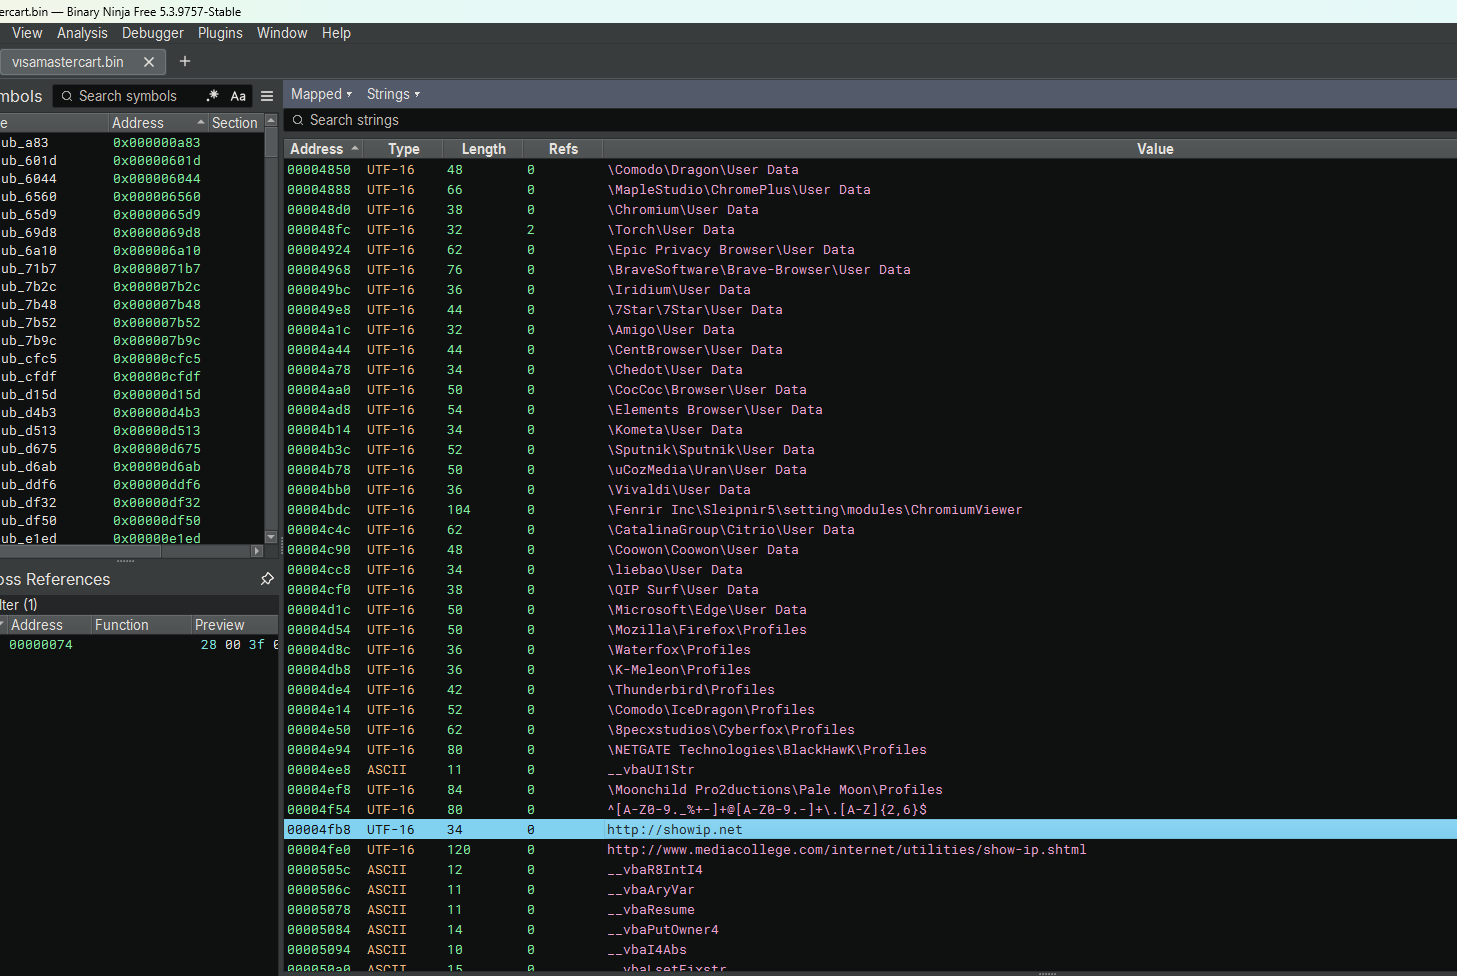 kaandemir993/darktortilla-rat-telegram-exfiltration-payload-extraction-analysis
DarkTortilla RATのリバースエンジニアリング解析。クレジットカードデータを窃取し、ブラウザのパスワードを復号化して、Telegram、SMTP、FTP経由で外部送信する高度なマルウェアです。
 safeagent-beihang/clawguard
エンタープライズAIエージェント向けセキュリティツールキット。SKILL.md駆動のモジュールにより、事前監査、設定の堅牢化、ランタイム脅威検出、プロンプトインジェクションや意図の逸脱に対する能動的防御を提供します。
 duggytuxy/syswarden
ホストローカルLinuxセキュリティオーケストレーター。nftablesポリシーをHIDS/HIPSテレメトリで強制し、境界付き脅威インテリジェンスフィード、帯域外WAAPログ分析、認証付き高可用性を備えます。
 bhanunamikaze/bluegate-cve-2020-0609
BlueGate Exploit 検証ツール - OpenSSL DTLS over UDP/3391 を使用した、CVE-2020-0609 および CVE-2020-0610 (BlueGate) 向け RD Gateway 検証ツール。
 mycode83/godirb
高速かつ使いやすい、Goで書かれたディレクトリブルートフォーサー。
 strivexjun/memorymodulepp
C++ライブラリで、ディスクに触れずにメモリから直接DLLをロードし、例外処理サポートを備え、ステルスなコード実行とファイルベースの検出回避を可能にします。
 tyeurada/edrevasionworkshop
# 「ステップバイステップのマルウェア開発:ローダーからカーネルまでEDRを回避する」のワークショップ資料 DEF CON 34およびBSidesLV 2026で発表された内容です。マルウェア開発、EDRアーキテクチャ、EDR回避、C2カスタマイズ、カーネルレベルの技術を扱います。
 cloudfuzz/android-kernel-exploitation
Androidカーネルの脆弱性解析と悪用を学ぶための実践ワークショップ。Dockerベースのビルド環境と実践的な演習を備えています。
 n0qword/mythic_ornn
LLM駆動のMythicエージェント、ペイロードタイプ、C2プロファイル用ジェネレーター。
 dev-sec/chef-os-hardening
このChef Cookbookは多数のセキュリティ関連設定を提供し、包括的な基本保護を実現します。
 geeksikhsecurity/ai-tool-poisoning-guard
Claude Code、Codex、Cursor向けの無料セキュリティベースラインルール:MCPツールの説明を信頼できない入力として扱います(OWASP MCP Top 10 MCP03、CVE-2025-54136)。
 ymsniper/umbra
Linux向けの外部読み取り専用ゲームオーバーレイ。派生オフセット、合成スケルトン、ptrace非依存のメモリ読み取りとポインターレベル入力のためのオプションのカーネルモジュールを備えています。
 dev-sec/puppet-os-hardening
このPuppetモジュールは、数多くのセキュリティ関連の設定を提供し、全方位的な基本保護を実現します。
 xiaoqimikko/netty-http2-check
オフラインJavaツールで、jarとバージョンをスキャンして7件のnetty-codec-http2 CVEへの曝露を判定し、すべてを修正する単一のパッチ適用済みバージョンを推奨します。
 mngunibanda1-prog/jozini-network-scanner
Pythonベースのネットワークスキャナで、ポートスキャン、バナー取得、RouterOS CVEマッピングによる脆弱性の特定とレポート作成に対応しています。
 pigeonlabshq/pigeon
AIエージェントに対して、署名付き・スコープ限定の認証情報を用いて最小権限の委任を強制します。サブエージェントには狭い範囲の機能とリソースのみを付与し、実行前にアクションを検証して、権限昇格を防止します。
 al3xtjames/ghidra-firmware-utils
Ghidra拡張機能で、PCファームウェアのリバースエンジニアリングを目的とし、PCIオプションROM、Intel Flash Descriptor、coreboot CBFS、UEFIファームウェアボリューム用のローダーを提供します。さらに、型回復とGUID識別のためのUEFIヘルパースクリプトも…