
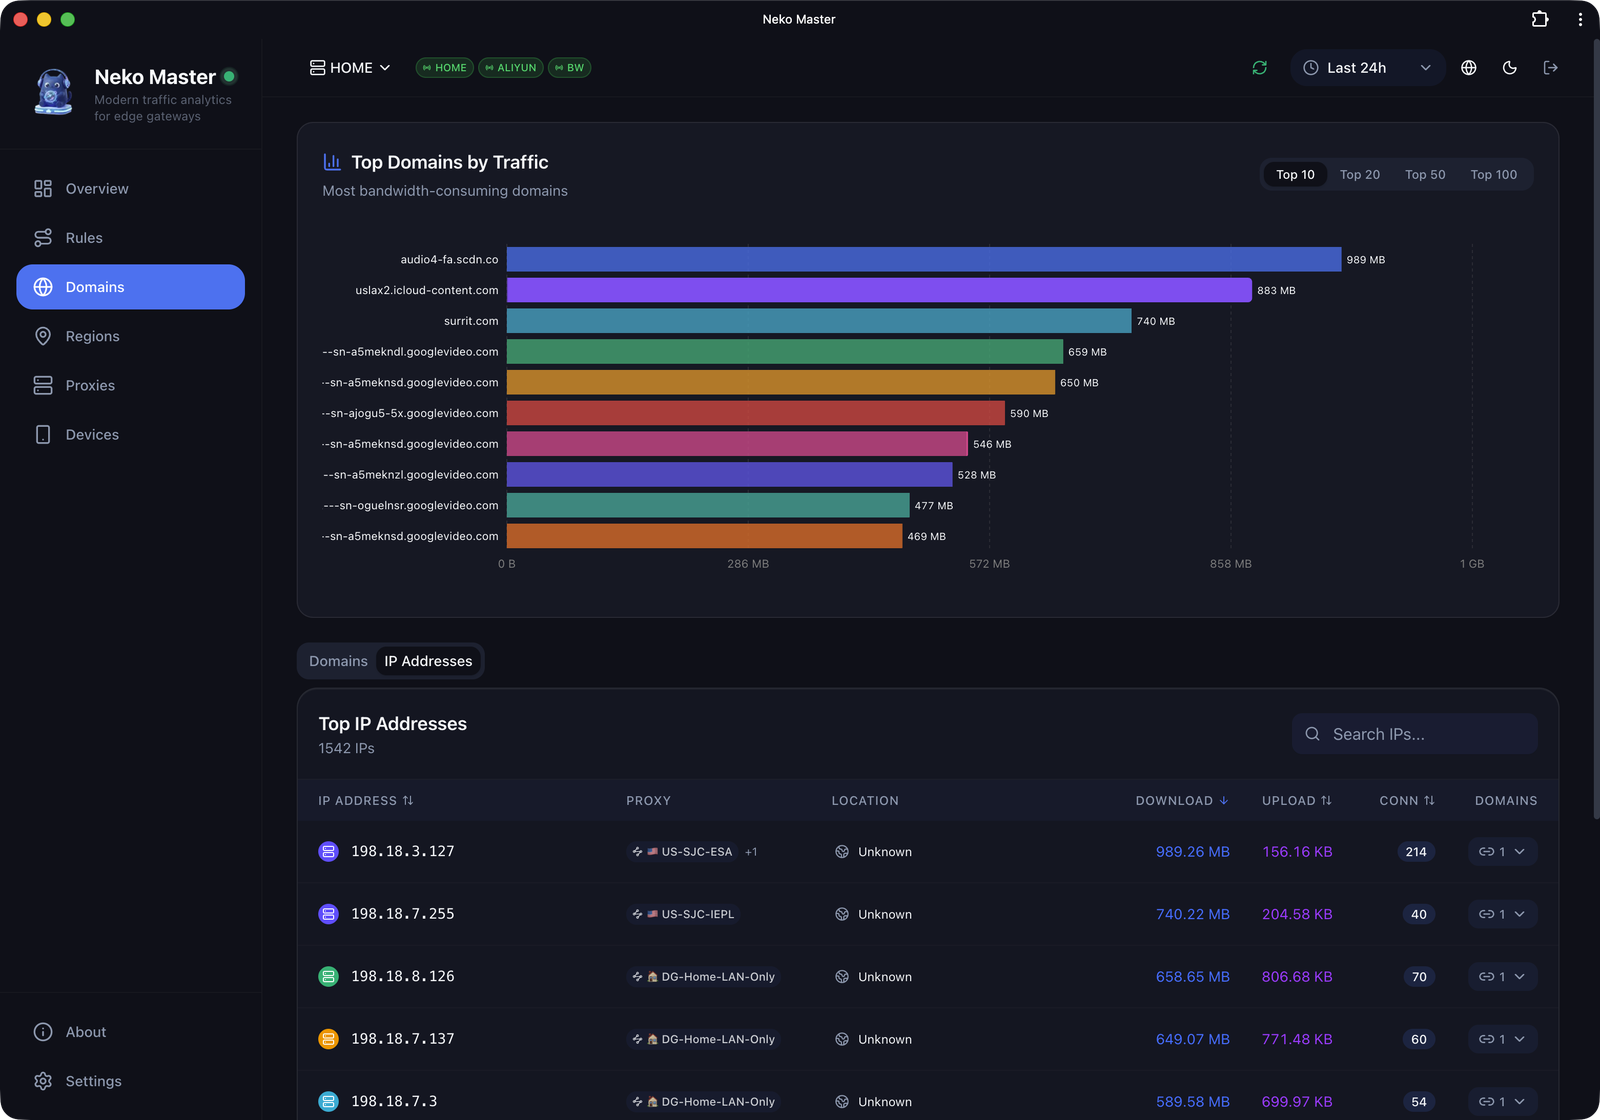
neko-master
 foru17/neko-master
ネットワークトラフィックの可視化と分析のための、モダンでエレガントなダッシュボード。
network-mappinginformation-gatheringnetwork-security+3
foru17/neko-masterネットワークトラフィックの可視化と分析のための、モダンでエレガントなダッシュボード。
 ekitji/siem
Windowsの特権昇格、設定ミスのあるACL、サービス、スケジュールタスク、脆弱なドライバの攻撃的発見のための厳選されたSIEMクエリとテクニック。
 trustedsec/rage
ベンダー中立のNDJSON攻撃グラフ形式。ノード/エッジの分類体系、AWS/GCP/Azureマッピング、導出ルール、およびオフェンシブセキュリティツール向けのエクスポージャーDBを備える。
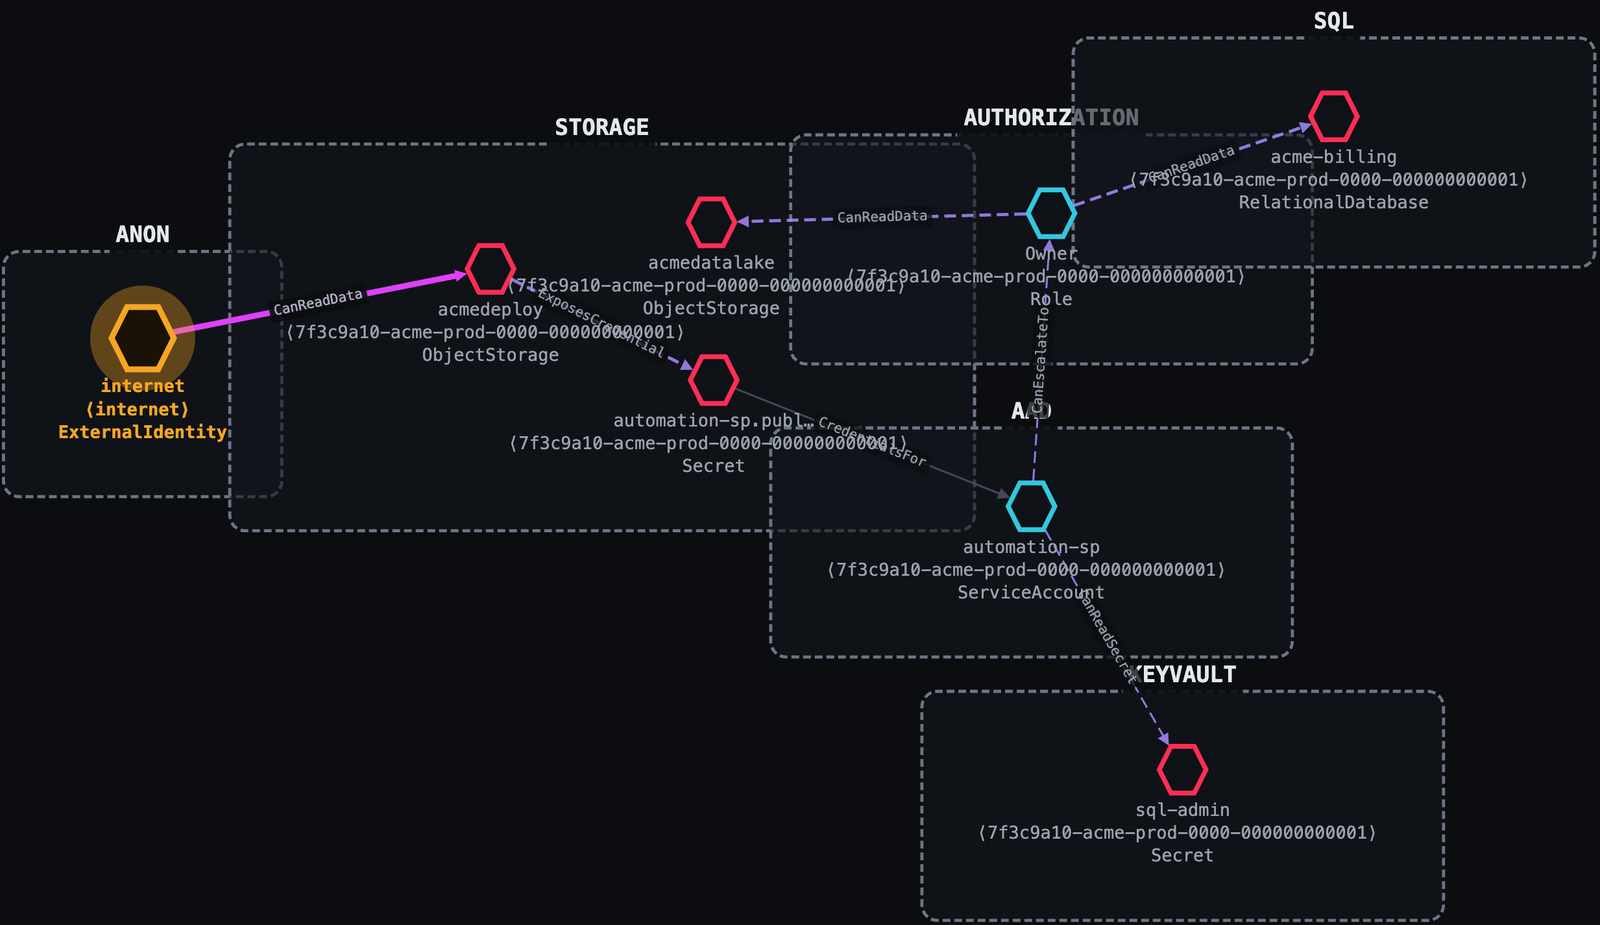 ustayready/thunderstorm
環境をマッピングし、実効権限と信頼関係を評価し、完全な攻撃グラフを単一の .rage.ndjson ファイルとして書き出すコレクター兼導出エンジン。他のすべての入力となる。
 vighnesh91/ipaforge
依存関係不要のPython CLIで、iOSの.ipaアーカイブを展開、検査、編集、再構築し、Mach-Oバイナリと署名バンドルを保持したままplistと文字列をXMLに変換します。
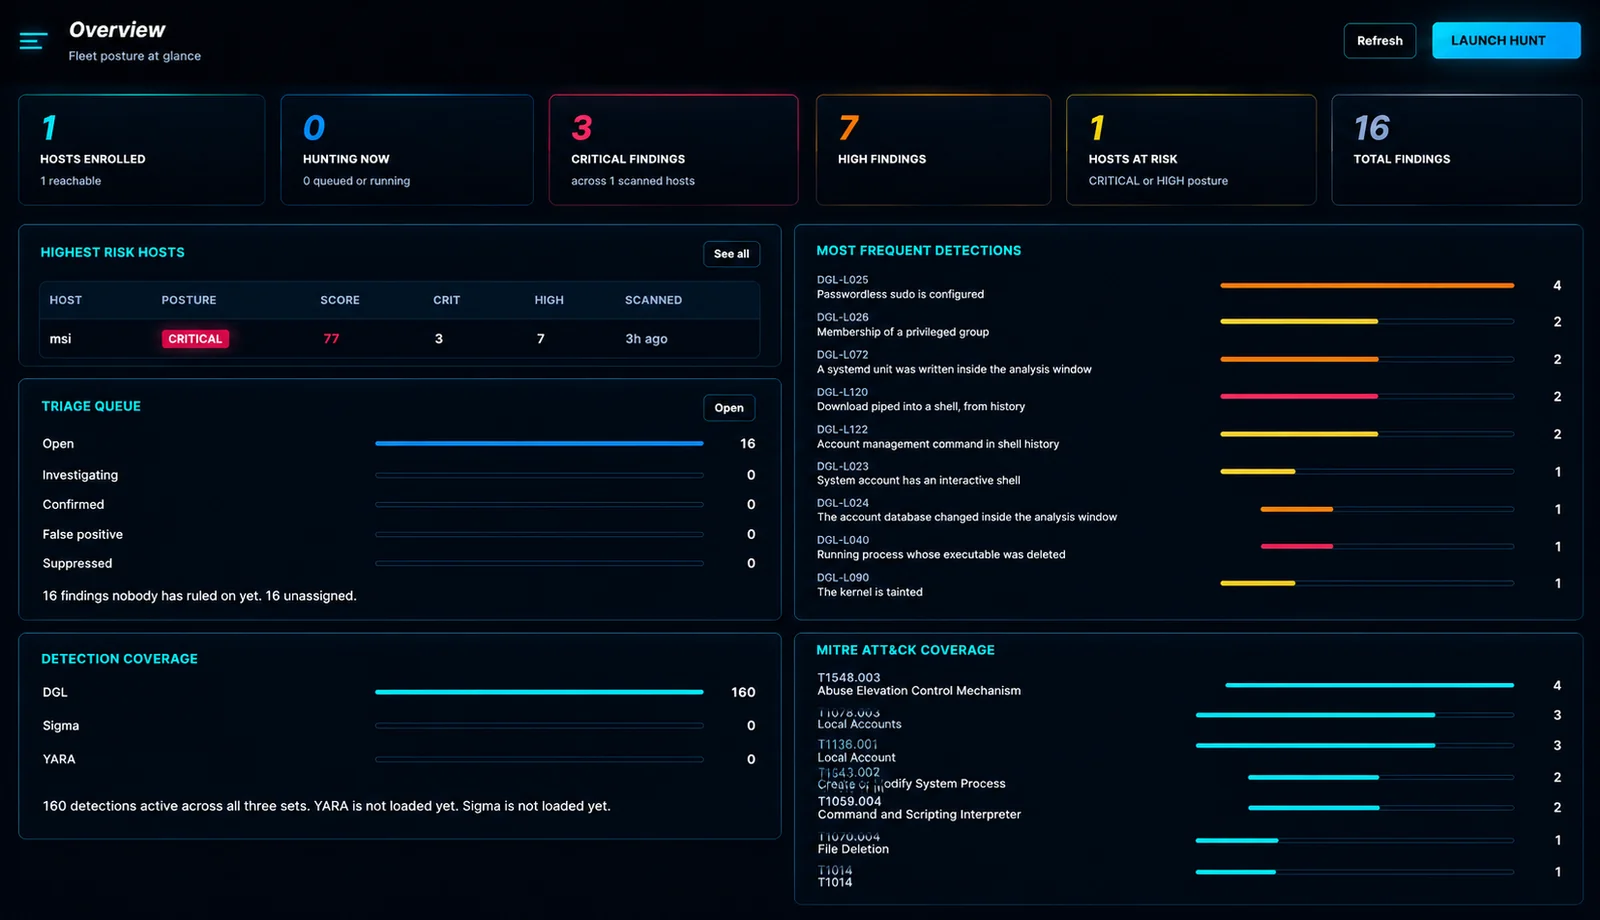 douglas-042/douglas-042-hq
Douglas-042 HEADQUARTERSコレクター用の中央コンソール。フリートを一括スキャンし、ホスト間で結果を相関させ、IOCフィードとSIEM配信を一元管理します。
 openbreach/canop
AI生成コードをSQLインジェクション、安全でないリフレクション、ハードコードされたシークレットなどの脆弱性についてスキャンする静的解析CLI。SARIFエクスポートとCI/CDゲーティングを備える。
 philippeabraxas-jpg/responsible-alliance-protocol
安全性はプロンプト命令では実現できない。TBPは自律エージェント向けに外部実行レイヤーの境界を提供し、署名済みOPAポリシー、Merkle監査チェーン、および危機時のオーバーライドに対する厳格なマルチシグガバナンスプロトコルを通じて、ハードなF/I/W不変条件を強制する。
 kulikov0/whitelist-bypass
WebRTC経由でデータをトンネリングして検閲を回避する
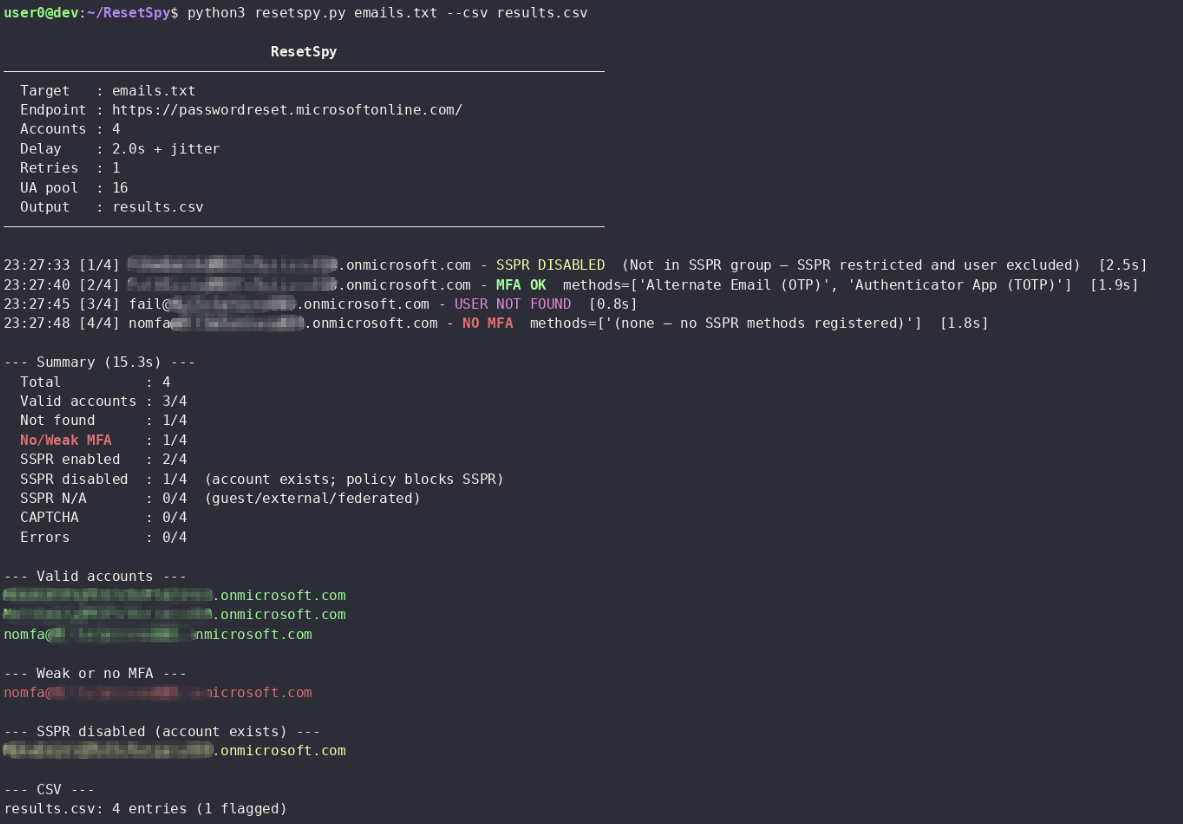 mlcsec/resetspy
Microsoft Self-Service Password Reset (SSPR) ポータルを介してユーザーアカウントと登録済みの認証方法を列挙する
 clickswave/limeyard
意図的に脆弱なDockerラボ。ルーティング可能なDNS環境と、ターゲットごとの機械可読な解答キーを備え、スキャナーの適合率、再現率、スコープをローカルで採点します。
 0xmarik/aresius
ペネトレーションテスターおよびバグバウンティハンター向けのネイティブHTTP/HTTPS傍受プロキシ。ライブリクエスト改ざん、リクエストリプレイ、高速ファジング、HTTPQLフィルタリングを備える。
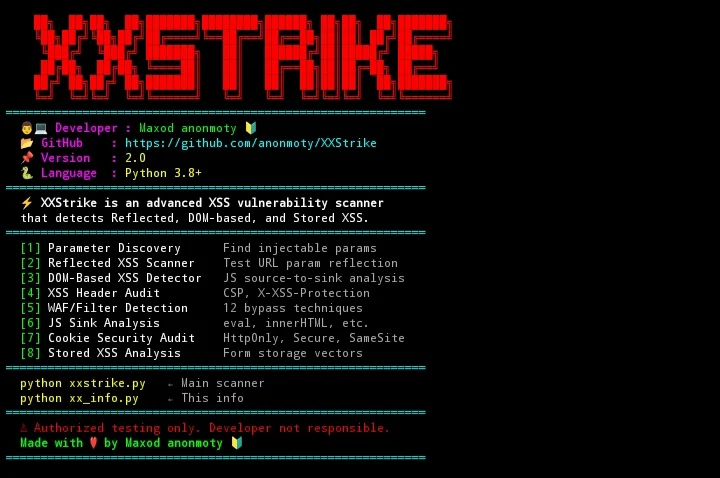 anonmoty/xxstrike
XSStrikeベースのカスタム機能付きXSSスキャナー。WebアプリケーションのXSS脆弱性を検出します。
 binzhwang/actguard
ツールを使用するLLMエージェントにおいて、埋め込み検索と対照的対数確率スコアリングを用いて間接的プロンプトインジェクションを検出・マスクする、実行前アクション監査防御。
 idov31/silverseal
Linuxポストエクスプロイトフレームワーク。UEFIブートキットを備え、最新のLinuxシステム上でRustベースのカーネルモジュール型ルートキットを永続的かつステルス的にロードする。
 ethan-andrews/threatintel-aggregator
セルフホスト型脅威インテリジェンスプラットフォーム — フィード集約、AIトリアージ、MITRE ATT&CKカバレッジ、Sentinel統合の検知エンジニアリング。スタンドアロンまたは完全なAzure統合で動作します。
 bombinisecurity/bombini
AyaベースのeBPFセキュリティ監視およびサンドボックス化エージェント
 whispergate/msteams
Microsoft Graph APIを使用してMicrosoft Teamsチャネル経由でエージェントトラフィックをトンネリングするMythic C2プロファイル。AES256暗号化、ジッター、キルデート、プロキシサポートを備えています。