
 idov31/silverseal
Linuxポストエクスプロイトフレームワーク。UEFIブートキットを備え、最新のLinuxシステム上でRustベースのカーネルモジュール型ルートキットを永続的かつステルス的にロードする。



Silverseal は Rust で書かれたオープンソースの Linux ブートキット研究フレームワークです。UEFI ブートキットが Linux のブートプロセスをフックして Rust カーネルモジュールをロードする仕組みを実演します。リポジトリには以下が含まれます:
silverseal-bootkit/: no_std UEFI ブートキット。asm/ 以下にアーキテクチャ固有のアセンブリを含みます。silverseal-rootkit/: Kbuild で管理される Rust Linux カーネルモジュール。scripts/: 環境、デプロイ、リカバリ用のヘルパー。本プロジェクトは、研究環境において UEFI ブートキットの開発、Linux ブートチェーンのフッキング、カーネルモジュールのロード、および OS 起動前の永続化を探求します。
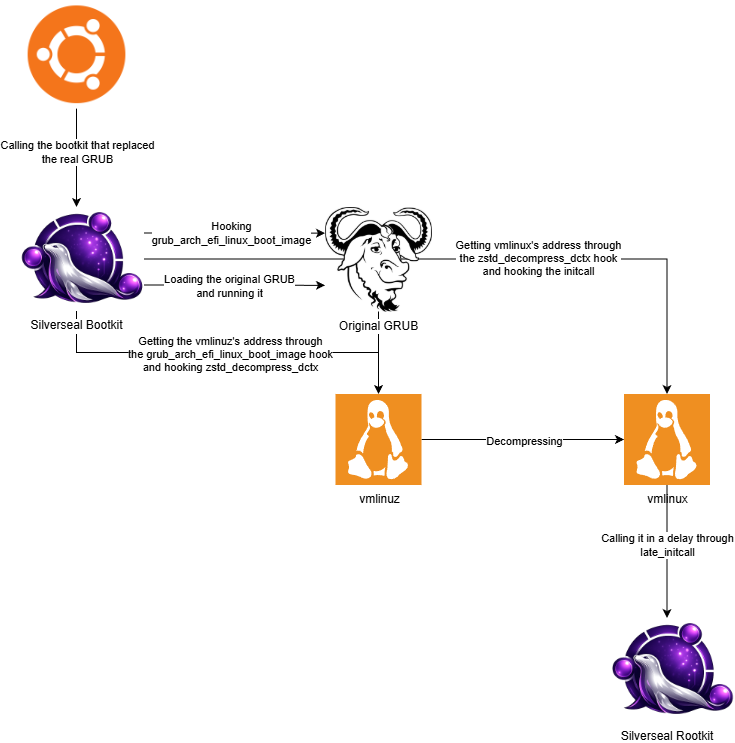
grubx64.efi が silverseal-bootkit.efi に置き換えられます。元のファイルは grubx64.efi.original として保持されます。.text のコードケーブにステージャとワーカーを配置し、それらの work_struct と引数を .data のケーブに保持し、その initcall エントリをステージャへリダイレクトします。schedule_work でワーカーをキューに入れ、その後、元の initcall へジャンプしてそれが引き続き実行されるようにします。call_usermodehelper を呼び出して、実際のルートファイルシステムから /sbin/insmod /silverseal_rootkit.ko を実行します。x64 カーネルフックは、特定の Ubuntu カーネルイメージのシグネチャとレイアウトの前提を使用します。ビルド成果物が一致するだけでは、フックが別のカーネルで動作することを保証するものではありません。使い捨ての VM で対象イメージとブート動作を検証してください。
ARM64 は既存の x86 デプロイモデルを踏襲します:
grubaa64.efi が silverseal-bootkit.efi に置き換えられます。元のファイルは grubaa64.efi.original として保持されます。vmlinuz の .linux セクション内にある標準の ARM64 zboot PE を見つけ、それが vmlinux へ正常に展開されるのを監視します。work_struct を初期化し、対象カーネルの schedule_work.isra.0 を呼び出します。そのワーカーは 10 秒間スリープした後、実際のルートファイルシステムから /sbin/insmod /silverseal_rootkit.ko を呼び出します。Ubuntu では、install_dependencies.sh がビルドパッケージ、Rust と rust-src、および bindgen-cli をインストールします。また、実行中のカーネルが CONFIG_RUST=y を有効にしているかどうかも確認します。このスクリプトはパッケージをインストールし、デフォルトの Rust ツールチェーンを変更するため、実行前に内容を確認してください:
./scripts/install_dependencies.sh
WSL2上のUbuntuでは、wsl_setup.shがRust対応のカスタムWSL2カーネル、モジュールVHDX、および外部モジュール用のビルドツリーを準備します。オプションでWindowsの.wslconfigエントリを書き込むこともできます。実行する前に、そのオプションと行われる変更内容を確認してください:
./scripts/wsl_setup.sh --help
./scripts/wsl_setup.sh
固定された ARM64 Ubuntu ターゲットには、以下に別個のセットアップフローがあります。ubuntu_target_setup.sh はその ARM64 VM 上でネイティブに実行され、カーネル設定から必要な Rust バージョンを導出します。これは汎用的な WSL クロスビルド用ヘルパーではありません。
Apple Silicon 上のネイティブ ARM64 Ubuntu VM を使用してください。実際のモジュールは、Cargo の IDE スタブではなく、ターゲットカーネルの Kbuild ツリーを通じてビルドする必要があります:
cd Silverseal
./scripts/ubuntu_target_setup.sh 7.0.0-31-generic

cd silverseal-rootkit
make clean ARCH=arm64 LLVM= KDIR=/lib/modules/7.0.0-31-generic/build
PATH=/usr/bin:/bin:$PATH \
RUST_LIB_SRC=/path/printed/by/ubuntu_target_setup.sh \
make RUST_MIN_TOOLCHAIN= \
  ARCH=arm64 \
  LLVM= \
  KDIR=/lib/modules/7.0.0-31-generic/build \
  RUSTC=rustc-1.93 \
  RUSTDOC=rustdoc-1.93
Kbuildがピン留めされたカーネル用のモジュールを生成したことを確認します:
file target/arm64/7.0.0-31-generic/silverseal_rootkit.ko
modinfo target/arm64/7.0.0-31-generic/silverseal_rootkit.ko | grep vermagic
ランタイムテストの前に、ターゲットカーネルの work_struct レイアウトを BTF または DWARF から検証してください。サイズは 32 バイト、entry はオフセット 8、func はオフセット 24 です。これらの値はステージャーによってエンコードされるため、不一致は即時中止となります。
Apple Silicon は AArch64 UEFI バイナリを直接ビルドできます。aarch64-unknown-uefi ターゲットを追加した安定版 Rust と、フィクスチャ検証用の PowerShell(pwsh)をインストールしてください。
固定された大容量アーティファクトは tmp/silverseal-kernel-7.0.0-31-generic/ に配置されることが想定されています。それらのハッシュ、一意な署名、ネストされた stock-zboot PE、ケイブ、initcall、およびリンクされた System.map の証拠を検証した後、v3 プロファイルを生成してください:
cd Silverseal
pwsh ./scripts/verify_arm64_fixture.ps1 \
  -ArtifactDirectory ./tmp/silverseal-kernel-7.0.0-31-generic \
  -OutputDirectory ./target/arm64-fixture/7.0.0-31-generic-v3

export SILVERSEAL_ARM64_PROFILE="$PWD/target/arm64-fixture/7.0.0-31-generic-v3/7.0.0-31-generic.ssarm64p"
cargo build-bootkit-arm64 --release
結果は次のとおりです:
target/aarch64-unknown-uefi/release/silverseal-bootkit.efi
SILVERSEAL_ARM64_PROFILE を指定しない ARM64 ビルドでは、フックは意図的にインストールされません。プロファイルと小さな署名フィクスチャは fixtures/arm64/7.0.0-31-generic/ 配下にあり、大きなカーネルおよび GRUB の成果物は引き続き無視されます。
ホスト側のコントラクトは次のコマンドで実行できます:
cargo test-arm64
cargo test -p silverseal-bootkit --bin silverseal-arm64-tool --features arm64-tools
bootkit とモジュールを VM にコピーし、モジュールを実際のルートファイルシステム上に配置して、既存の ARM64 GRUB バイナリを置き換えます:
sudo install -m 0644 \
  silverseal-rootkit/target/arm64/7.0.0-31-generic/silverseal_rootkit.ko \
  /silverseal_rootkit.ko

sudo ./scripts/setup_silverseal.sh arm64 \
  target/aarch64-unknown-uefi/release/silverseal-bootkit.efi
sudo reboot
メニューエントリを作成せず、initramfs も再構築しないでください。VM は既存の通常の Ubuntu エントリで起動するはずです。起動後、次のコマンドでモジュールの結果を確認します:
sudo dmesg -w
lsmod | grep silverseal_rootkit
保存された元の GRUB イメージを復元するには:
sudo ./scripts/restore_silverseal.sh arm64
リストア用ヘルパーは、置き換えたイメージを grubaa64.efi.silverseal として保持し、復旧できるようにします。
電源オフの ARM64 VM に仮想シリアルポートを追加し、その出力を macOS 上のファイルに設定します。ブートキットはファームウェアの UEFI Serial I/O プロトコルを検出します。QEMU の PL011 MMIO アドレスを前提とはしません。Fusion のファームウェアが Serial I/O プロトコルを公開していない場合、ログ記録は暗黙的に無効化され、ブートは継続します。
macOS では、VM の起動中に設定した出力ファイルを監視します:
touch /path/to/fusion-serial.log
tail -F /path/to/fusion-serial.log
これはLinuxが起動する前にブートキットのメッセージを取得します。Linuxが利用可能になると、VM内でのsudo dmesg -wが遅延ワーカーとモジュールログのより簡単な取得元となります。このワークフローではQEMUは必要ありません。
x86 UEFIビルドではPATH上にnasmが必要で、x64ローダーとステージャーをEFIイメージにアセンブルします:
cargo build-bootkit-x64 --release
生成されるイメージは target/x86_64-unknown-uefi/release/silverseal-bootkit.efi です。対象カーネルの Rust 対応 Kbuild ツリーを通じて、一致するヘッダーとツールを使用して実際のモジュールをビルドします:
make -C silverseal-rootkit ARCH=x86_64 KDIR=/path/to/target/kernel/build
modinfo silverseal-rootkit/target/x86_64/<kernel-release>/silverseal_rootkit.ko | grep vermagic
Makefile はモジュール成果物を silverseal-rootkit/target/x86_64/<kernel-release>/ 配下にステージングします。cargo check -p silverseal-rootkit は IDE スタブのみをチェックし、ロード可能なモジュールをビルドするわけではありません。Ubuntu の generic カーネルの場合、対象カーネルのヘッダーだけでなく、その Rust バージョンと RUST_LIB_SRC も一致させてください。上記で固定されている ARM64 のセットアップコマンドは、その VM に固有のものです。
使い捨ての x86_64 VM で、リポジトリのルートから、EFI イメージのパスをセットアップスクリプトに渡してデプロイします:
sudo ./scripts/setup_silverseal.sh x86_64 \
  target/x86_64-unknown-uefi/release/silverseal-bootkit.efi
スクリプトは /boot/efi/EFI/ubuntu/grubx64.efi を grubx64.efi.original として保存し、その場所にブートキットをインストールします。元の GRUB イメージを復元するには:
sudo ./scripts/restore_silverseal.sh x86_64
リストアヘルパーは、置き換えられたイメージをリカバリ用に grubx64.efi.silverseal として保持します。
VM のシリアルポートを設定すると、Linux ホストは /dev/ttyS* を検査し、minicom、screen、または picocom を使用して対応するポートを 115200 ボーで監視できます:
ls -la /dev/ttyS*
sudo minicom -D /dev/ttyS0 -b 115200

