
ndaal_public_SBOM_Auditor
 vpierre/ndaal_public_sbom_auditor
CycloneDX、SPDX、syftのSBOMを取り込み、CVEスキャナのアンサンブルを実行し、検出結果をEPSS、CISA-KEV、nucleiで強化し、SARIF、CSAF、PDFをエクスポートするオフラインのシングルバイナリWebアプリ。
defensive-toolsioc-managementstatic-analysis+7
vpierre/ndaal_public_sbom_auditorCycloneDX、SPDX、syftのSBOMを取り込み、CVEスキャナのアンサンブルを実行し、検出結果をEPSS、CISA-KEV、nucleiで強化し、SARIF、CSAF、PDFをエクスポートするオフラインのシングルバイナリWebアプリ。

 mandiant/gopacket
Impacketの完全なGo移植版 - WindowsおよびActive Directoryプロトコル攻撃用の63のCLIツールと24のライブラリを、依存関係のない単一バイナリにコンパイル。
 sarthak4126/web-app-pentesting
Webアプリケーションのペネトレーションテストラボ — 脆弱なFlaskアプリ、自動スキャナー、プロフェッショナルなペネトレーションテストレポート。OWASP Top 10、SQLi、XSS、コマンドインジェクション、ファイルアップロードなどをカバー。
 jephthai/evilvm
Forthベースのコンパイラを位置非依存のx86_64シェルコードとしてデプロイし、TCP、HTTP、ICMP、SMB経由で対話型REPLを備えたリモートコード実行エージェントを提供します。
 onyks-os/networksandboxengine
nftablesルールをテストするための決定論的ネットワークサンドボックス。一時的なLinuxネットワーク名前空間(netns)とScapyを使用して、ファイアウォールロジックを安全に検証します。
 blackarch/blackarch
ArchLinuxベースのペネトレーションテスターおよびセキュリティ研究者向けディストリビューション。
 pentoo/pentoo-overlay
セキュリティツール用のGentooオーバーレイであり、Pentoo Livecdの中核でもあります
 magicsword-io/lolrmm
脅威アクターに悪用されるRemote Monitoring and Managementツールの厳選カタログ。YAMLプロファイル、Sigma検知ルール、脅威ハンティングと防止のためのAPIアクセスを提供。
 notrequiem/antidbg
リバースエンジニアリングからソフトウェアを保護するために設計された、Windows向けのステルスで完全にsyscallを用いたC/C++ユーザーランド向けアンチデバッグライブラリ
 bert-janp/entratrace
Microsoft Entra IDを標的とする攻撃ツールの観測可能なAPIエンドポイントとユーザーエージェントを文書化する防御研究ツールであり、検知エンジニアリングとインシデント対応を支援します。
 simplifaisoul/osiris
オープンソースのグローバルインテリジェンスプラットフォーム - リアルタイムOSINTダッシュボード - Palantirの代替 - 2nZNHm3Lr9umG3DVrzYwHgktwkuKuJRXqqRqs3ewpump
 rurixis/msrkit
ROPチェーンとWRMSRプリミティブを組み合わせてカーネル関数を呼び出し、BYOVD(AmdTools64.sys)を通じて未署名ドライバーをマッピングするというコンセプト
 s1n6h/pentest-harness
認可されたペネトレーションテスト、バグバウンティ、セキュリティラボ、CTF向けのセルフホスト型AIエージェントハーネス。プラグインベースで、ローカルセッションを備えたマルチプロバイダーLLMサポート。
 synacktiv/aadoutsider-py
AADInternalsのAsOutsider機能をPython3で書き直したもの
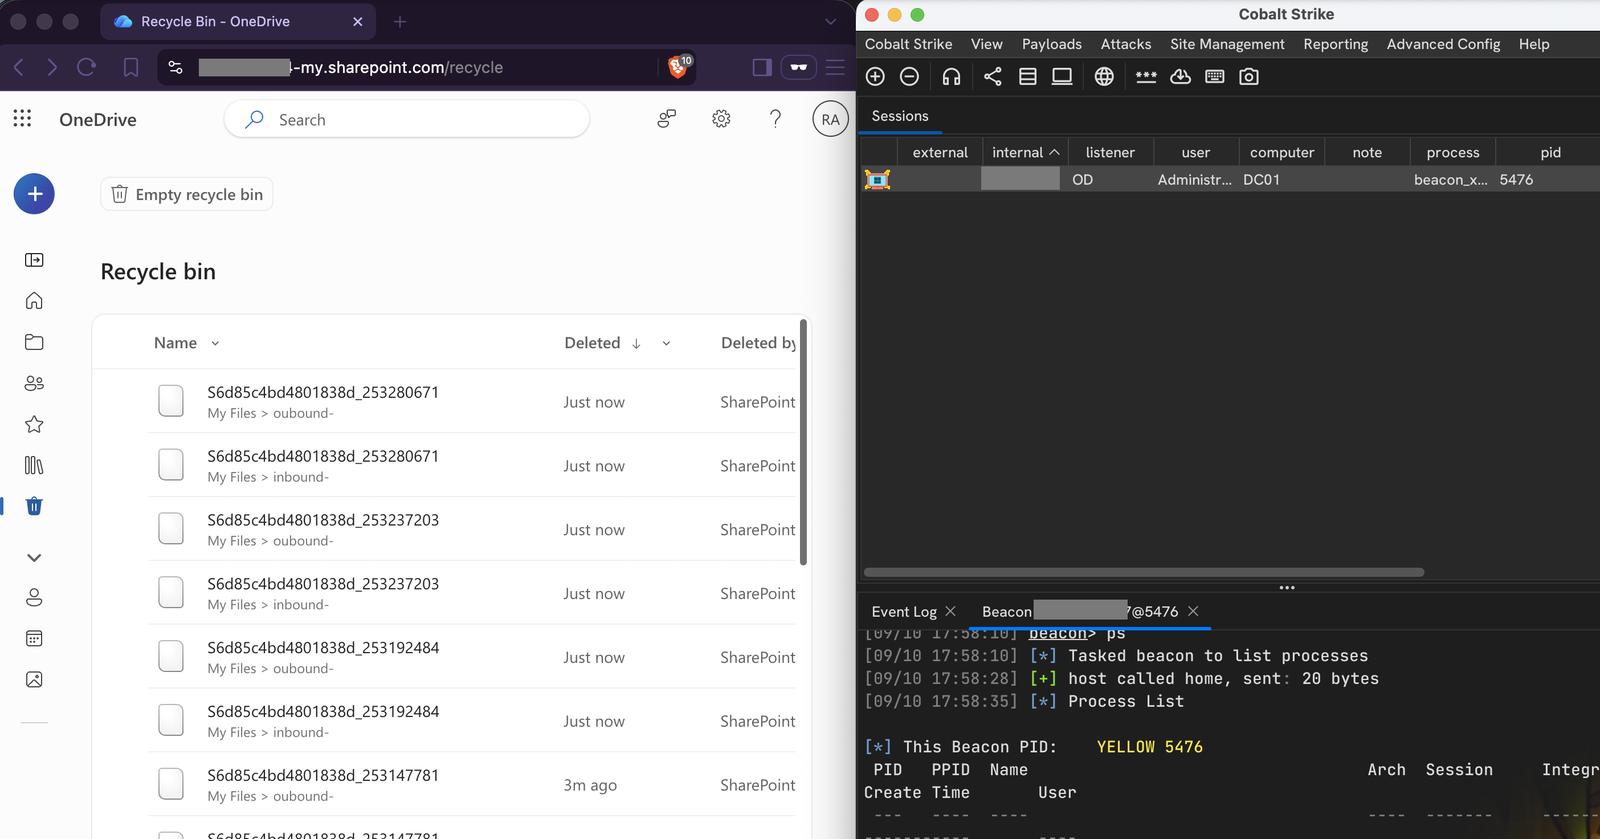 nmht3t/onedrive-udc2
OneDriveをCobalt Strikeの隠密C2トランスポートとして利用する
 mubix/ai-ctf
プロンプトインジェクション、ツール呼び出しの悪用、および6つのシミュレートされたチャットボットペルソナに対するOSINTに関するガイド付きレッスンを備えたローカルAI Capture-the-Flagプラットフォーム。
 pushkarreddyy/radioguard
Android向けゼロトラスト携帯電話防御サブサービス(IMSIキャッチャー、2G SMSブラスター、4G aLTEr検出および安全なルーティング)