
pcybox-attackgraph
 mister-iks/pcybox-attackgraph
オープンソースのブラウザラボで、シミュレートされたインフラストラクチャを構築し、その中を攻撃が進む様子を観察し、防御が機能するかどうかを確認できます。
defensive-toolsnetwork-securityctf+5
47
mister-iks/pcybox-attackgraphオープンソースのブラウザラボで、シミュレートされたインフラストラクチャを構築し、その中を攻撃が進む様子を観察し、防御が機能するかどうかを確認できます。
 kaill-jlq/mmskillrisk
LLMエージェントがマルチモーダルスキル画像に隠された悪意のある指示に抵抗できるかをテストするベンチマークおよび評価ハーネス。5つのリスクカテゴリにわたる108件のケースとASR/TSRスコアリングを備える。
 zju-llm-safety/trace
LLMベースのエージェントに対するエージェント型ジェイルブレイクフレームワーク。スキームベースのタスク分解、マルチターンの偽装戦略、適応的な自己進化を用いて、新たに生じるセキュリティリスクを探る。
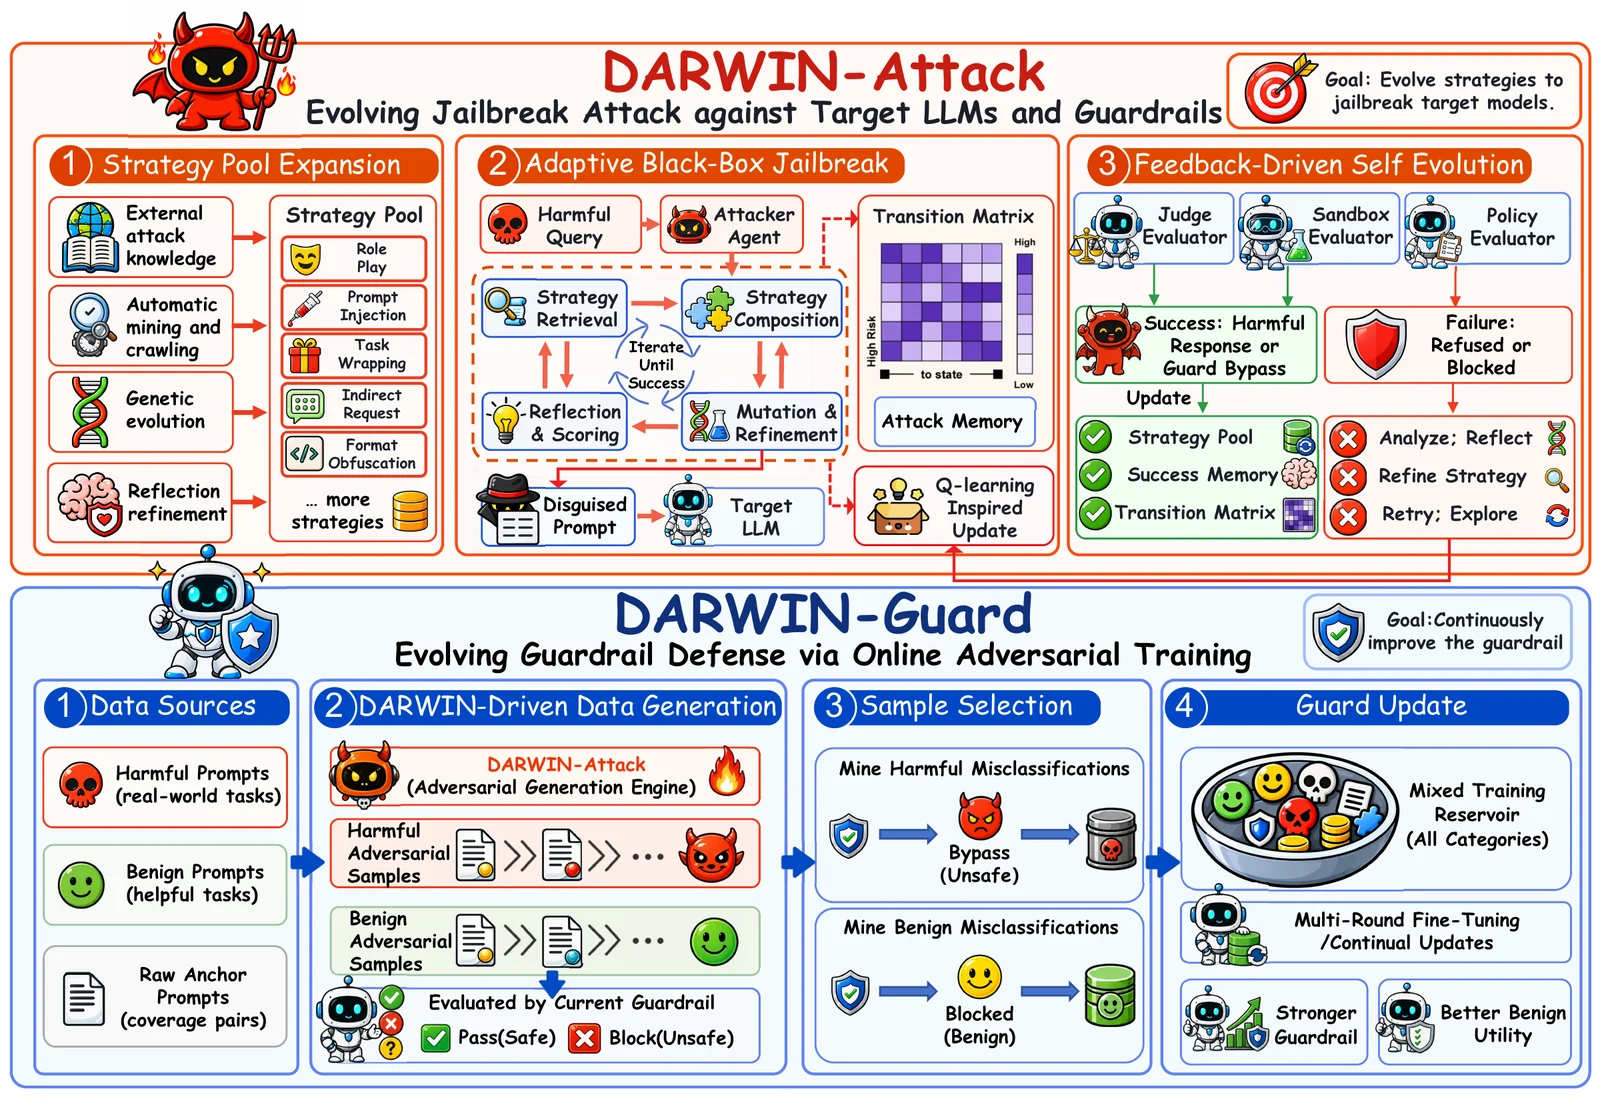 zju-llm-safety/darwin
進化的LLMジェイルブレイクおよびガードレールフレームワーク。遺伝的変異、マルコフ選択、オンライン敵対的トレーニングにより、再利用可能な戦略プールを成長させ、安全性評価を行う。
 ejfkdev/jd
javascript-obfuscator(obfuscator.io)の出力を難読化解除し、AST変換、静的デコード、およびgojaサンドボックスへのフォールバックを用いてJavaScriptを非圧縮化するGo CLI。
 albert-y1n/piforge
RLベースのプロンプトインジェクションレッドチーミング向けのオープンフレームワーク。共有トレーナー、カリキュラム学習、およびAgentDojo、InjecAgent、PIArenaなどのベンチマークを備えています。
 b3rt1ng/koi
Multi-session reverse shell handler with PTY upgrade, post-exploitation modules, Layer 3 tunneling, payload obfuscation for EDR evasion, session…
 gmh5225/hookmate
(実験的) Uniswap v4 Hook開発向けのSolidityコンポーネントとユーティリティ
 gmh5225/hooktools
回避型マルウェアの挙動を分析するための基本的なインジェクタブル
 gmh5225/iat-hook
C++ DLLで、PEヘッダーを解析し、インポートされた関数アドレスを対象プロセス内のカスタムフックへリダイレクトすることで、Import Address Tableフッキングを実行します。
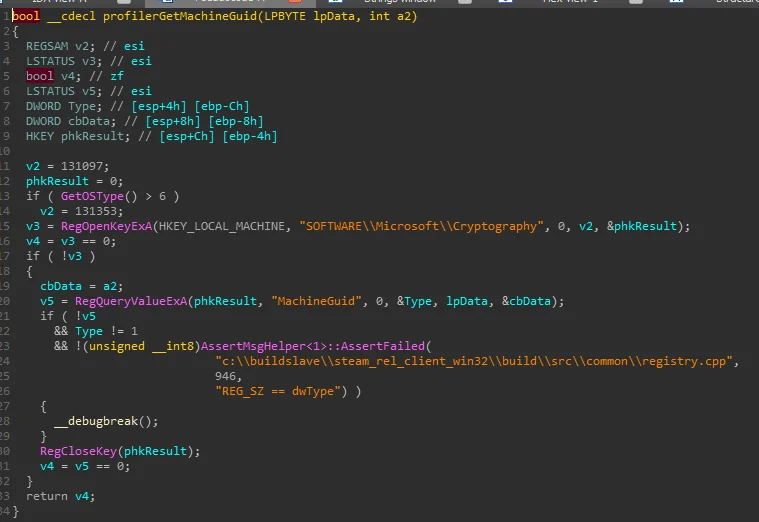 gmh5225/hwid-steamspywareterminator
Steamに注入され、HWID、ディスク、ネットワークアダプタ、レジストリのフィンガープリントデータを収集する隠しスレッドCFillMachineInfoThreadをブロックする作業中のライブラリ。
 gmh5225/ida-claude-code-plugins
Claude CodeをIDA Proと統合し、AI駆動の逆アセンブリとコード理解を通じてリバースエンジニアリングおよびバイナリ解析ワークフローを支援するプラグイン。
 gmh5225/ida-sdk
IDA Proの公式SDKヘッダーとライブラリ。IDAリバースエンジニアリング環境内でバイナリを逆アセンブル、逆コンパイル、解析するプラグインを構築するためのものです。
 gmh5225/ida_plugin_pcodegpt
OpenAI GPT-3.5/GPT-4を使用して、関数の命名、コードの説明、逆コンパイルされた擬似コードの分析などのリバースエンジニアリングタスクを自動化するIDA Proプラグイン。
 niffyhunt/wraithwall-toolkit
本番環境のプラットフォームから抽出されたデセプションエンジニアリングツール。ライブの攻撃者トラフィック、サプライチェーンカナリートークン、ハニーポットログを取り込み → MITRE ATT&CKスコアリング、および署名済みでバージョン管理可能なデセプション設定仕様。Pure Python、MIT。
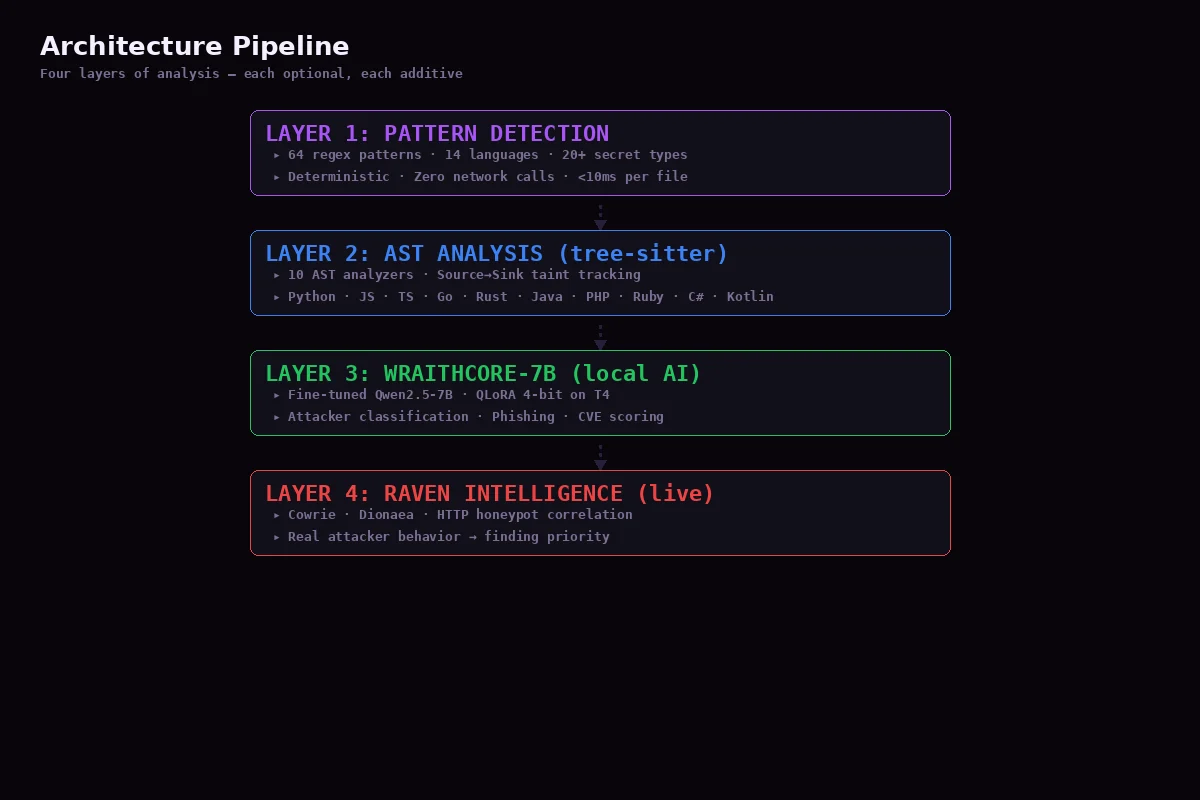 niffyhunt/codeguard-copilot
AIを活用したセキュリティコパイロットで、コーディング中に脆弱性を検出します。開発者向けのリアルタイムセキュリティスキャン、教育的な解説、自動修正を提供します。
 ejfkdev/avdroot
Android StudioエミュレータのramdiskをMagiskでパッチしてroot化する — 純粋なGoで。
 ejfkdev/oss
AWS、Aliyun、Tencent、Huawei などのクラウドを横断してバケットの一覧表示、エクスポート、ダウンロードを行う、S3 互換オブジェクトストレージ向けのクロスクラウド CLI。匿名ブラウジングとバケット探索スキャンを備えています。