
Kousei
 nu11secur1ty/kousei
SQLインジェクションのPoCリクエストを生成し、sqlmap攻撃を自動化し、パラメータ検出とクリーンアップを備えたモジュール式エクスプロイトスクリプトを管理するPython/Goフレームワーク。
password-crackingpayload-generationvulnerability-analysis+6
3
 stillbigjosh/kube-reaper
任意のIDからKubernetesクラスタをスキャンし、危険な権限を検出して、クラスタ侵害に至る多段階の権限昇格パスへと連鎖させます。
 splinters-io/blinder
露出保護されたセキュリティスキャンのためのコンテンツブラインドリバースプロキシ
 liuz233/harde
HARDEの研究コード。エージェントの安全性ベンチマーク全体にわたる実行時リスク検出と実行制御のために、コンポーネントをプローブし適応的に最適化するエージェントハーネス。
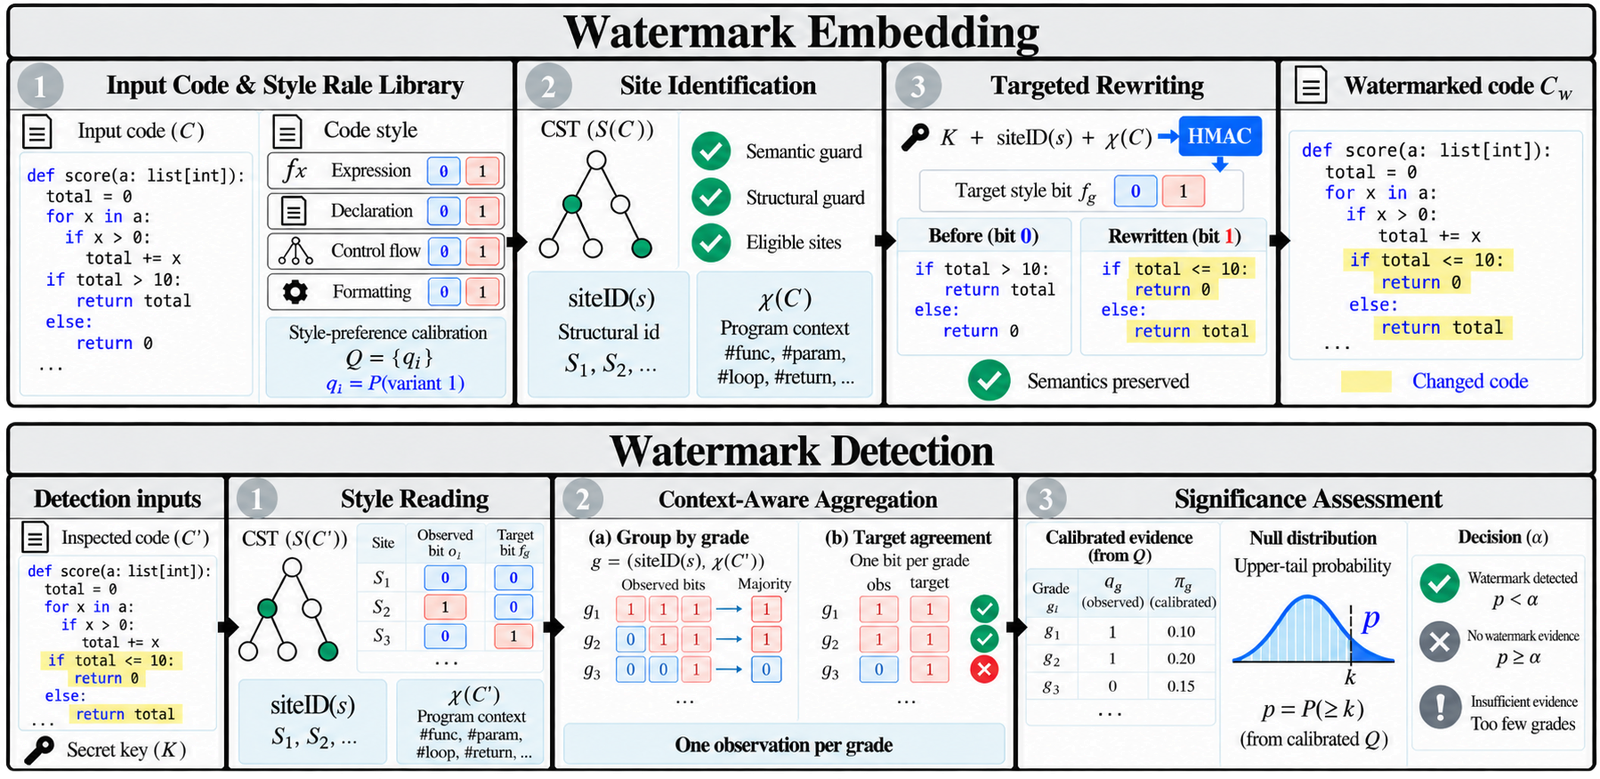 suhanmen/sew
LLMが生成したPython、Java、C++コードに埋め込まれたキー付きスタイルベースのウォーターマークをCST書き換えによって検出し、機能的な正確性を維持しつつコード編集攻撃に耐性を持たせます。
 kevinchunye/prompt_injection
ツールを使用するLLMエージェントパイプラインにおいて、プロンプトインジェクション防御がどこで発火するかを測定するベンチマークハーネス。公開、永続化、中継、実行の各段階にわたってカナリートークンを追跡する。
 linuztx/alter-zero
RAM efficient terminal agent harness for coding, cybersecurity, and automation.
 foxboron/attezt
オープンソースのTPM device-attest-01 CAサーバー
 vighnesh91/securiscan
標準ライブラリのみのPythonセキュリティトリアージエンジンで、パッシブヘッダー検査、アクティブカナリアプロービング、オフライン静的診断を通じてWebアプリ、API、LLM、モバイルパッケージをスキャンします。
 joshuaprovoste/deserializer
Pythonのソースコード(AI、LLM、ロボティクス、データサイエンス、機械学習などあらゆる種類)において、PythonのRCE経路や深いデシリアライゼーション連鎖を発見するための、エージェント型LLMによる関係マッピングを備えたASTベースの静的コードアナライザー。
 dagowda/notrdp
Havoc C2プラグイン。隠しWindowsデスクトップを作成し、ブラウザビューアにストリーミングし、マウス/キーボード入力を注入して隠密なリモートコントロールを実現します。
 akatorich/kernelflirt
Windowsカーネルレベルのデバッガ。OllyDbg/IDAスタイルのUI、ソフトウェアおよびハードウェアブレークポイント、PDBシンボル、デコンパイラ、およびVMでのリバースエンジニアリングとマルウェア解析用の17のプラグインを備える。
 x3r0day/fud-c2-framework
ファイルレスリバースシェルおよびC2フレームワーク。直接システムコール、プロキシトンネリング、ChaCha20暗号化を活用し、AV回避を実現します。
 microlaser/dns_watchdog_windows2
WindowsのDNSトラフィックをpktmon経由で監視し、ポイズニング、スプーフィング、不正なリゾルバ応答、ゲートウェイMACアドレスの変更を検出してアラートを記録するPowerShellスクリプトです。
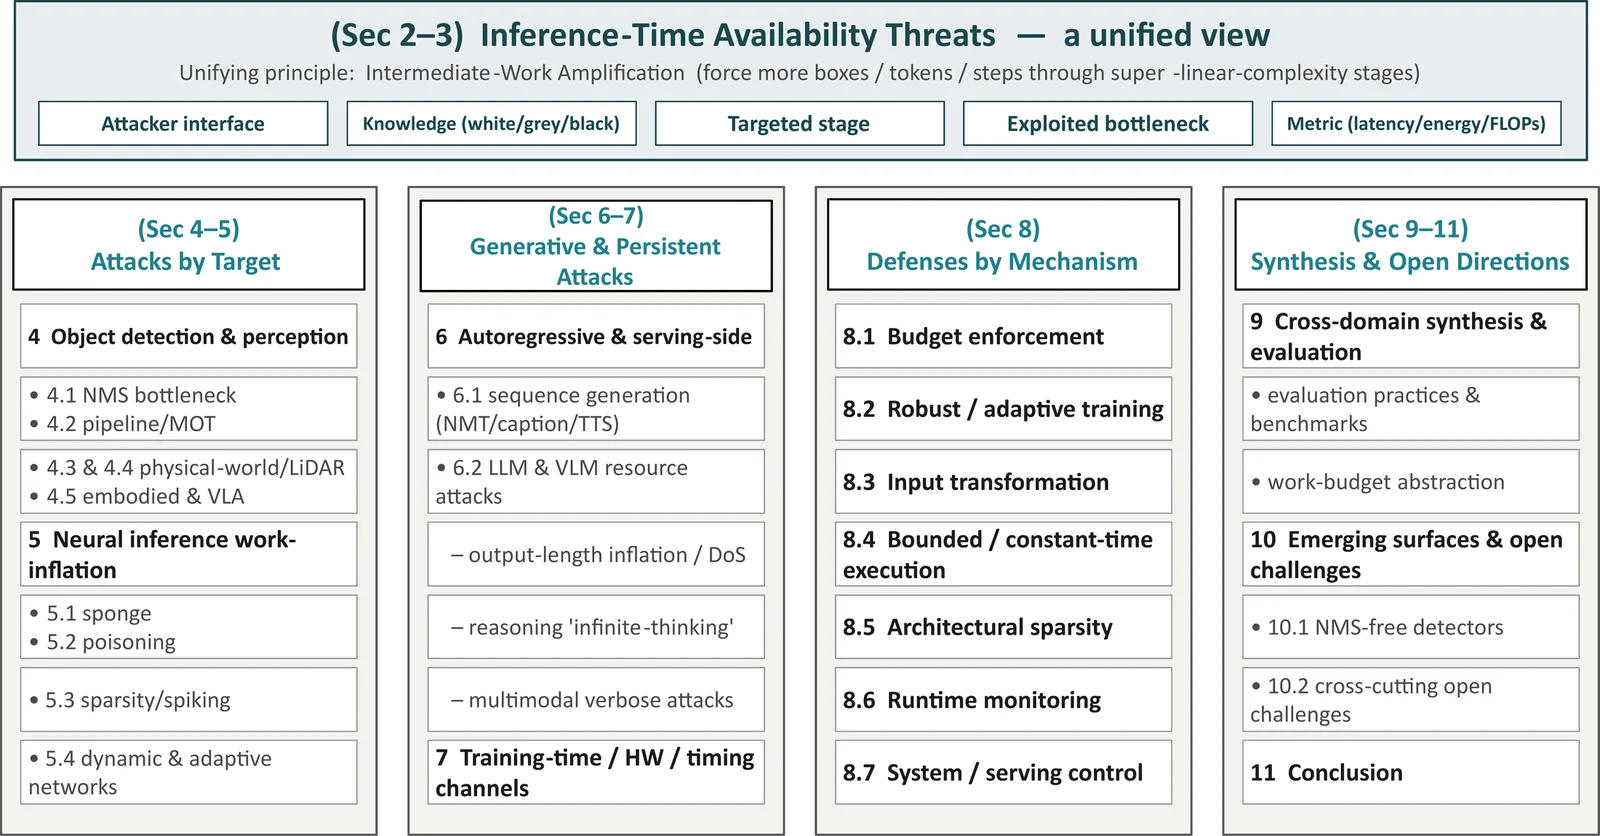 guzonghua/awesome-latency-attacks
深層学習のレイテンシ、エネルギー・レイテンシ、およびタイミング(可用性)攻撃と防御のキュレーションされたインデックス — ACM Computing Surveys 投稿のコンパニオン。
 facebookresearch/meta_secalign
プロンプトインジェクション攻撃に対する防御のためのオープンウェイトLLMとトレーニング/評価コード。エージェント型ツール呼び出しと指示追従のセキュリティに関するベンチマーク付き。
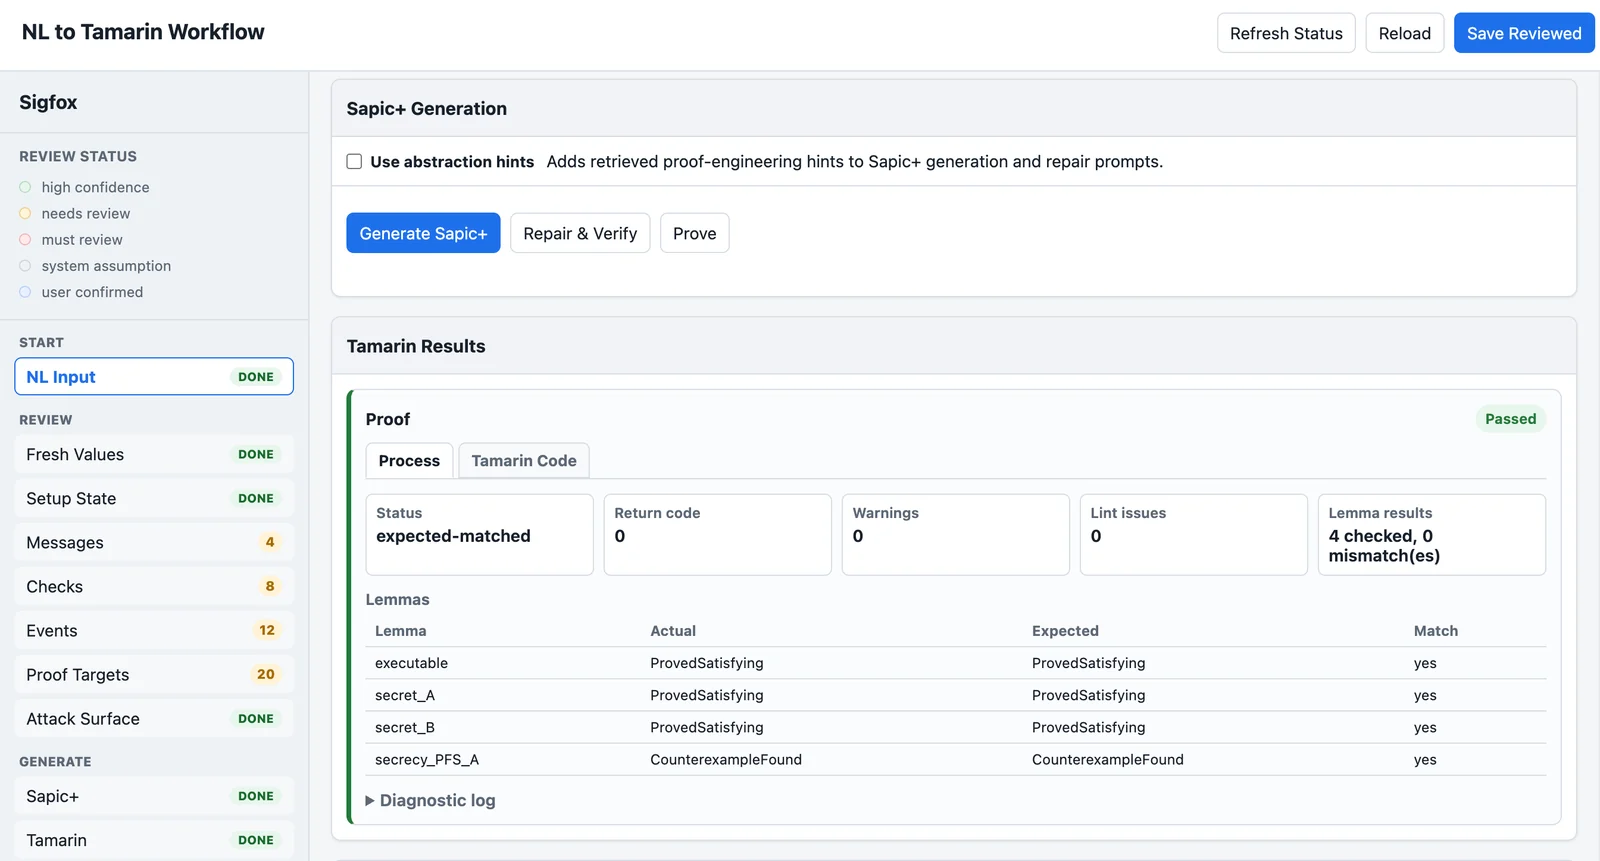 laplace1002/tamarinagent
自然言語またはC/C++プロトコル記述をレビュー可能なProtocol IRに変換し、形式セキュリティ検証用のSapic+/Tamarinモデルを生成するHuman-in-the-loop UI。
 jeeberrr/honeypot-stuff
ハニーポットでキャプチャしたものに関するマルウェア分析レポートのようなもの