
Knowledge-Base
 slowmist/knowledge-base
ブロックチェーンのセキュリティ研究、監査レポート、ガイド、翻訳をまとめた知識ベース。スマートコントラクト、暗号技術、AIセキュリティを扱います。
vulnerability-analysissecurity-virtualizationweb-security+7
4.6k
slowmist/knowledge-baseブロックチェーンのセキュリティ研究、監査レポート、ガイド、翻訳をまとめた知識ベース。スマートコントラクト、暗号技術、AIセキュリティを扱います。
 bromite/bromite
広告ブロック、アンチフィンガープリンティング対策、DNS-over-HTTPS、および強化されたプライバシーとセキュリティのデフォルト設定を内蔵したAndroid向けChromiumフォーク。
 grapheneos/vanadium
プライバシーとセキュリティを強化したChromiumビルドで、GrapheneOS向けのWebViewとデフォルトブラウザを提供し、OSレベルの強化と互換性修正を備えています。
 ajnik/joomla-bruteforce
Joomla管理者ログイン認証情報をワードリストでブルートフォースするPythonスクリプト。ペネトレーションテスト向けにプロキシおよび詳細出力オプションを備える。
 rknf404/chromium-hardening-guide
Chromiumをプライバシーとセキュリティ(およびパフォーマンス)のために(ある程度)強化する
 uazo/cromite
Android、Windows、Linux向けの強化されたChromium/Bromiteフォークで、広告ブロック、アンチフィンガープリンティング対策、プライバシー重視のパッチを内蔵しています。
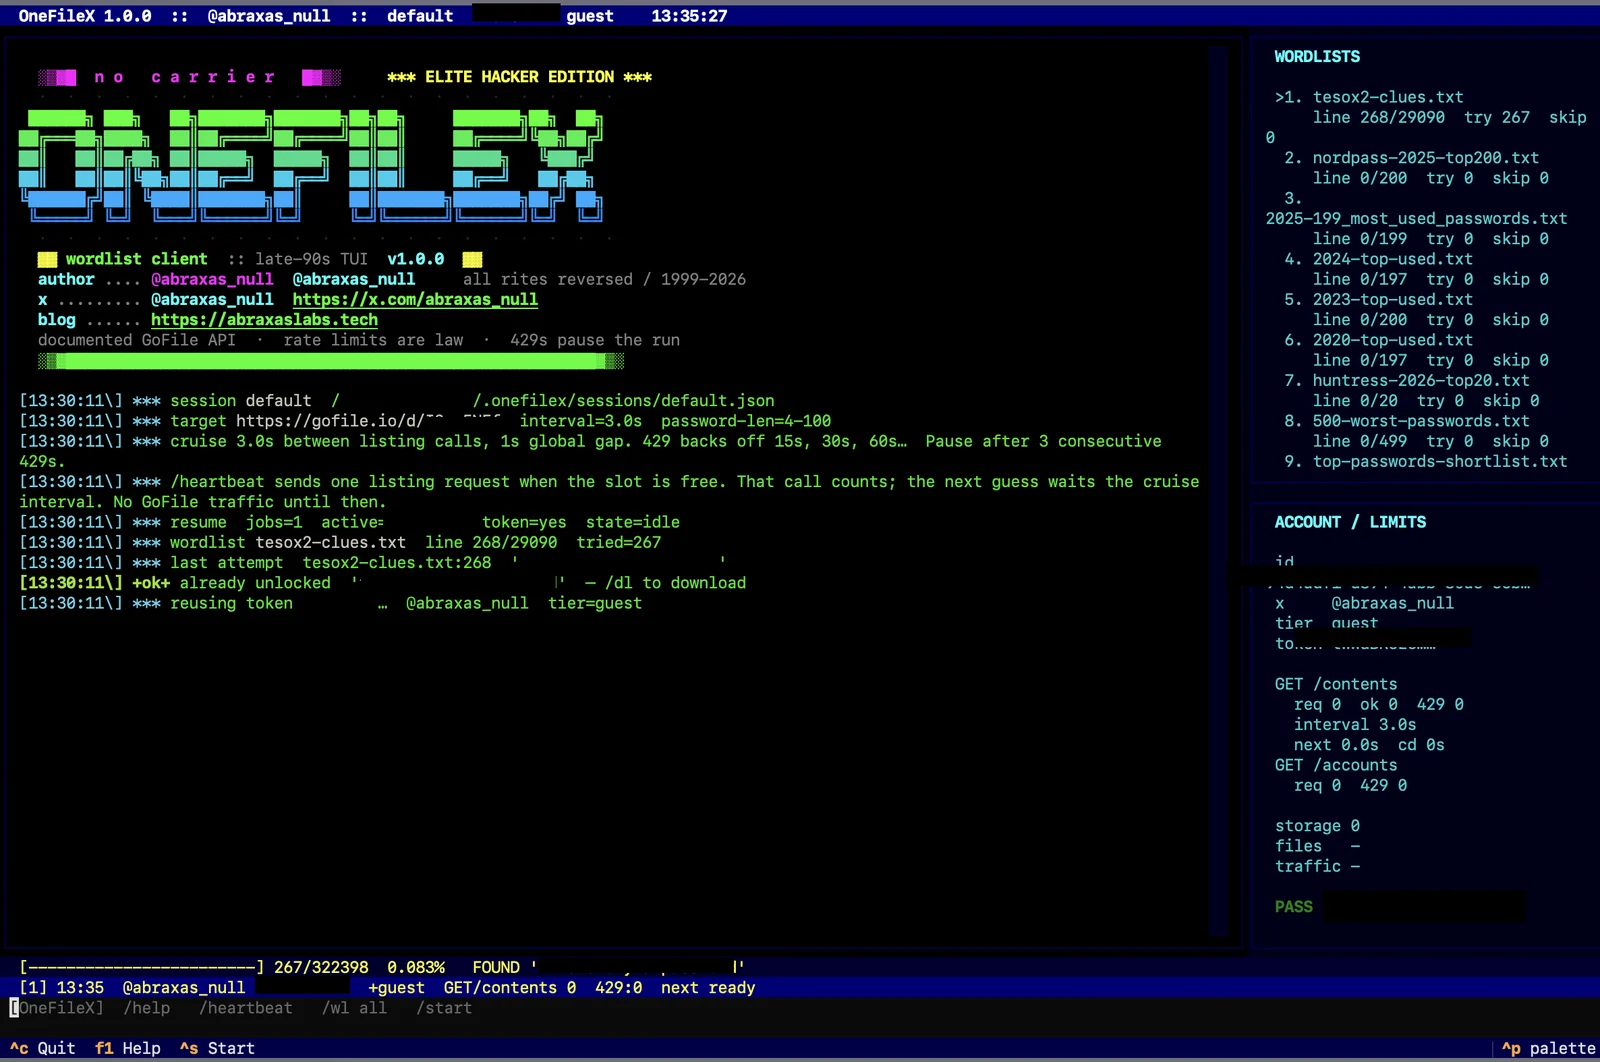 abraxas/gofilex
GoFile (gofile.io) のダウンロードパスワード用ワードリストブルートフォーサー
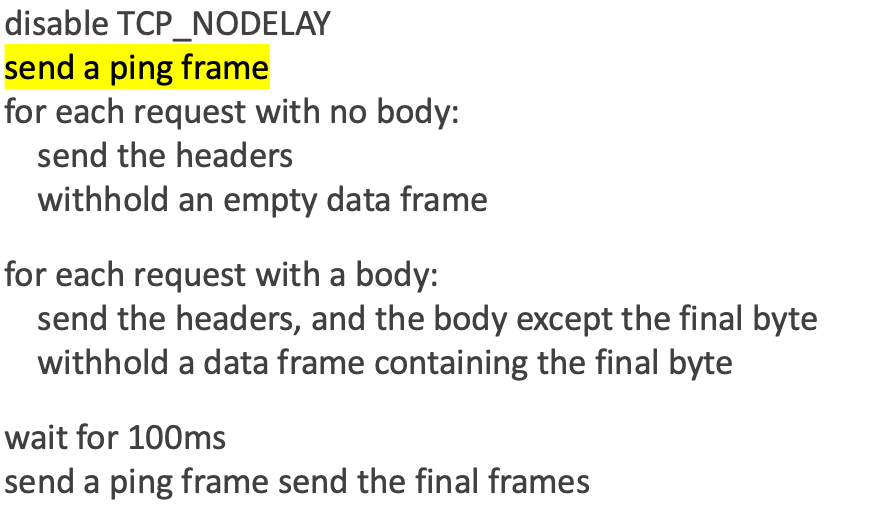 nxenon/h2spacex
HTTP/2 最終フレーム同期(別名 Single Packet Attack)Scapy ベースの低レベルライブラリ / ツール + Exploit タイミング攻撃
 albinowax/activescanplusplus
Burp Suite拡張機能で、Hostヘッダー攻撃、XXE、式言語インジェクション、Shellshock、その他のWeb脆弱性のチェックにより、アクティブスキャンとパッシブスキャンを拡張します。
 modzero/burp-responseclusterer
Burpプラグイン。レスポンスをクラスタリングして、受信したレスポンスの概要を表示します
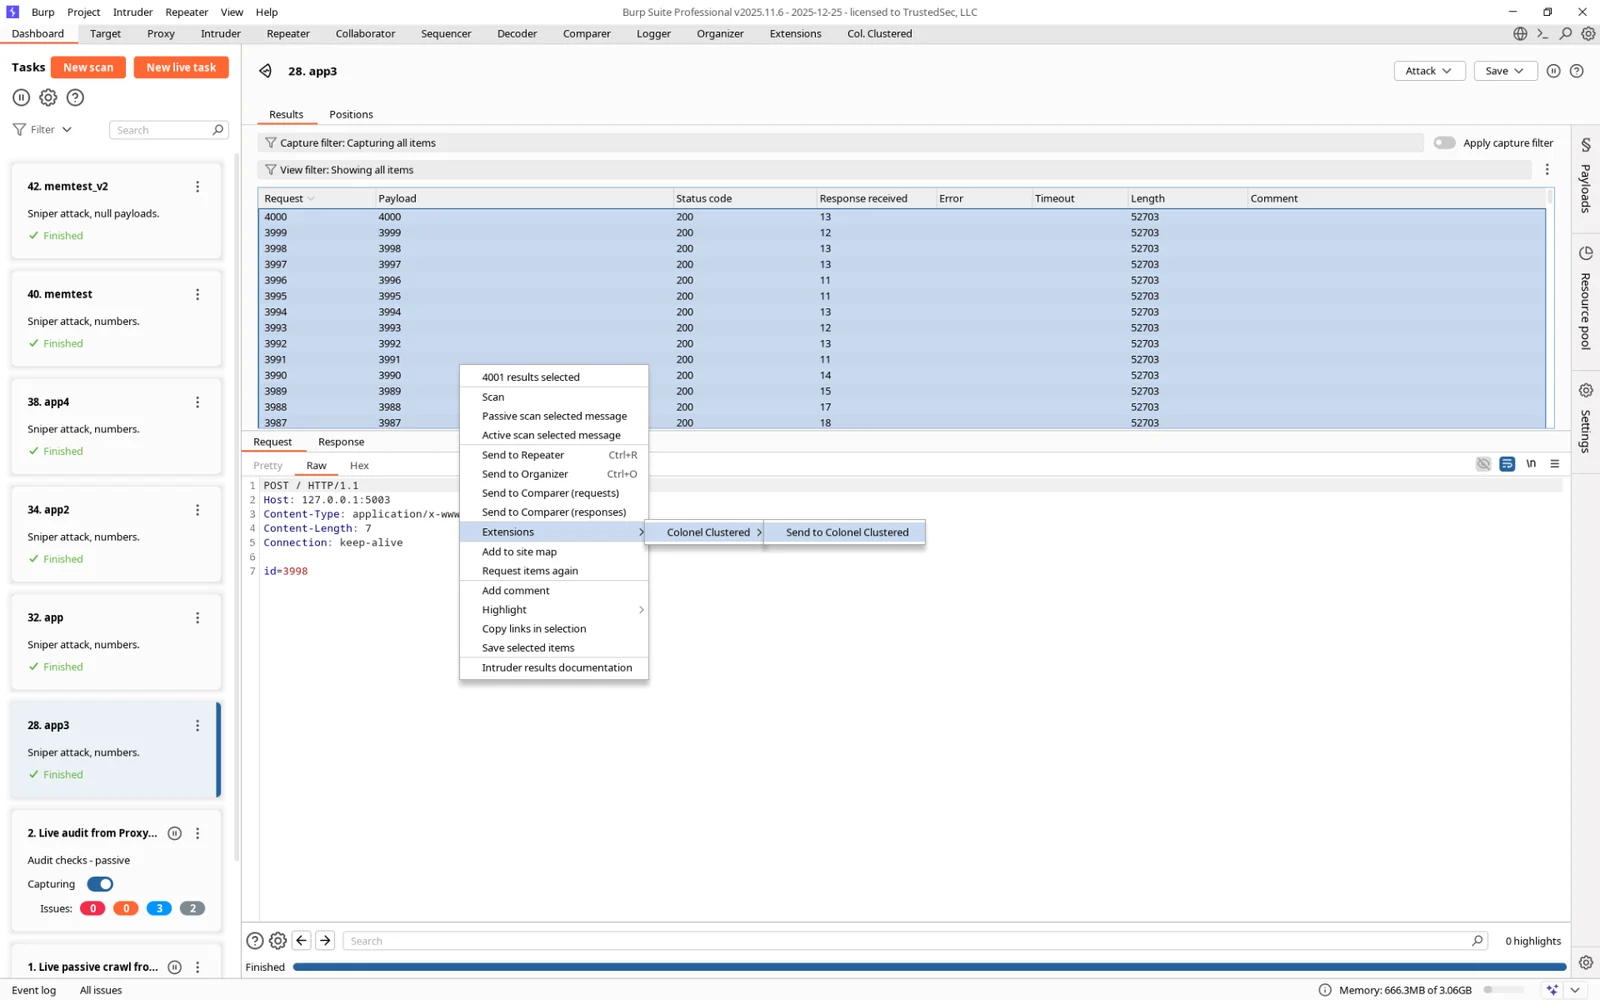 hoodoer/colonelclustered
Java製のBurpプラグインで、サーバーレスポンスの実際の内容に基づいてレスポンスに対してテキストクラスタリングを実行し、外れ値やグループを特定します。たとえばIntruderの実行結果からなどです。
 pentagridsec/pentagridresponseoverview
BurpSuite用Response Overview拡張機能 - レスポンスボディをグループ化して特異なレスポンスを発見
 portswigger/active-scan-plus-plus
Burp Suite拡張機能で、Hostヘッダー攻撃、XXE、コードインジェクション、およびShellshockやLog4Shellなどの既知のCVEに対するチェックにより、アクティブスキャンとパッシブスキャンを拡張します。
 d0ge/xsw
XML Signature Wrapping Burp Suite 拡張機能
 saml-toolkits/ruby-saml
SAMLのService Provider側のSSOを実装するRubyライブラリで、認証リクエスト、レスポンス検証、XML署名チェック、IdPメタデータの解析を処理します。
 d0ge/websocketturbointruder
Burp Suite 拡張機能で、カスタム Python コードによる WebSocket メッセージのファジングを可能にし、複数のエンジン、HTTP ミドルウェアルーティング、レスポンス分析をサポートします。
 hackvertor/repeat-strike
Burp Suite拡張機能で、AI生成のregex strikeルールを使用してIDORやアクセス制御の欠陥を検出し、プロキシ履歴をスキャンして同様の問題を大規模に発見します。
 hackvertor/shadow-repeater
Burp Suite Repeaterの拡張機能で、ペイロードを自動的にミューテーションし、レスポンスを分析してパストラバーサル、SQLインジェクション、XSS、その他のWeb脆弱性を発見します。