
Agentic-Bug-Hunter
 awarexone/agentic-bug-hunter
AI-powered bug bounty hunting toolkit that works with or without subscription.
reconnaissancevulnerability-scannersweb-vulnerability-scanners+8
5.4k
awarexone/agentic-bug-hunterAI-powered bug bounty hunting toolkit that works with or without subscription.
 splx-ai/agentic-radar
LLMエージェントワークフロー向けのセキュリティスキャナー
 stelligent/cfn_nag
CloudFormationテンプレート用のリンティングツール
 osmankandemir/static-code-analysis-helper
16言語でプロジェクトのソースコードをスキャンし、SQLi、XSS、SSRF、コマンドインジェクション、脆弱な暗号化、その他のWeb攻撃クラスに関連する危険な関数を検出します。
 contrastsecurity/contrast
Java、JavaScript、.NETアプリケーション、およびAWS Lambda関数をスキャンし、コードの脆弱性や過度に寛容なIAMポリシーを検出するためのSAST CLI。
 analysis-tools-dev/static-analysis
Curated directory of static analysis (SAST) tools and linters for programming languages, configs, build tools, and CI, focused on improving code…
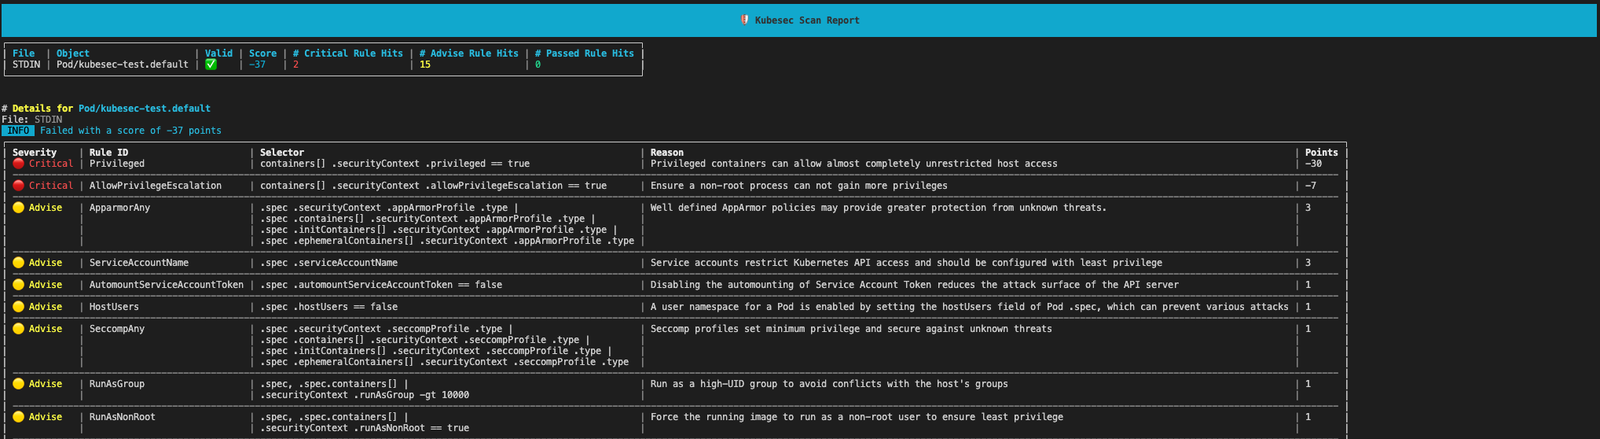 controlplaneio/kubesec
Kubernetesリソースのセキュリティリスク分析
 semgrep/semgrep-rules
多数の言語にわたってセキュリティ脆弱性、危険なコードパターン、および設定の問題を検出するための静的解析ルールパック。CI/CDスキャンワークフローと統合します。
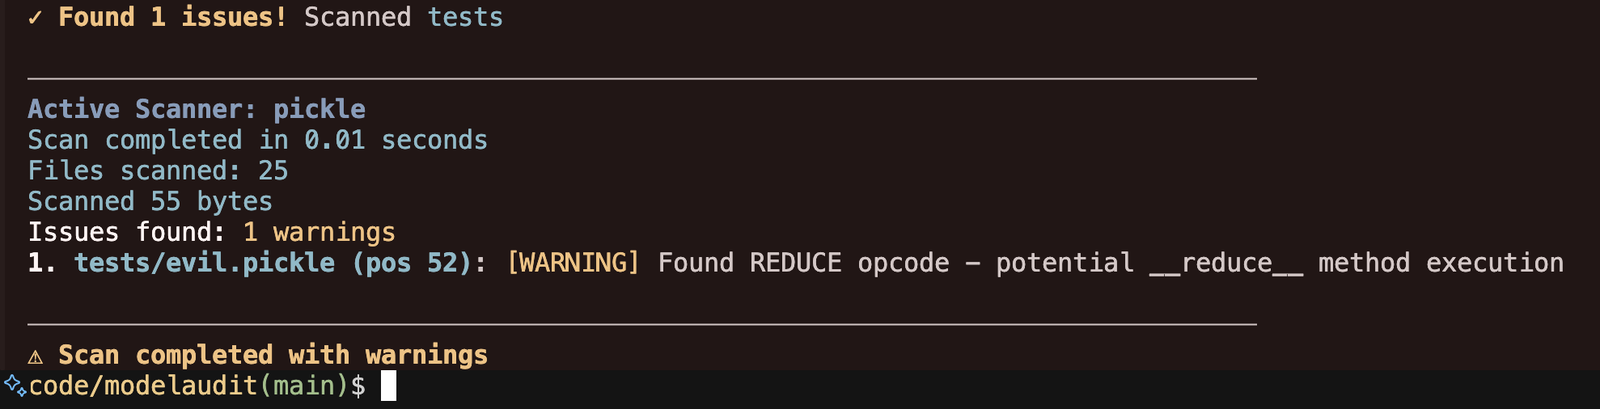 promptfoo/modelaudit
Security scanner for AI/ML model files. Detects malicious code, backdoors, and vulnerabilities before deployment
 sonarsource/sonarqube
コード品質と静的解析のプラットフォーム。品質ゲート、多言語スキャン、およびCI/CDワークフローにおける脆弱性や保守性の問題を検出するためのセキュリティ重視のルールを備えています。
 stackrox/kube-linter
KubeLinterは、KubernetesのYAMLファイルとHelmチャートを検査し、それらで表現されたアプリケーションがベストプラクティスに準拠していることを確認する静的解析ツールです。
 rakib-nyc/nullorigin
研究専用AIウォーターマーク堅牢性ツールキット:ローカルリバースプロキシがC2PA/EXIF/XMP、Unicode、画像/音声ステゴ、OOXML/PDFメタデータを除去し、Trojan Sourceをスキャンする。
 github/codeql
CodeQL: 世界中のセキュリティ研究者を支えるライブラリとクエリ、そしてGitHub Advanced Securityにおけるコードスキャニングを実現するツールです。
 gmh5225/actions-secrets
このGitHub Actionを追加すると、リポジトリ内のソースコードで機密データをスキャンできます。パスワード、サーバーホスト文字列、APIキー、.envファイル、設定ファイルなどが検出されます。
 luiscastellanos-dev/cobol-shield
COBOLレガシーシステム向けのセキュリティ強化ツールキット — 不可視Unicode検出、フォーマット境界分析、ソース変換の完全性
 anna-kravets/codeql-buffer-overflow-variant
CVE-2020-8597 (pppd EAP) の合成 CWE-120 スタックバッファオーバーフローバリアント(CodeQL 静的解析のターゲット)
 xoreaxeaxeax/schrodingers-toctou
安全なCコードをTOCTOU脆弱性に変える、コンパイラが生成したメモリロードを検出します。自動化されたソースコード監査、Unicornベースのバイナリ解析、100以上のプロジェクトにわたるコンパイラ/アーキテクチャ/フラグのスイープを含みます。
 elttam/semgrep-rules
脆弱性検出および監査に重点を置いたコードレビューのための静的解析セキュリティルール。Java、Go、Python、C#、Kotlin、PHP、Kubernetes、GitHub Actions に対応。