Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/gmh5225/actions-secrets
静的コード分析 (SAST)コード分析DevSecOpsシークレット検出
GitHubgmh5225/actions-secrets

actions-secrets

このGitHub Actionを追加すると、リポジトリ内のソースコードで機密データをスキャンできます。パスワード、サーバーホスト文字列、APIキー、.envファイル、設定ファイルなどが検出されます。

リポジトリを見る
12873年前未レビュー
共有

SecureStack シークレット解析 GitHub Action

ソースコードを解析して、シークレット、認証情報、APIキー、サーバーやデータベースのホスト名/URLなど、さまざまな機密情報を検出するGitHub Actionです。これをGitHub Actionsに追加すると、コミット内に機密データが含まれていないかソースコードを解析します。スキャン対象の認証情報とファイルの具体的な種類については、以下を参照してください。

name: Example SecureStack Secrets Analysis GitHub Action
on: push
jobs:
  security:
    runs-on: ubuntu-latest
    steps:
      - name: Checkout repo for running secrets analysis within workflow
        id: checkout
        uses: actions/[email protected]
        with:
          fetch-depth: 0
      - name: Secrets Analysis Step
        id: secrets
        uses: SecureStackCo/[email protected]
        with:
          securestack_api_key: ${{ secrets.SECURESTACK_API_KEY }}
          securestack_app_id: ${{ secrets.SECURESTACK_APP_ID }}
          severity: critical
          flags: '-d 1'

注 - アクション入力 flags に指定できる値を確認するには、SecureStack CLI をローカルで実行してください:

$ bloodhound-cli code --help
SecureStack APIキーを作成してGitHub Secretとして保存する

  1. SecureStack に GitHub アカウントでログインします。
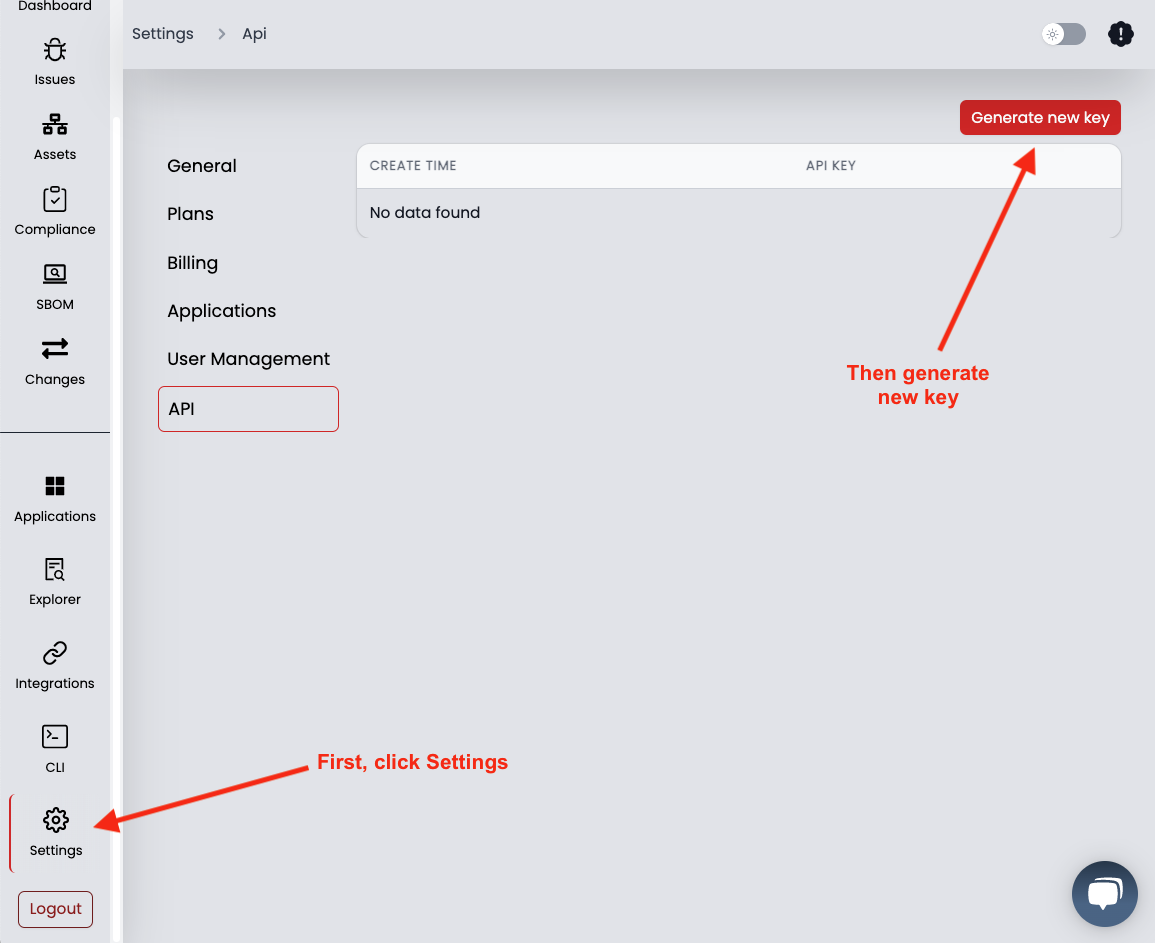
  2. 左下隅の Settings に移動し、6番目のタブである API を選択します。Create API key
  3. 新しいAPIキーを生成し、その値をコピーします。Copy API key
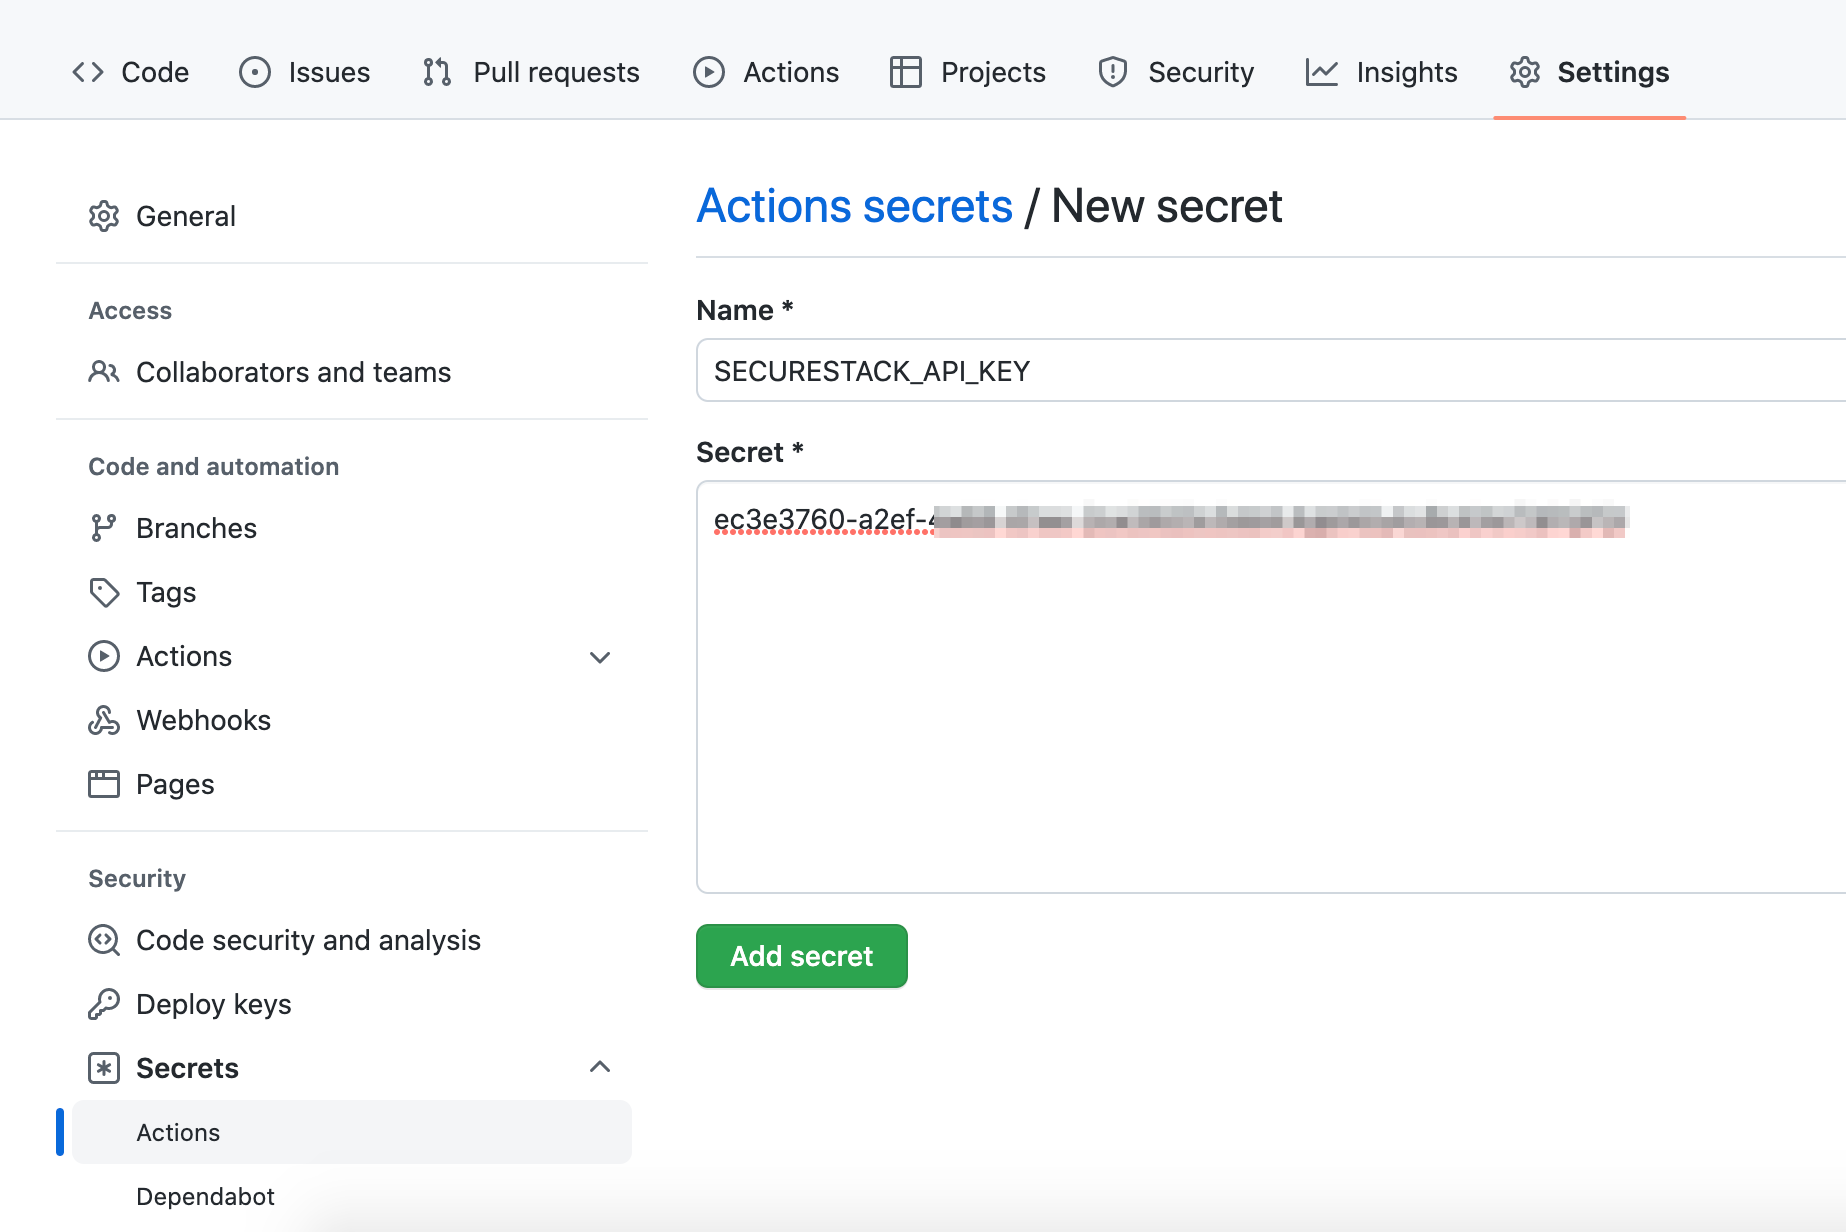
  4. GitHub に戻り、GitHub リポジトリの Settings に移動して、左下の Secrets、続いて Actions をクリックします。
  5. SECURESTACK_API_KEY という名前の新しいシークレットを作成し、ステップ2の値をフィールドに貼り付けて「シークレットを追加」をクリックします。Create GitHub Secret for API key
SecureStack アプリケーション ID を取得する

  1. SecureStack にログインします。
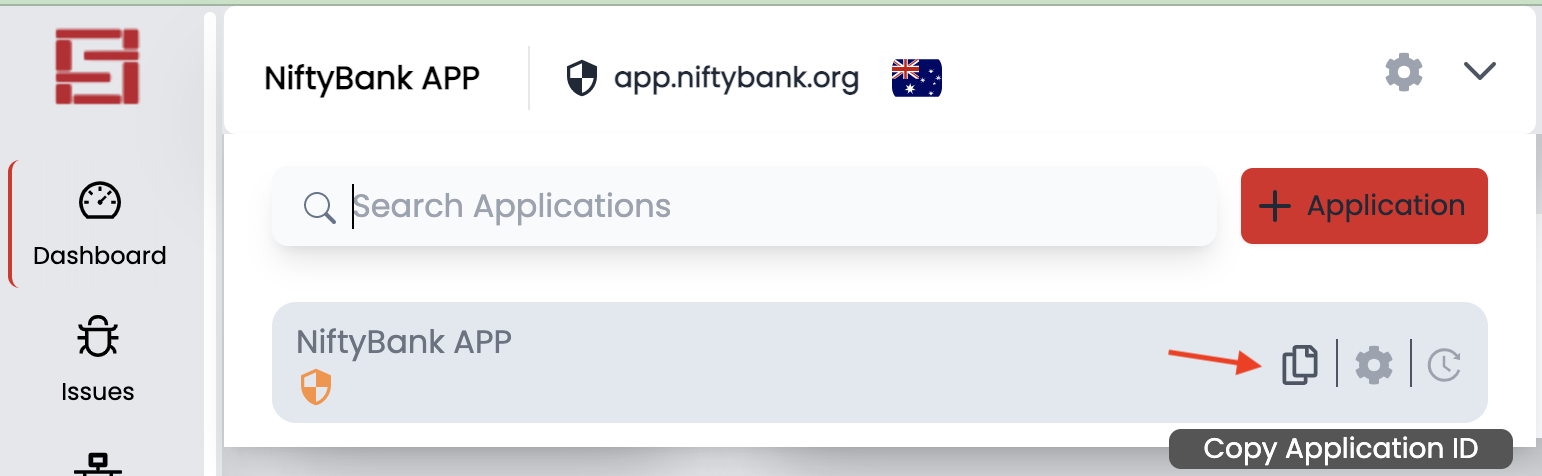
  2. 左上のアプリケーションドロップダウンから使用するアプリケーションを選択し、「アプリケーション ID をコピー」をクリックします。Copy Application ID
  3. SECURESTACK_APP_ID という名前の新しいシークレットを作成し、ステップ2の値をフィールドに貼り付けて「シークレットを追加」をクリックします。Create GitHub Secret for app_id
  4. 完了すると、2つのGitHub Secretsは次のようになります。Successfully created two secrets

このGitHub Actionはどのような種類の認証情報を検出しますか?

  1. Stripe、AWS、Amplitudeなど、数え切れないほどのAPIキー
  2. サーバーおよびデータベースのホスト名またはURL
  3. パスワードとユーザー名
  4. .env ファイルと git インデックス

シークレット解析の出力を確認するにはどうすればよいですか?

  1. GitHub Action のワークフロー出力で解析結果を直接確認できます。workflow output
  2. 当社の bloodhound-cli : を使用して、ローカルでシークレット解析を実行できます。 bloodhound-cli code -s -d 1 -a <app_id>
  3. SecureStack SaaS で解析出力を確認できます。platform

他のGitHub Actionsもチェックしてください:

  1. SecureStack Software Composition Analysis (SCA) - サードパーティやオープンソースの脆弱なライブラリがないかアプリケーションをスキャンします。
  2. SecureStack SBOM - アプリケーションのソフトウェア部品表(SBOM)を作成します。
  3. SecureStack Web Vulnerability & Cloud Misconfiguration Analysis - 実行中のアプリケーションURLをスキャンして、クラウドの設定ミスやWeb脆弱性を検出します。
  4. SecureStack Log4j Analysis - Log4j/Log4Shellの脆弱性がないかアプリケーションをスキャンします。
  5. または、当社の All-in-One GitHub Action - すべてのアクションを1つにまとめた「すべてを支配するアクション」です。

YouTubeチャンネルでSecureStackの詳細を学ぶ:

近日公開!

💜 を込めて SecureStack が作成

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    614
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    389
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    334
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    257
  • 6

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    247

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →