

Christmas
 maldev-academy/christmas
シェルコードをリモート実行することを目的とした、マルチプロセスのインジェクションチェーンを実証するPoC
ids-ips-evasionshellcodepost-exploitation+3

 nbaertsch/nimvoke
Indirect syscalls + DInvoke をシンプルに。

 vxcrypt0r/voidgate
AV/EDRメモリスキャナをバイパスするために使用できる技術。個々の暗号化されたアセンブリ命令をオンザフライで復号化することで、既知の検出されたシェルコード(msfvenomなど)を隠すために使用でき、その特定のメモリページに対してメモリスキャナを無効にします。
 iilegacyyii/datainject-bof
combase.dll 内の Control Flow Guard ポインターを上書きすることでコード実行をハイジャックします。
 rad9800/pmd
実践的なWindowsマルウェア開発コース: APIハッシュ、DLLサイドローディング、シェルコード実行、PE操作、ペイロードホスティング、配信ラボ
 zarkones/bloodfangc2
Windows(64 & 32ビット)向けのモダンなPICインプラント
 boku7/loki
🧙♂️ スクリプトジャッキングの脆弱性があるElectronアプリケーション向けNode.jsコマンド&コントロール
 hkl1x/bypass_av
アンチサンドボックスチェック、ntdllのフック解除、動的API解決、多層シェルコード難読化(XOR/RC4/Base64/MAC)を用いて、Windows上のAVおよびサンドボックスを回避します。
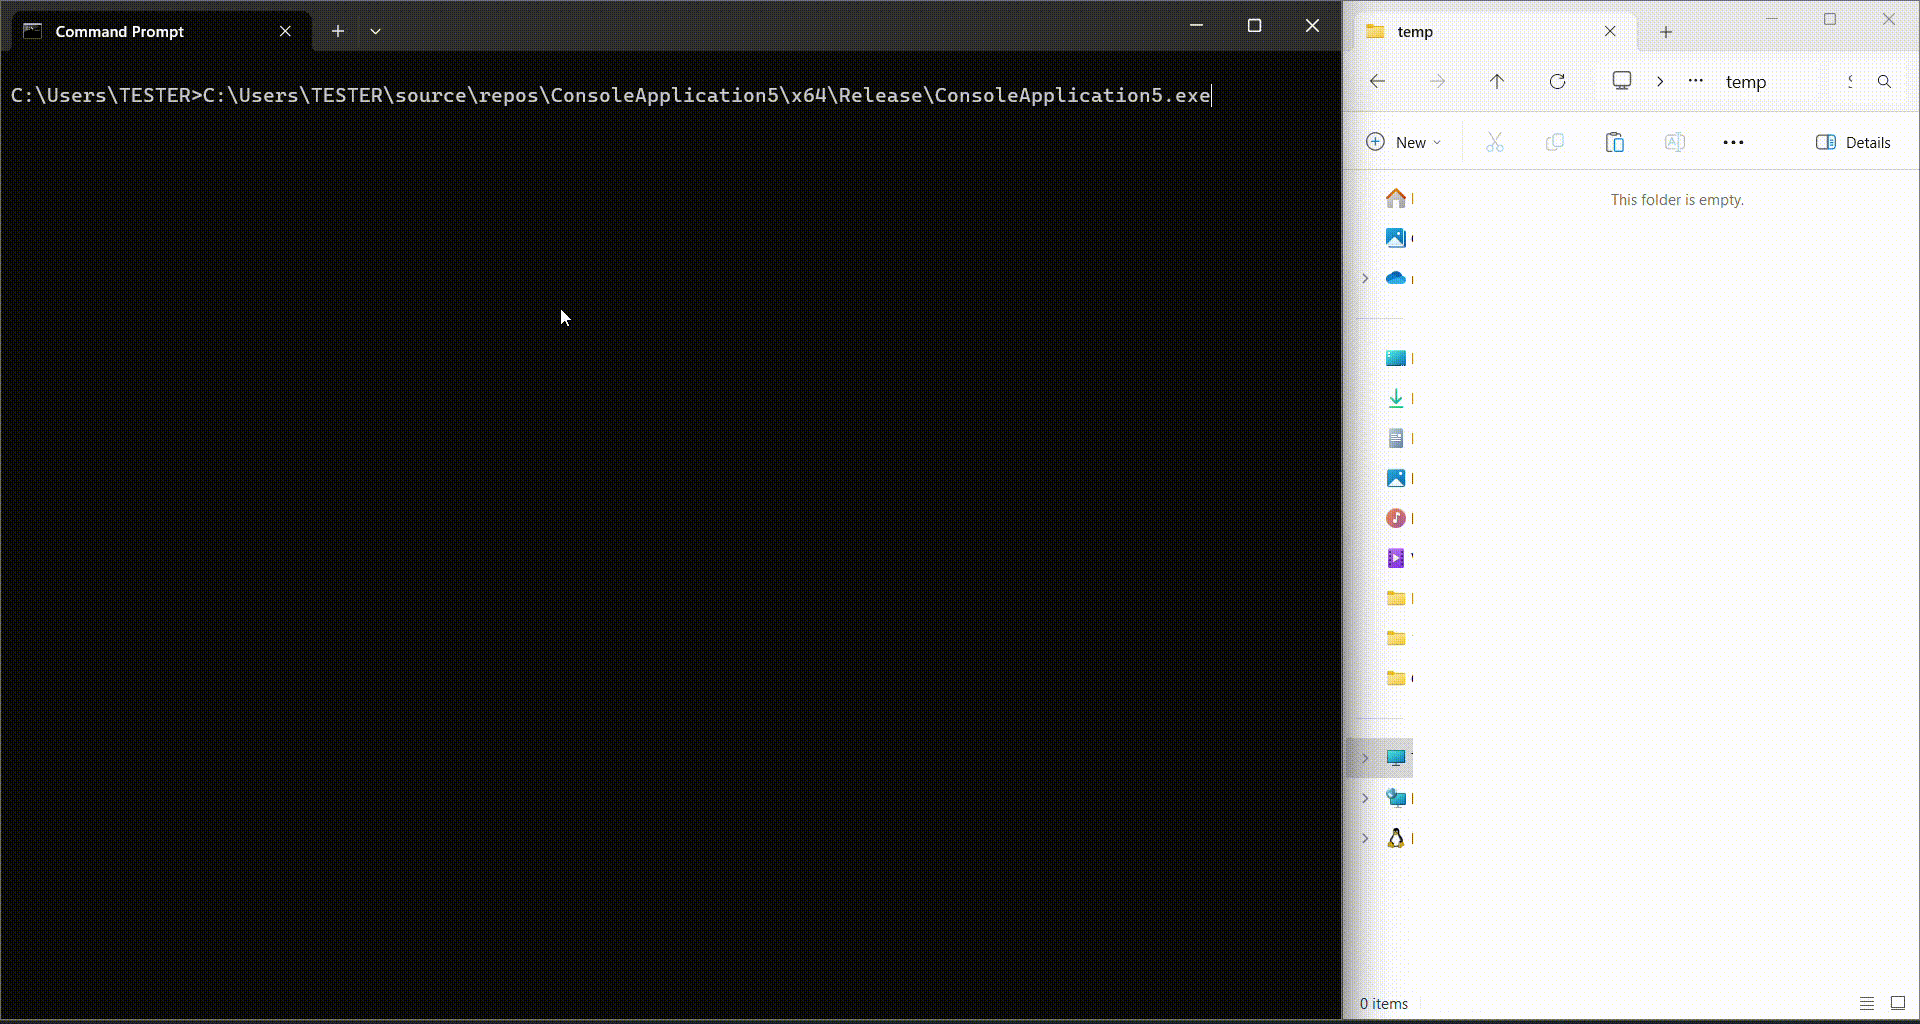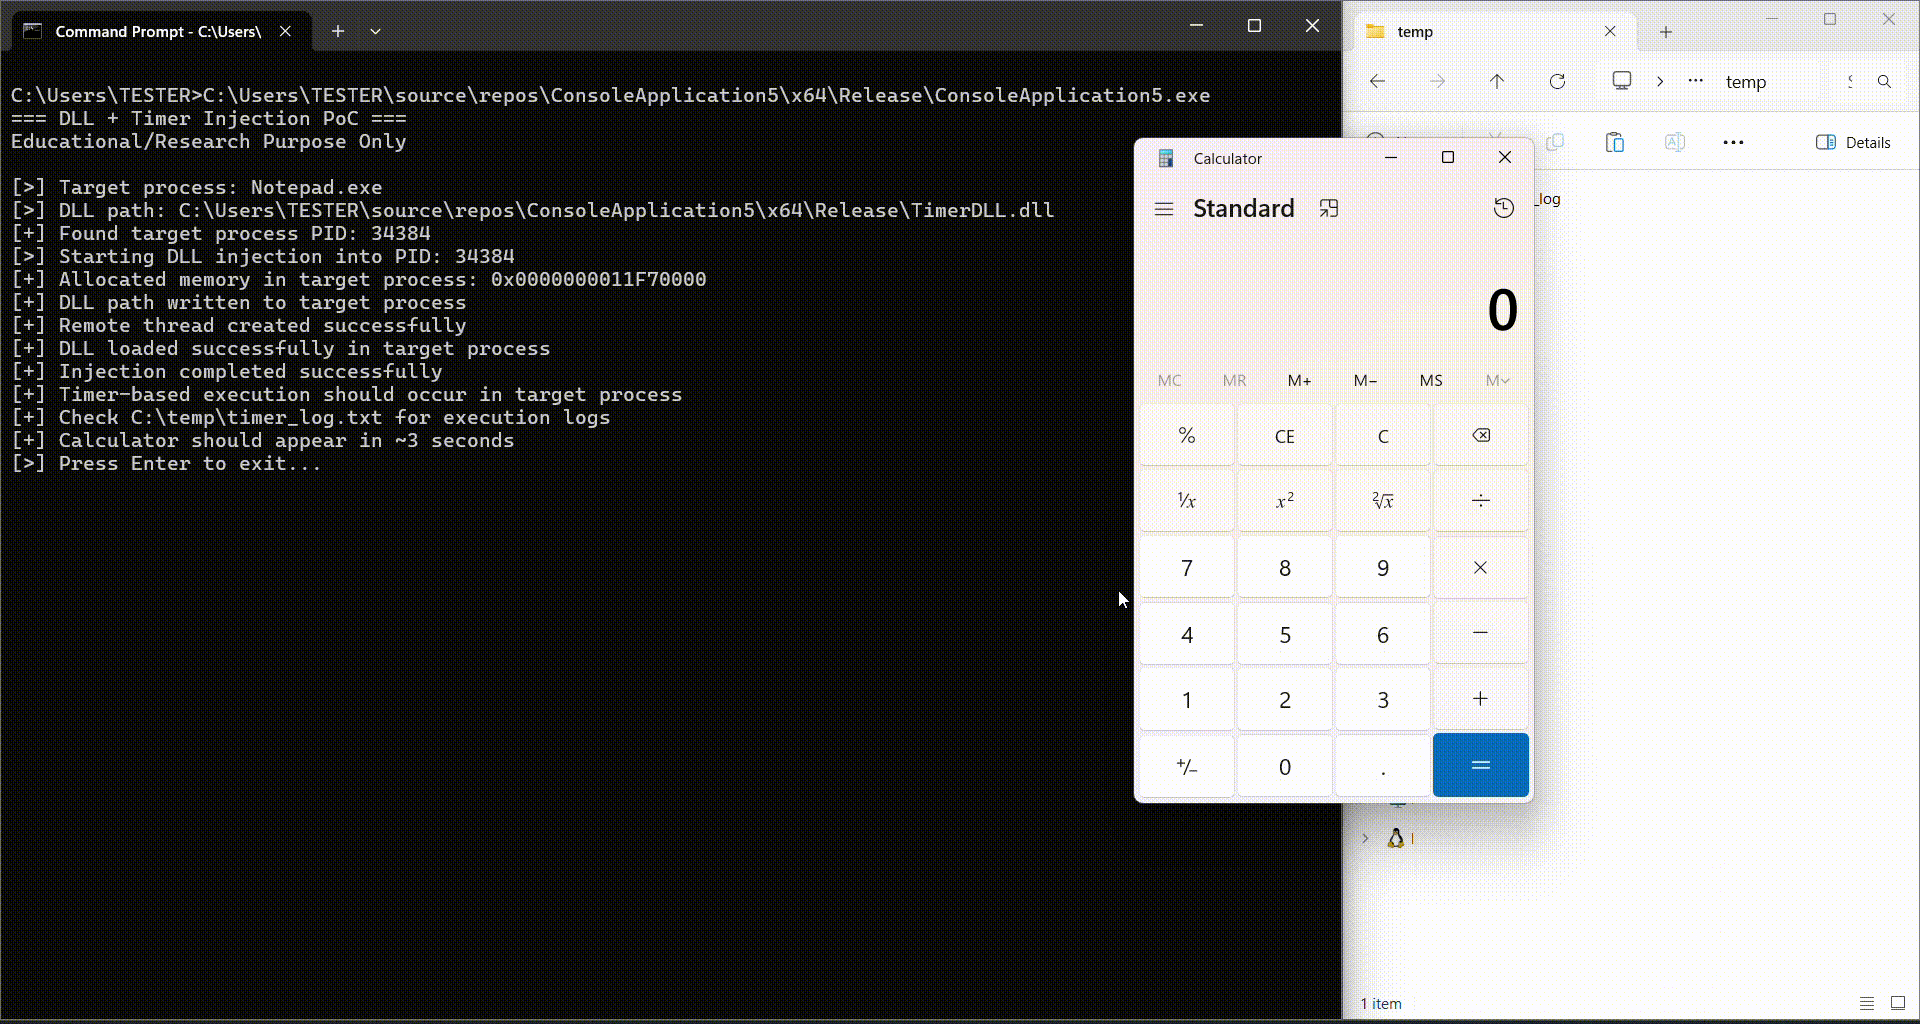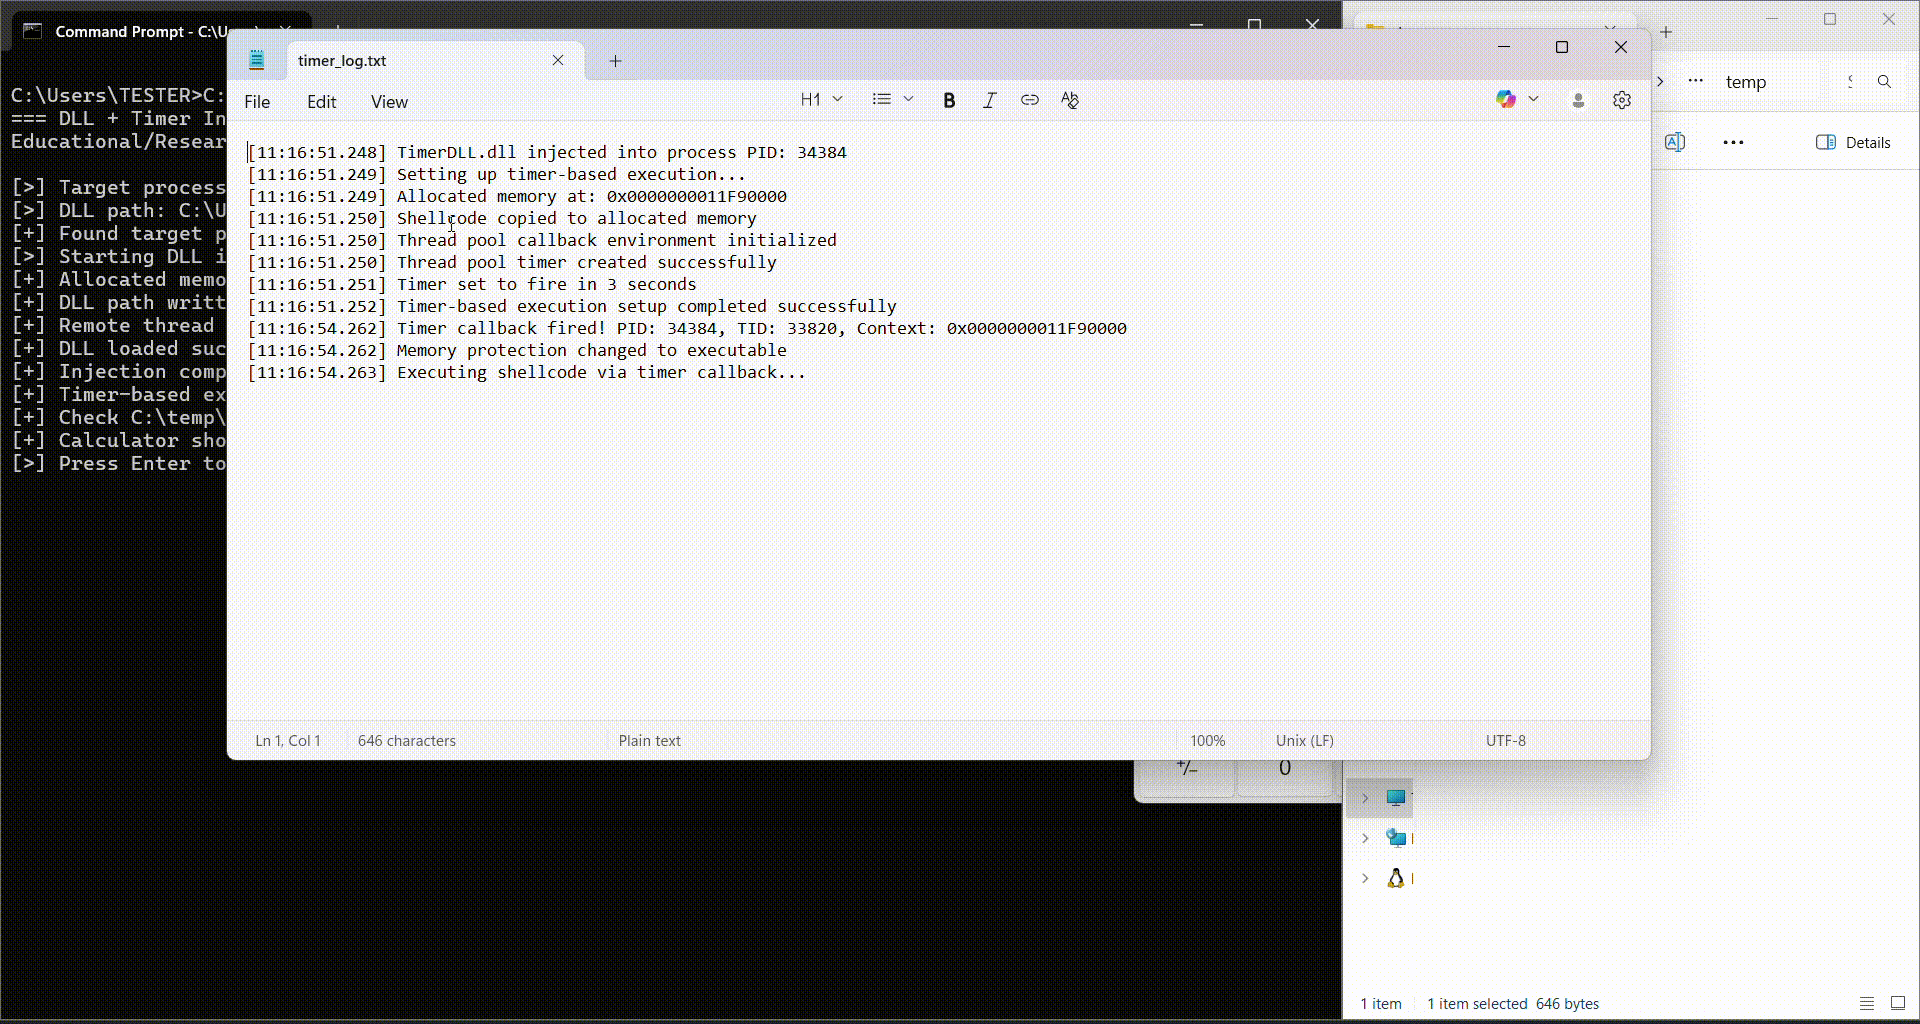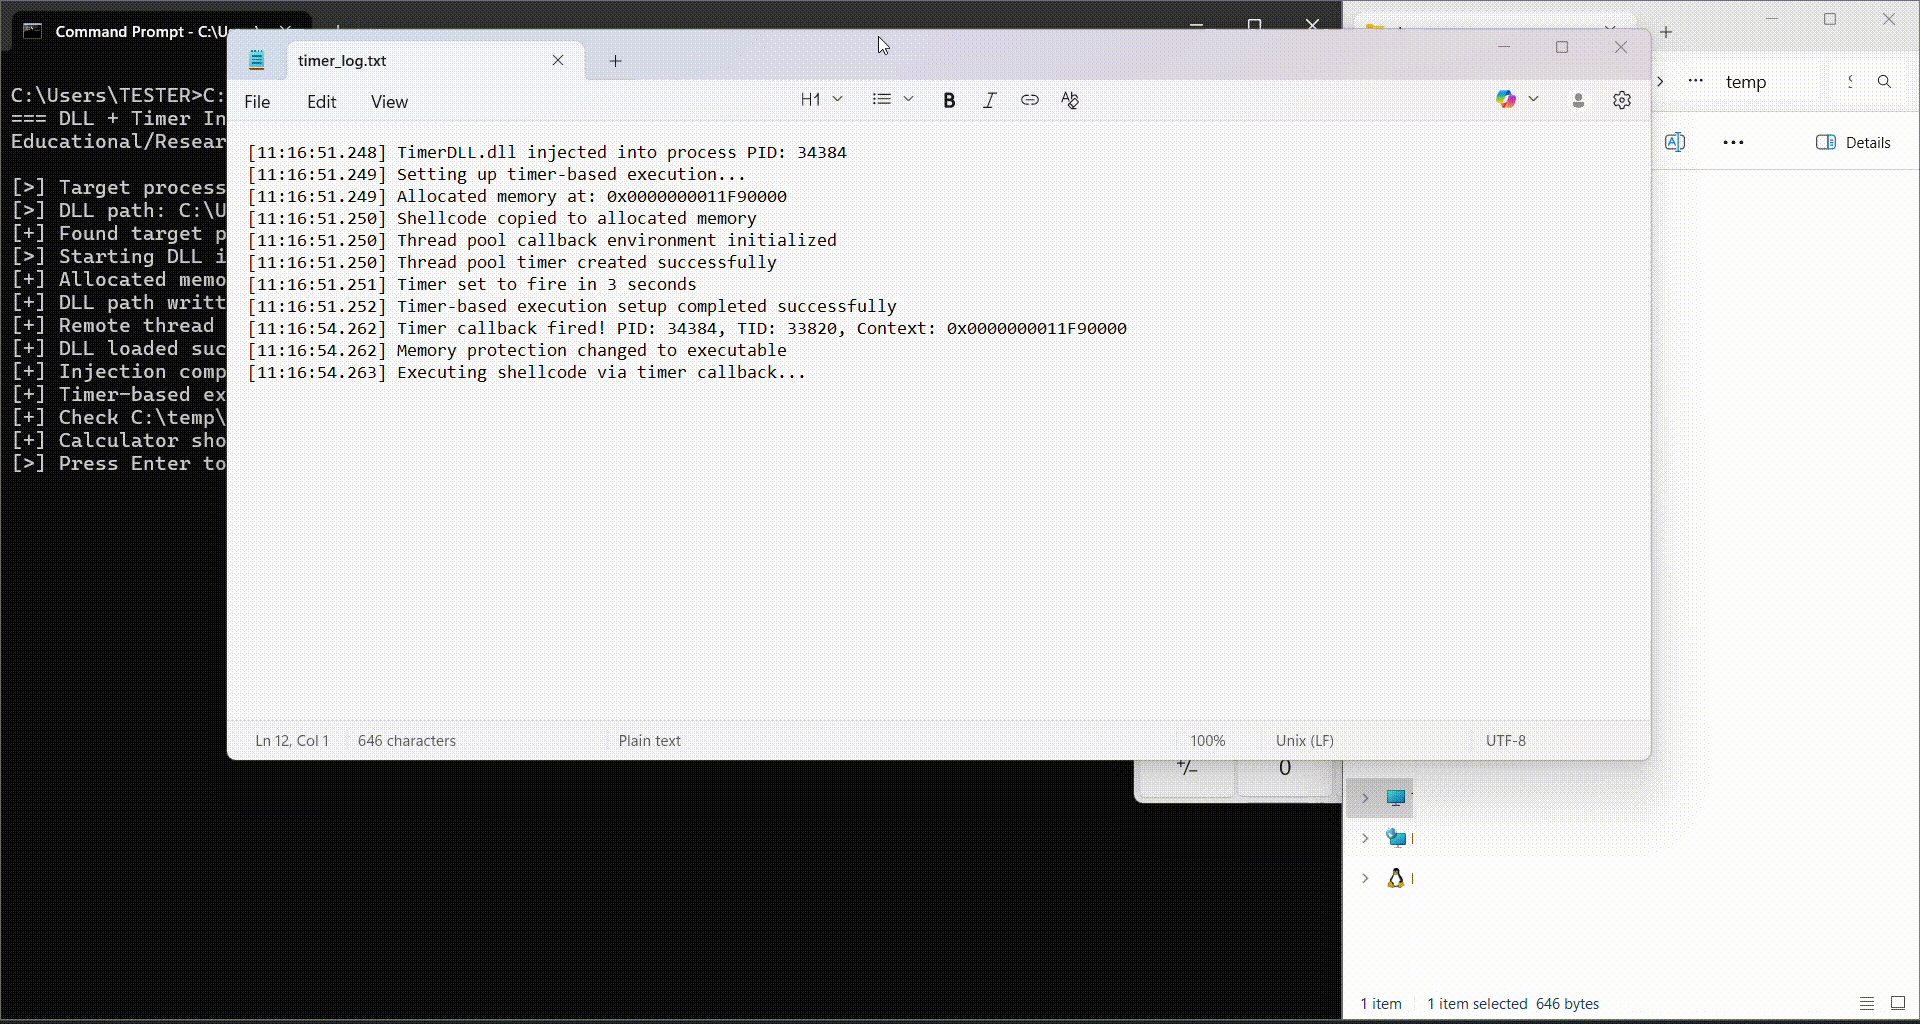 andreisss/remote-dll-injection-with-timer-based-shellcode-execution
基于定时器的 Shellcode 执行的远程 DLL 注入

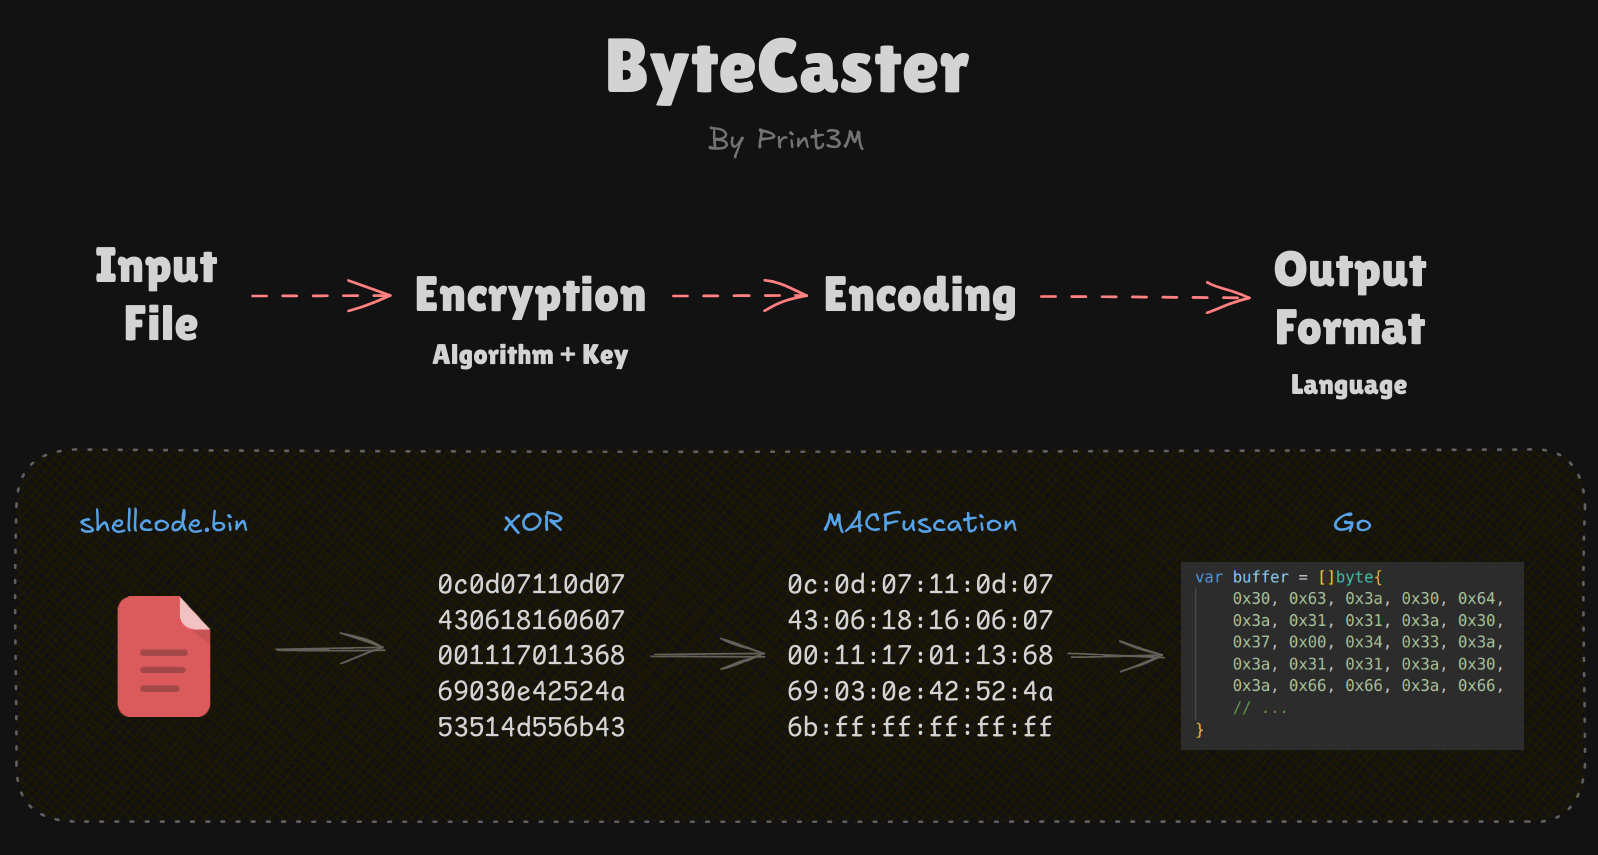 print3m/bytecaster
ペイロードの暗号化、難読化、バイト配列への変換をすべて単一のコマンドで実現するスイスアーミーナイフ(14の出力形式に対応)! ☢️
 n0qword/win32k-callback-detouring
win32k.sys カーネルコールバックメカニズムを悪用した任意コード実行
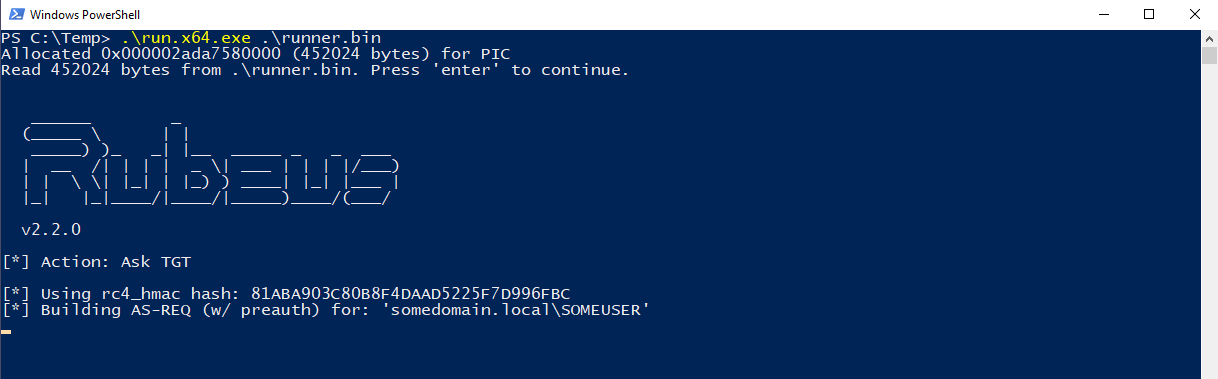 ofasgard/execute-assembly-pico
CLRホスティングを実装して.NETアセンブリをメモリ内で実行する、Crystal Palace用のPICOです。
 winterknife/silverpick
Windows ユーザーモード シェルコード開発フレームワーク (WUMSDF)

 0xsch1zo/nullgate
間接システムコールの利用を容易にするライブラリ。PoCとしてのAV/EDRバイパスとしてかなり興味深い。