

Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/ofasgard/execute-assembly-pico
シェルコードポストエクスプロイトペネトレーションテストレッドチーミングペイロード開発
GitHubofasgard/execute-assembly-pico

execute-assembly-pico

CLRホスティングを実装して.NETアセンブリをメモリ内で実行する、Crystal Palace用のPICOです。

リポジトリを見る
14218359ヶ月前Kitploit レビュー済み
共有

Execute Assembly PICO

Crystal Palace向けのPICOであり、donut シェルコードジェネレーターと同じ手法を使用して、追加された.NETアセンブリをメモリ内で実行するためのネイティブCLRホスティングを実装しています。これにより、RubeusやSeatbeltなどの.NETツールを、ディスク上に配置せずに位置独立コードから読み込むことができます。
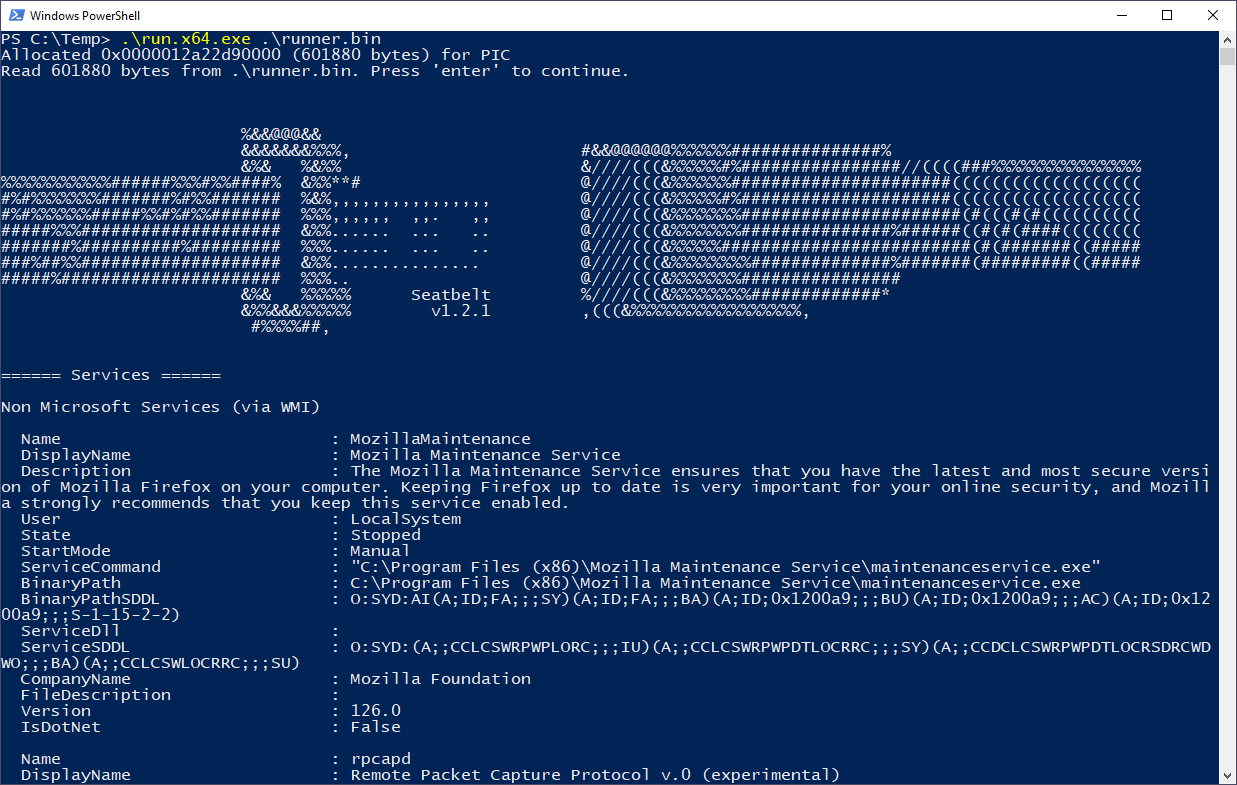
PICOが追加されたSeatbeltアセンブリを実行しているスクリーンショット

ビルド

プロジェクトをリンクするには、MinGW GCC、zipユーティリティ、およびCPL実行ファイルが必要です。config.spec を編集して、プロジェクトにリンクする.NETアセンブリと渡したいコマンドライン引数を指定します。Makefile を編集して crystalpalace.jar の場所を指定します。

PICOを単体で(COFFとして)ビルドするには、make pico を実行します。サンプルランナーをビルドしてPICOにリンクするには、make runner を実行します。

サンプルランナーは out/runner.bin に出力されます。デフォルト構成では、実行時に一般的なダミー資格情報を使って "asktgt" を実行するため、追加されたRubeusアセンブリを呼び出します。

PICOが追加されたRubeusアセンブリを実行しているスクリーンショット

PICOの使用方法

PICOのエントリポイントのシグネチャは次のとおりです。

HRESULT (*EXECUTE_ASSEMBLY_PICO)(char *assembly, size_t assembly_len, WCHAR *argv[], int argc);

最初の2つの引数には、生の.NETアセンブリへのポインタとそのサイズを指定します。次の2つの引数は、アセンブリが呼び出されるときに文字列パラメータを渡すために使用されます。

出力のキャプチャ

このPICOは、指定した引数でアセンブリを呼び出すだけです。出力のキャプチャは一切試みません。

STDINからの入力を提供したり、STDOUTからの出力をキャプチャしたりする必要がある場合は、CreatePipe() や SetStdHandle() などのWIN32 API呼び出しを使用するようにローダーを変更し、プロセスの標準I/Oデバイスを匿名パイプに接続する必要があります。その後は、通常どおりパイプに対して読み書きできます。

謝辞

  • Raphael Mudge — Crystal Palace と LibTCG に対して。
  • XPNSec — CLRホスティングの基本的なプロセスを理解するのに役立ったこのgistに対して。
  • TheWover — Donut ジェネレーター/ローダーに対して。そのインメモリアセンブリ実行を広範に参照し、PICO内で clr.h を直接使用しました。
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    373
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    322
  • 5

    estorides

    grisuno/estorides

    99以上の無料OSINTソースを並列で集約し、エンティティをナレッジグラフに解決し、LLM支援の分析とともにSTIX 2.1、MISP、またはGraphMLでエクスポートします。

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    251

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →






