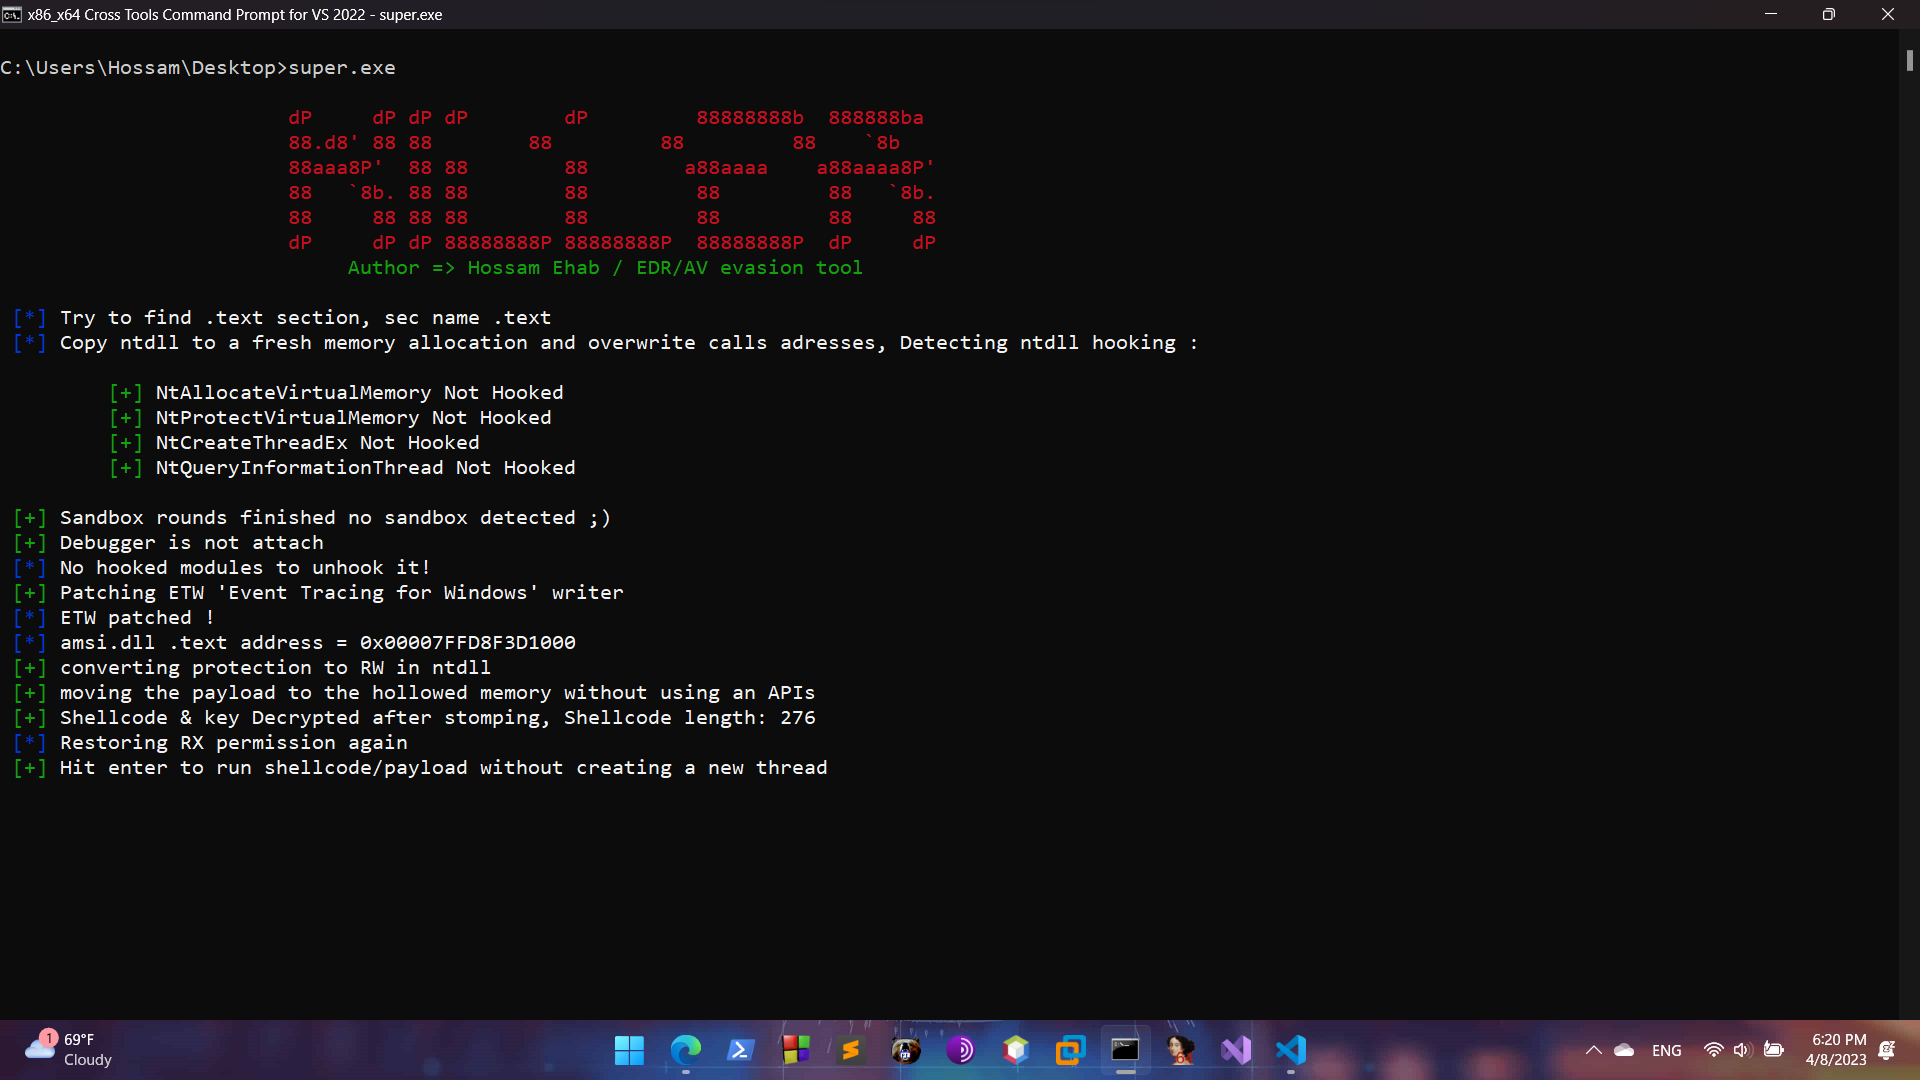
 0xhossam/killer
Killerは、様々な回避技術を用いてAV/EDRセキュリティツールをバイパスするために設計された非常にシンプルなツールであり、Patchwork groupによって使用されています。
 blacknbunny/encdecshellcode
XOR暗号によるシェルコード暗号化・復号化ツール
 georgesotiriadis/chimera
EDR回避機能を備えた自動DLLサイドローディングツール
 klezvirus/syswhispers3
SysWhispers on Steroids - 直接システムコールによるAV/EDR回避
 icyguider/nimcrypt2
.NET、PE、およびRaw Shellcodeのパッカー/ローダー(Nimで記述)
 0xsp-srd/mortar
セキュリティ製品(AV/EDR/XDR)による検出および防御を回避・迂回するための回避技術
 flopz-project/flopz
ARM、PPC、RISC-V、IA-32アーキテクチャ向けの、シェルコード作成、バイナリの動的パッチ適用、ファームウェアイメージのデバッグ・ファジング用計装を行うための純粋Pythonアセンブラツールキット。
 plackyhacker/shellcode-injection-techniques
C#を用いたシェルコードインジェクション手法の実装(古典的インジェクション、スレッドハイジャック、プロセスハロウイング、アトムボミング)。AES暗号化されたMeterpreterペイロードを利用し、AV回避研究に対応。
 gaasedelen/patching
IDA Pro用対話型バイナリパッチプラグイン
 chvancooten/nimpackt-v1
Nimベースのアセンブリパッカーおよびシェルコードローダー(opsecと利益のため)
 plackyhacker/shellcode-encryptor
アンチウイルス回避のためのシンプルなシェルコード暗号化/復号化/実行ツール
 icyguider/nimcrypt
Nimで書かれたPE Crypter
 gamozolabs/elfloader
シェルコード用のアーキテクチャ非依存ELFファイルフラットナー
 allevon412/teamsimplant
Microsoft Teams向けのステルス性の高いDLLプロキシインプラントで、フッキング解除技術を介してAES暗号化シェルコードを注入し、Metasploit Meterpreterセッションによる永続的なバックドアアクセスを提供します。