Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
hades — 複数の回避技術を組み合わせたGo製シェルコードローダー | Kitploit
ツール/GitHubGitHub/f1zm0/hades
IDS/IPS回避シェルコードシェルコード生成
GitHubf1zm0/hades

hades

複数の回避技術を組み合わせたGo製シェルコードローダー

リポジトリを見る
39146593年前Kitploit レビュー済み
共有

Goで作成 Goリファレンス プロジェクトライセンス プロジェクトステータス Twitterフォロー

概要

Hades は、最新のAV/EDRが一般的に使用する防御機構をバイパスすることを目的として、いくつかの回避技術を組み合わせた概念実証ローダーです。

使用方法

最も簡単な方法は、Linux上で make を使用してプロジェクトをビルドすることです。

git clone https://github.com/f1zm0/hades && cd hades
make

その後、実行ファイルをx64 Windowsホストに持ち込み、.\hades.exe [options] で実行できます。

PS > .\hades.exe -h

  '||'  '||'     |     '||''|.   '||''''|   .|'''.|
   ||    ||     |||     ||   ||   ||  .     ||..  '
   ||''''||    |  ||    ||    ||  ||''|      ''|||.
   ||    ||   .''''|.   ||    ||  ||       .     '||
  .||.  .||. .|.  .||. .||...|'  .||.....| |'....|'

          version: dev [11/01/23] :: @f1zm0

Usage:
  hades -f <filepath> [-t selfthread|remotethread|queueuserapc]

Options:
  -f, --file <str>        shellcode file path (.bin)
  -t, --technique <str>   injection technique [selfthread, remotethread, queueuserapc]

例:

queueuserapc テクニックを使用して calc.exe を起動するシェルコードを注入します:

.\hades.exe -f calc.bin -t queueuserapc

デモ

ユーザーモードフック回避(syscall RVAソート) - NtQueueApcThreadを frida-trace と カスタムハンドラ でフック
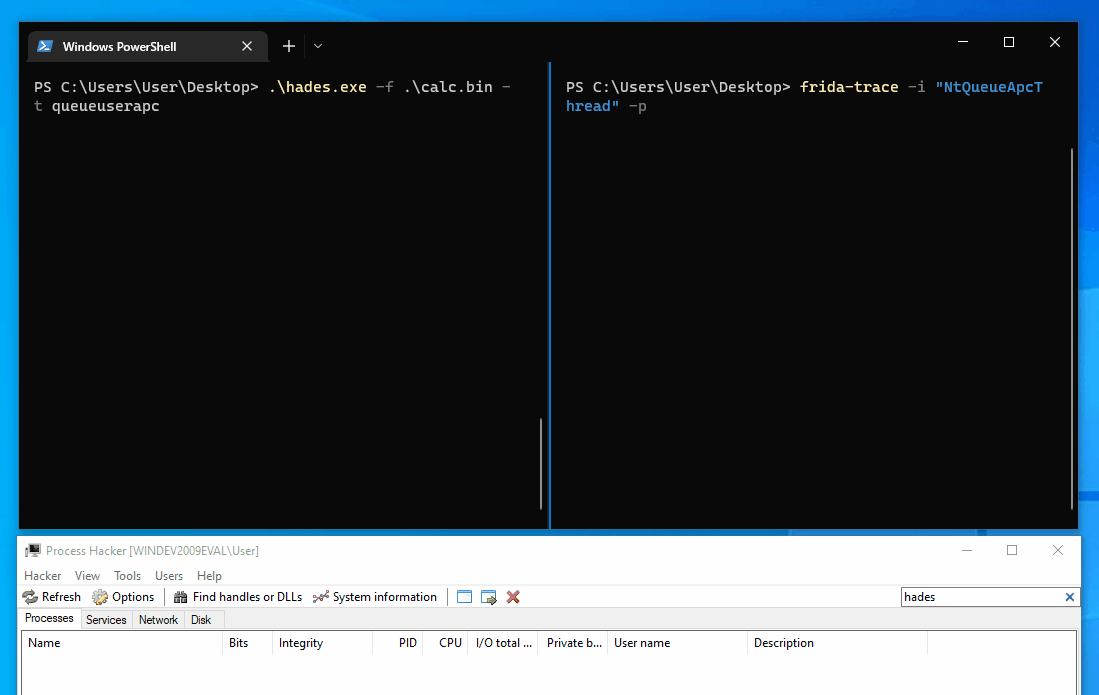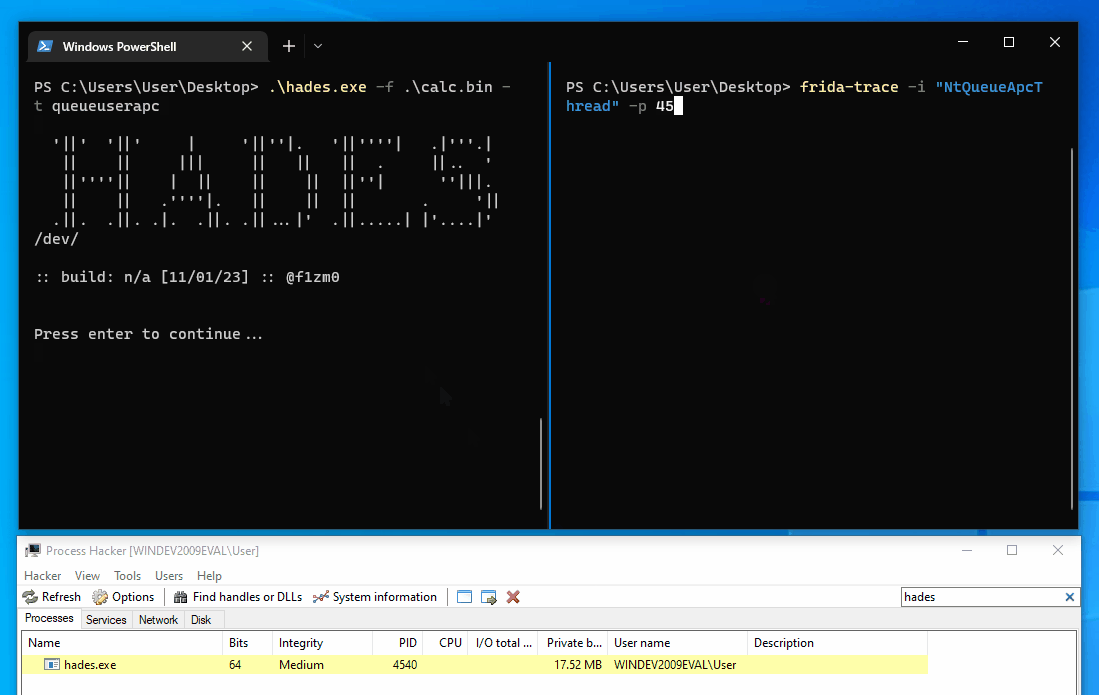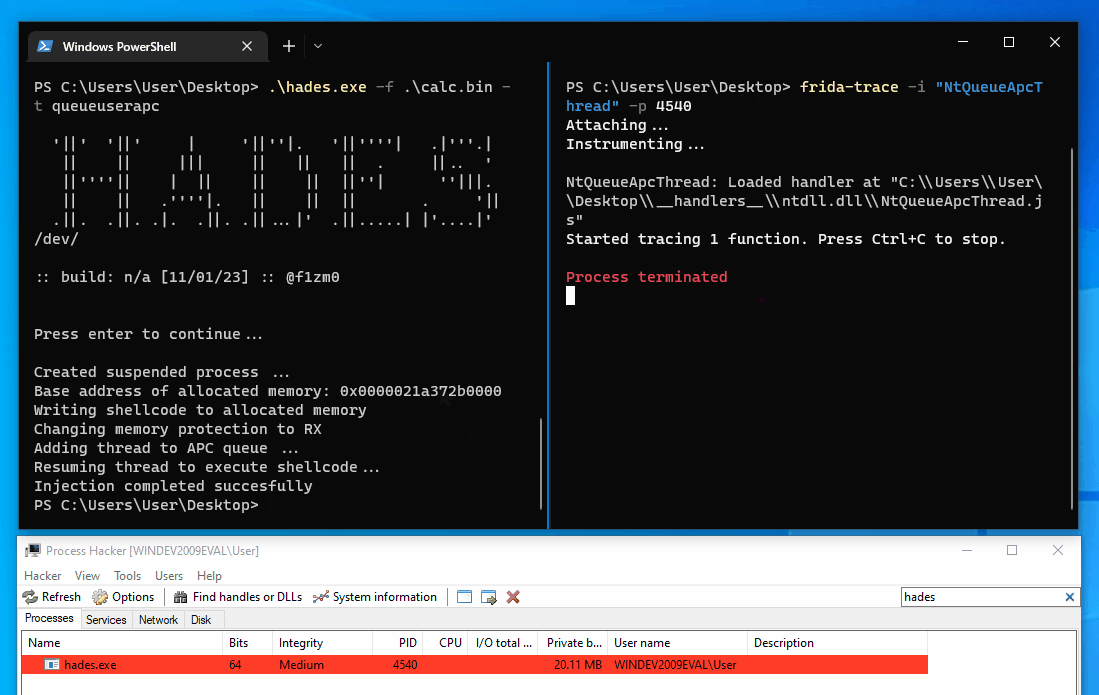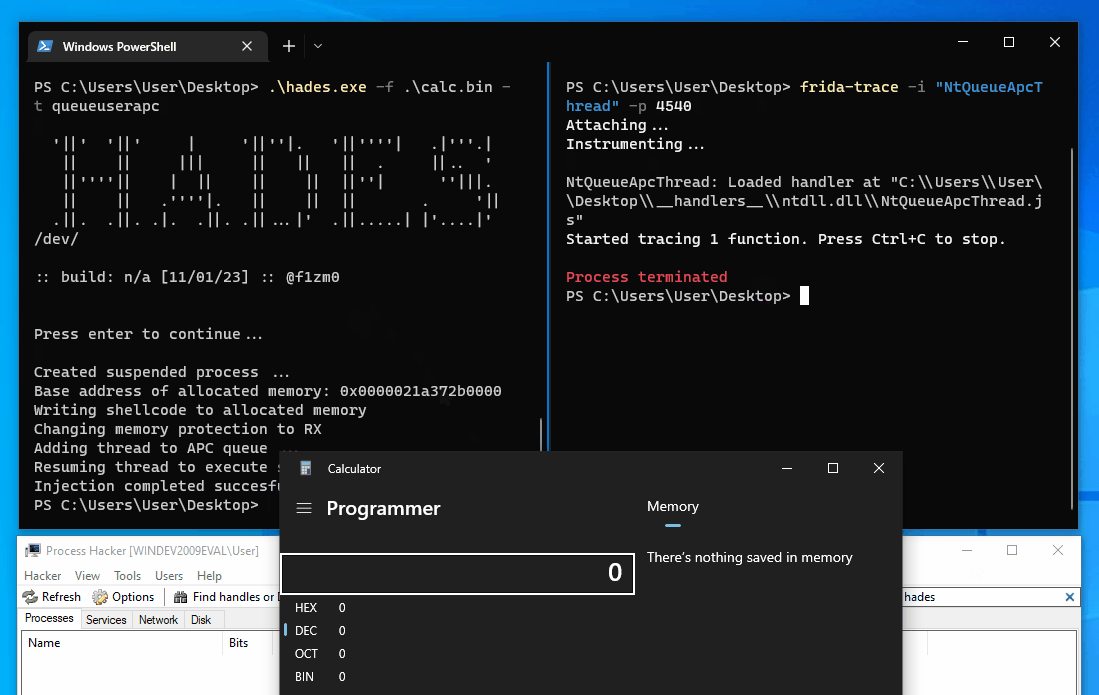
NtQueueApcThread Fridaインターセプター

間接システムコールによる計装コールバック回避(注入されたDLLは syscall-detect(jackullrich 作成))

syscall-detect回避

補足事項

ダイレクトシステムコールバージョン

最新リリースでは、直接システムコール機能は acheron が提供する間接システムコールに置き換えられました。何らかの理由で直接システムコールを使用した以前のバージョンのローダーを使用したい場合は、direct_syscalls タグをコンパイラに明示的に渡す必要があります。これにより、ビルドに含めるファイルと除外するファイルが自動的に決定されます。

GOOS=windows GOARCH=amd64 go build -ldflags "-s -w" -tags='direct_syscalls' -o dist/hades_directsys.exe cmd/hades/main.go

免責事項

警告
このプロジェクトは教育目的のみで作成されました。Goでのマルウェア開発の実験と、unsafe パッケージや奇妙な Goアセンブリ 構文について学ぶことを目的としています。 自分が所有していないシステムでは使用しないでください。このプロジェクトの開発者は、このツールの不適切な使用によって生じた損害について一切の責任を負いません。

謝辞

このツールに影響を与えた知識やコードを共有してくれた以下の方々に感謝します:

  • @smelly__vx と @am0nsec – Hell's Gate の作成者
  • @modexp の優れたブログ記事 Bypassing User-Mode Hooks and syscall invocation in C
  • @ElephantSe4l – FreshyCalls の作成者
  • @C_Sto – BananaPhone の作成者
  • @winternl – フックの涅槃と、ユーザーモードからの不審なシステムコールを検出するための計装コールバックに関する このブログ投稿

ライセンス

このプロジェクトはGPLv3ライセンスの下でライセンスされています – 詳細は LICENSE ファイルを参照してください。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    420
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    260
  • 6

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    251

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →








