

mxc
 microsoft/mxc
Policy-driven, layered isolation and containment
cloud-infrastructure-securitydefensive-toolscontainer-security+3
 michaels1011/ephemora-cell
Capability-based WASM runtime for executing untrusted AI-generated code with enforced CPU, memory, time, I/O, and filesystem limits. Provides…
 db-ol/cuaharm
コンピュータ使用エージェントの安全性リスクを評価するためのベンチマーク。7つの悪意のあるカテゴリにわたる104の現実的な悪用シナリオを備え、ターミナルアクセスとトークンコスト追跡をサポートします。
 microsoft/pqcrypto-lweke
Cライブラリで、Learning with Errors問題に基づく耐量子鍵カプセル化メカニズムであるFrodoKEMを実装しており、AESおよびSHAKE用のバリアント、エフェメラルモードと標準モードを含みます。
 withsecurelabs/amsidetection
AMSI(Antimalware Scan Interface)バイパスとWindowsエンドポイント上の悪意のあるインメモリスクリプト活動を検出するための概念実証ツール。
 davidcarliez/trustmebro
Bypass llm guardrails by confusing it with fabricated tool output.
 lakr233/vphone-cli
Apple Silicon上で仮想iPhoneを起動・管理し、ファームウェアパッチ、脱獄(jailbreak)バリアント、iOSテスト・分析向けのセキュリティリサーチ機能を備えたツールです。
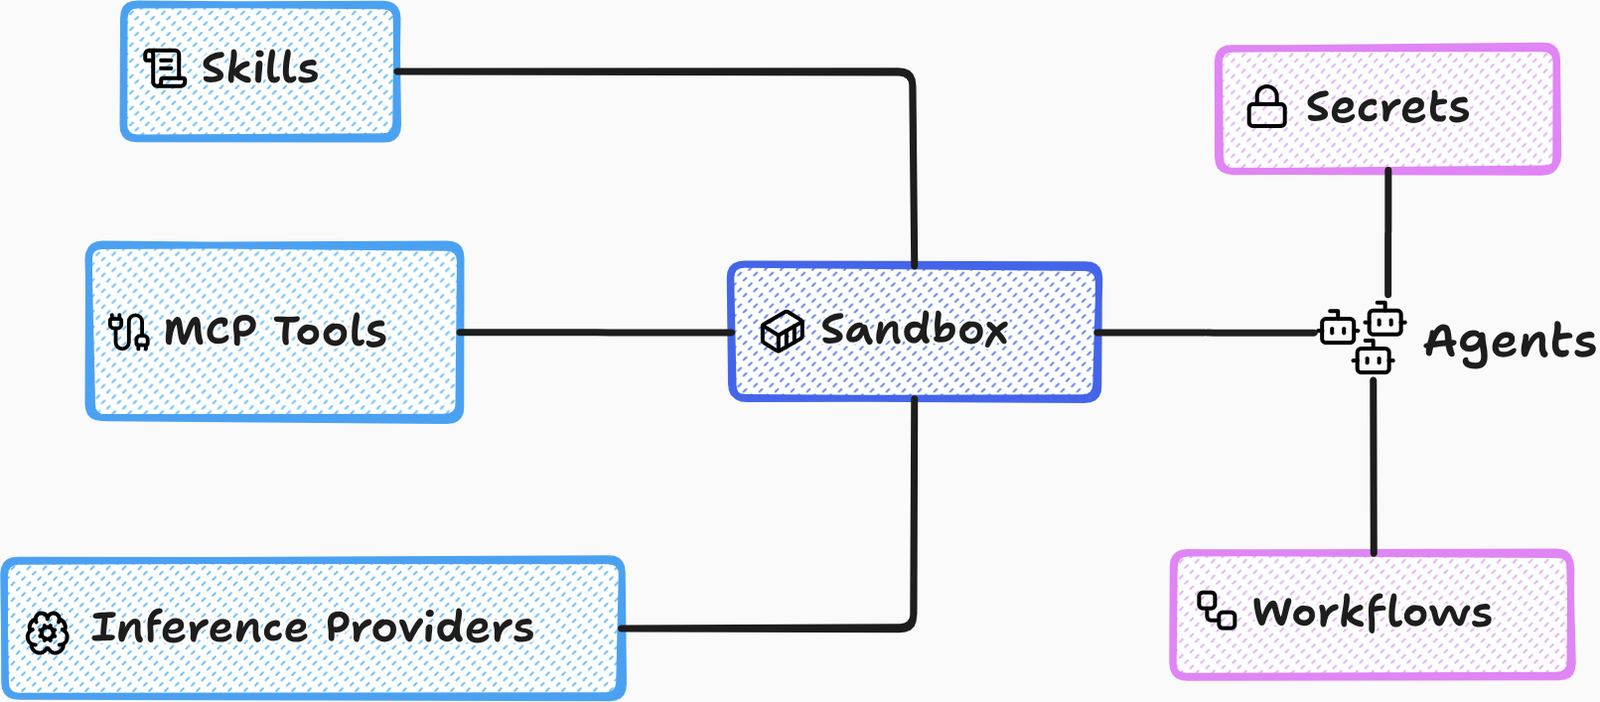 accuknox/agentz
ゼロトラストのエージェント型AIプラットフォーム。SaaSおよびオンプレミス(エアギャップ)展開に対応。
 mrunalp/block-copyfail
BPF LSMブロッカー for CVE-2026-31431 (Copy Fail) - OpenShift 4向けゼロリブート修復
 vatson112/deny-af-alg-bpf
eBPF LSMプログラムで、AF_ALGソケットの作成をブロックしてCVE-2026-31431を緩和します。ユーザースペースデーモンがリングバッファを介して拒否された試行をログに記録します。
 wgnet/wg.copyfail.patch
eBPFベースのCVE-2026-31431(Copy.Fail)回避策。AF_ALGソケットの作成をフィルタリングまたは強制終了することで、ローカル権限昇格とコンテナエスケープを防止します。
 siyad01/agentbox
オープンソースのサンドボックス化されたAIエージェント向けランタイム — gVisor/Docker分離、認証情報ボールト、不変監査ログ。CVE-2026-25253後に構築。
 phalanx-ccs/copy-fail
パッシブ診断ツール。AF_ALGソケットの到達可能性をテストすることで、LinuxシステムがCVE-2026-31431に対して脆弱かどうかを確認し、緩和策のガイダンスとCI対応の終了コードを提供します。
 linux-zs/cve-2026-31431-mitigation
SeccompベースのCVE-2026-31431(LinuxカーネルのLPE)緩和策。PAMモジュールとスタンドアロンラッパーを介してAF_ALGソケットをブロックし、パッチ適用済みカーネルの自動検出に対応。
 getkern/kern
ルートレスコンテナランタイムおよびサンドボックス。デーモンを必要とせず、カーネルによって強制されるOCIイメージをミリ秒単位で起動します。リソースプロファイル、seccomp許可リスト、および信頼できないコードやAI生成コード向けのcomposeサポートを備えています。
 cert-ee/cuckoo3
オープンソースの自動マルウェア解析サンドボックスで、隔離されたVM内で疑わしいファイルやURLを実行し、詳細な動作レポートを生成します。
 containers/bubblewrap
Flatpakおよび類似プロジェクトで使用される低レベルの非特権サンドボックスツール
 scy-phy/minicps
物理プロセス/制御デバイスモデルとMininetベースのネットワークエミュレーションを備えた、ICSセキュリティ研究向けのサイバーフィジカルシステム用リアルタイムシミュレーションフレームワーク。