

jshookmcp
 vmoranv/jshookmcp
AIエージェント向けの検索優先・プロファイル対応リバースエンジニアリングワークスペース — 1つのMCPサーバーに36ドメイン・735ツールを収録。
dynamic-analysis-sandboxingmemory-forensicsweb-proxies-interception+9
2.1k
 krxi/asmsense
ストリップされたx86-64バイナリ内の関数に名前を付け、説明する小規模言語モデル。オープンデータセット、ベースライン、LoRAファインチューニング実験を備える。
 greatscottgadgets/facedancer
CynthionやGreatFETなどのハードウェアペリフェラルを使用して、Pythonで独自のUSBデバイスを実装する
 itm4n/pentest-windows
Windows 内部構造の研究と悪用テクニックのコレクション。レッドチームやペンテスター向けに、権限昇格、トークン悪用、ポストエクスプロイテーションの手法を網羅しています。
 gilnett/wstrace
Standalone zero-driver Windows system and API monitor in Rust
 burrowers/garble
Goツールチェーンをラップし、識別子、パッケージパス、位置データをハッシュに置き換え、デバッグ情報とビルド情報を削除することで、Goビルドを難読化します。
 luftwaffe66/gobfuscator
Goのソースコードを、実行時の動作を維持しつつ、AES-256文字列暗号化と実行時復号、識別子の名前変更、コメント削除によって難読化し、リバースエンジニアリングを妨げます。
 google/kernel-research
Linuxカーネルエクスプロイトツールキット。エクスプロイト構築ライブラリ、ROPチェーンおよびスタックピボットジェネレータ、カーネルイメージランナー、カーネルエクスプロイト開発用のターゲットデータベースを提供します。
 mrphrazer/msynth
Mixed Boolean-Arithmetic (MBA) 式を簡略化するためのコード難読化解除フレームワーク
 googleprojectzero/p0tools
Google Project Zeroの脆弱性研究ドキュメントと、エクスプロイトおよび仮想化ベースの解析ユーティリティを含む小規模なスタンドアロンセキュリティツールのコレクション。
 neurosaki987/qvm-tool
ACE .qvm0で保護されたPEイメージ向けの静的解析および構造復元ツールキット
 icicle-emu/icicle-python
Icicleエミュレータ用のPythonバインディング。x64およびARM64ターゲット全体で、グレーボックスファームウェアファジング、バイナリエミュレーション、リバースエンジニアリングワークフローを可能にします。
 lifting-bits/sleigh
GhidraのSLEIGHプロセッサ仕様ライブラリのCMakeビルド。リバースエンジニアリングツール向けに、スタンドアロンの逆アセンブリおよびp-codeリフティングエンジンを提供します。
 llvmparty/striga
リバースエンジニアリング、最適化、VMハンドラ解析のために機械語コードを解析可能なIRに変換する、Pythonによる実験的なx86-64からLLVM IRへのリフター。
 revng/revng
LLVMとQEMU上に構築されたオープンソースのバイナリ解析フレームワーク兼デコンパイラで、リバースエンジニアリング向けにバイナリを可読な中間表現へリフティングします。
 gmh5225/linux-kernel-debugger
カーネルレベルのハードウェアデバッガモジュール。rootkitの動作をダンプし、マルウェア解析およびリバースエンジニアリングのためにカーネルレベルのアクティビティを検査します。
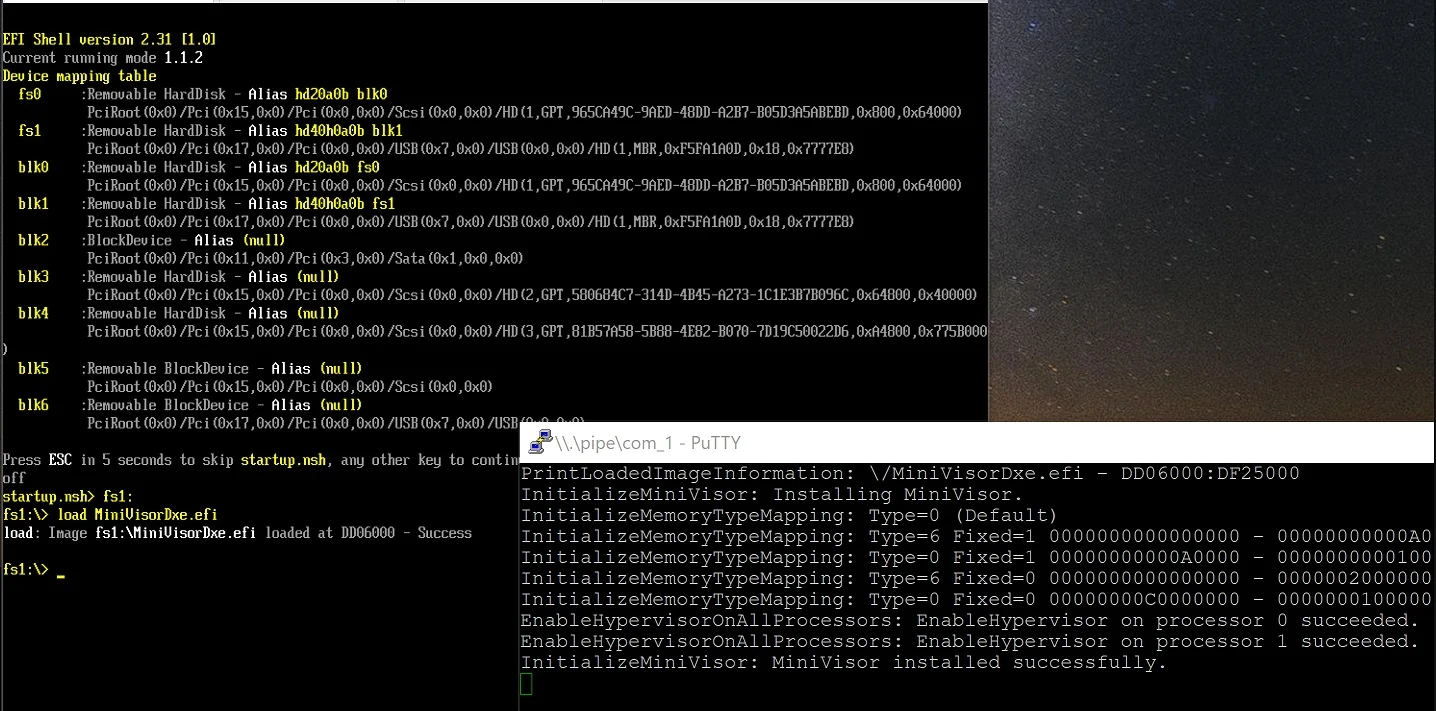 tandasat/minivisorpkg
OSの起動をサポートする研究用UEFIハイパーバイザー。