Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
MiniVisorPkg — OSの起動をサポートする研究用UEFIハイパーバイザー。 | Kitploit
ツール/GitHubGitHub/tandasat/minivisorpkg
防御ツールリバースエンジニアリングセキュリティ仮想化マルウェア分析ハードウェアセキュリティバイナリ解析論文と研究学習と教育
GitHubtandasat/minivisorpkg

MiniVisorPkg

OSの起動をサポートする研究用UEFIハイパーバイザー。

リポジトリを見る
76697922年前Kitploit レビュー済み
共有
ウェブサイト

MiniVisor

Codacy Badge

これは、教育目的でIntelプロセッサ向けにUEFIおよびWindowsドライバとして書かれた研究用ハイパーバイザです。

このMiniVisorは、UEFIドライバとしては、オペレーティングシステムが起動する前であってもシステムアクティビティを検査する機能を提供し、Windowsドライバとしては、開発者がWinDbgのような使い慣れたツールでデバッグできるようにします。

ショーケース

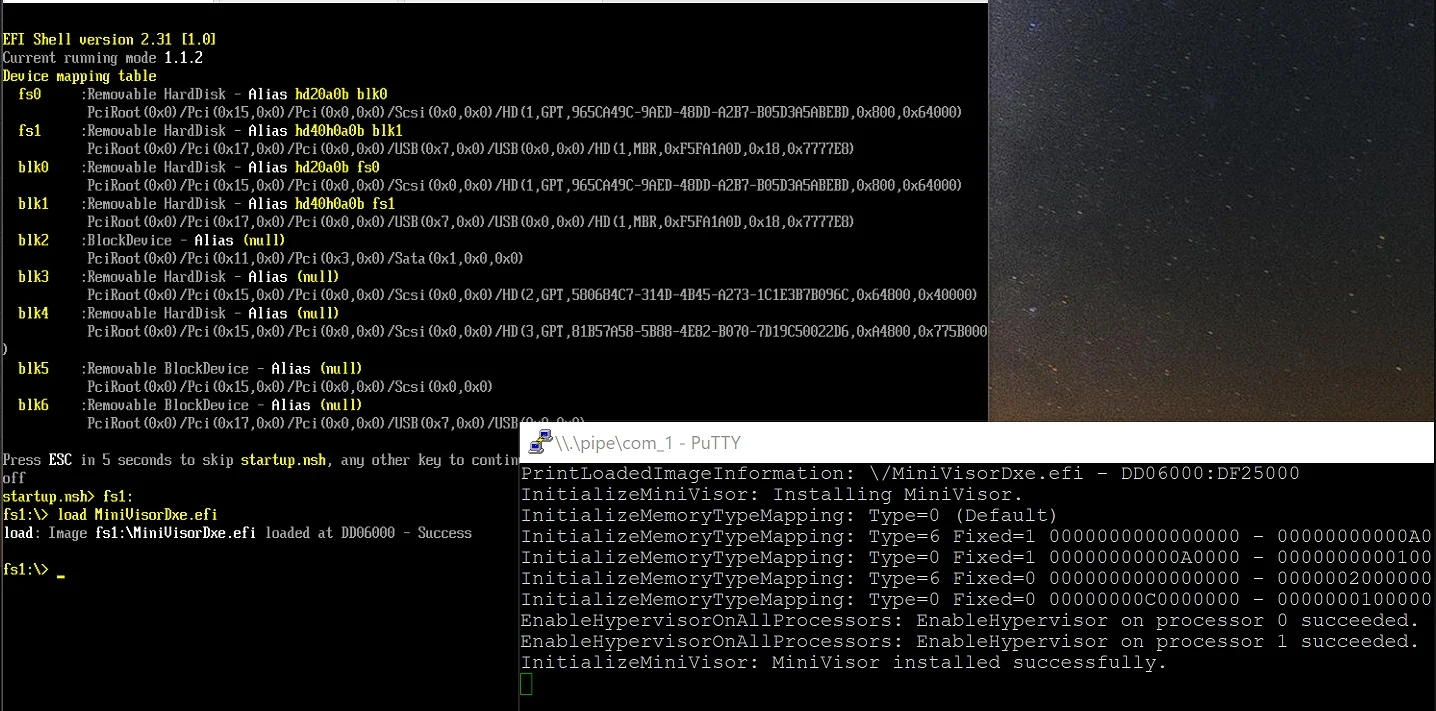
  • UEFIシェルからハイパーバイザをロードする。 Readme_Showcase1.jpg

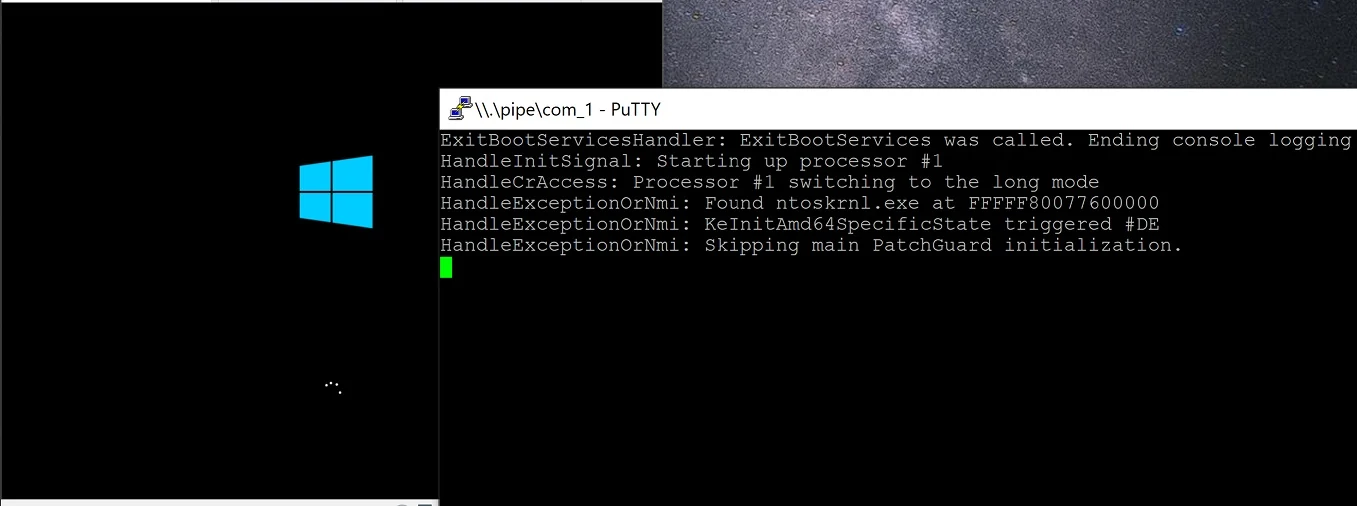
  • 起動アクティビティをログに記録し、ゲストと対話する。 Readme_Showcase2.jpg

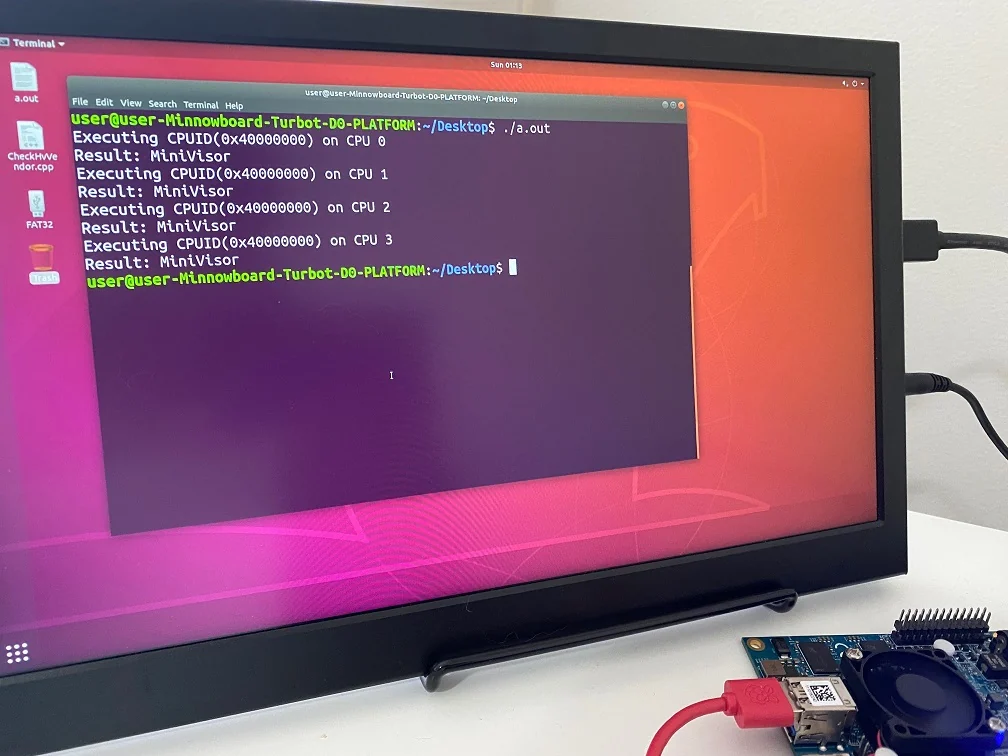
  • ベアメタル上でUbuntuを起動する。 Readme_Showcase3.jpg

動機

このプロジェクトの目標は、UEFIハイパーバイザを書くための追加の学習リソースをコミュニティと研究者に共有することです。

小規模で研究しやすい実装のオープンソースハイパーバイザは数多くありますが、UEFIドライバとしてオペレーティングシステムの起動をサポートするものはまだ多くありません。

AMD64エコシステムにおけるUEFIシステムの普遍性と、ベアメタルシステム上でオペレーティングシステムの起動を通じてシステムを監視、攻撃、保護する独自の能力を考えると、この種のハイパーバイザを理解し開発できることは研究にとって価値があると著者らは考えています。

システム要件

共通要件:

  • Intel VT-xおよびEPTをサポートするプロセッサ

UEFIドライバの要件:

  • UEFIベースのシステム
  • 起動する64ビットWindows 10、IoT Core、またはUbuntu

Windowsドライバの要件:

  • 64ビットWindows 10

テストについてはBuilding and Debuggingを参照してください。

利点とユースケース

このプロジェクトはすぐに役立つ機能を実装または設計したものではありませんが、UEFIベースのハイパーバイザはWindowsドライバベースのものよりも複数の利点があり、独自の機能を実装できます。
  • カスタムハイパーバイザを実行するためにHyper-V(仮想化ベースのセキュリティ)を無効にする必要がない
  • テスト署名モードを有効にする必要がない
  • オペレーティングシステムの観点からハイパーバイザの存在を示す直接的な指標がゼロ
  • ブートキットおよび初期のシステム変更の検出
  • オペレーティングシステムに依存しないソリューションの実装
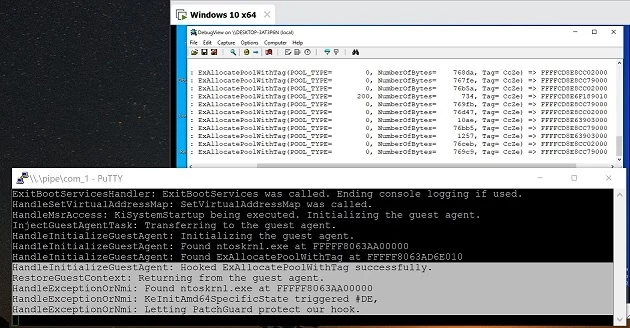
  • 早期起動フェーズ中にフックをインストールし、PatchGuardにそれらを保護させる Readme_Showcase4.jpg

謝辞

著者は以下のプロジェクトの作成者とメンテナに感謝します:

  • BareflankおよびSTM -- 比較的小さなコードベースでUEFIベースのハイパーバイザを公開してくれたことに。
  • zpp_hypervisor -- UEFIベースのハイパーバイザを書くことが実行可能であると気づかせてくれたことに。
  • EfiGuard -- UEFI開発の初心者向けのクリーンなコードベースと豊富なドキュメントに。
  • hvpp -- UEFI環境に必要な少数のテクニックに。
  • ia32-doc -- 何千もの定数と構造体を手作業で定義する手間を省いてくれたことに。
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    576
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    388
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    330
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    255
  • 6

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    247

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →