
TamperingSyscalls
 rad9800/tamperingsyscalls
C++ライブラリ。ハードウェアブレークポイントと例外ハンドラを使用してWindowsシステムコールの引数を取得・スプーフィングし、EDRテレメトリを迂回します。
ids-ips-evasionpost-exploitationred-teaming+1
508
rad9800/tamperingsyscallsC++ライブラリ。ハードウェアブレークポイントと例外ハンドラを使用してWindowsシステムコールの引数を取得・スプーフィングし、EDRテレメトリを迂回します。
 waawaa/breakcyserver
Process Explorer のドライバ機能を悪用して PPL と ObRegisterCallbacks をバイパスし、セキュリティサービスを終了させるレッドチーム向け EDR 回避ユーティリティ。
 henkru/cs-token-vault
Cobalt Strike 用のインメモリトークンボールト BOF
 gmh5225/callmewin32kdriver
win32k.sysのようにドライバをロードする
 morrubin/negoexrelay
NegoEx/PKU2U Kerberos認証を任意のターゲットにリレーし、資格情報なしの認証、コマンド実行、SMBハッシュのダンプ、および横移動のための対話型セッションを可能にします。
 daem0nc0re/tangledwinexec
Windows プロセス実行手法を調査するための PoC とツール
 eladshamir/rpc-backdoor
「RPCバックドア」の基本的なエミュレーション
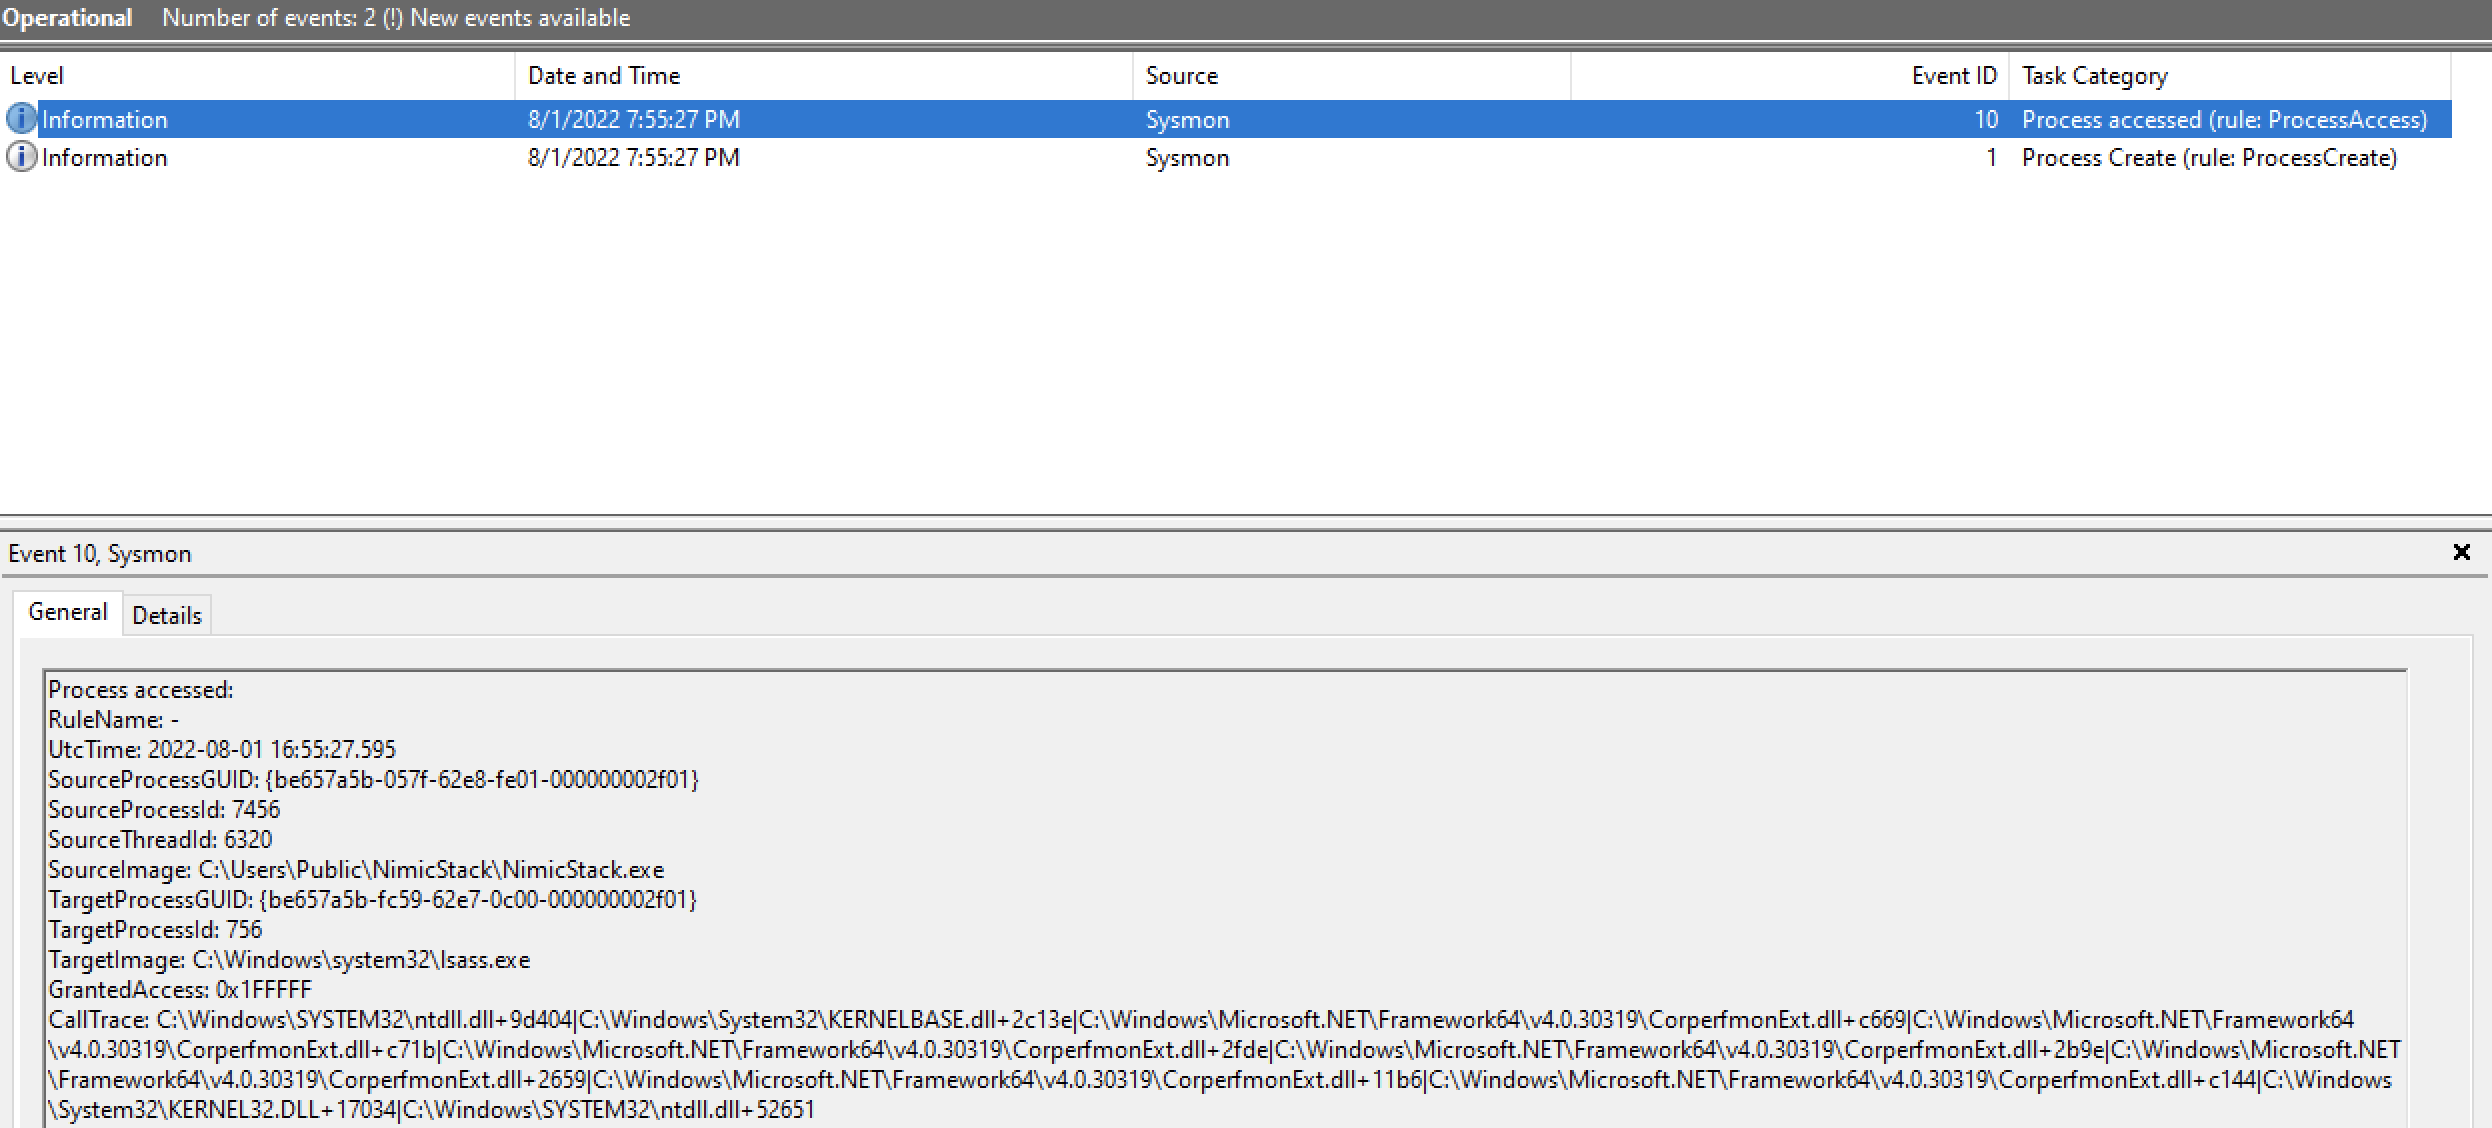 frkngksl/nimicstack
NimicStackは、正当なプログラムを模倣するためのCall Stack Spoofing技術の純粋なNim実装です。
 kudaes/elevator
RPCとデバッグオブジェクトを悪用したUACバイパス
 darkcodersc/subseven
SubSeven Legacy 公式ソースコードリポジトリ
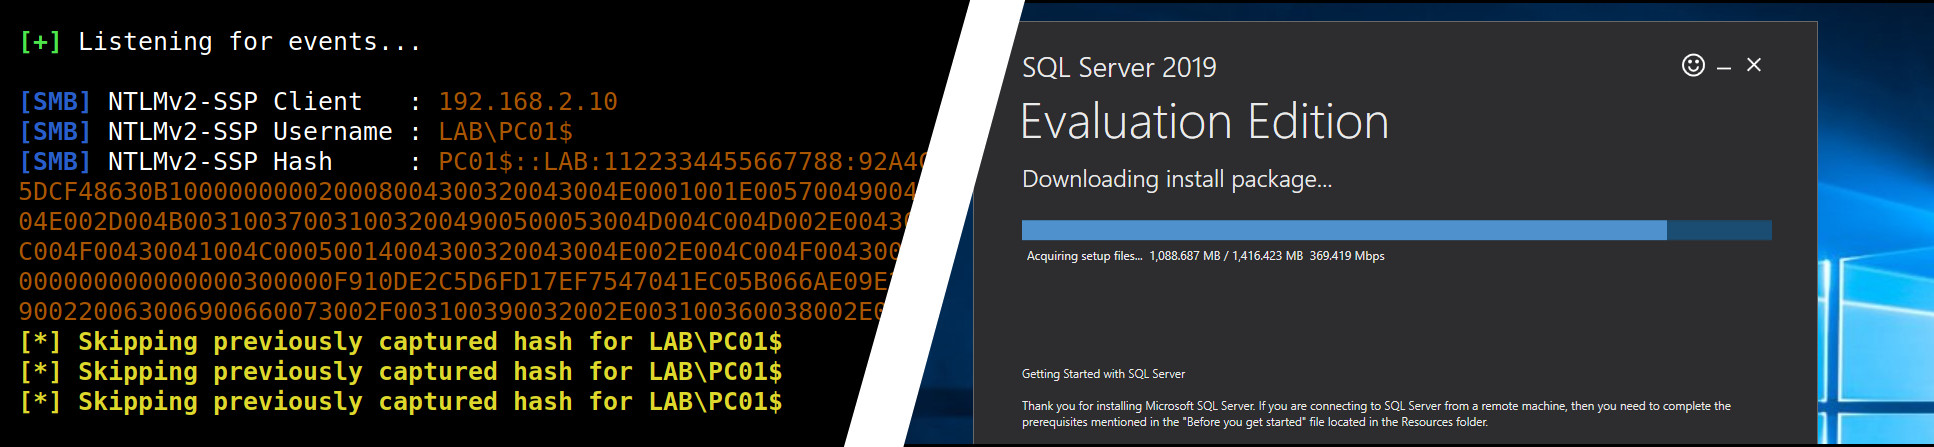 p0dalirius/mssql-analysis-coerce
Windows SQL Server に任意のマシンへの認証を強制する手法

 hackerhouse-opensource/mssettingsdelegateexecute
ms-settings DelegateExecute レジストリキーを使用して Windows 10/11 x64 の UAC を回避します。
 hackerhouse-opensource/nofaxgiven
NETWORK SERVICE FAX Service におけるコード実行と永続化
 codextf2/cobaltstrike-headless
ヘッドレスAggressorクライアントを(ほぼ)機能的なCobalt Strikeクライアントに変えるAggressorscript。