
FOISted
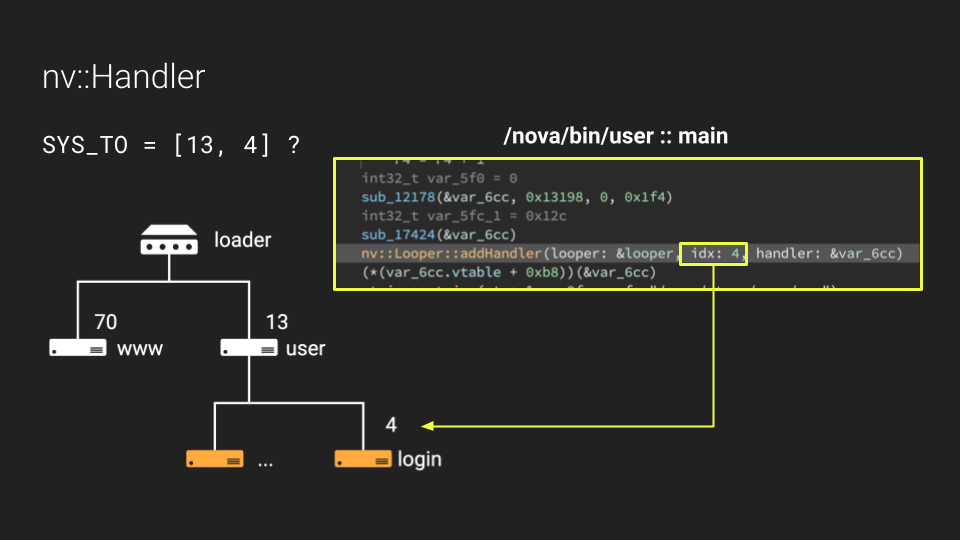
 marginresearch/foisted
MikroTik v6.x.x用リモート脱獄
embedded-systems-securityprivilege-escalationiot-security+6
 mr-un1k0d3r/edrs
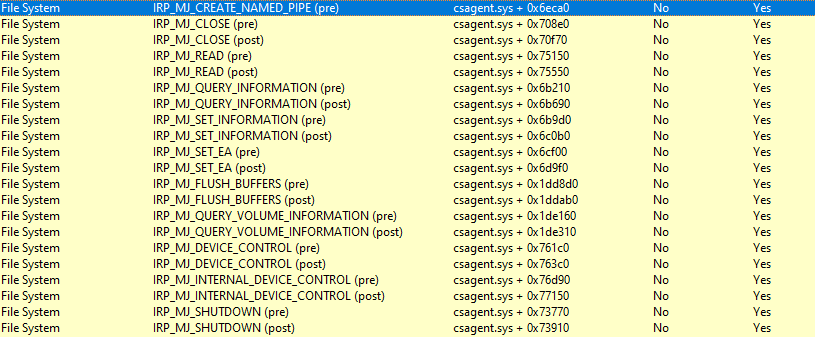
EDR回避のためのレッドチームツール:syscall IDを動的に解決し、ntdllスタブにパッチを適用し、IATフックを解除し、主要なEDRベンダーからフックされたAPIを一覧表示します。
 ignitetechnologies/mssql-pentest-cheatsheet
実践的なMSSQLペネトレーションテストのチートシート。列挙、リンクサーバーのピボット、権限昇格、永続化、そしてxp_cmdshell、CLR、OLEオートメーションを介したコマンド実行をカバーしています。
 bc-security/empire
Empireは、レッドチームやペネトレーションテスターを支援するために使用されるポストエクスプロイテーションおよび敵対者エミュレーションフレームワークです。
 therealdreg/nasm_linux_x86_64_pure_sharedlib
NASM Linux x86_64 依存関係なしの純粋な共有ライブラリ (.so)、リフレクティブELF SOインジェクションのPOC
 wh04m1001/idiagnosticprofileuac
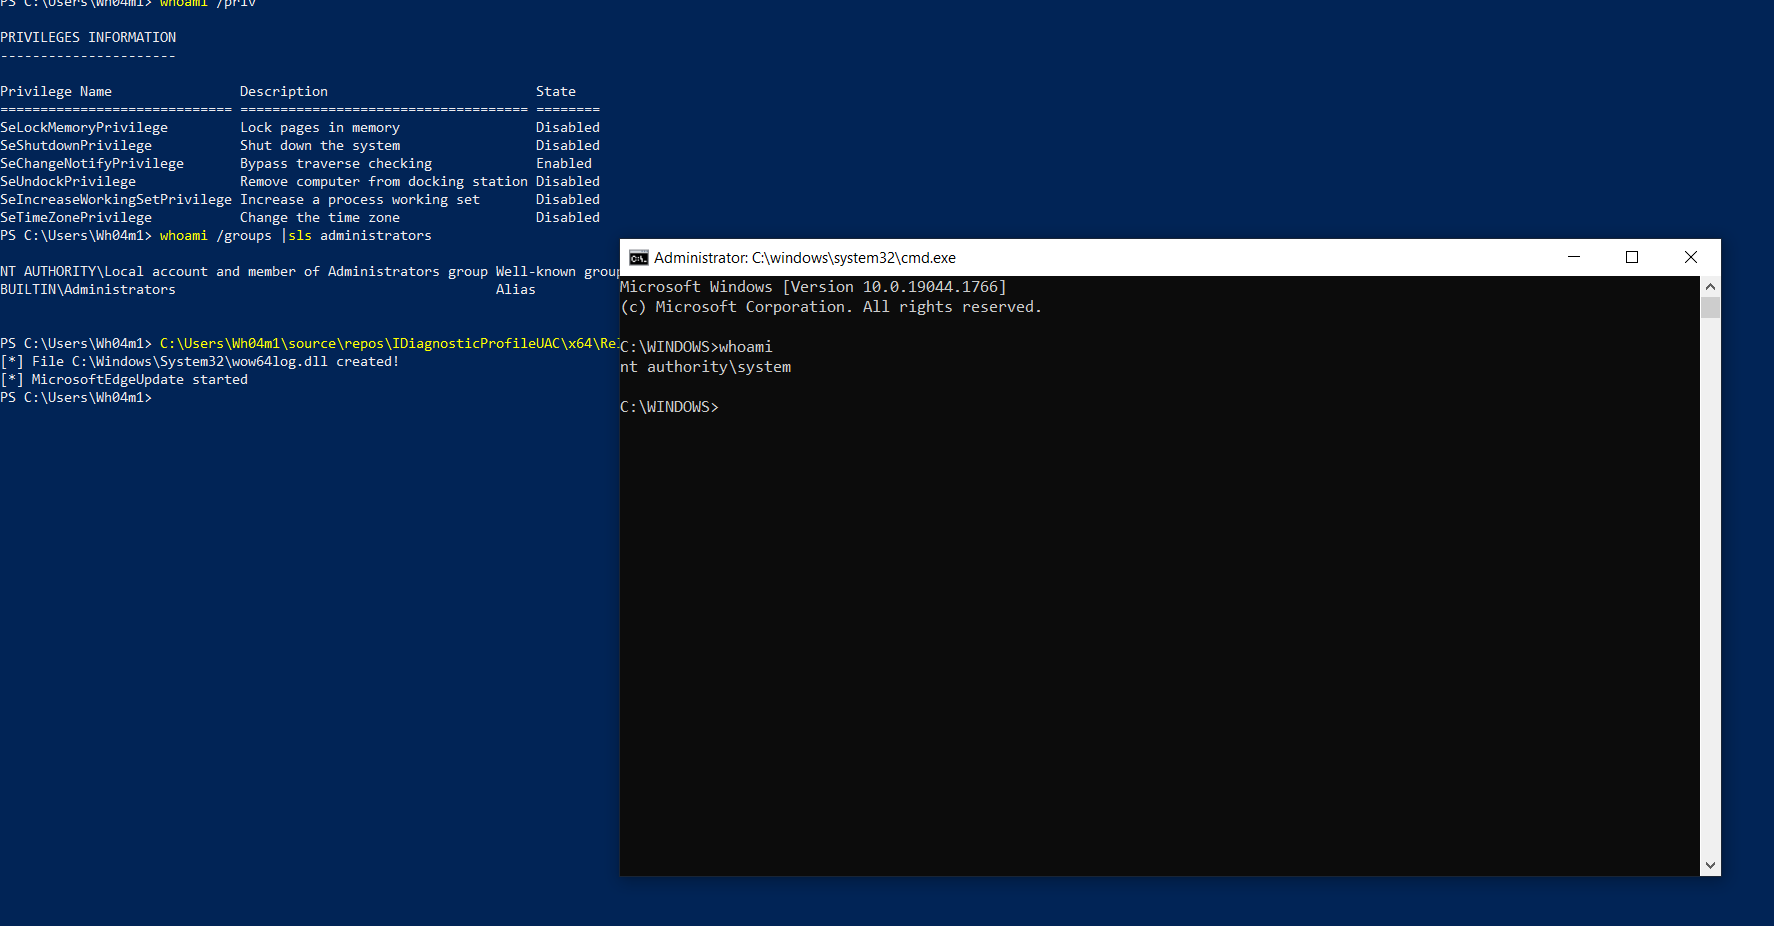
自動昇格するCOMオブジェクトを悪用して、ユーザー指定のDLLをSystem32にコピーし、SYSTEMサービスのロードをトリガーして権限昇格を実現するUACバイパスの概念実証(PoC)。
 winterknife/pinkpanther
Windows x64 手書きのトークン窃取カーネルモードシェルコード
 xforcered/bokuloader
Cobalt Strike の回避機能を再現・統合・強化することを目的とした、概念実証用の Cobalt Strike Reflective Loader です!
 adepts-of-0xcc/vba-macro-experiments
Twitter / ブログで公開した VBA マクロのコレクション
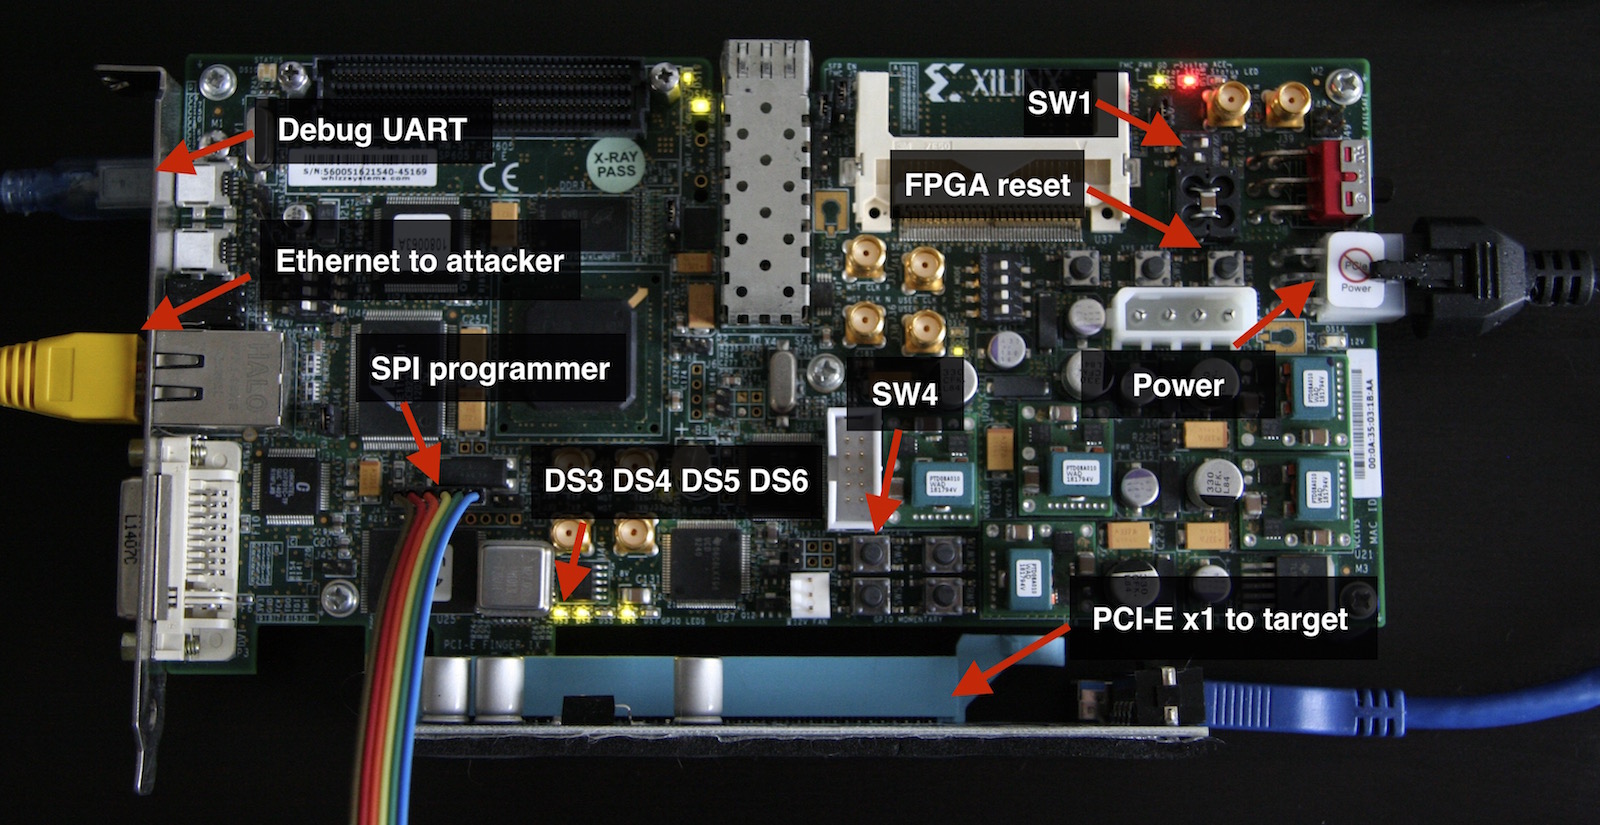 cr4sh/s6_pcie_microblaze
Xilinx SP605向けPCI Express DIYハッキングツールキット。このリポジトリはHyper-VバックドアとBootバックドアの本拠地でもあります。リンクと情報についてはreadmeを確認してください。
 assurancemaladiesec/ad-description-password-finder
ADアカウントの説明を取得し、その中からパスワードを検索する
 hackerhouse-opensource/iscsicpl_bypassuac
x64 Windows 7 - 11 用の UAC バイパス
 codewhitesec/lastenzug
PIC、WebSocket、アセンブリレベルでの静的難読化を活用したSocks4aプロキシ
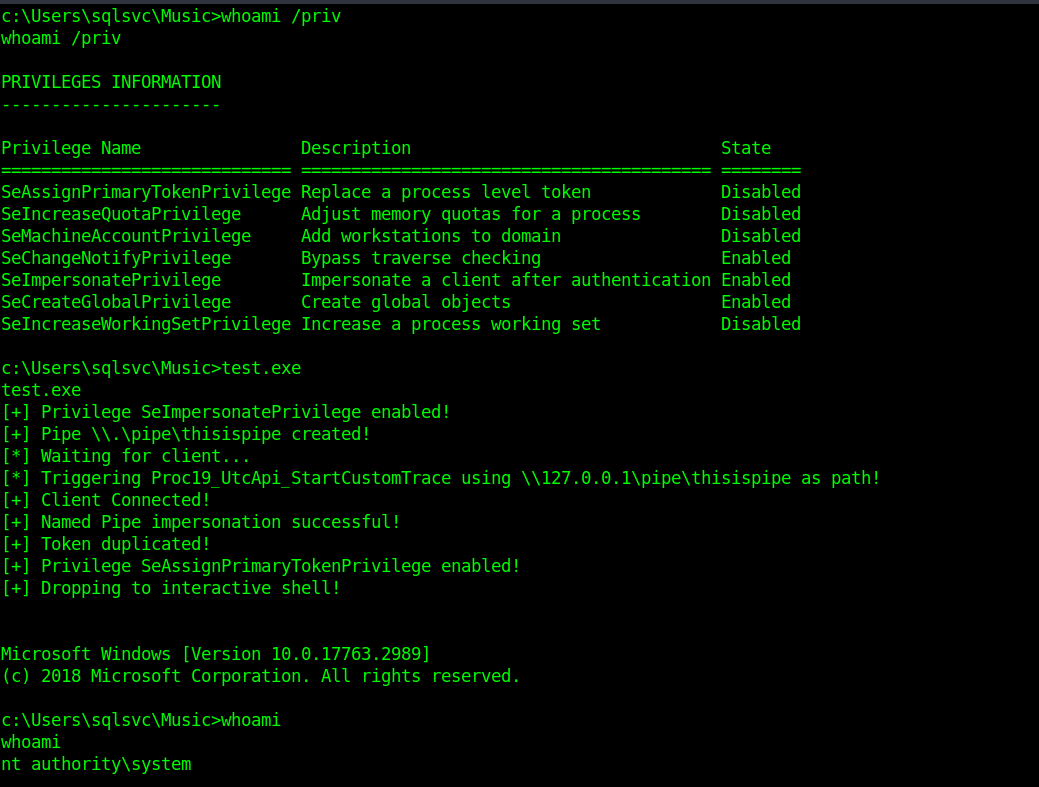 wh04m1001/diagtrackeop
DiagTrack RPCを介してSeImpersonateを悪用するWindows権限昇格エクスプロイト。Secondary Logonを使用してINTERACTIVEトークンを取得し、SYSTEM権限を獲得します。
 last-byte/rippl
RIPPL は、Windows 上の PPL プロセスを操作するためにユーザーモードのみのエクスプロイトを悪用するツールです
 dievus/powershellforpentesters
PowerShell for Pentesters コースのリポジトリ
 henkru/cs-get-last-error
Cobalt Strike 用のアグレッサースクリプトで、Windows の GetLastError メッセージを照会します。
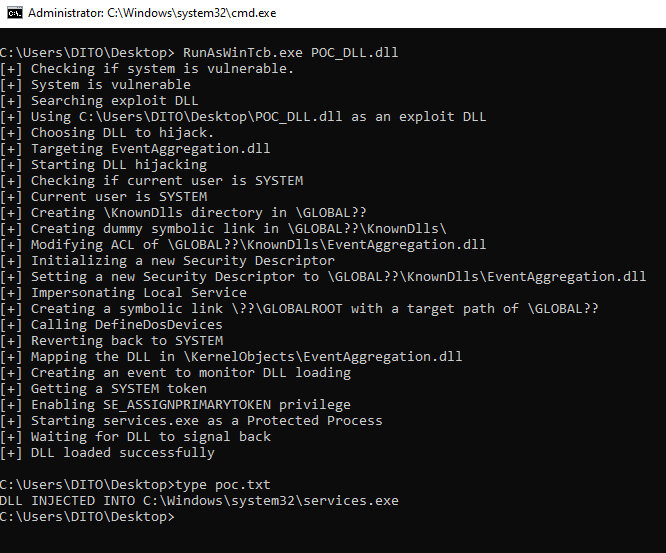 tastypepperoni/runaswintcb
ユーザーランドからWinTcb-Light保護付きDLLを実行する概念実証用Cエクスプロイト。Windowsの権限昇格プリミティブを実証し、AV/Defenderバイパスを可能にします。