
msteams
 whispergate/msteams
Microsoft Graph APIを使用してMicrosoft Teamsチャネル経由でエージェントトラフィックをトンネリングするMythic C2プロファイル。AES256暗号化、ジッター、キルデート、プロキシサポートを備えています。
defensive-toolspenetration-testing-frameworksencryption-decryption-tools+5
39
 snailsploit/claude-red
Web、AD、ワイヤレス、クラウド、エクスプロイト開発にわたるエキスパートのレッドチーム手法をClaudeに事前学習させる、78個のオフェンシブセキュリティSKILL.mdモジュールのキュレーションされたライブラリ。
 ivancabrera02/hashsiphon
HTTP認証プロキシ経由で現在のユーザーのNetNTLMv2ハッシュを抽出し、直接のSSPI呼び出しを回避します。v2は認証をBITSサービスに委任してプロセスの帰属を断ち切ります。
 bmax121/kernelpatch
Linuxカーネルを、ストリップされたLinuxカーネルイメージのみでパッチおよびフックする。
 lyravoid/kernelpatch
Linuxカーネルを、ストリップされたカーネルイメージのみを用いてパッチおよびフックし、シンボルを抽出してコードを注入することで、arm64上でのインラインフックとシステムコールフックを実現します。
 dirkjanm/askwam
Web Account Manager (WAM) に Entra ID トークンを要求する
 mafifrizi/ares
MITRE ATT&CKモジュールオーケストレーション、DAG攻撃パス解決、OPSEC制御、暗号化資格情報保管庫、マルチフォーマットレポートを備えた自律型レッドチームエンゲージメントプラットフォーム。
 adrecon/adrecon
Active DirectoryのアーティファクトをLDAPまたはADWS経由で抽出し、監査、DFIR、ペネトレーションテスト用のExcelレポートを生成するPowerShellツールです。
 kamalx06/tornadorevc2
TCP/TLS/mTLS経由のリバースシェルセッションを管理するモジュラー型ポストエクスプロイテーションフレームワーク。列挙、インメモリ実行、SOCKS5ピボット、永続化のためのプラグインを備える。
 voidsecsoftwares/voidsyscall
Cross-platform syscall-powered implant & C2 — direct syscalls (Win), raw syscalls (Linux), HTTPS/DNS/ICMP channels. No winapi layer.
 gmh5225/driver-kaldereta
署名されていないカーネルモードドライバで、メモリ変更を行うもの
 gmh5225/driver-pidqserializationwrite-example
PiDqSerializationWriteの使い方。マップされたドライバからの安全な読み取りと書き込みの方法を紹介します
 s3n4t0r-0x0/bear-c2
The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…
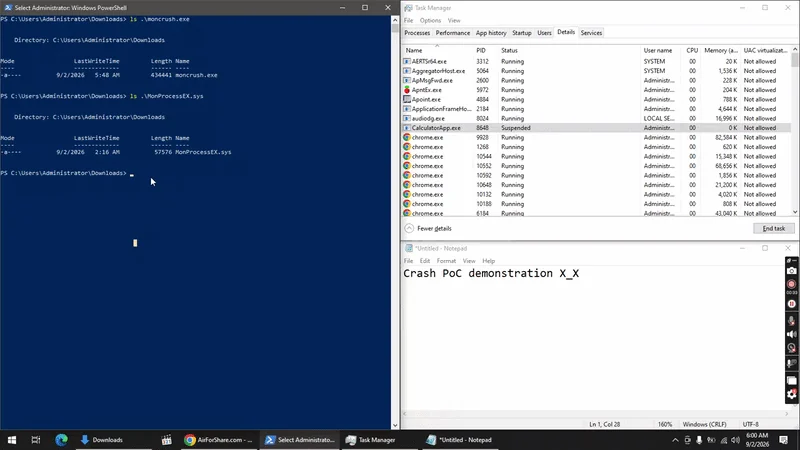 deathshotxd/0xm0ncrush
カーネルモードのプロセス終了ツール。署名済みBYOVDドライバを使用。すべてのWindows 10/11で動作。オフセット不要、PDB不要。Rust製。
 tyeurada/edrevasionworkshop
# 「ステップバイステップのマルウェア開発:ローダーからカーネルまでEDRを回避する」のワークショップ資料 DEF CON 34およびBSidesLV 2026で発表された内容です。マルウェア開発、EDRアーキテクチャ、EDR回避、C2カスタマイズ、カーネルレベルの技術を扱います。
 gmh5225/cs-memoryevasion
Cobalt Strikeのメモリ回避ローダー(レッドチーム向け)
 ghostwolflab/apt-individual-combat-guide
APT攻撃手法を理解するための教育用ガイドとコードリポジトリ。偵察、Web・サービス悪用、トロイの木馬、C2、および実践的な例を用いたポストエクスプロイテーションを網羅しています。
 nurupo/rootkit
Linuxカーネルモジュールで、root権限を付与し、プロセスやファイルを隠蔽し、自身のアンロードを防ぐもので、Ubuntuカーネルでの教育目的に設計されています。