
nmap-farewell
 synacktiv/nmap-farewell
Rustによる自動化ネットワークセキュリティ:ポートスキャナの検出とブロック
defensive-toolsport-scanningnetwork-access-control+2
synacktiv/nmap-farewellRustによる自動化ネットワークセキュリティ:ポートスキャナの検出とブロック
 firehol/firehol
iptablesベースのステートフルファイアウォールで、人間に優しい設定と、帯域管理のためのオプションのQoS(FireQOS)を備えています。
 mirage/qubes-mirage-firewall
QubesOS向けの最小限のユニカーネルファイアウォールで、ネットワークトラフィックをフィルタリングし、NATを実装し、Qubes DBとqrexecを介して通信します。
 jp1337/easywall
Linux 上の nftables ファイアウォール向け Web インターフェース(Go 製)。適用は確認しない限り 120 秒後に自動的に元に戻るため、自分自身をロックアウトすることはありません。Debian & Docker インストール。
 carmaa/nacker
Nacker は、有線 LAN 上の 802.1x ネットワーク アクセス制御(NAC)を回避するためのツールです。Nacker は、サブネット上の 802.1x 非対応ホストを特定し、その MAC アドレスを偽装することで、スイッチに対して認証済みとして見せかけるのに役立ちます。
 inverse-inc/packetfence
PacketFenceは、完全にサポートされ、信頼される、フリーかつオープンソースのネットワークアクセス制御(NAC)ソリューションです。登録と修復のためのキャプティブポータル、集中管理型の有線・無線管理、強力なBYOD管理オプション、802.1Xサポート、問題のあるデバイスのレイヤー2分離など、印…
 wazuh/wazuh
オープンソースのXDRおよびSIEMプラットフォーム。脅威検出、ログ分析、ファイル整合性監視、脆弱性評価、コンプライアンス管理をエンドポイントおよびクラウドワークロード全体で実現します。
 openziti/ziti
ゼロトラストネットワーキングプラットフォーム。暗号学的アイデンティティ、ポリシーベースのアクセス、エンドツーエンド暗号化でサービスを不可視化します。VPNを置き換え、IoTを保護し、オープンポートなしでマルチクラウド環境を接続します。
 ph4ntonn/stowaway
ペンテスター向けマルチホッププロキシツール。複数ノードを介したトラフィックルーティング、SOCKS5/SSHトンネリング、ポートフォワーディング、リモートシェル、暗号化ノード通信を実現します。
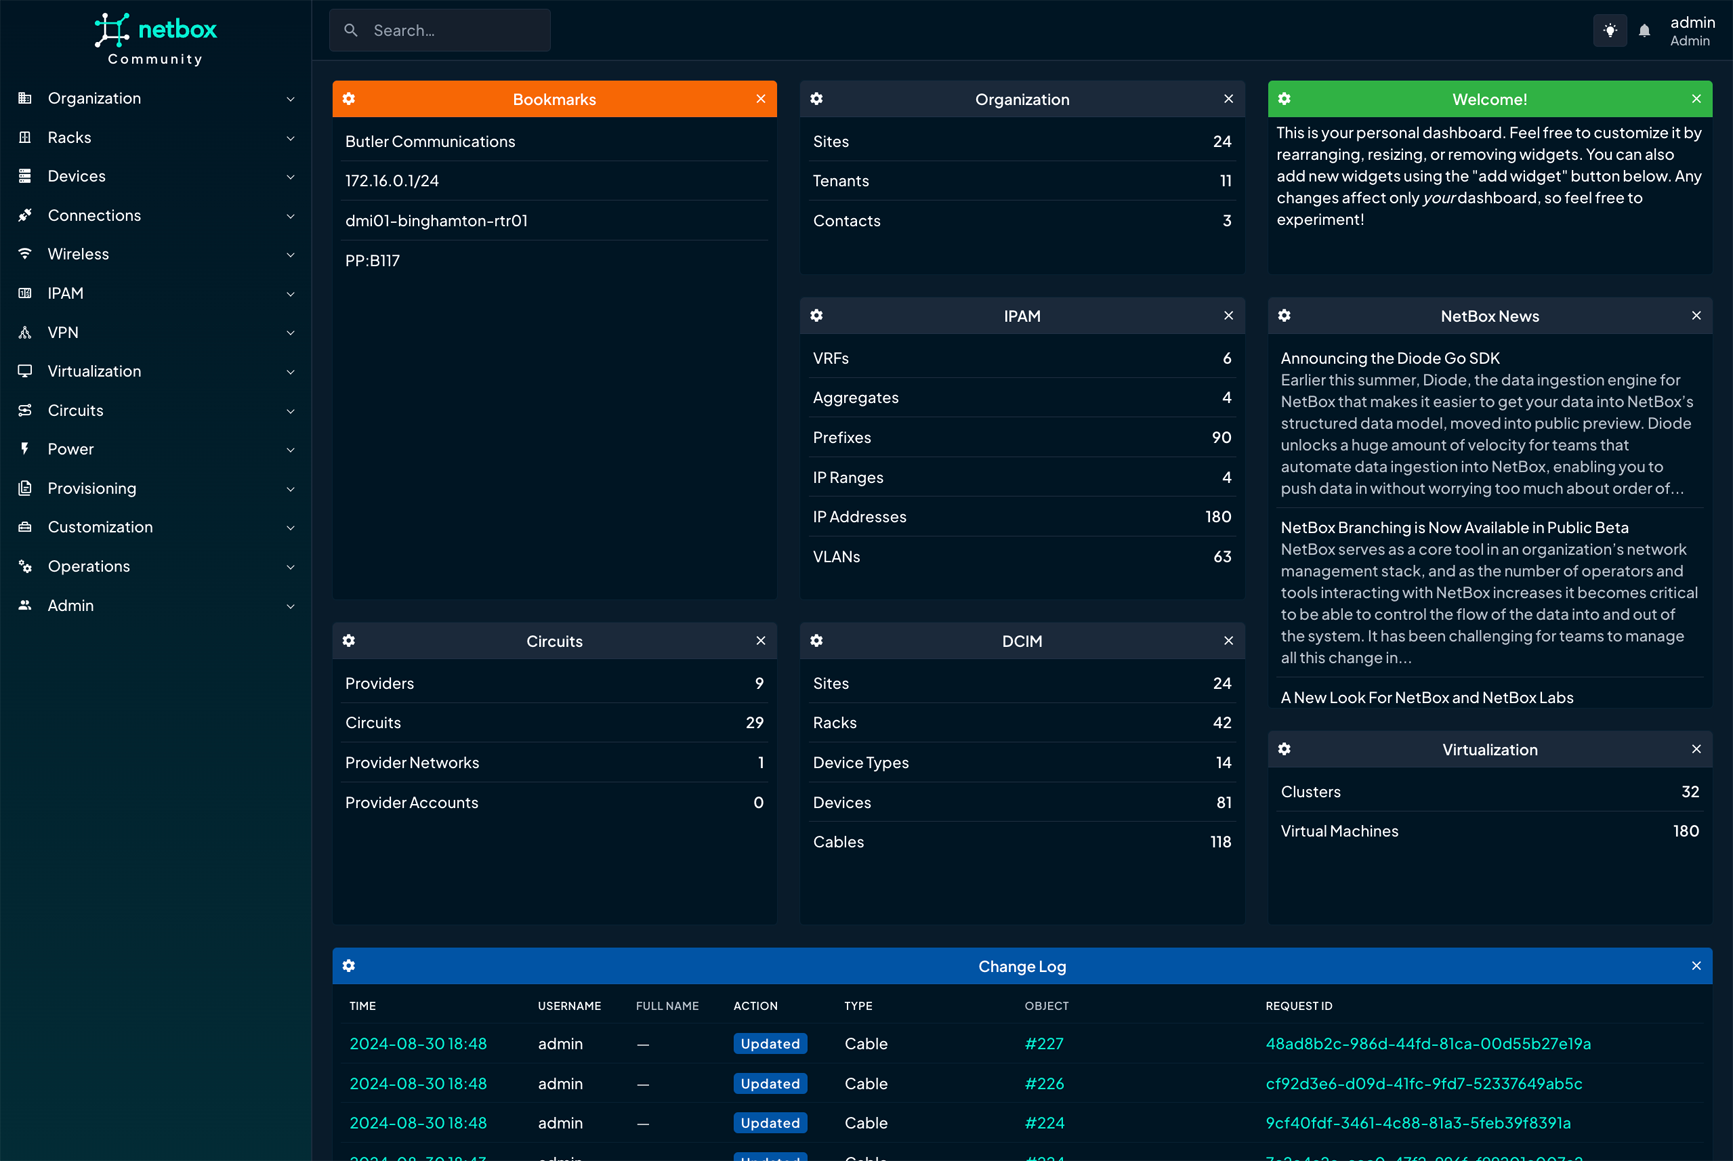 netbox-community/netbox
オープンソースのIPAMおよびDCIMプラットフォーム。ネットワークインフラストラクチャのモデリング、文書化、自動化のための集中管理された信頼できる情報源を提供し、プログラム可能なAPIとカスタム検証を備えています。
 osquery/osquery
SQLを活用したオペレーティングシステムの計装、監視、および分析。
 infamoussyn/rogue
拡張可能なツールキットで、ペネトレーションテスターに、ペネトレーションテストやレッドチーム演習中にアクセスポイントを展開するための使いやすいプラットフォームを提供します。
 zeek/zeek
Zeekは、あなたが知っている典型的なIDSとは大きく異なる、強力なネットワーク分析フレームワークです。
 tailscale/tailscale
WireGuardと2FAを使用する最も簡単で安全な方法。
 authelia/authelia
Webアプリ向けのシングルサインオン多要素認証ポータル。OpenID認定済み™、ポスト量子暗号対応。
 priyankvadaliya/hack-captive-portal
このスクリプトは、公共Wi-Fiネットワークのキャプティブポータルを通過するのに役立ちます。既にキャプティブポータルに接続して認証を受けている誰かからIPとMACを乗っ取ります。