 jp1337/easywall
Linux 上の nftables ファイアウォール向け Web インターフェース(Go 製)。適用は確認しない限り 120 秒後に自動的に元に戻るため、自分自身をロックアウトすることはありません。Debian & Docker インストール。


あなたのファイアウォール。あなたのルール。予期せぬことはありません。




Webインターフェース経由のnftablesで、あなたを締め出すことはありません:すべての適用は、あなたが確認しない限り自動的に元に戻ります。
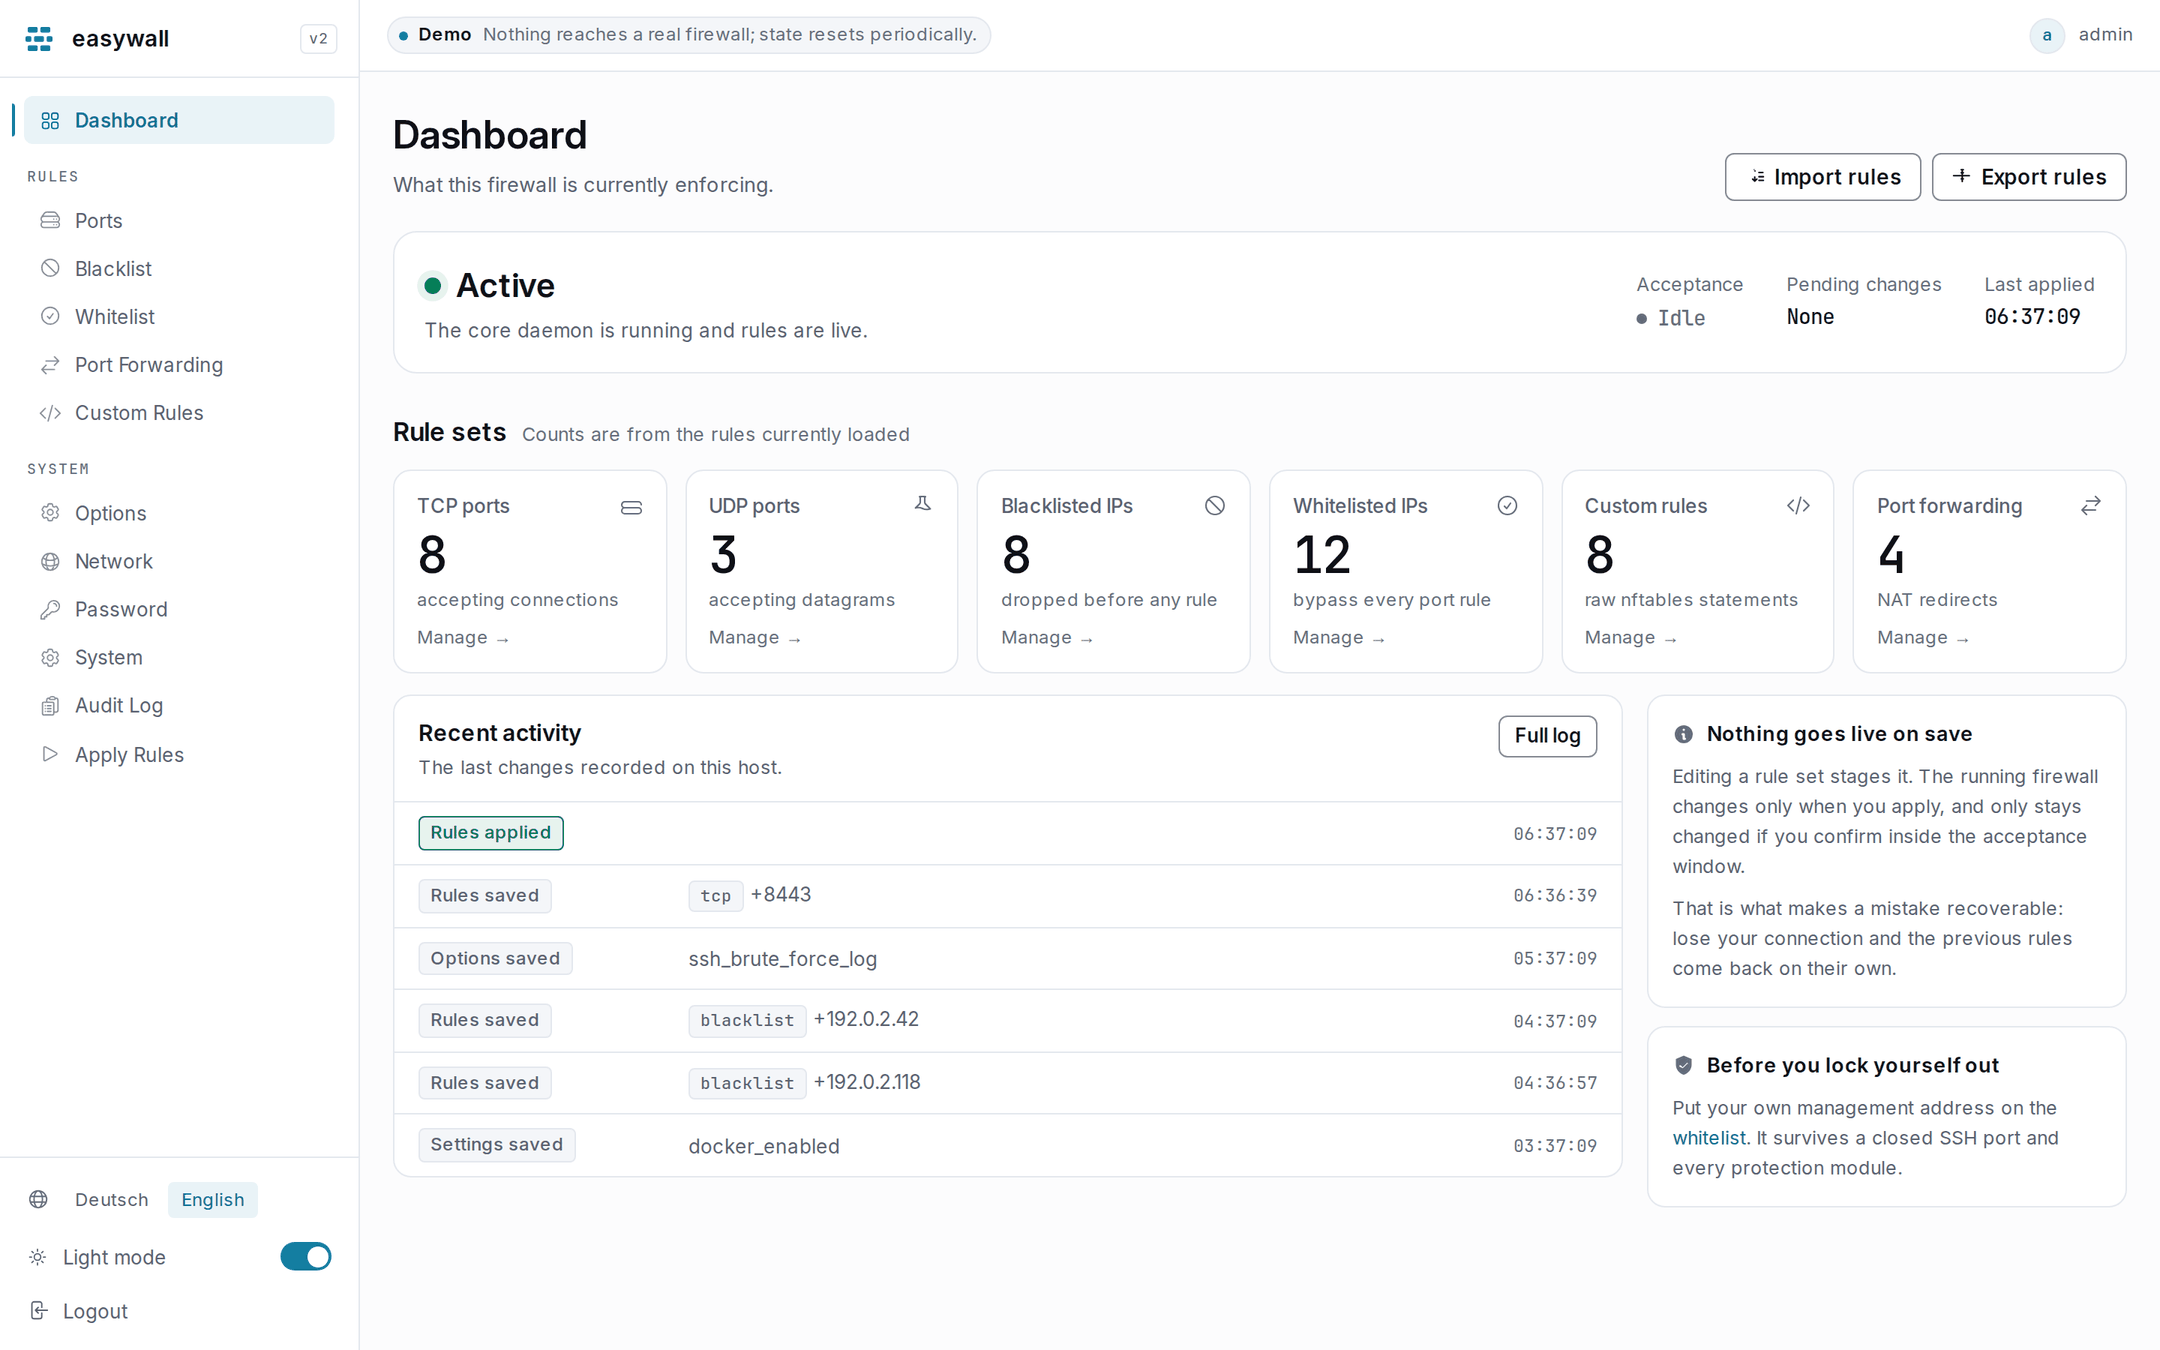
ルールを編集しても何も変わりません。適用するとすべてが変わります — 120秒間だけ。 新しいルールがあなたの接続を切断した場合、確認をクリックすることはできず、確認をしないことが古いルールを復元するのです。

2つのプロセス。ネットワークに公開されているプロセスは、盗む価値のある特権を一切持ちません。

オリジナルの easywall(Python、Flask、subprocess 経由の iptables)は、CVE を機に 2022 年にアーカイブされた。本プロジェクトはその完全な書き直しである。両方の根本原因は解消されている。特権は別プロセスに分離され、適用パスはコマンドラインではなく Go の構造体を構築する。仕組み →

# Debian / Ubuntu — amd64 and arm64
ARCH=$(dpkg --print-architecture)
wget https://github.com/jp1337/easywall/releases/latest/download/easywall_$ARCH.deb
sudo dpkg -i easywall_$ARCH.deb && sudo apt-get install -f

# Docker
git clone https://github.com/jp1337/easywall.git && cd easywall && docker compose up -d

# From source — Go 1.27+, nftables
git clone https://github.com/jp1337/easywall.git && cd easywall
make build && sudo make install
sudo systemctl enable --now easywall-core easywall-web
次に https://localhost:12227 を開きます。初回アクセス時に
アカウントのセットアップと最初のルールの配置が行われます。
| ポート | TCP と UDP、単一または範囲指定、ルールごとの SSH ブルートフォースルーティング付き |
| ブロックリストと許可リスト | IPv4、IPv6、CIDR。ポートルールより前に評価される |
| 保護モジュール | 12 種類、うち 5 種類がデフォルトで有効 — フラッド、スキャン、ボゴン、フラグメント、ブロードキャスト/マルチキャスト/エニーキャスト |
| ポートフォワーディング | プロトコル選択付きの NAT リダイレクト |
| カスタムルール | 生の nftables。適用前に構文チェックされる |
| エクスポート / インポート | ルールセット全体を JSON として |
| 監査ログ | 何がいつ変更されたか、1 行につき 1 つの JSON オブジェクト |
| Docker との共存 | table inet easywall を所有し、それ以外には一切触れない |
| 英語、ドイツ語、フランス語 | インターフェース上で切り替え可能。サインイン前も含む。言語は部分的でもよく、不足部分は英語で表示され、そのギャップは隠さずに報告される |
| ライト & ダーク | OS に追従し、手動切り替えも可能。両方ともコントラストを検証済み |
| Go 1.27、単一バイナリ | go-chi/chi · html/template |
google/nftables 経由の nftables | 型付きルールには netlink、カスタムルールにのみ nft |
| Argon2id | golang.org/x/crypto、パスワードごとに 16 バイトのソルト |
| CSRF | net/http.CrossOriginProtection、Go 1.25 ネイティブ |
| デザインシステム | DESIGN.md + Tailwind v4 — サードパーティの UI ライブラリなし |
| フォント | Inter + JetBrains Mono、セルフホスト、約 145 KB — エアギャップ環境でも動作 |
| CI | govulncheck、gosec、CodeQL、-race、および実際のカーネルに対する統合テストスイート |
| 質問、または動作がおかしい場合 | Discord |
| バグ、または欲しい機能 | GitHub issues |
| セキュリティ脆弱性 | セキュリティアドバイザリ — Discord ではなく、公開 issue でもありません |
セットアップ、コミット規約、レビューチェックリスト: CONTRIBUTING.md。
見た目に関わるものはすべて、まず DESIGN.md を経由します。
セキュリティ問題: 公開 issue としてではなく、 GitHub Security Advisories を使用してください。
GPL-3.0 — LICENSE を参照してください。
