
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
メモリフォレンジック — ツール — 4 ページ | Kitploit

ツール

すべてAndroidセキュリティ認証と認可クラウドインフラストラクチャセキュリティ防御ツールディスクフォレンジック組み込みシステムセキュリティ汎用ユーティリティ侵害指標 (IOC) 管理OSINT (オープンソースインテリジェンス)パケットスニッフィングと分析パスワードクラッキングペネトレーションテストフレームワークフィッシングツール特権昇格偵察静的分析脆弱性スキャナーウェブ脆弱性スキャナーWi-Fi監査Bluetoothセキュリティコンテナセキュリティ動的分析 (サンドボックス)暗号化/復号化ツールエクスプロイトフレームワークID管理iOSセキュリティIoTセキュリティメモリフォレンジックネットワークマッピングソーシャルエンジニアリング用OSINTパスワード攻撃ペイロード生成永続化メカニズムポートスキャン静的コード分析 (SAST)脅威フィードとアグリゲーター脆弱性分析ウェブプロキシと傍受コード分析DNSおよびサブドメイン列挙動的コード分析 (DAST)エクスプロイトハッシュ分析IDS/IPS回避なりすましツール横移動モバイルアプリペンテストネットワークフォレンジックリバースエンジニアリングRFID/NFCツールSCADA/ICSセキュリティスクリプトと自動化サーバーレスセキュリティシェルコードウェブアプリケーション悪用APIセキュリティテスト構成監査データ流出デバッガフォレンジック情報収集モバイルフォレンジックネットワークアクセスコントロールポストエクスプロイトセキュリティ仮想化フィッシングWAFバイパスウェブセキュリティファジングネットワークセキュリティステガノグラフィーワイヤレスセキュリティデータ復旧マルウェア分析デジタルフォレンジックハードウェアハッキング暗号化CTFペネトレーションテストクラウドセキュリティDevSecOpsモバイルセキュリティプライバシーコマンド&コントロールソーシャルエンジニアリングハードウェアセキュリティユーティリティとフレームワークハードウェアとIoTセキュリティシークレット検出バイナリ解析脅威インテリジェンスアイデンティティ&アクセス管理 (IAM)サプライチェーンセキュリティ認証機械学習侵入検知論文と研究設定ミスサブドメイン列挙メール収集学習と教育AI支援リバースエンジニアリングDNSファジングレッドチーミングインシデントレスポンスクローラー厳選リソースリモートアクセスツールシェルコード生成ペイロード開発リモートアクセストロイの木馬APIセキュリティアンチボットフィンガープリントスプーフィングCAPTCHAバイパスメールセキュリティDNS分析カオスエンジニアリング学習パスとコースコンテナエスケープAIセキュリティデータベースセキュリティファームウェア解析異常検知ログ分析敵対的攻撃バイナリエクスプロイトラボと実践
最新関連度人気最近更新
327 件
GoTEE-example preview

GoTEE-example

GitHubusbarmory/gotee-example

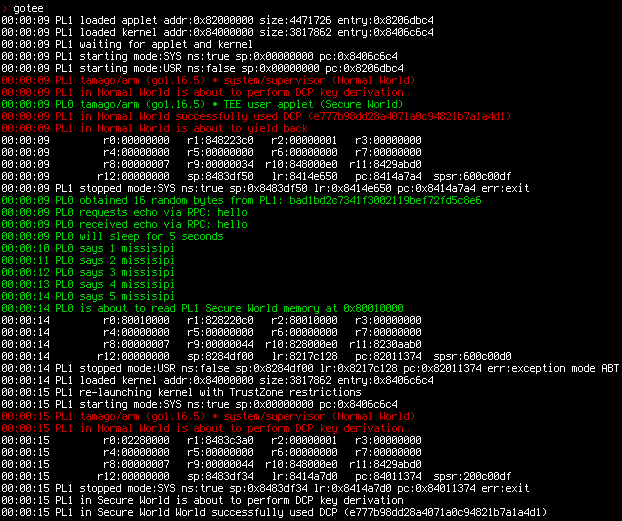
GoTEE - サンプルアプリケーション

embedded-systems-securitymemory-forensicsdebuggers+2
179日前
Blue-Team-Notes preview

Blue-Team-Notes

GitHubpurp1ew0lf/blue-team-notes

You didn't think I'd go and leave the blue team out, right?
memory-forensicsnetwork-forensicsmalware-analysis+5
1.8k25日前
kdmp-parser preview

kdmp-parser

GitHub0vercl0k/kdmp-parser

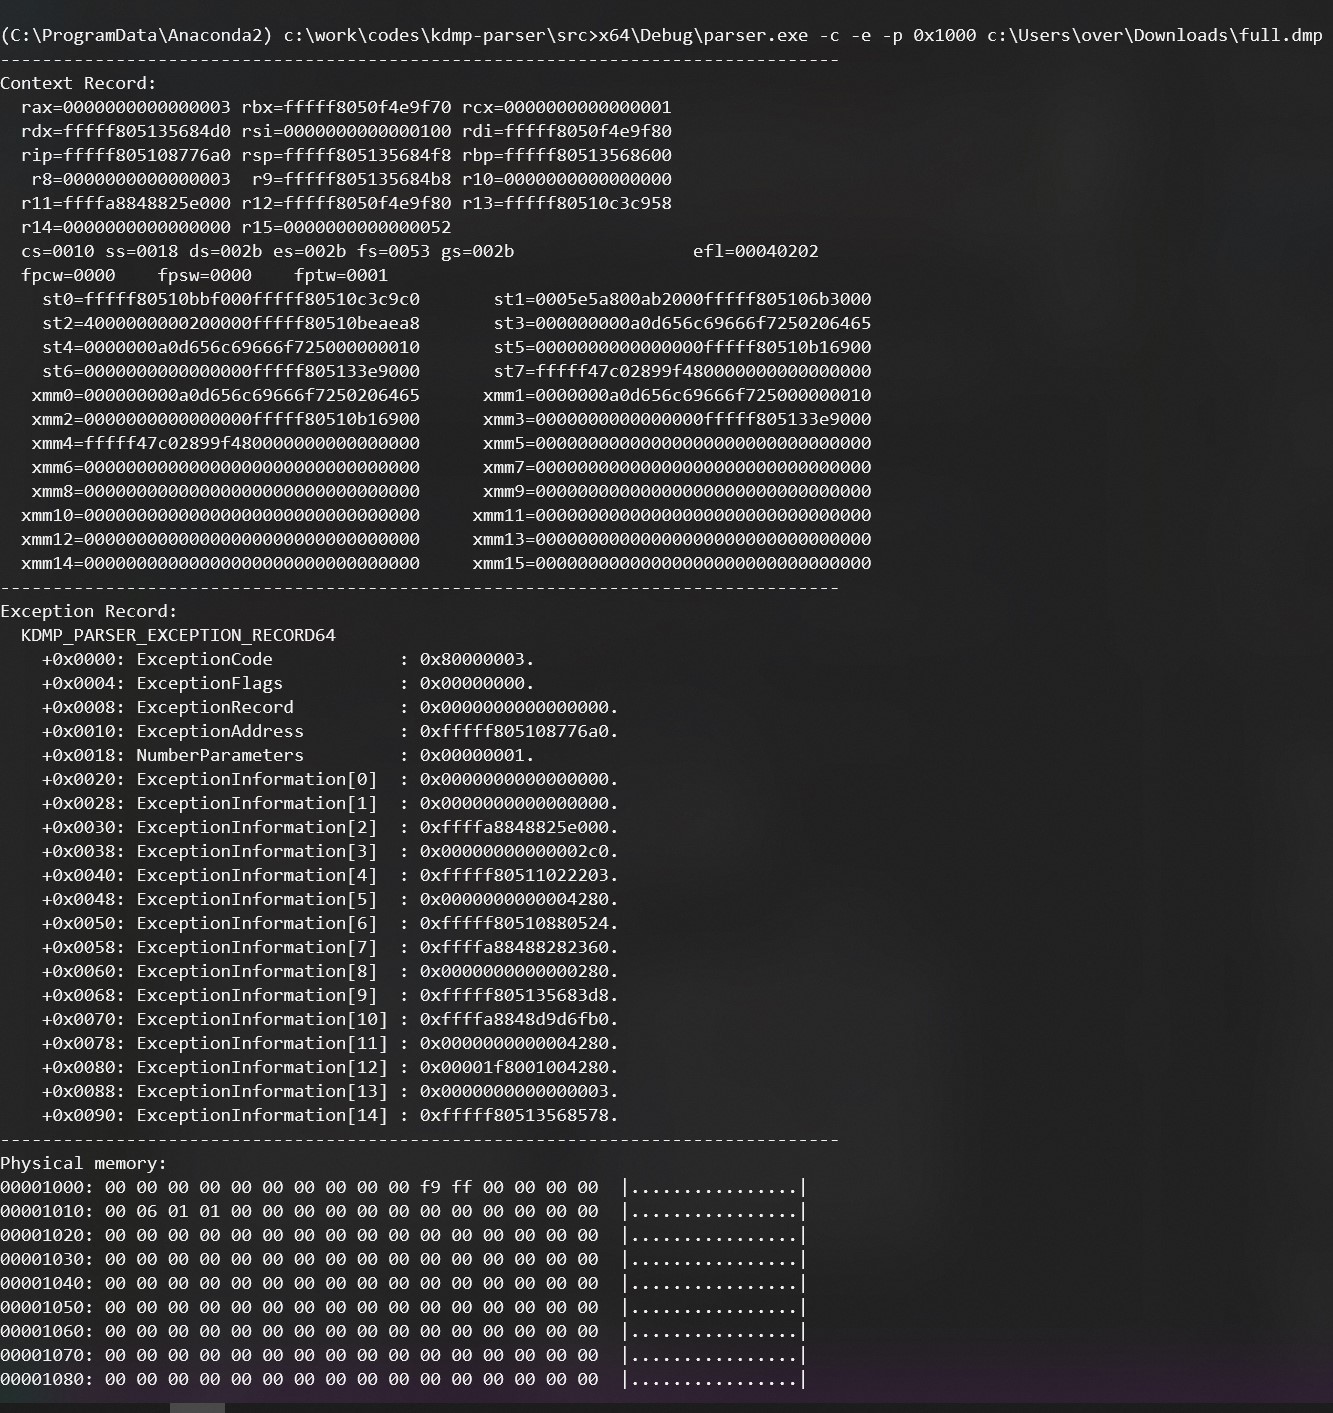
Windowsカーネルダンプ用のC++パーサーライブラリ(Python 3バインディング付き)。
memory-forensicsforensicsdigital-forensics+1
2111年前
windbg_js_scripts preview

windbg_js_scripts

GitHubhugsy/windbg_js_scripts

WinDbg JS APIを試すためのトイスクリプト
memory-forensicsdynamic-code-analysisreverse-engineering+3
2442年前
pesieve-go preview

pesieve-go

GitHubhasherezade/pesieve-go

PE-sieve用のGolangバインディング
memory-forensicsdynamic-code-analysismalware-analysis+1
432年前
yara-ttd preview

yara-ttd

GitHubairbus-cert/yara-ttd

Time Travel Debugging トレースに対して YARA ルールを使用する
dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+3
973年前
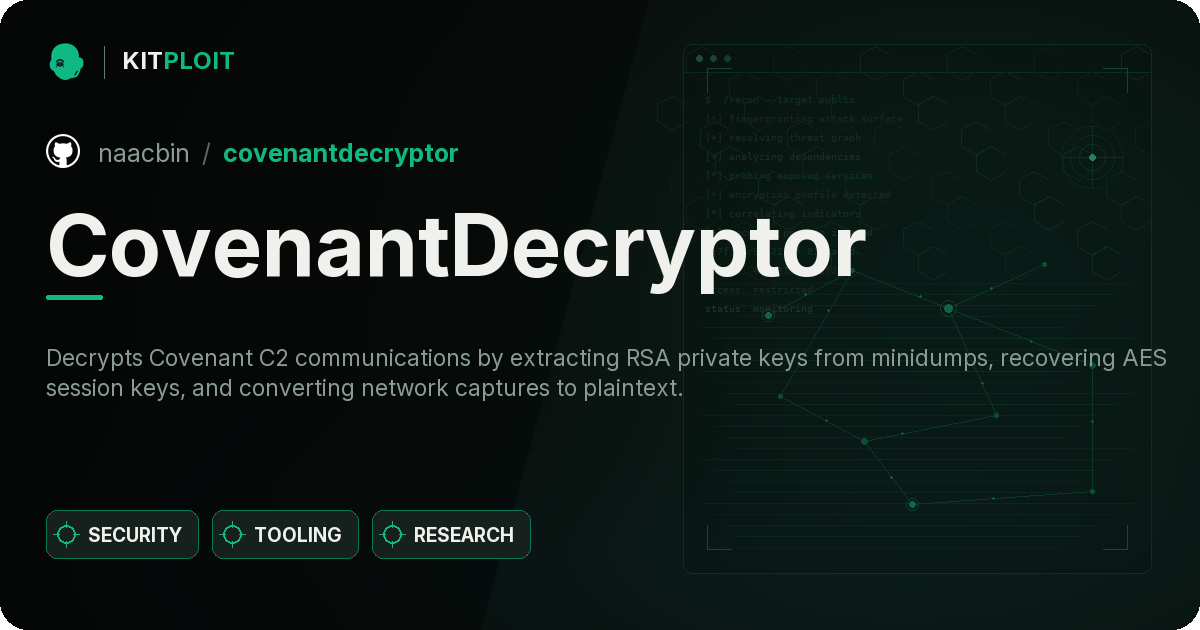
clairvoyance preview

clairvoyance

GitHub0vercl0k/clairvoyance

Windowsプロセスの仮想アドレス空間をヒルベルト曲線上に可視化します。
memory-forensicsforensicsdigital-forensics
3085年前
CovenantDecryptor preview

CovenantDecryptor

GitHubnaacbin/covenantdecryptor

Covenant C2の通信を復号化します。ミニダンプからRSA秘密鍵を抽出し、AESセッションキーを回復し、ネットワークキャプチャを平文に変換します。
encryption-decryption-toolsmemory-forensicsnetwork-forensics+4
372年前
ChromeKatz preview

ChromeKatz

GitHubmeckazin/chromekatz

Chrome/EdgeプロセスのメモリからCookieと認証情報を直接ダンプする
memory-forensicspassword-attacksdata-exfiltration+3
1.5k6ヶ月前
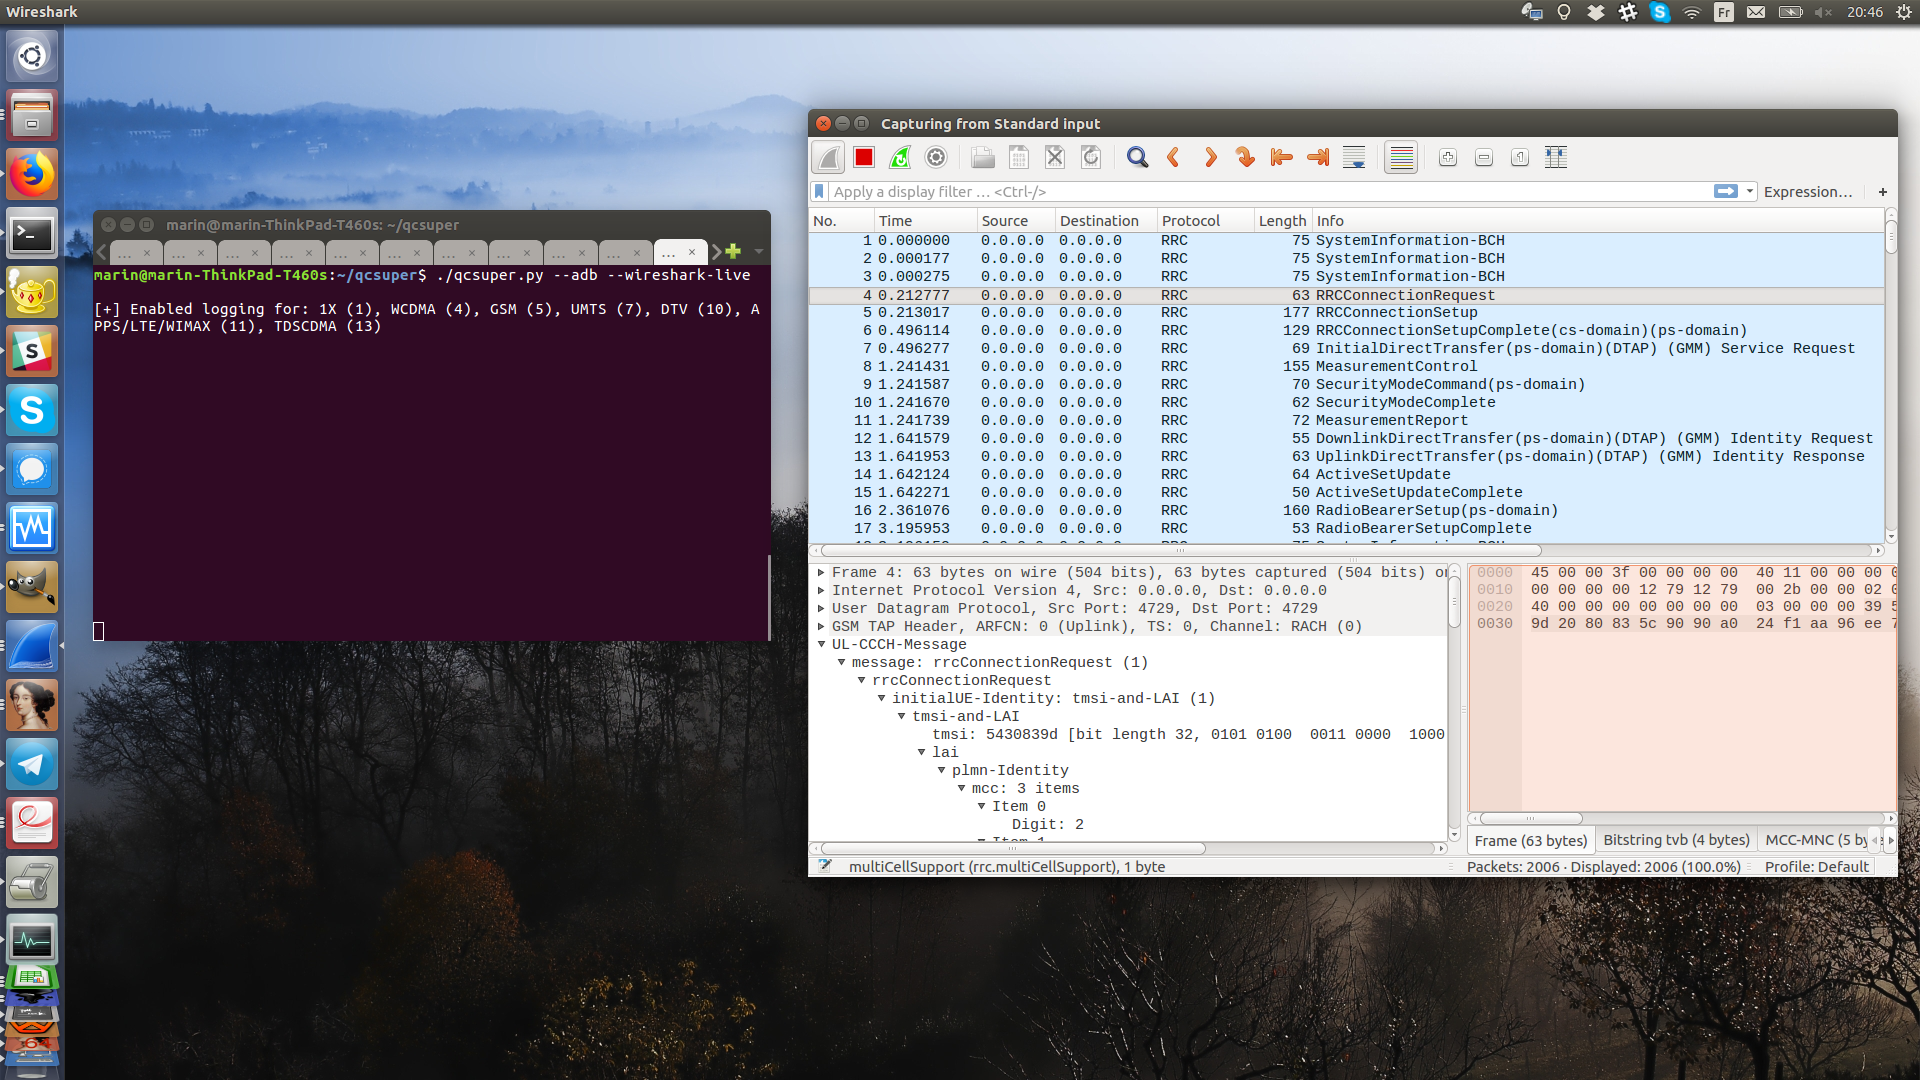
QCSuper preview

QCSuper

GitHubp1sec/qcsuper

QCSuperは、Qualcommベースのスマートフォンやモデムと通信するツールで、生の2G/3G/4G無線フレームのキャプチャなどを可能にします。
embedded-systems-securitypacket-sniffing-analysismemory-forensics+4
1.6k6日前
LsassReflectDumping preview

LsassReflectDumping

GitHuboffensive-panda/lsassreflectdumping

このツールは、RtlCreateProcessReflection APIを使用したProcess Forking技術を活用して、lsass.exeプロセスを複製します。複製が作成されると、MINIDUMP_CALLBACK_INFORMATIONコールバックを利用して、複製されたプロセスのメモリダ…
memory-forensicspassword-attackspost-exploitation+1
2201年前
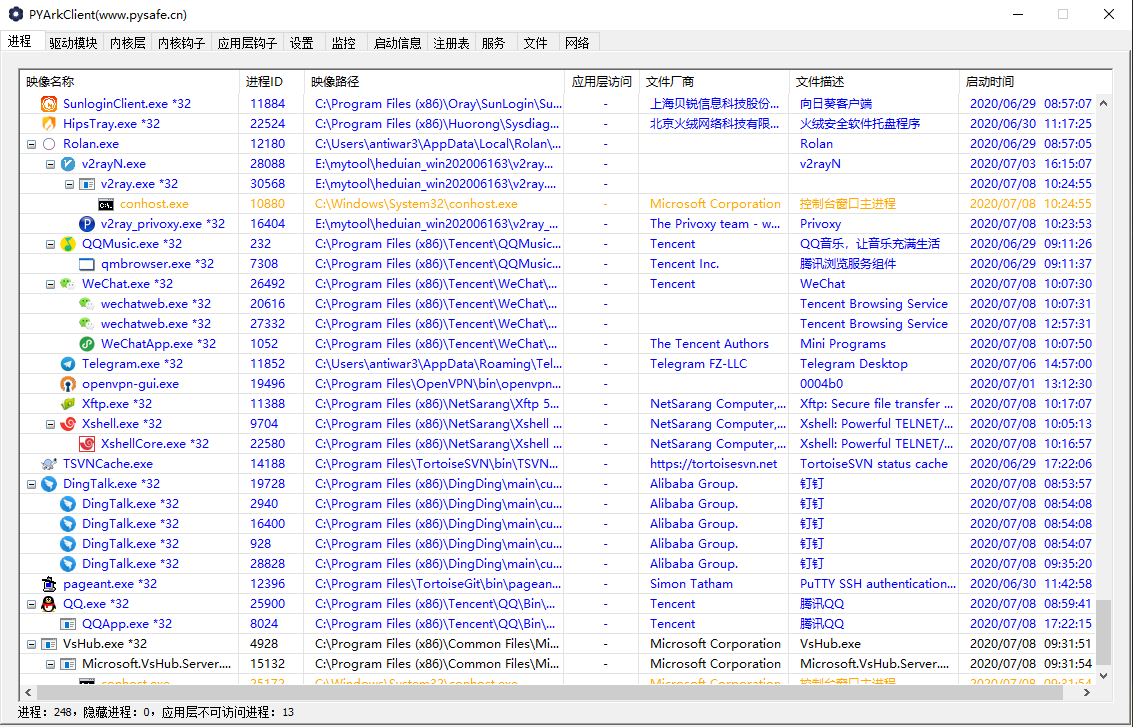
py preview

py

GitHubantiwar3/py

飘云ark(pyark)

defensive-toolsmemory-forensicsmalware-analysis+3
5291ヶ月前
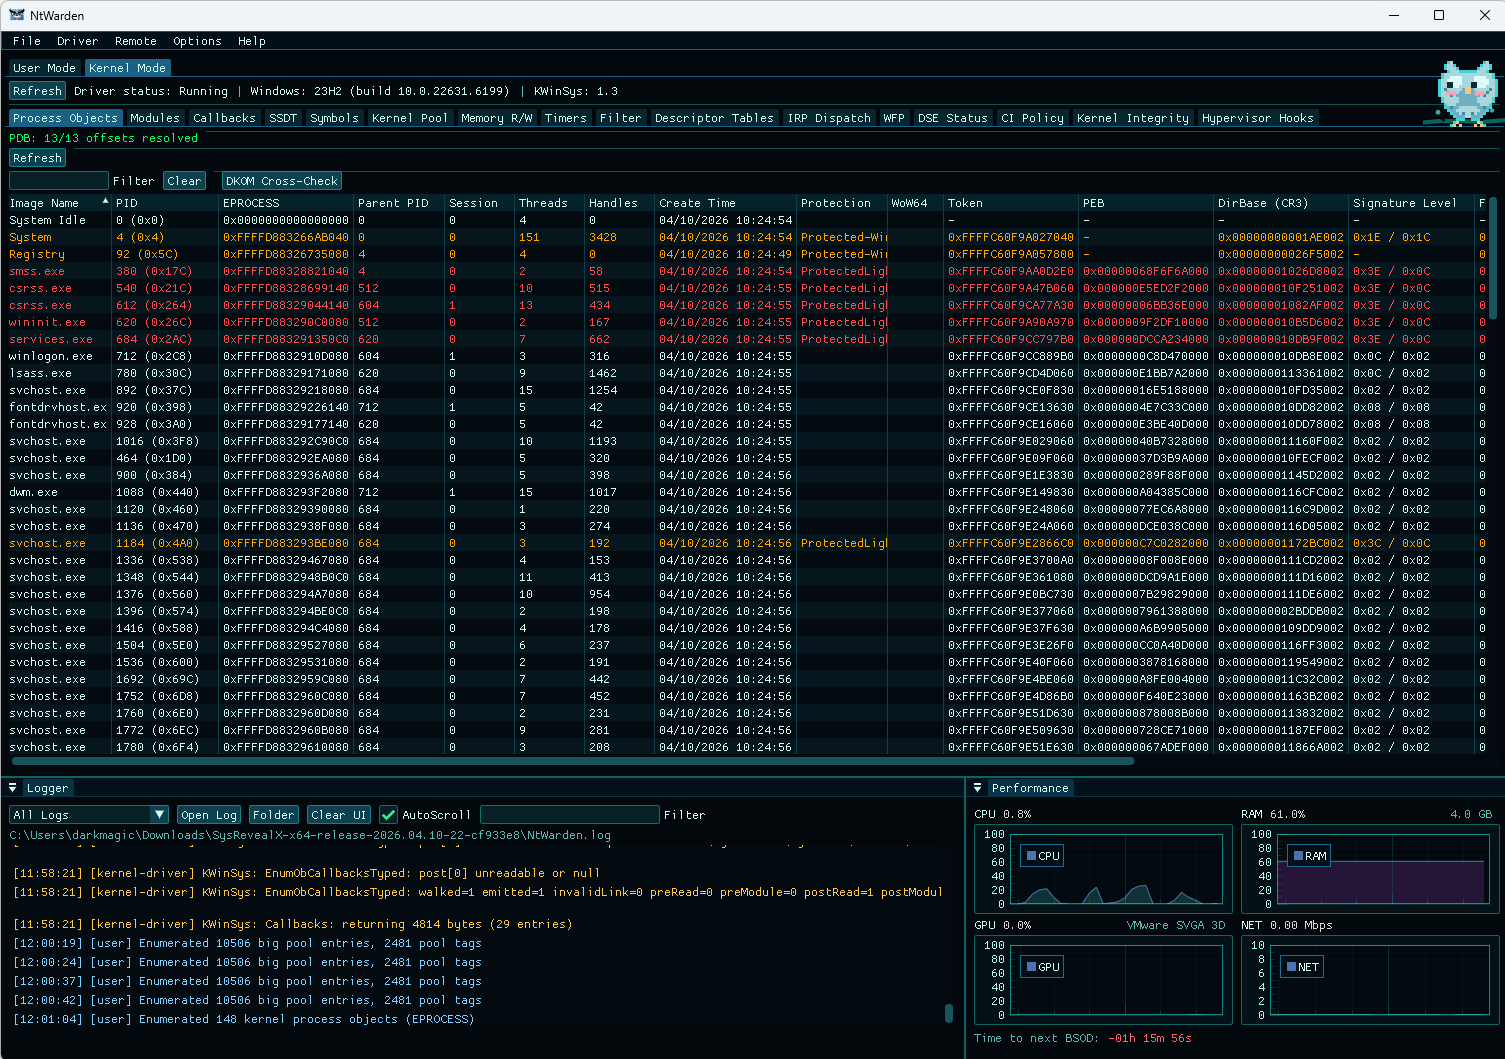
NtWarden preview

NtWarden

GitHubmrt4ntr4/ntwarden

Windows分析およびリサーチツールキット

defensive-toolsmemory-forensicsmalware-analysis+4
6765ヶ月前
MemProcFS-Analyzer preview

MemProcFS-Analyzer

GitHublethal-forensics/memprocfs-analyzer

MemProcFSを使用してWindowsメモリフォレンジックスおよびDFIRワークフローを自動化:YARA/ClamAVスキャン、プロセス異常検出、アーティファクト/ログ抽出。
memory-forensicsscripting-automationmalware-analysis+5
7281ヶ月前
mimikatz preview

mimikatz

GitHubparrotsec/mimikatz

メモリからWindows資格情報(パスワード、ハッシュ、Kerberosチケット)を抽出し、パスザハッシュ、パスザチケット、ゴールデンチケット攻撃を実行するツール。
privilege-escalationmemory-forensicspassword-attacks+5
2.6k2年前
asatools preview

asatools

GitHubnccgroup/asatools

NCC GroupのCisco ASA関連ツールプロジェクトをすべて取得するためのメインリポジトリ。
embedded-systems-securitymemory-forensicsreverse-engineering+3
2388年前
DetectWindowsCopyOnWriteForAPI preview

DetectWindowsCopyOnWriteForAPI

GitHubnccgroup/detectwindowscopyonwriteforapi

Windowsプロセスからさまざまな特性を列挙し、脅威ハンティングの支援とします。
defensive-toolsmemory-forensicsforensics+3
2004年前
KilledProcessCanary preview

KilledProcessCanary

GitHubnccgroup/killedprocesscanary

特定のランサムウェア攻撃者からの影響を最小限に抑えるように設計されたカナリア

defensive-toolsmemory-forensicsdigital-forensics+2
1015年前
前へ1…345…19次へ