
 usbarmory/gotee-example
GoTEE - サンプルアプリケーション

GoTEE フレームワークは、TamaGo ベースのユニカーネルを特権モードと非特権モードで同時にインスタンス化し、モニターモードとカスタムシステムコールを介して相互に連携させる機能を実装しています。
これらの機能により、GoTEE は TamaGo ベースの Trusted Execution Environments (TEE) を実装し、Go のメモリ安全性、利便性、機能性を ARM TrustZone Secure World や RISC-V Supervisor Execution Environments 内でのベアメタル実行に提供します。
GoTEE は、GoTEE API を実装する純粋な Go、Rust、または C ベースのフリースタンディング Trusted Applet を監督できるほか、ARM TrustZone Normal World や RISC-V S-mode で動作可能な任意のオペレーティングシステム(Linux など)も監督できます。
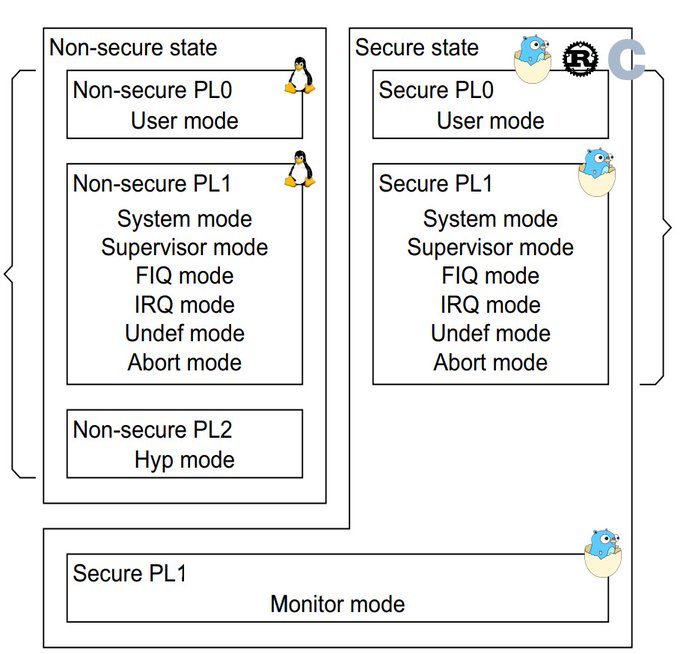
ARM User モード、TrustZone Normal World、または RISC-V Supervisor モード向けの分離された実行コンテキスト
Trusted OS 実装用 API(Syscall、JSON-RPC、例外ハンドラ)

チュートリアルを含む主要なドキュメントは、プロジェクト wiki にあります。
パッケージ API のドキュメントは、pkg.go.dev にあります。
以下の表は、現在対応している SoC とボードをまとめたものです。
| SoC | ボード | SoC パッケージ | ボードパッケージ |
|---|---|---|---|
| NXP i.MX6ULZ | USB armory Mk II | imx6ul | usbarmory/mk2 |
| NXP i.MX6ULL | MCIMX6ULL-EVK | imx6ul | mx6ullevk |
| SiFive FU540 | QEMU sifive_u | fu540 | qemu/sifive_u |
TEE の用語では、特権ユニカーネルは一般に Trusted OS と呼ばれ、非特権ユニカーネルは Trusted Applet を表します。
GoTEE のサンプルは、Trusted OS、Trusted Applet、Main OS として動作する Go ユニカーネルの同時動作を実演します。
[!WARNING] メインOSは任意の「リッチ」なOS(例:Linux)を使用できます。TamaGoはあくまで 自己完結した例として使用されているだけです。同じことがトラステッドアプレットにも 当てはまり、ユーザーモードで動作しGoTEE APIを実装できる任意のベアメタルアプリケーション、 例えばフリースタンディングのCやRustプログラムを使用できます。
Rustの例 を使用して、ビルド時に
trusted_applet_goをtrusted_applet_rustに置き換えることができます。
この例のトラステッドOS/アプレットの組み合わせは、異なる特権レベルで動作する 3つのTamaGoユニカーネルの 並行実行に関する基本的なテストを行います:
メインOSはモニターコールによって制御を返します。
トラステッドアプレットは5秒間スリープした後、トラステッドOSのメモリを読み取ろうとし、 これが例外を引き起こしてスーパーバイザによって処理され、トラステッドアプレットが終了します。
GoTEEのsyscall インターフェースは、トラステッドOSとトラステッドアプレット間の通信のために実装されています。
USB armory Mk II上で起動すると、 この例のアプリケーションは Ethernet over USB (ECMプロトコル、LinuxおよびmacOSホストでサポート)経由でSSHからアクセスできます:
$ ssh [email protected]
tamago/arm • TEE security monitor (Secure World system/monitor)

allgptr                                          # memory forensics of applet goroutines
csl                                              # show config security levels (CSL)
csl             <periph> <slave> <hex csl>       # set config security level (CSL)
dbg                                              # show ARM debug permissions
exit, quit                                       # close session
gotee                                            # TrustZone example w/ TamaGo unikernels
help                                             # this help
linux           <uSD|eMMC>                       # boot NonSecure USB armory Debian base image
lockstep        <fault %>                        # tandem applet example w/ fault injection
peek            <hex offset> <size>              # memory display (use with caution)
poke            <hex offset> <hex value>         # memory write   (use with caution)
reboot                                           # reset device
sa                                               # show security access (SA)
sa              <id> <secure|nonsecure>          # set security access (SA)
stack                                            # stack trace of current goroutine
stackall                                         # stack trace of all goroutines

>
gotee コマンドでこの例を起動できます。このコマンドは Main OS を 2 回起動し、実際のハードウェアペリフェラルを使用して、TrustZone 制限が有効になる前と後の動作を実演します。
さらに、linux コマンドを使用して
USB armory Debian base image
を Non-secure なメイン OS として起動できます。
[!NOTE] Non-secure 動作には、USB armory Debian base image のリリース 20211129 以降のみが サポートされています。
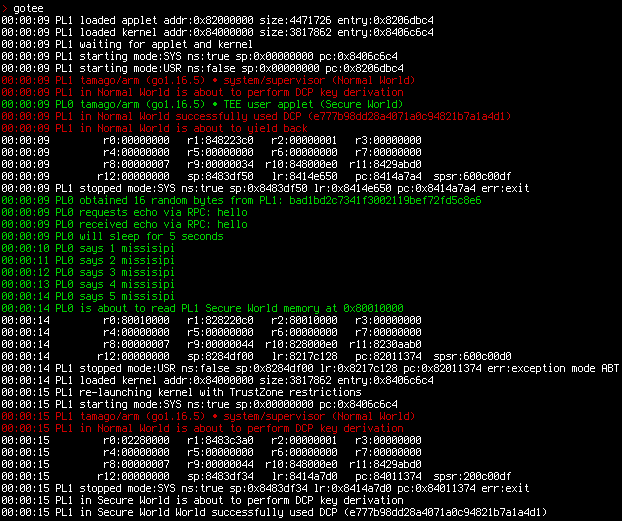
この例は QEMU エミュレーション下でも実行できます。
[!NOTE] QEMU は TrustZone/PMP を完全にはサポートしていないため、エミュレーション実行では 部分的なテストのみが行われます。






