
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
メモリフォレンジック — ツール — 17 ページ | Kitploit

ツール

すべてAndroidセキュリティ認証と認可クラウドインフラストラクチャセキュリティ防御ツールディスクフォレンジック組み込みシステムセキュリティ汎用ユーティリティ侵害指標 (IOC) 管理OSINT (オープンソースインテリジェンス)パケットスニッフィングと分析パスワードクラッキングペネトレーションテストフレームワークフィッシングツール特権昇格偵察静的分析脆弱性スキャナーウェブ脆弱性スキャナーWi-Fi監査Bluetoothセキュリティコンテナセキュリティ動的分析 (サンドボックス)暗号化/復号化ツールエクスプロイトフレームワークID管理iOSセキュリティIoTセキュリティメモリフォレンジックネットワークマッピングソーシャルエンジニアリング用OSINTパスワード攻撃ペイロード生成永続化メカニズムポートスキャン静的コード分析 (SAST)脅威フィードとアグリゲーター脆弱性分析ウェブプロキシと傍受コード分析DNSおよびサブドメイン列挙動的コード分析 (DAST)エクスプロイトハッシュ分析IDS/IPS回避なりすましツール横移動モバイルアプリペンテストネットワークフォレンジックリバースエンジニアリングRFID/NFCツールSCADA/ICSセキュリティスクリプトと自動化サーバーレスセキュリティシェルコードウェブアプリケーション悪用APIセキュリティテスト構成監査データ流出デバッガフォレンジック情報収集モバイルフォレンジックネットワークアクセスコントロールポストエクスプロイトセキュリティ仮想化フィッシングWAFバイパスウェブセキュリティファジングネットワークセキュリティステガノグラフィーワイヤレスセキュリティデータ復旧マルウェア分析デジタルフォレンジックハードウェアハッキング暗号化CTFペネトレーションテストクラウドセキュリティDevSecOpsモバイルセキュリティプライバシーコマンド&コントロールソーシャルエンジニアリングハードウェアセキュリティユーティリティとフレームワークハードウェアとIoTセキュリティシークレット検出バイナリ解析脅威インテリジェンスアイデンティティ&アクセス管理 (IAM)サプライチェーンセキュリティ認証機械学習侵入検知論文と研究設定ミスサブドメイン列挙メール収集学習と教育AI支援リバースエンジニアリングDNSファジングレッドチーミングインシデントレスポンスクローラー厳選リソースリモートアクセスツールシェルコード生成ペイロード開発リモートアクセストロイの木馬APIセキュリティアンチボットフィンガープリントスプーフィングCAPTCHAバイパスメールセキュリティDNS分析カオスエンジニアリング学習パスとコースコンテナエスケープAIセキュリティデータベースセキュリティファームウェア解析異常検知ログ分析敵対的攻撃バイナリエクスプロイトラボと実践
最新関連度人気最近更新
327 件
dissect preview

dissect

GitHubfox-it/dissect

Dissectは、Fox-IT(NCC Groupの一部)によって開発された、デジタルフォレンジックおよびインシデントレスポンスのフレームワークとツールセットです。さまざまなディスクやファイル形式からフォレンジックアーティファクトに迅速にアクセスして分析できます。

disk-forensicsmemory-forensicsnetwork-forensics+5
1.1k
11日前
LEAF preview

LEAF

GitHubalex-cart/leaf

Linux 証拠収集フレームワーク

disk-forensicsioc-managementmemory-forensics+5
1202年前
RogueAssemblyHunter preview

RogueAssemblyHunter

GitHubbohops/rogueassemblyhunter

Rogue Assembly Hunterは、実行中のプロセスから'興味深い'.NET CLRモジュールを発見するためのユーティリティです。
defensive-toolsmemory-forensicsforensics+2
1204年前
hollows_hunter preview

hollows_hunter

GitHubhasherezade/hollows_hunter

実行中のすべてのプロセスをスキャンします。悪意のある可能性のあるさまざまなインプラント(置換/埋め込まれたPE、シェルコード、フック、メモリ内パッチ)を認識してダンプします。
defensive-toolsmemory-forensicsforensics+2
2.4k4ヶ月前
lmg preview

lmg

GitHubhalpomeranz/lmg

Linuxメモリのキャプチャと解析を自動化するスクリプト

memory-forensicsforensicsdigital-forensics+1
2756年前
CAPEv2 preview

CAPEv2

GitHubkevoreilly/capev2

マルウェア設定とペイロード抽出

dynamic-analysis-sandboxingmemory-forensicsvulnerability-analysis+6
3.4k10時間46分前
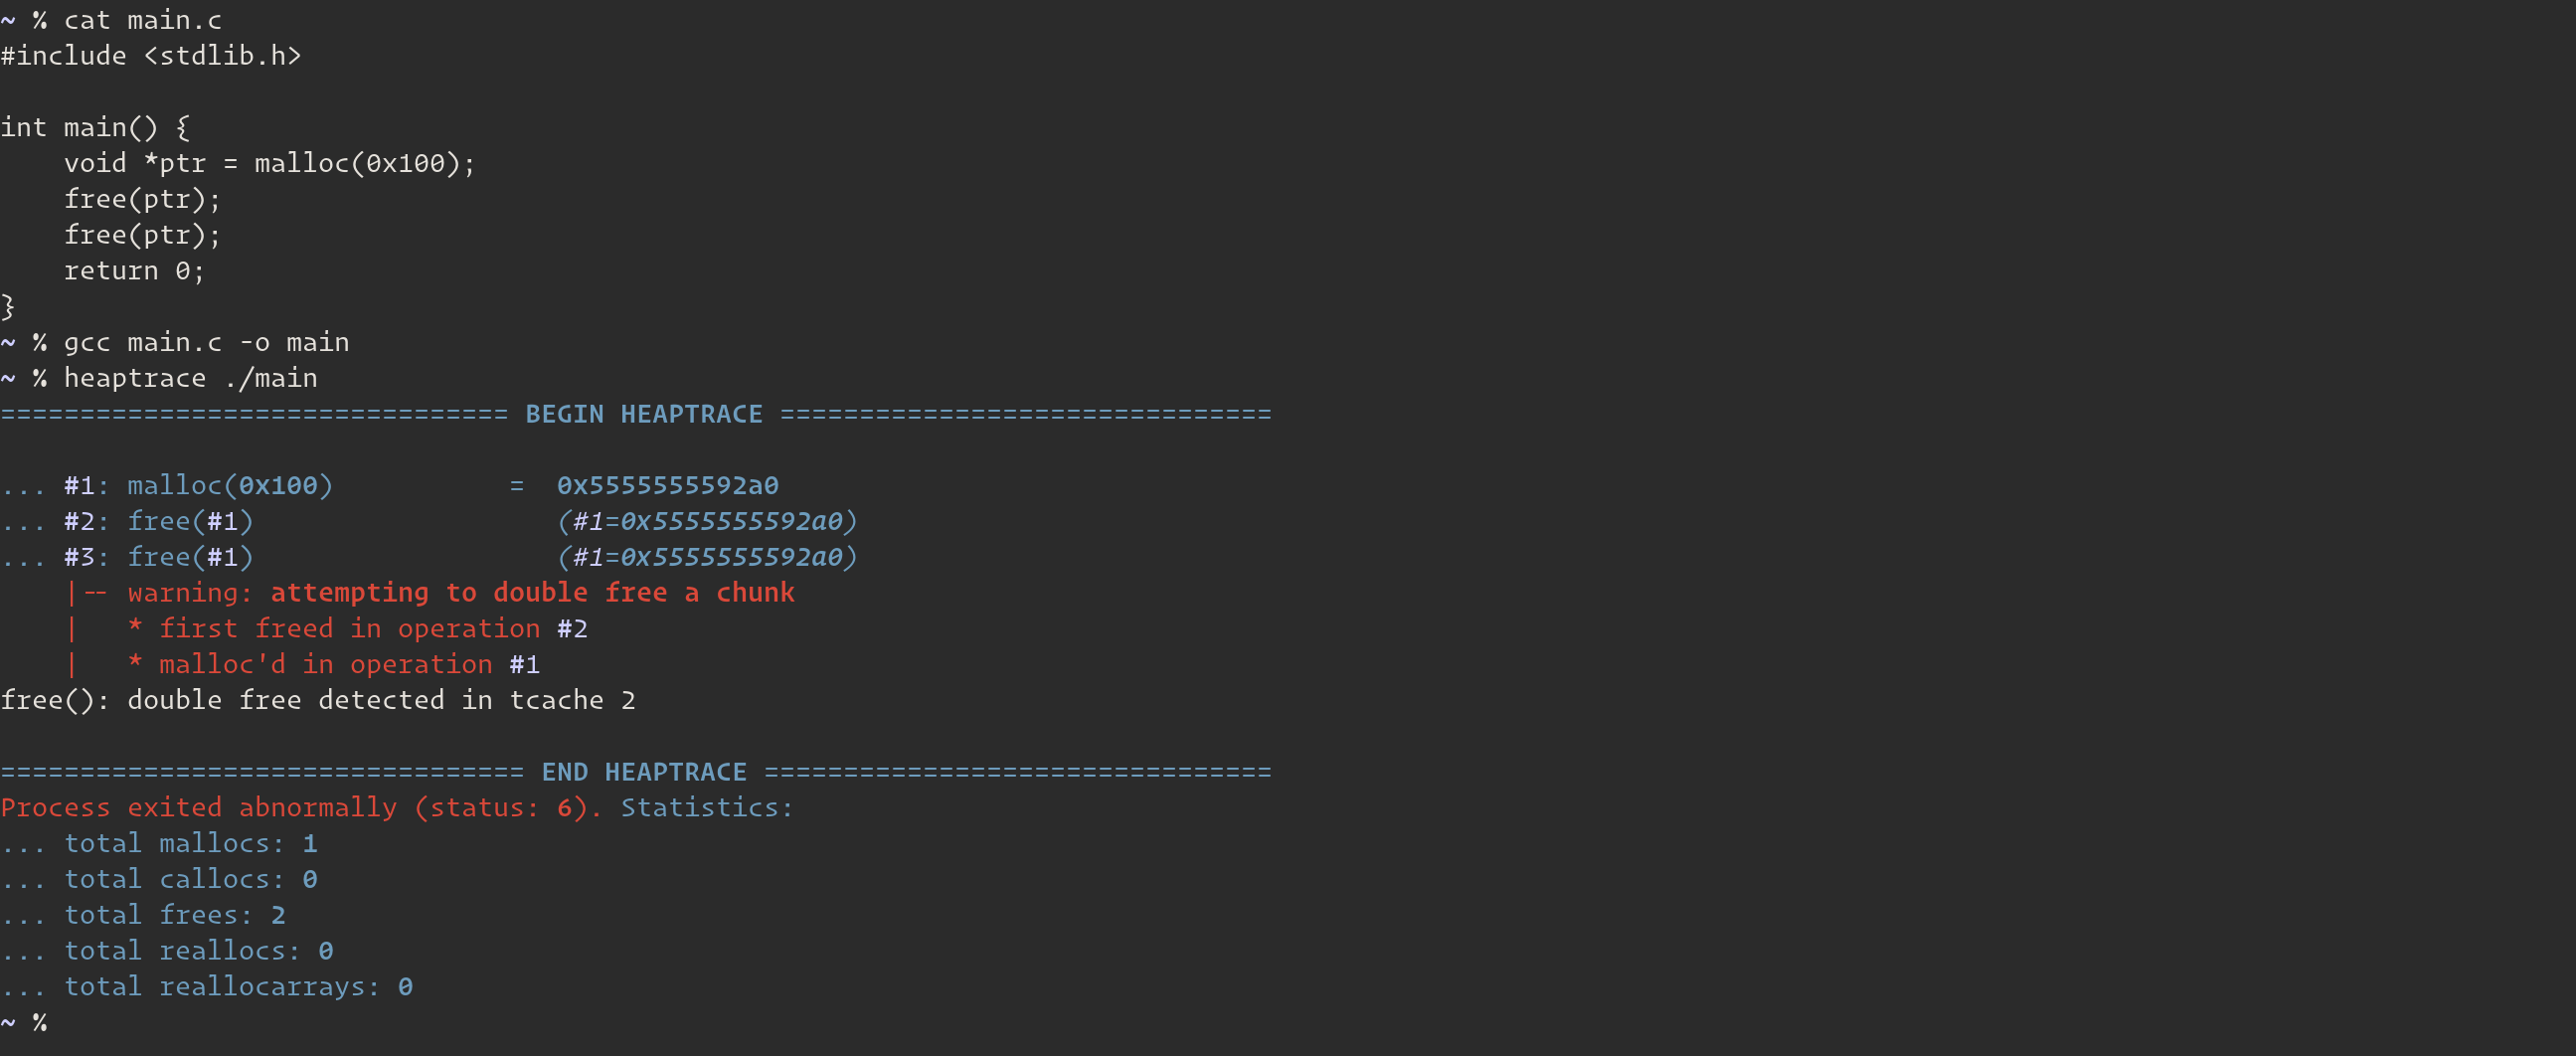
heaptrace preview

heaptrace

GitHubarinerron/heaptrace

pwnとデバッグのためのヒープ操作の可視化を支援します

memory-forensicsdebuggersctf+1
3303年前
autotimeliner preview

autotimeliner

GitHubandreafortuna/autotimeliner

揮発性メモリダンプからフォレンジックタイムラインを自動抽出
memory-forensicsforensicsdigital-forensics+1
1337ヶ月前
digital-forensics-lab preview

digital-forensics-lab

GitHubfrankwxu/digital-forensics-lab

学生と教員のための無料の実践的デジタルフォレンジックラボ
disk-forensicspassword-crackingmemory-forensics+9
2.9k4日前
ThreadStackSpoofer preview

ThreadStackSpoofer

GitHubmgeeky/threadstackspoofer

Thread Stack Spoofing - スキャナーやアナリストから注入されたシェルコードのメモリ割り当てをより良く隠すことを可能にする、高度なインメモリ回避技術のPoC
penetration-testing-frameworksexploit-frameworksmemory-forensics+4
1.2k4年前
IRTriage preview

IRTriage

GitHubajmartel/irtriage

インシデントレスポンストリアージ - フォレンジック分析のためのWindows証拠収集
memory-forensicsforensicsdigital-forensics+1
13910年前
WinPmem preview

WinPmem

GitHubvelocidex/winpmem

マルチプラットフォームのメモリ取得ツール。

memory-forensicsforensicsdigital-forensics+1
1.0k1年前
uac preview

uac

GitHubtclahr/uac

ポータブルで依存関係不要のインシデントレスポンスツール。Unix系システムにおけるフォレンジックアーティファクト収集(メモリ取得、プロセスハッシュ、カスタマイズ可能なYAMLプロファイルによるボディファイル作成)を自動化します。
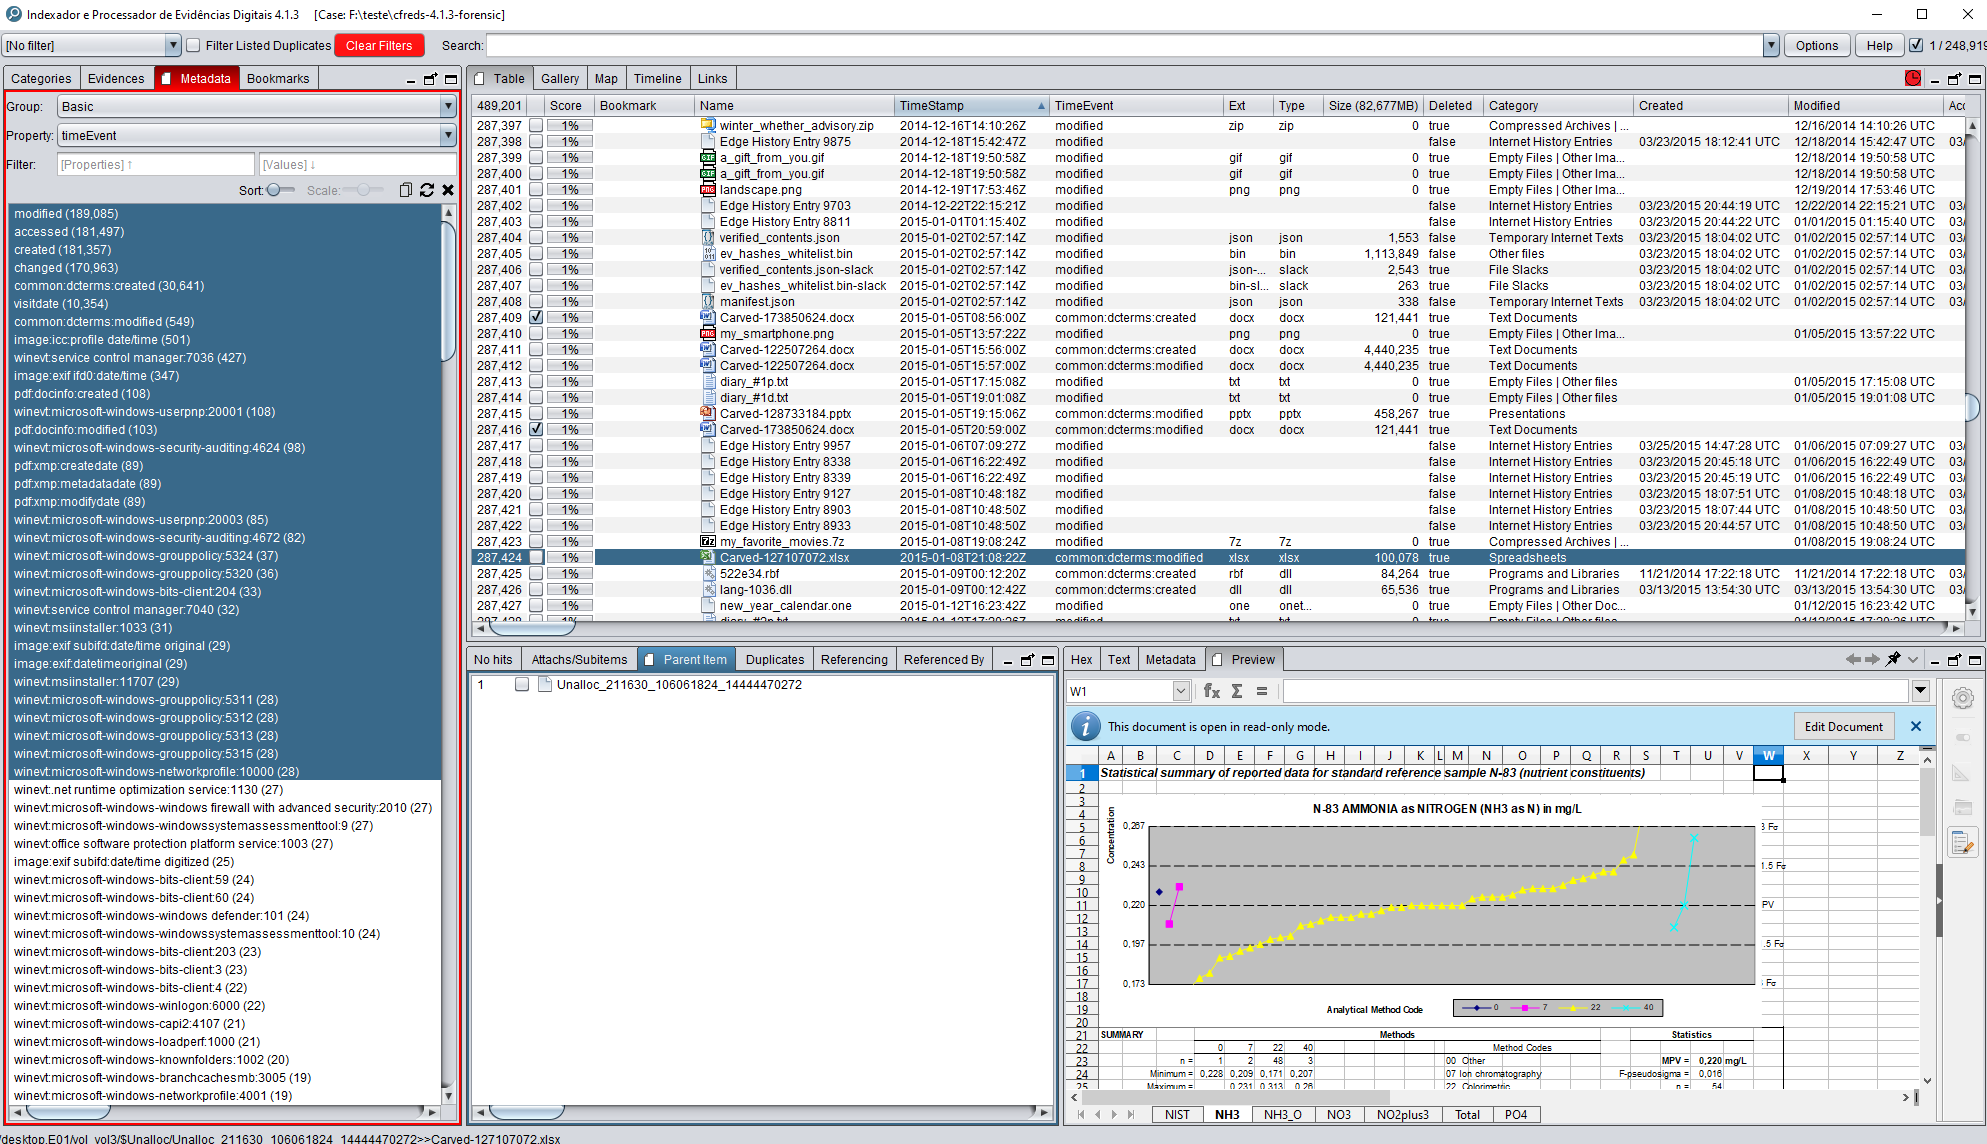
memory-forensicsforensicsinformation-gathering+3
1.4k1ヶ月前
IPED preview

IPED

GitHubsepinf-inc/iped

IPEDデジタルフォレンジックツール。法執行機関による犯罪現場での押収や、民間の調査員による企業調査などで押収されたデジタル証拠の処理・分析に使用できるオープンソースソフトウェアです。
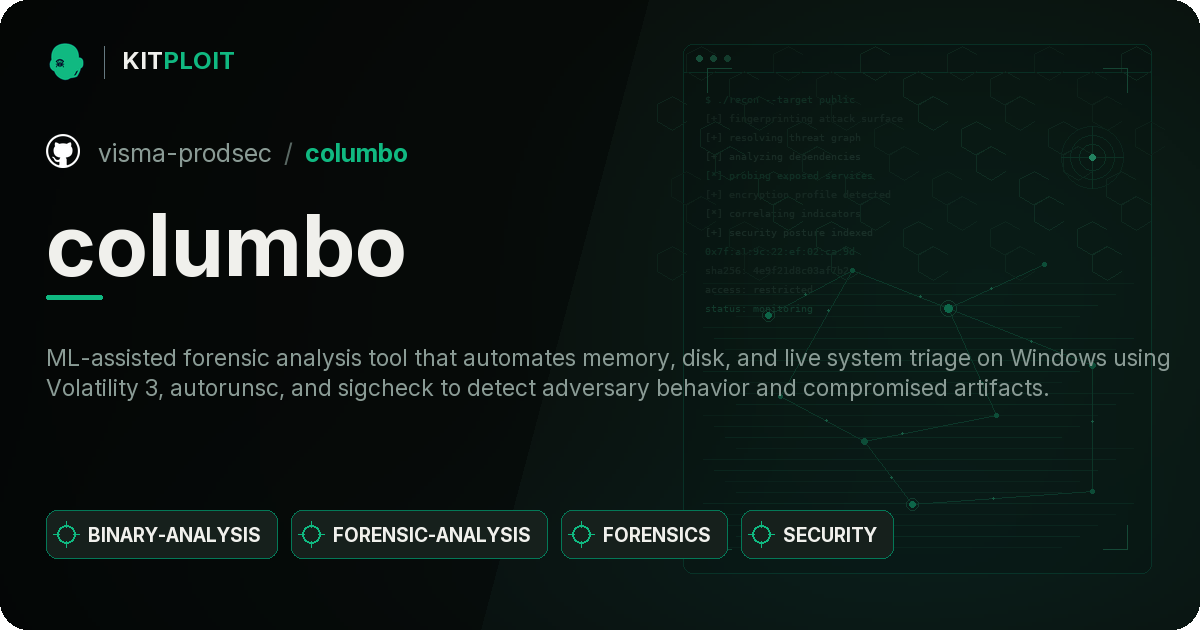
disk-forensicsioc-managementosint+9
2.7k3日前
columbo preview

columbo

GitHubvisma-prodsec/columbo

ML支援フォレンジック分析ツール。Volatility 3、autorunsc、sigcheckを使用してWindows上のメモリ、ディスク、ライブシステムのトリアージを自動化し、敵対的活動や侵害されたアーティファクトを検出します。
memory-forensicsforensicsdigital-forensics+3
614年前
ATMMalScan preview

ATMMalScan

GitHubfboldewin/atmmalscan

Windows ATMシステムをスキャンしてプロセスメモリとディスク上のマルウェア痕跡を検出し、フォレンジック解析のための自動メモリダンプを作成するコマンドラインDFIRツール。
disk-forensicsmemory-forensicsmalware-analysis+2
565年前
BareMetal-RAM-Dumper preview

BareMetal-RAM-Dumper

GitHubpiat0n/baremetal-ram-dumper

物理RAMを直接ディスクにダンプするためのベアメタルx86ユーティリティ。凍結メモリに対するコールドブート攻撃実験のために構築・テスト済み。
memory-forensicsexploitationforensics+3
1013ヶ月前
zirconium preview

zirconium

GitHubrobertmotr/zirconium

Plutonium BO2ゾンビ用のDLLインジェクション可能な内部ゲームチート

memory-forensicsexploitationreverse-engineering+2
121ヶ月前
前へ1…16171819次へ