

HARDE
 liuz233/harde
HARDEの研究コード。エージェントの安全性ベンチマーク全体にわたる実行時リスク検出と実行制御のために、コンポーネントをプローブし適応的に最適化するエージェントハーネス。
defensive-toolsdynamic-analysis-sandboxingutilities-frameworks+5
 akatorich/kernelflirt
Windowsカーネルレベルのデバッガ。OllyDbg/IDAスタイルのUI、ソフトウェアおよびハードウェアブレークポイント、PDBシンボル、デコンパイラ、およびVMでのリバースエンジニアリングとマルウェア解析用の17のプラグインを備える。
 ejfkdev/jd
javascript-obfuscator(obfuscator.io)の出力を難読化解除し、AST変換、静的デコード、およびgojaサンドボックスへのフォールバックを用いてJavaScriptを非圧縮化するGo CLI。
 gmh5225/hooktools
回避型マルウェアの挙動を分析するための基本的なインジェクタブル
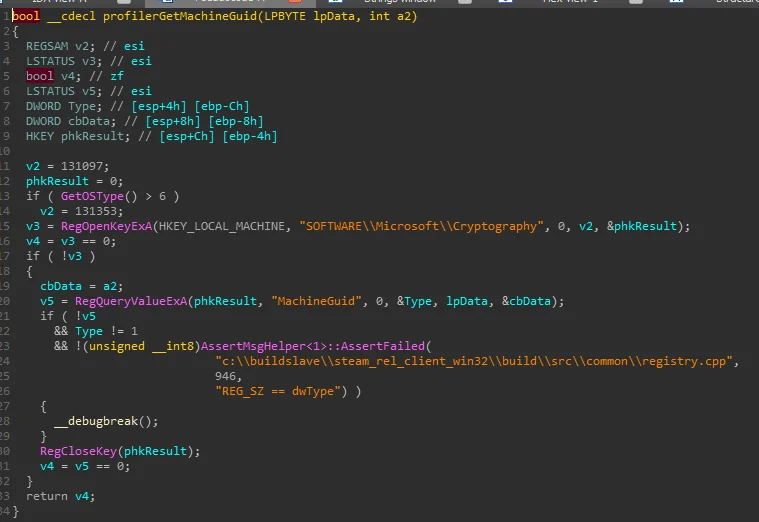 gmh5225/hwid-steamspywareterminator
Steamに注入され、HWID、ディスク、ネットワークアダプタ、レジストリのフィンガープリントデータを収集する隠しスレッドCFillMachineInfoThreadをブロックする作業中のライブラリ。
 ejfkdev/dae
Config駆動のDart AOTスナップショットアナライザー。IDA、radare2、Frida向けにblutter互換のシンボルと構造体をエクスポートし、Dart SDKなしで関数をdart-analyze-cleanなDartにデコンパイルします。
 joseluispino/hardstop
Reference implementation for "Hard Stop: Kernel-Level Preemption and Containment for Rogue Agentic Execution". Out-of-band Epistemic Andon Cord,…
 akha-security/akca
Evidence-oriented DAST scanner in Go that crawls web apps and APIs, then runs adaptive SQLi, XSS, RCE, SSRF, and auth checks with replayable proof.
 iterat0r/cnaemulator
Cobalt Strike Aggressor Scripts(.cna)向けのスタンドアロンなエミュレーションおよびテストハーネス。teamserver なしで構文を検証し、Beacon API をモックし、COFFLoader 経由で BOF を実行します。
 sunghoojung/reverse-engineering-browser
ローカルファーストのmacOSリサーチブラウザ。カスタムBraveビルド上に構築され、Webアプリのリバースエンジニアリングのためにネットワークトラフィック、フィンガープリント、スクリプト、ランタイム証跡をキャプチャします。
 fkie-cad/sandroid_dexray-intercept
Androidマルウェア解析ツール。暗号化、ファイルシステム、データベース、ネットワーク通信、プロセス操作にわたるアプリケーションの動作にフックすることで、包括的なランタイムプロファイルを作成します。
 ngwg/ceasta
disassembler, decompiler and debugger in one, with a built-in mcp server: point an ai at a binary and it can debug it, not just read it. ida-style…
 githubsecuritylab/seclab-taskflows-fuzzing
GitHub Security Lab Taskflow Agent を活用した LLM 駆動のファジングパイプライン
 alex66366/odpure
オブジェクト検出器に対するバックドア攻撃を、破損、拡散再構成、DBSCANコンセンサス投票によって無効化するブラックボックス入力段階浄化防御。
 tihanyin/rex-skill
REx@Skill - バイナリ脆弱性発見のためのエージェント型リバースエンジニアリング実行スキル
 recurse-labs/recurse
Agentic reverse engineering IDE with a pure-Rust multi-architecture disassembler, native decompiler, debugger, and LLM agent for binary analysis and…
 navikt/cplt
AIコーディングエージェント用のサンドボックス。Copilot CLI、Claude Code、OpenCode、Gemini CLI、Antigravity、Pi、goose、またはプレーンシェルをカーネルレベルのサンドボックス内で実行し、gitおよびghガードとサンドボックスポリシーをリポジトリ…
 top-celestial-company-ltd/dros-vep-lite
オープンソースで100%再現可能なAIエージェントランタイムセキュリティベンチマーク&サンドボックス環境(RFC-010ドラフトプロトコル)。