


攻撃対象領域の探索のためのターミナルUI:DNS偵察、サブドメイン列挙、ポートスキャン、逆引きIP、漏洩ログインURL、JavaScriptシークレットマイニング。
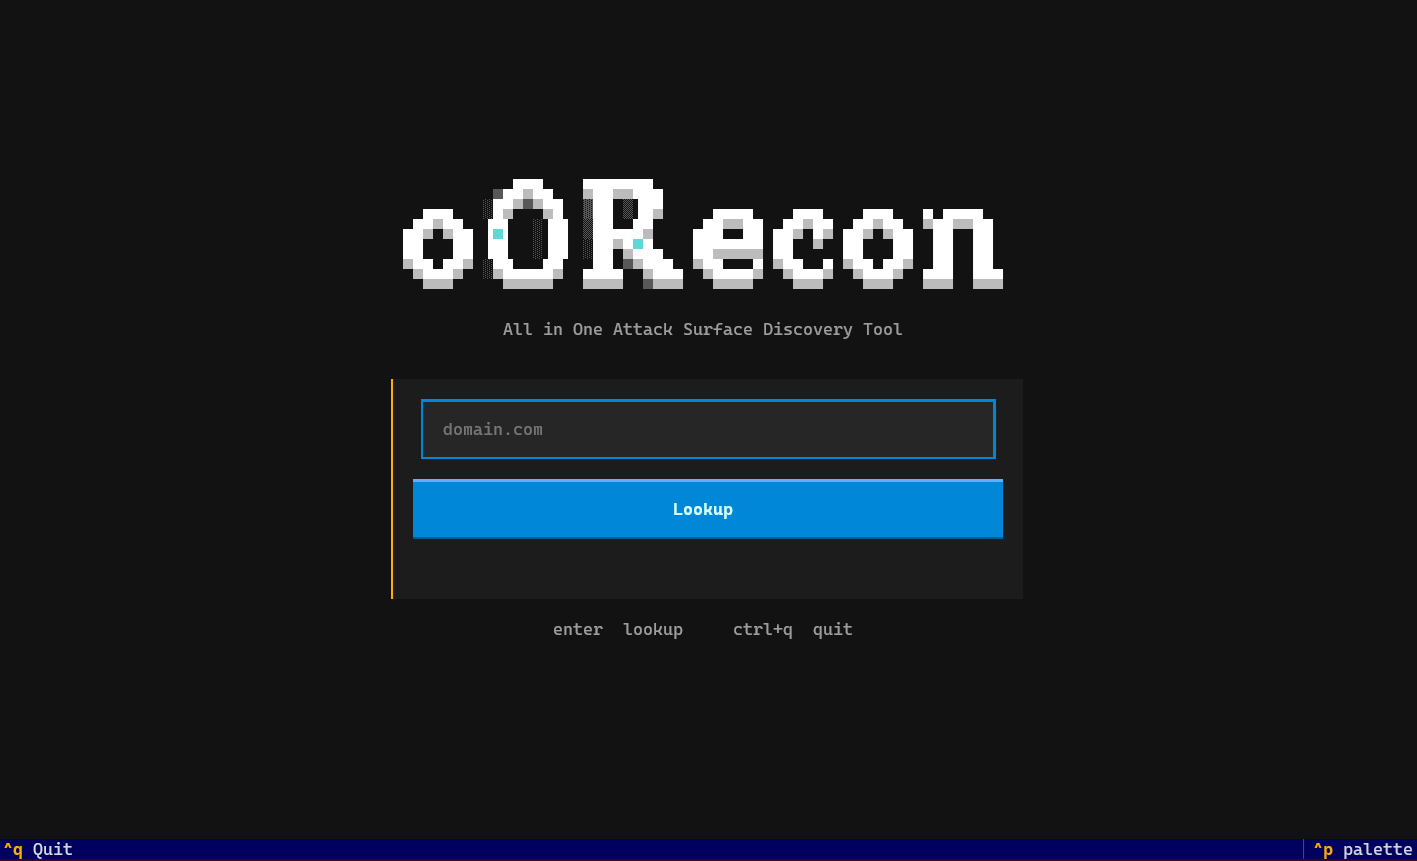
oORecon は、Web偵察と攻撃対象領域の発見のためのオープンソースのPythonターミナルUIです。バグバウンティハンター、ペネトレーションテスター、OSINTリサーチャーがドメインを素早くマッピングするのに役立ちます:DNS偵察、サブドメイン列挙、ポートスキャン、リバースIPルックアップ、漏洩ログインURL、さらにホストごとのサイトマップ、ディレクトリブルートフォース、JavaScriptエンドポイント / シークレットマイニング。
多数のCLIを連鎖させる代わりにオールインワンの偵察TUIを探しているなら、oOReconは頂点ドメインを入力した後、主要なチェックを次々に実行します。
これはAIスロップです。すべての行はAIによって生成され、手で入力されたものは一行もありません — その時間はありませんでした。コードはマシンの出力として扱い、それでも使ってください。
oOReconは、単一のドメインをライブ偵察ダッシュボードに変えるTextualベースのTUIです。ルックアップ時に以下を実行します:
ライブホストを開くと、コンテンツ発見(サイトマップ、ディレクトリ)とJavaScript分析(エンドポイント、URL、および近傍コンテキスト付きの可能性のあるシークレット)を続行できます。
ドメイン入力は自動的に正規化されます:https://、パス、ポート、先頭のwww.は除去されるため、常に頂点ドメインから作業します。
| モジュール | 機能 |
|---|---|
| DNS偵察 | A、AAAA、NS、MX、SOAおよび関連DNSレコードを解決 |
| サブドメインファインダー | 証明書透明性の名前 + HTTPS生存チェック(Chrome TLS偽装) |
| ポートスキャナ | 対象ドメインに対する大規模なポートセット |
| リバースIPルックアップ | DNS A / AAAAからの共有ホスト発見 |
| 漏洩ログインURL | スティーラーログ形式のログイン / 認証情報URL(読み取り専用) |
ルックアップしたドメインのDNSサーフェスを1つのボードに表示し、さらにスキャンする前に公開されているIPとメール/ネームインフラを確認できます。
頂点の証明書名を取得し、各ホストをHTTPSでチェックします。ステータスクラス(2xx / 3xx / 4xx / 5xx / ダウン)またはホストプレフィックスでフィルタできます(mixrank.comはその文字列で始まるホストのみにマッチ)。
入力したドメイン(すべてのサブドメインではない)に対して広範なポートパスを実行し、開いているポートをサービス / バナー詳細とともに一覧表示します。
頂点DNSのAおよびAAAAアドレスのみを取得し、関連する証明書ホスト名をルックアップして、各ホストをHTTPSでステータスとCloudflareについてチェックします。すべてのサブドメインIPに展開することはありません。
ドメインに関連する漏洩ログイン関連URLを一覧表示します。テーブルは読み取り専用です(クリックスルーなし)。
| ツール | 機能 |
|---|---|
| サイトマップクローラ | robots.txt + XMLサイトマップ(.xml / .xml.gz) |
| ディレクトリブルートフォース | SecLists形式のワードリストによるコンテンツ発見 |
| JSマイナー | JavaScriptからのエンドポイントとURL;マッチ + 近傍コンテキスト付きのシークレットらしき検出 |
robotsと一般的なパスからサイトマップエンドポイントを発見し、ネストされたサイトマップインデックスを追跡します。確認されたXMLサイトマップURLのみが表示されます。
ホストに対して一般的なパスをブルートフォースします。管理パネル、バックアップ、忘れられたエンドポイントに有用です。
ページスクリプトを取得し、URL/エンドポイントを抽出し、スクリプト本体をスキャンして可能性のあるAPIキーやシークレットを探します。script / endpoint / url行はリストのみです;その他の種類はマッチと周辺文字を含む詳細ウィンドウを開きます。
pip install -r requirements.txt
python main.py
CLIでドメインを渡す:
python main.py example.com
必要環境: Python 3.10+
操作: Ctrl+Q 終了 · Esc 戻る · Enter ホスト / シークレット詳細を開く · / サブドメインをフィルタ
main.py                 Entrypoint
ui/app.py               Recon dashboard (lookup order lives here)
ui/phases/              DNS, reverse IP, leaked URLs, ports, subdomains
ui/workspace.py         Per-host sitemap / dirs / JS miner
ui/styles.py            Dashboard CSS
ui/format.py            DNS board and status cell rendering
models.py               Shared result models
utils.py                Domain normalize, curl_cffi thread sessions
tools/                  One module per recon tool (dnsinfo, certsub, ports, …)
requirements.txt        Python dependencies
assets/                 Banner, demo GIF, and banner.ans
はい。Subdomainタブは証明書透明性から名前を列挙し、どのホストがHTTPSで応答するかをチェックします。これはより広範な攻撃対象領域TUI内の1つのモジュールです。
いいえ。それらのツールは優れたスペシャリストです。oOReconは、DNS、CTサブドメイン、ポート、リバースIP、漏洩、ホストレベルのコンテンツ/JS偵察を1か所でカバーする高速なインタラクティブダッシュボードを目指しています。
はい。https://www.example.com/pathのような入力は頂点example.comに正規化されます。
いいえ。リバースIPはルックアップしたドメインのDNS AおよびAAAAレコードのみを使用します。
いいえ。そのテーブルは設計上読み取り専用です。
高エントロピーの「ランダム文字列」スタイルの検出器はJSマイニングでは無効化されています。キー/トークンのように見える検出は、マッチと隣接するソーステキストを表示するために開くことができ、誤検出を自分で検証できます。
いいえ。評価する許可を得たシステムのみをテストしてください。
テストする権限があるドメインとホストのみをスキャンしてください。無許可のスキャンや認証情報の悪用は違法となる可能性があります。
oOReconが使用するデータソースとライブラリ(提携関係なし):
