
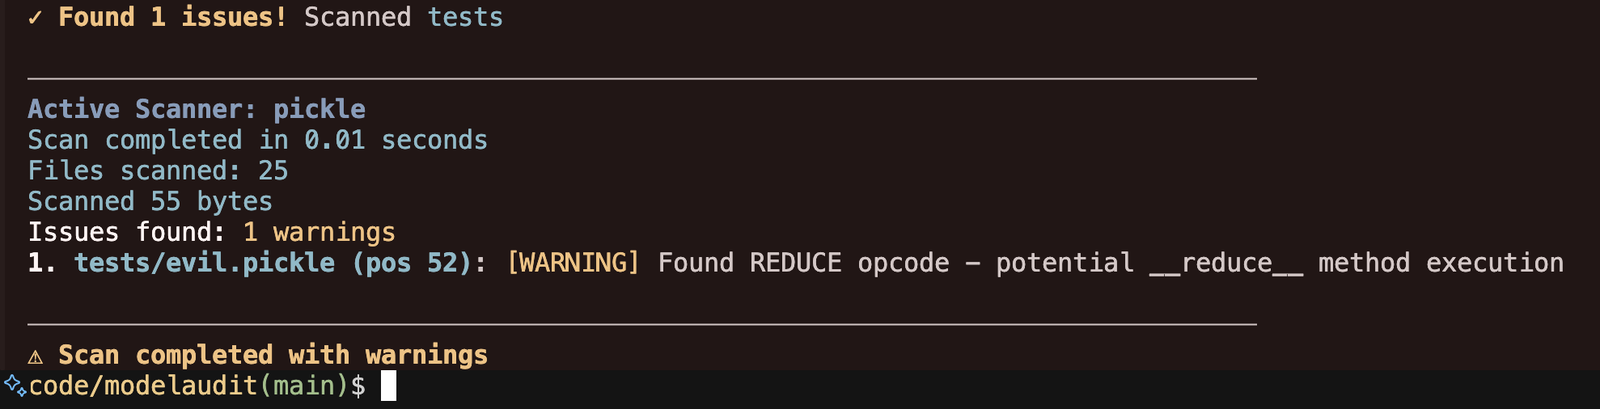
modelaudit
 promptfoo/modelaudit
Security scanner for AI/ML model files. Detects malicious code, backdoors, and vulnerabilities before deployment
static-analysisstatic-code-analysisvulnerability-analysis+8
79
promptfoo/modelauditSecurity scanner for AI/ML model files. Detects malicious code, backdoors, and vulnerabilities before deployment
 wireshark/wireshark
ディープパケットインスペクション、数百のプロトコルにわたるプロトコルデコード、およびトラブルシューティング、フォレンジック、セキュリティ調査のためのキャプチャファイルサポートにより、ネットワークトラフィックをキャプチャして分析します。
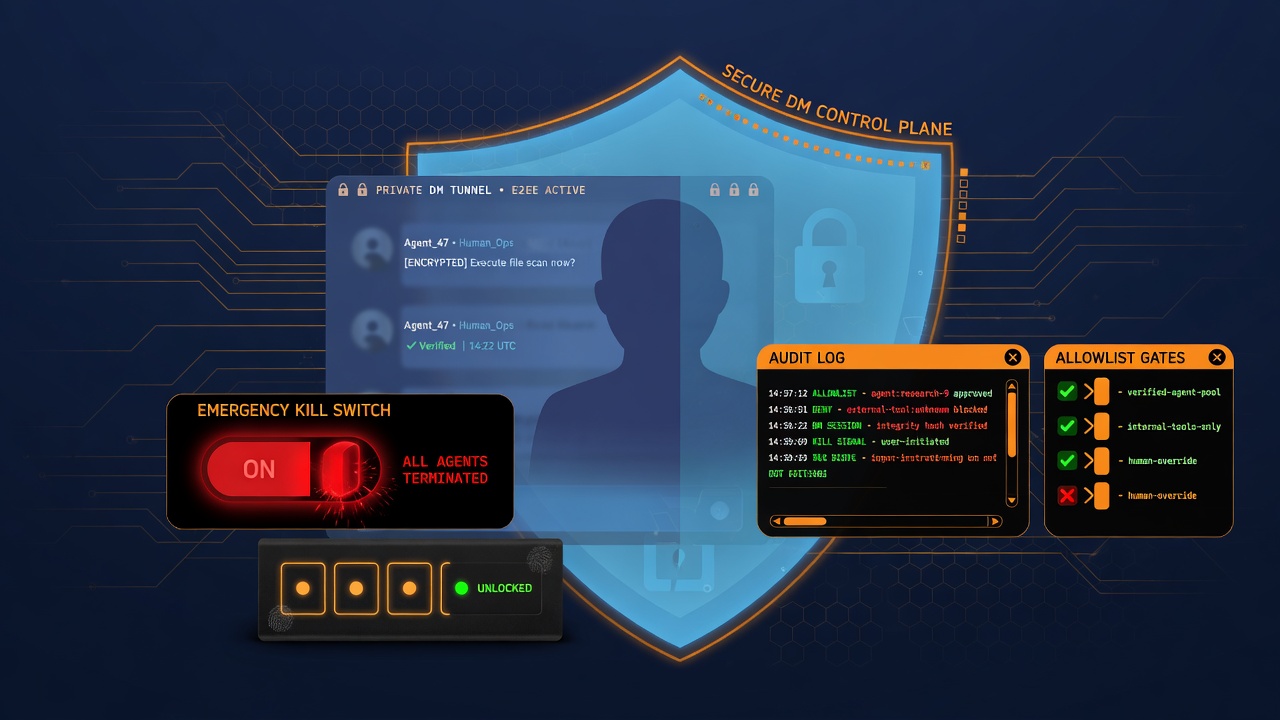
 wattocyber/agentic-dm-gateway
Security control plane for LLM agents: allowlists, owner kill switch, PIN sessions, rate limits, prompt-injection detection, and output scrubbing to…
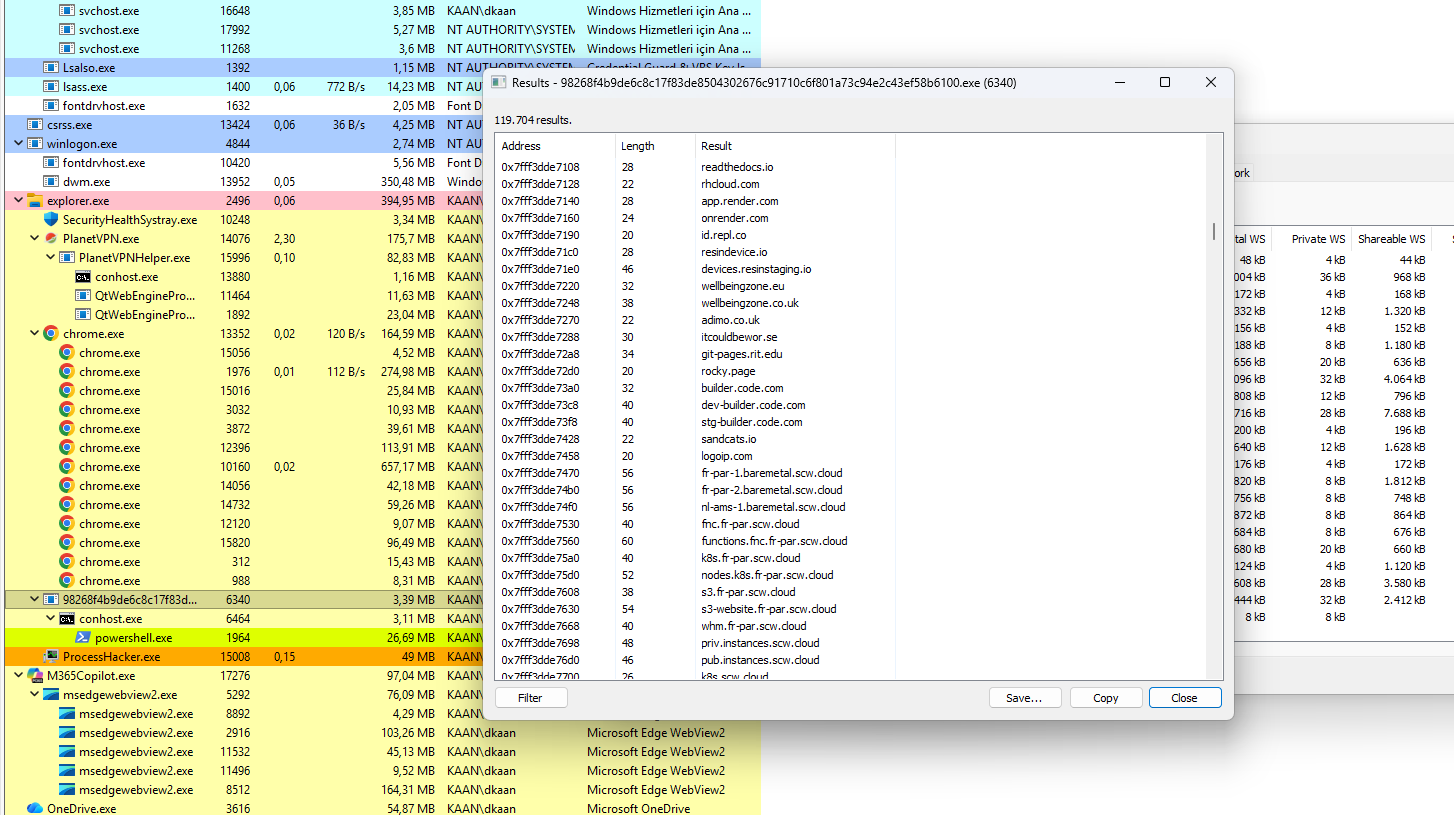 kaandemir993/dropper-gcleaner-c2-infrastructure-kernel-driver-powershell-conhost-payload-analysis
ドロッパーGCleanerのリバースエンジニアリング分析。このマルウェアは、堅牢なC2インフラストラクチャ、カーネルドライバのロード、PowerShell/Conhostの実行、.rdataペイロードの抽出を利用します。30以上のC2ドメイン、NtLoadDriver、完全なAPIリストを含みます。
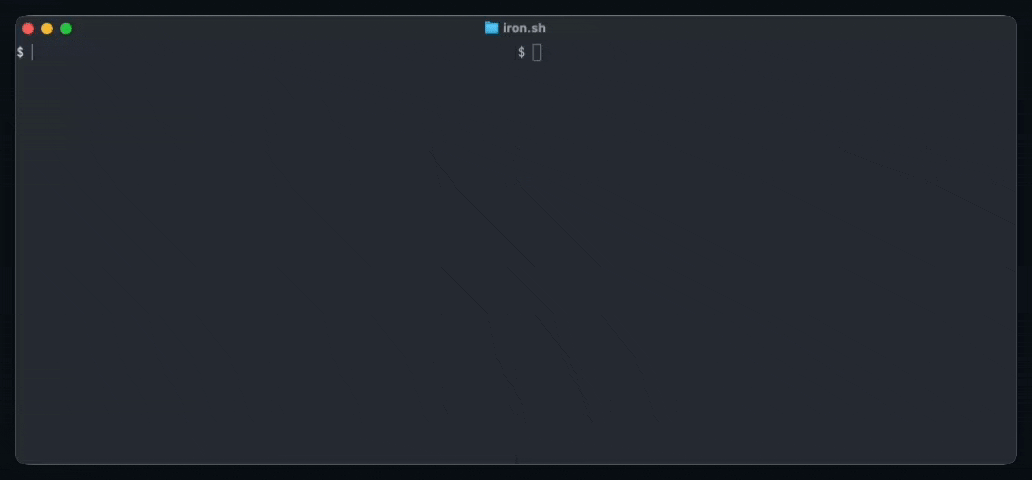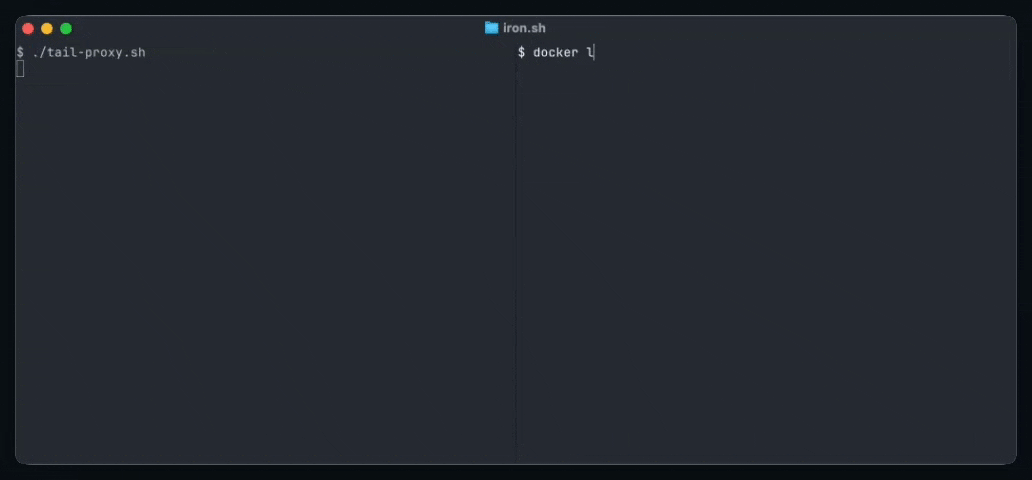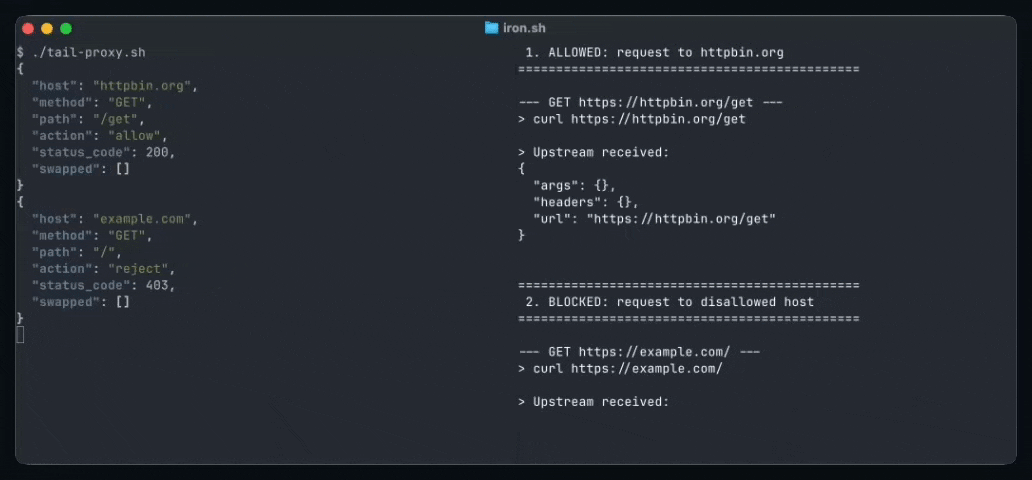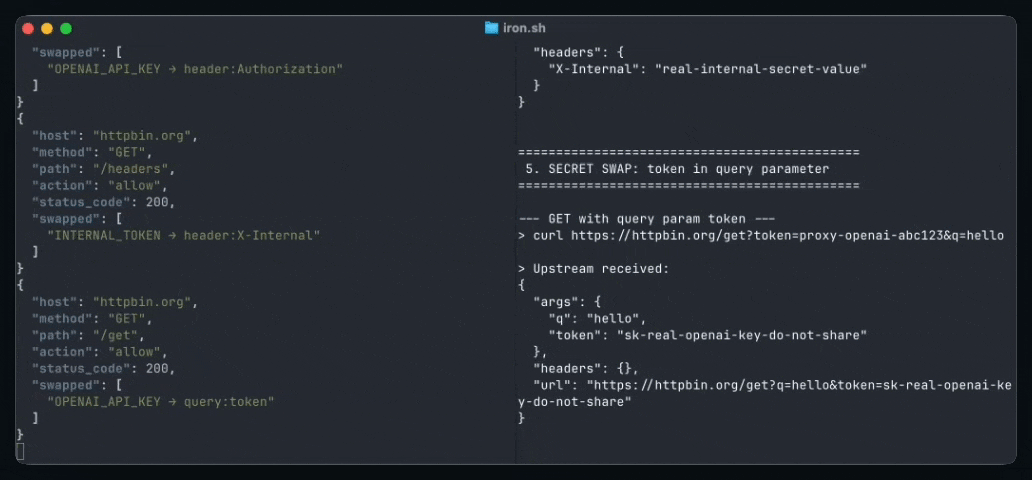 paradigmxyz/iron-proxy
An egress firewall for untrusted workloads.
 cenobyte-vincit/slot2
UEFI GRUB2 bootkit that installs a pre-boot networked implant via NVRAM boot option, chainloads a UKI, executes a dracut payload, and kexecs the…
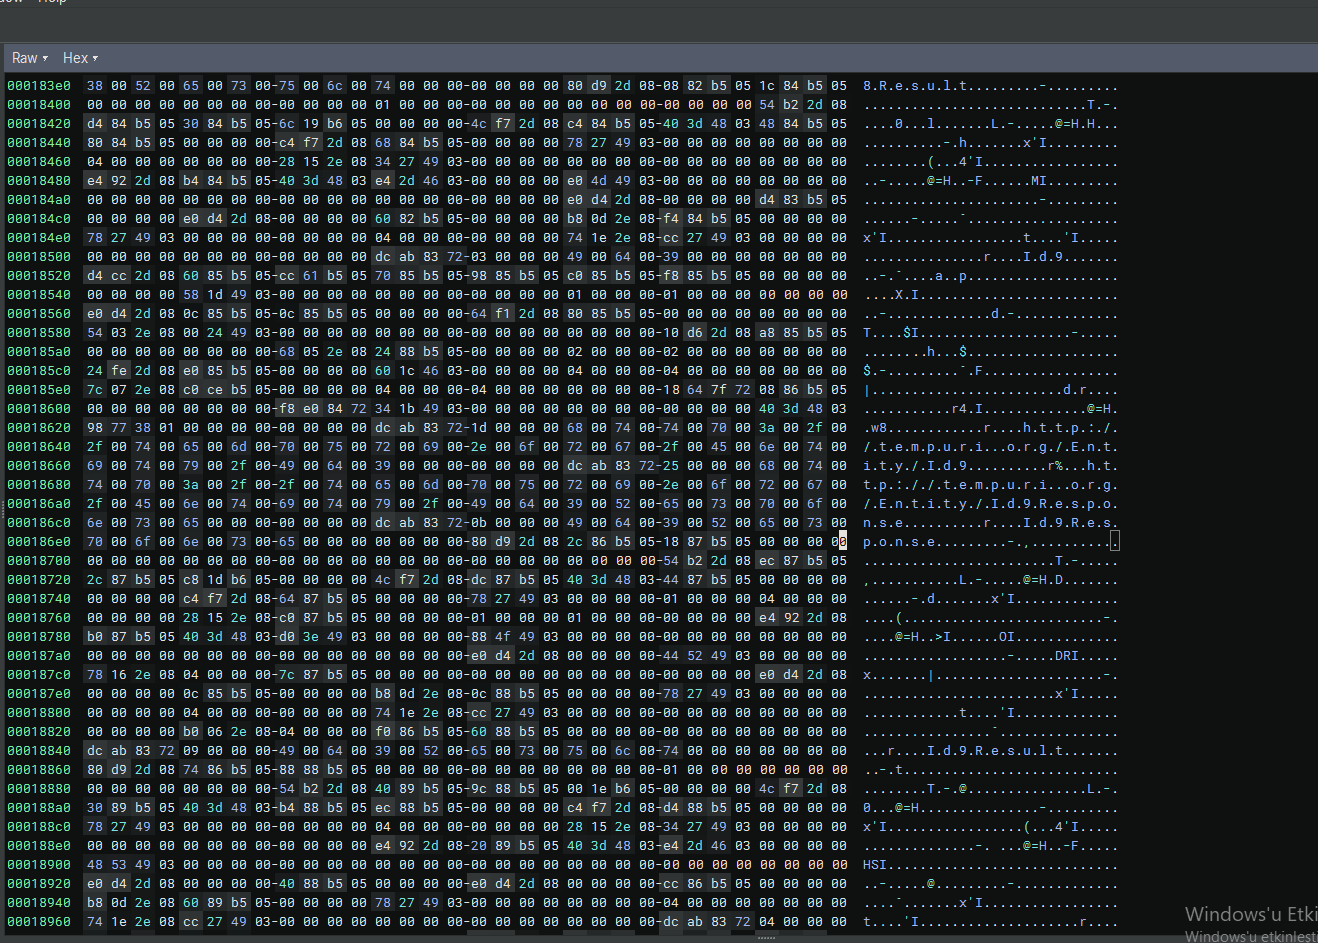 kaandemir993/redline-stealer-c2-defender-bypass-payload-analysis
RedLine Stealer のリバースエンジニアリング解析。.NET ベースの情報窃取型マルウェアで、C2 ドメイン (198.46.86.63、tempuri.org) を使用し、Windows Defender のバイパスと 7200 KB のペイロード抽出を行います。
 pugazhendii22/keepass-exfil-forensics
TryHackMe DFIRチャレンジ向けのネットワークフォレンジックwriteupとツール群:PCAPトラフィックからhex→Base64→XORのデータ窃取チェーンを解析し、その後CVE-2023-32784を介してプロセスメモリダンプからKeePassマスターパスワードを復元します。
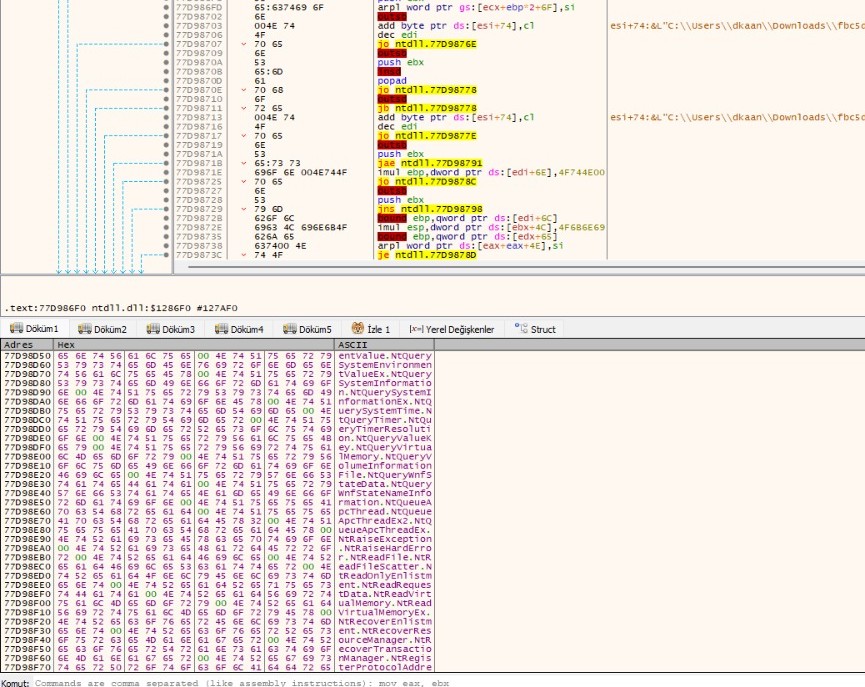 kaandemir993/agent-tesla-apc-injection-token-manipulation-registry-persistence-analysis
Agent Tesla(.NETベースの情報窃取型マルウェア)のリバースエンジニアリング解析。APCインジェクション、トークン操作、レジストリ永続化を使用します。NtQueueApcThread、NtProtectVirtualMemory、および完全なペイロード抽出を含みます。
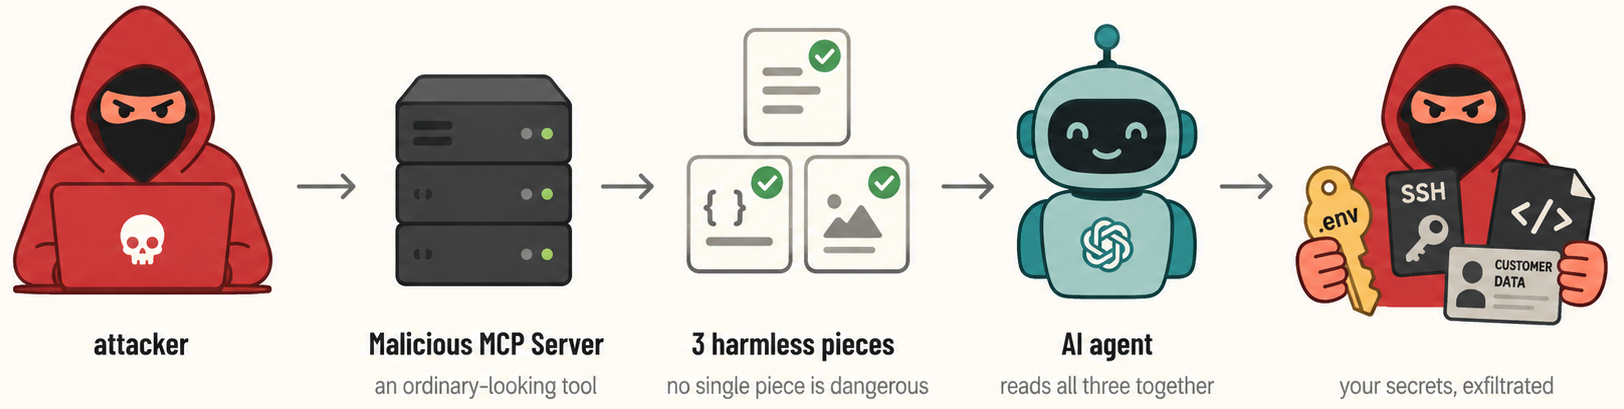 asset-group/ghostsplice
ゴーストスプライスリポジトリ:クロスチャネル信頼断片化攻撃のPoC
 ryehr/hitms_steganography
算術/Discopステガノグラフィ符号器を使用して、LLMチャットのトークン選択に複数の秘密メッセージを埋め込み、ビット完全な復号とステガナリシス評価を行います。
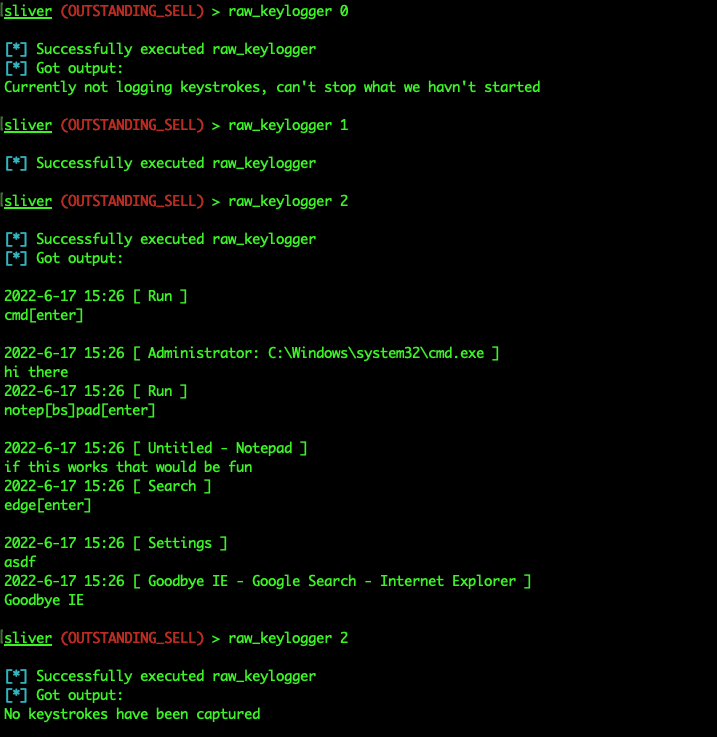 trustedsec/sliverkeylogger
Sliver C2 インプラントフレームワーク用の Windows キーロギングモジュール。Raw Input を使用してキーストロークをキャプチャし、オペレーターに開始・停止・取得コマンドを提供します。
 bc-security/empire
Empireは、レッドチームやペネトレーションテスターを支援するために使用されるポストエクスプロイテーションおよび敵対者エミュレーションフレームワークです。
 hackedteam/rcs-db
RCSバックエンド用のデータベースコンポーネント
 pr0xylife/gozi
ブラウザインジェクションとコマンド&コントロール機能を備えたバンキング型トロイの木馬で、認証情報や金融データの窃取に使用されます。マルウェア解析、検知、脅威インテリジェンスに関連します。
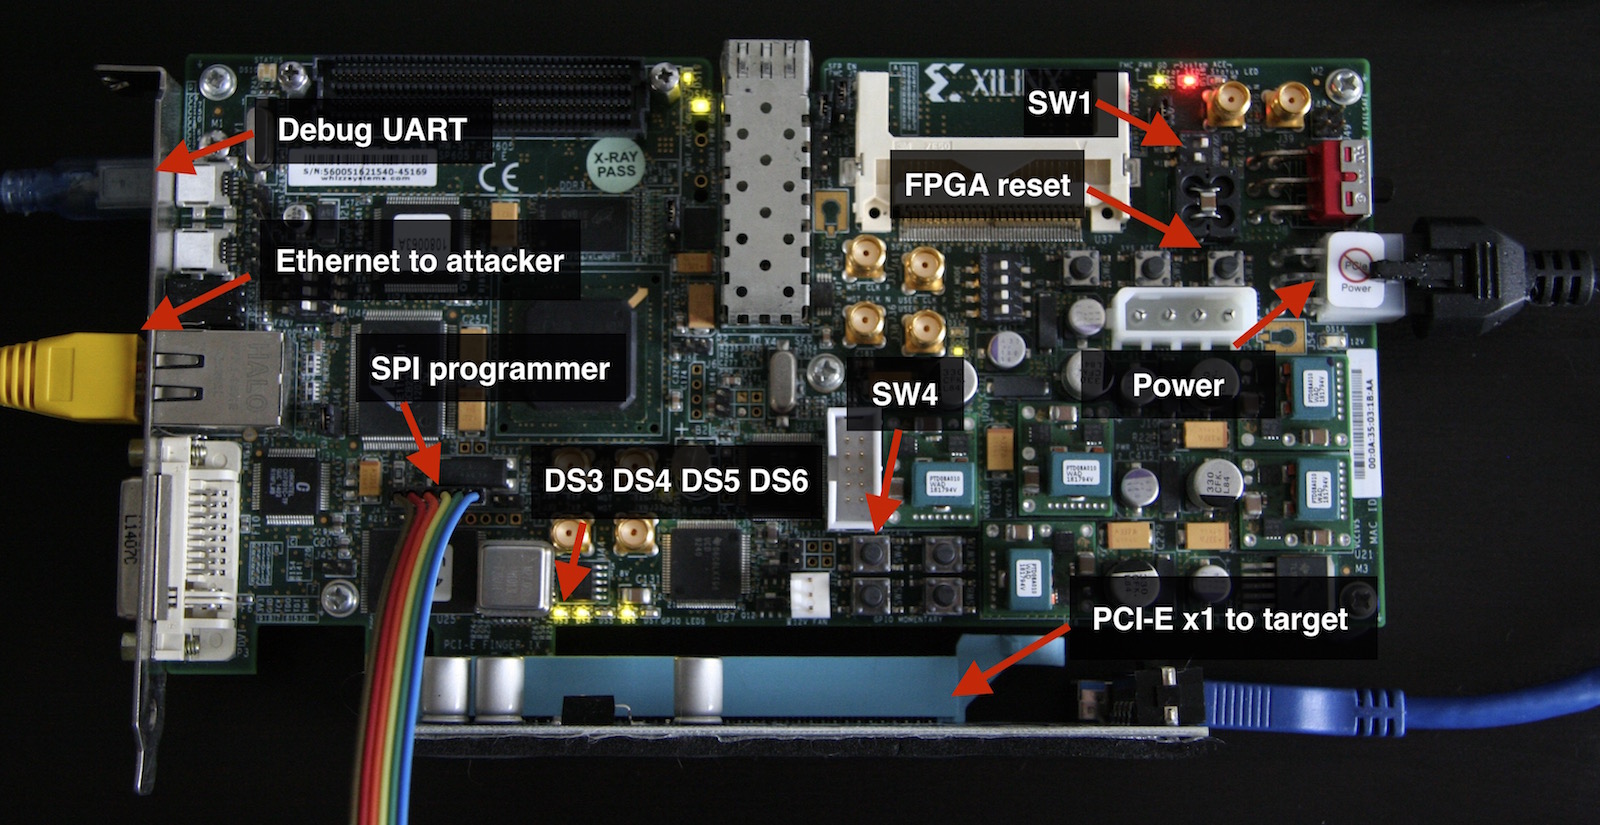 cr4sh/s6_pcie_microblaze
Xilinx SP605向けPCI Express DIYハッキングツールキット。このリポジトリはHyper-VバックドアとBootバックドアの本拠地でもあります。リンクと情報についてはreadmeを確認してください。
 withsecurelabs/garbageman
GarbageManは、ヒープ解析を通じて.NETバイナリを分析するためのツールセットです。