
 paradigmxyz/iron-proxy
信頼できないワークロードのためのegressファイアウォール。



CI ジョブ、AI コーディングエージェント、サンドボックス化されたコンテナは、任意の外部へのリクエストを送信できます。侵害された依存関係、プロンプトインジェクション、悪意のあるビルドステップは、シークレットを窃取したり、外部へ通信したり、リバースシェルを開いたりする可能性があります。ほとんどのチームは、ワークロードから何が出ていっているのかについてまったく可視性を持っておらず、ましてやそれを止める手段などありません。
iron-proxy は、組み込みの DNS サーバーを備えた MITM 外向きプロキシであり、信頼できないワークロードとインターネットの間に位置します。ネットワーク境界でデフォルト拒否を強制するため、ワークロードは明示的に許可したドメインにしか到達できません。本物のシークレットがサンドボックスに入ることは決してありません。ワークロードはプロキシトークンを使用し、iron-proxy が外向き通信時に実際の認証情報へ差し替えます。つまり、ワークロードが侵害されても、攻撃者が窃取できるのはプロキシの外では無価値なトークンだけです。
単一バイナリ。単一の YAML 設定。
169.254.169.254、fd00:ec2::254、fd20:ce::254)とループバックはデフォルトで拒否され、proxy.upstream_deny_cidrs または IRON_PROXY_UPSTREAM_DENY_CIDRS で上書きできます。HTTP_PROXY、HTTPS_PROXY、SOCKS5 設定によるプロキシ構成をネイティブにサポートするツール向けの、オプションのトンネルリスナー。SET ROLE を注入し、クライアントによるロールの変更試行(SET ROLE、あらゆる set_config 呼び出し、DO ブロック、安全でない関数定義、CREATE AGGREGATE のように関数をコールバックとして束縛する定義など)を SQL AST の走査によって拒否する、オプションのリスナーです。SQL および PL/pgSQL のルーチン本体は再帰的に検査され、動的な PL/pgSQL やサポートされていないルーチン言語は拒否されます。多層防御として、注入されたロールから pg_catalog.set_config の EXECUTE 権限と不要な TEMPORARY / CREATE 権限を剥奪し(たとえば PUBLIC から)、set_config はプロキシがセッション設定に使用するログインユーザーにのみ付与し直してください。プロキシは常に上流セッションで standard_conforming_strings=on と client_encoding=UTF8 を固定し、クライアントによる変更試行を拒否するため、プロキシの SQL パーサーとサーバーはステートメントのトークン化方法について一致します。アプリケーションが共有サービスアカウントユーザーとして接続する場合に、PostgreSQL の行レベルセキュリティと組み合わせることで、テナントごとのデータ分離を実現します。(使用する場合)PgBouncer は pool_mode = session で動作する必要があります — トランザクションまたはステートメントのプールモードはクエリ間でバックエンドを暗黙に再バインドし、ポリシーを無効化してしまいます。詳細は docs.iron.sh を参照してください。CI パイプライン、GitHub Actions、AI エージェント(Claude Code、Cursor、Codex)、そして完全には信頼できないコードを実行するあらゆる環境のために作られています。
DockerイメージはDocker Hubで入手でき、 Linux/macOS (amd64/arm64) 向けのビルド済みバイナリは GitHub Releasesにあります。
またはソースからビルドします:
go build -o iron-proxy ./cmd/iron-proxy
cd examples/docker-compose
docker compose up
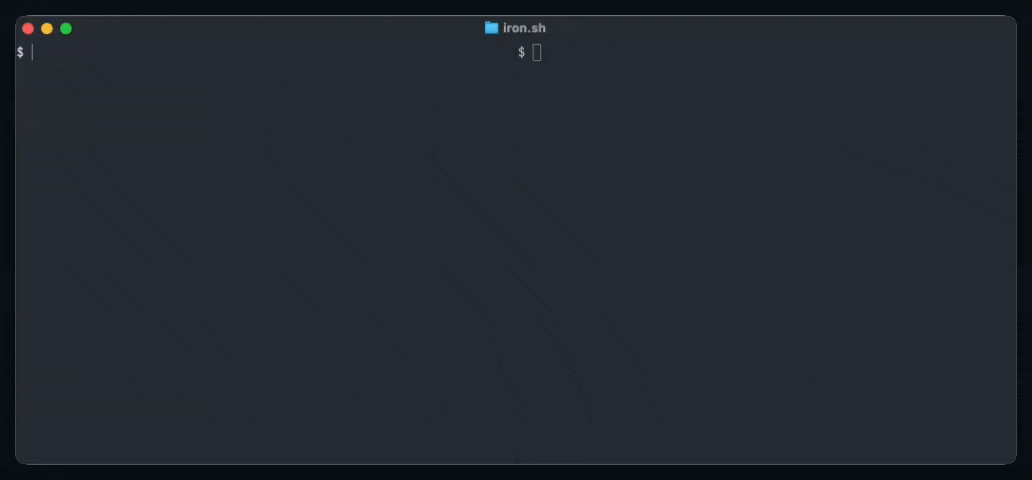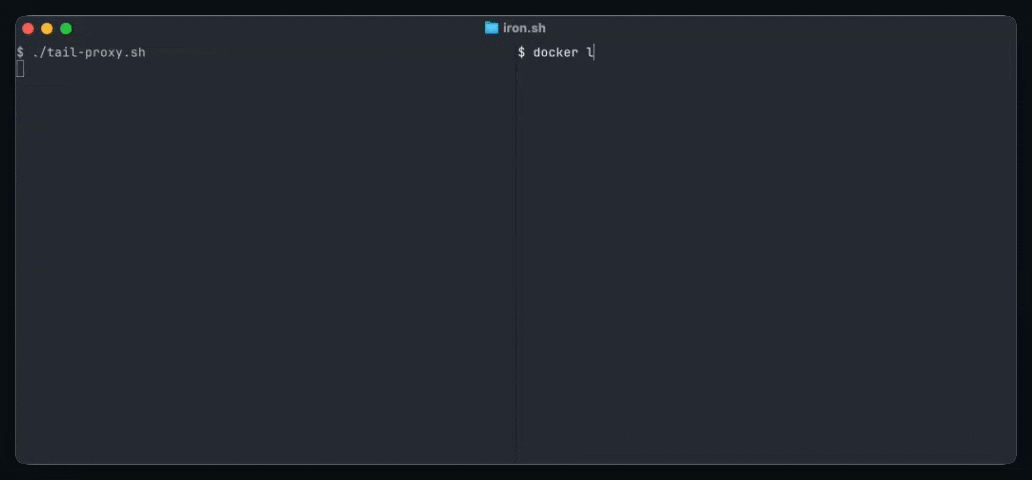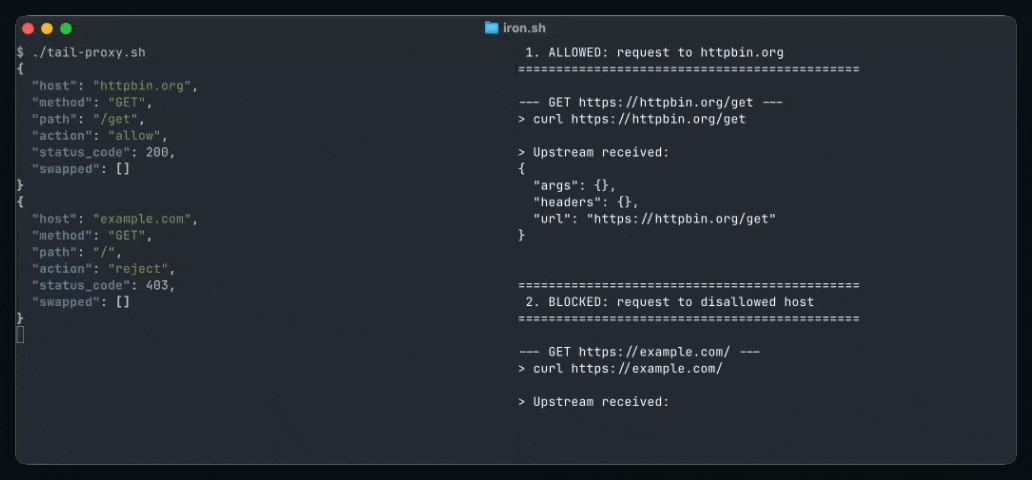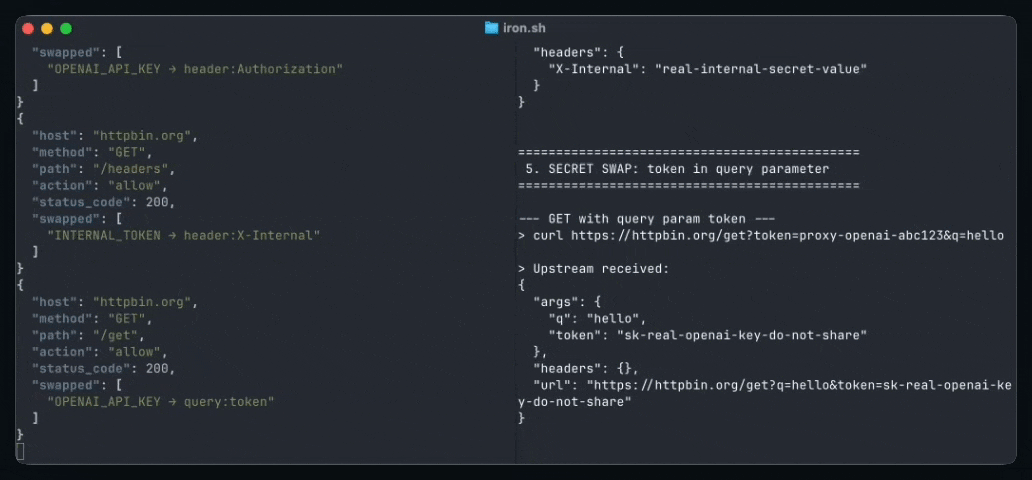
これにより iron-proxy と、プロキシ経由で5つのリクエストを送信するデモクライアントが起動します。ログを確認して、許可されたリクエスト、ブロックされたリクエスト、シークレットが書き換えられたリクエストを確認してください:
docker compose logs proxy
すべてのリクエストは、構造化された JSON 監査エントリを生成します:
{
  "host": "httpbin.org",
  "method": "GET",
  "path": "/headers",
  "action": "allow",
  "status_code": 200,
  "duration_ms": 142,
  "request_transforms": [
    { "name": "allowlist", "action": "continue" },
    {
      "name": "secrets",
      "action": "continue",
      "annotations": { "swapped": [{ "secret": "OPENAI_API_KEY", "locations": ["header:Authorization"] }] }
    }
  ]
}
拒否されたリクエストには rejected_by フィールドが含まれ、WARN レベルでログに記録されます。完全なスキーマについては
監査ログの形式を参照してください。
iron-proxy は、提供された CA によって署名されたリーフ証明書をオンザフライで生成することで TLS を終端します。クライアントコンテナはこの CA を信頼する必要があります。
mkdir -p certs
openssl genrsa -out certs/ca.key 4096
openssl req -x509 -new -nodes \
    -key certs/ca.key \
    -sha256 -days 3650 \
    -subj "/CN=iron-proxy CA" \
    -addext "basicConstraints=critical,CA:TRUE" \
    -addext "keyUsage=critical,keyCertSign" \
    -out certs/ca.crt
iron-proxy はコンテナが DNS を向けられるよう固定 IP を必要とします:
docker network create --subnet=172.20.0.0/24 iron-proxy
シークレットを含む env ファイルを作成します(バージョン管理の対象外にしてください):
echo "OPENAI_API_KEY=sk-real-key" > .env
docker run -d --name iron-proxy \
  --network iron-proxy --ip 172.20.0.2 \
  -v $(pwd)/proxy.yaml:/etc/iron-proxy/proxy.yaml:ro \
  -v $(pwd)/certs/ca.crt:/etc/iron-proxy/ca.crt:ro \
  -v $(pwd)/certs/ca.key:/etc/iron-proxy/ca.key:ro \
  --env-file .env \
  ironsh/iron-proxy:latest -config /etc/iron-proxy/proxy.yaml
最もシンプルな方法は DNS ベースのルーティングです。コンテナの DNS を iron-proxy に向けると、すべてのホスト名解決がプロキシの IP に解決され、トラフィックが自動的にプロキシ経由でルーティングされます:
docker run --rm \
  --network iron-proxy \
  --dns 172.20.0.2 \
  -v $(pwd)/certs/ca.crt:/certs/ca.crt:ro \
  curlimages/curl --cacert /certs/ca.crt https://httpbin.org/get
より強固な強制を行うには、nftables ルールを重ねてプロキシ以外の外向き通信をブロックするか、カーネルレベルの傍受に TPROXY を使用してください。各アプローチの詳細についてはプロキシへのトラフィックのルーティングを参照してください。
| iron-proxy | Squid | mitmproxy | Envoy | |
|---|---|---|---|---|
| デフォルト拒否の外向き通信 | 組み込み | 複雑な ACL 設定が必要 | カスタムスクリプトが必要 | RBAC/フィルター設定が必要 |
| シークレットインジェクション | 組み込み | なし | なし | なし |
| 構造化監査ログ | 組み込み、トランスフォームごとのトレース | 基本的なアクセスログ | プラグインベース | 設定可能なアクセスログ |
| セットアップの複雑さ | 単一バイナリ + YAML | 広範な設定言語 | Python スクリプティング | 複雑な YAML またはコントロールプレーン |
iron-proxy は、信頼できないワークロードからの外向き通信を制御および監査するという単一の目的のために専用に構築されています。Squid はデフォルト拒否を実現できますが、かなりの ACL 設定が必要で、シークレットインジェクションという概念がありません。mitmproxy は優れたデバッグツールですが、本番環境での強制を目的として設計されていません。Envoy は汎用プロキシであり、この一部を実行するように設定できますが、問題が必要とする以上のはるかな複雑さを伴います。
iron-proxy は DNS サーバーと HTTP/HTTPS プロキシを実行します。コンテナの DNS を iron-proxy に向けると、すべてのホスト名解決がプロキシ IP に解決され、トラフィックが自動的にプロキシ経由でルーティングされます。プロキシは TLS を終端し(提供された CA からリーフ証明書をオンザフライで生成)、リクエストを順序付けられたトランスフォームパイプラインに通し、上流に転送し、レスポンスをパイプラインに通して戻します。
Container → DNS lookup → iron-proxy IP → TLS termination → transforms → upstream
変換は順番に実行されます。組み込みの変換は以下のとおりです:
| 変換 | 動作 |
|---|---|
allowlist | 一致するドメイン/CIDRへのリクエストを許可し、それ以外はすべて拒否します (403)。 |
secrets | ヘッダー (およびオプションでクエリ、パス、ボディ) をスキャンしてプロキシトークンを検出し、環境変数から実際のシークレットに差し替えます。 |
body_capture | 一致するホストのデコード済みリクエストボディを request_body 監査フィールドとして記録します。観測専用であり、拒否は行いません。 |
iron-proxy は -config path/to/config.yaml という単一のフラグを受け取ります。以下に
全体の構成を示します (コピーしてそのまま使える出発点については
iron-proxy.example.yaml を参照してください):







