
mesh-kridik
 chen-keinan/mesh-kridik
KubernetesクラスターとIstioサービスメッシュ向けの自動セキュリティチェッカーで、OPAポリシーを通じてベストプラクティスを強制し、設定ミスに対する修復レポートを生成します。
vulnerability-scannerscontainer-securityconfiguration-auditing+3
27
chen-keinan/mesh-kridikKubernetesクラスターとIstioサービスメッシュ向けの自動セキュリティチェッカーで、OPAポリシーを通じてベストプラクティスを強制し、設定ミスに対する修復レポートを生成します。
 devopstoday11/tarian
K8s向けアンチウイルス。Kubernetes上で動作するアプリケーションを、事前登録されたソースコード、ランタイムプロセスの監視、分析、アラート、そしてコミュニティとの検出結果の共有により、悪意のある攻撃から保護します。ランサムウェアからも守るかもしれません。
 kube-tarian/tarian
Kubernetes向けのeBPFベースのランタイムセキュリティエージェントで、未知のプロセスやファイル変更を検出し、事前登録された制約を適用し、ランサムウェアやその他の攻撃を軽減するためにポッドの削除やアラートを自動化します。
 cybersecsi/raudi
DockerイメージをGitHub Actionsを通じて自動生成し、最新に保つためのリポジトリ。
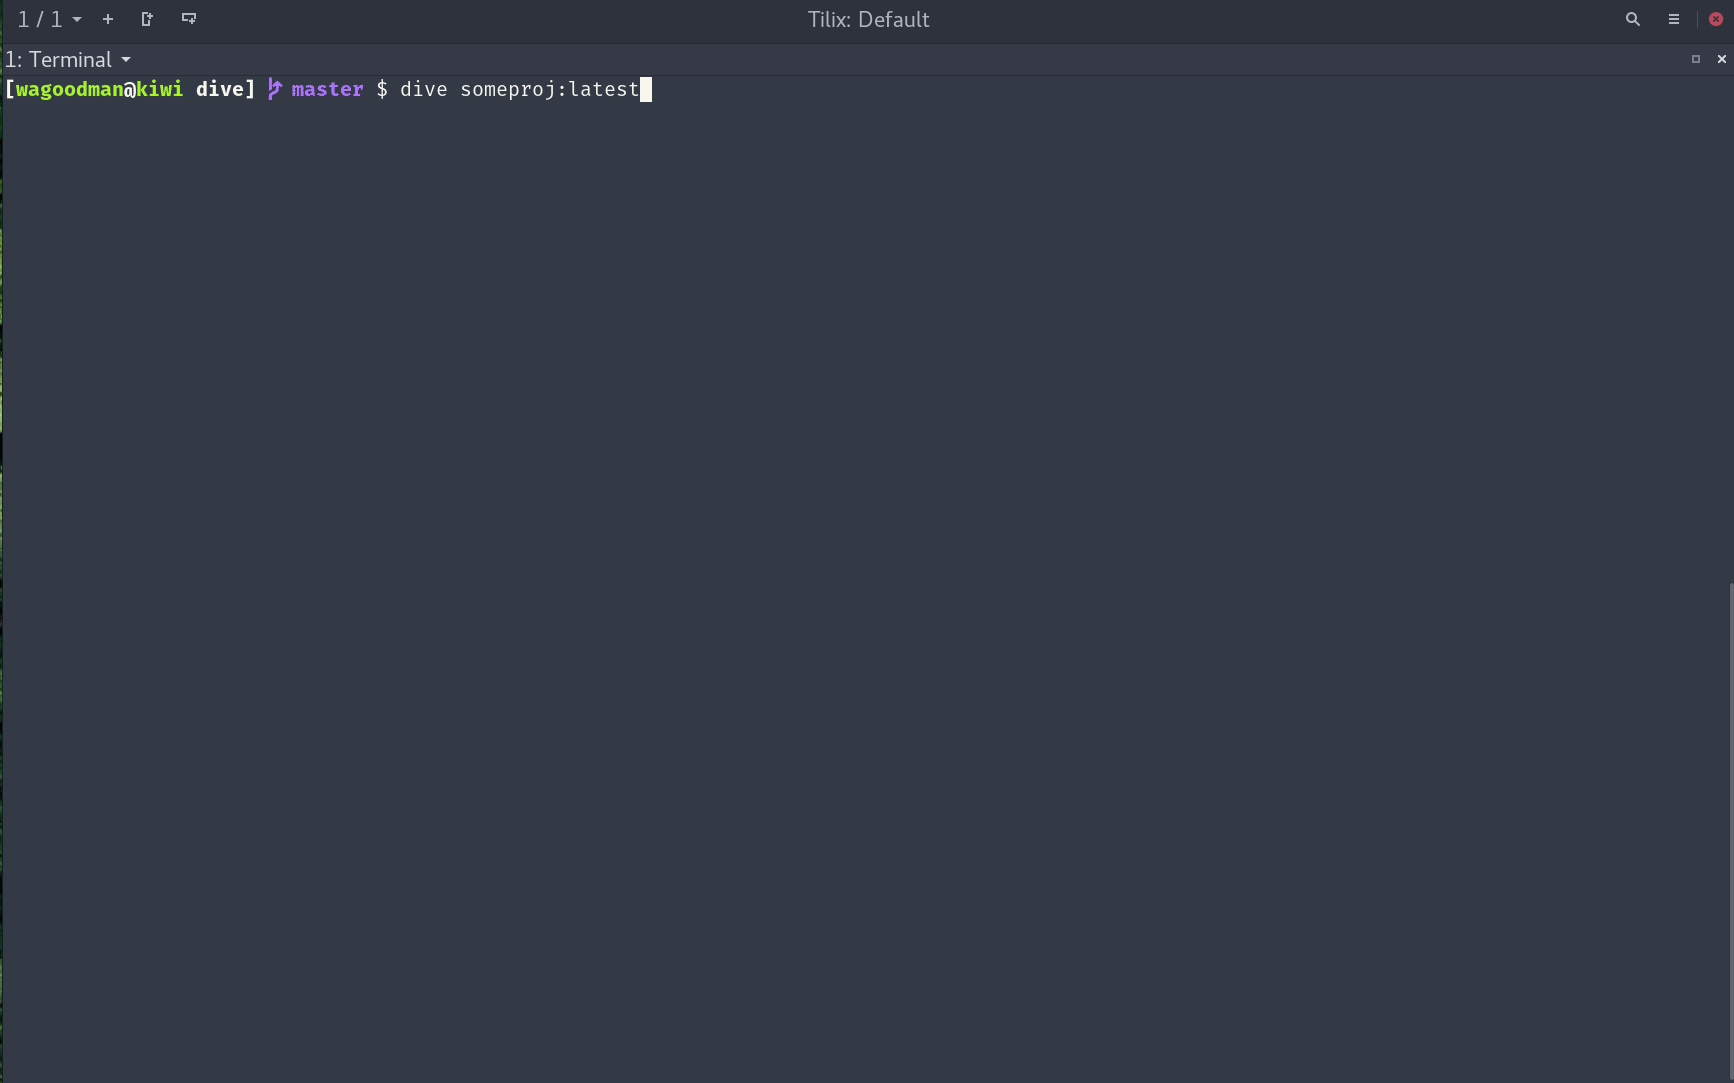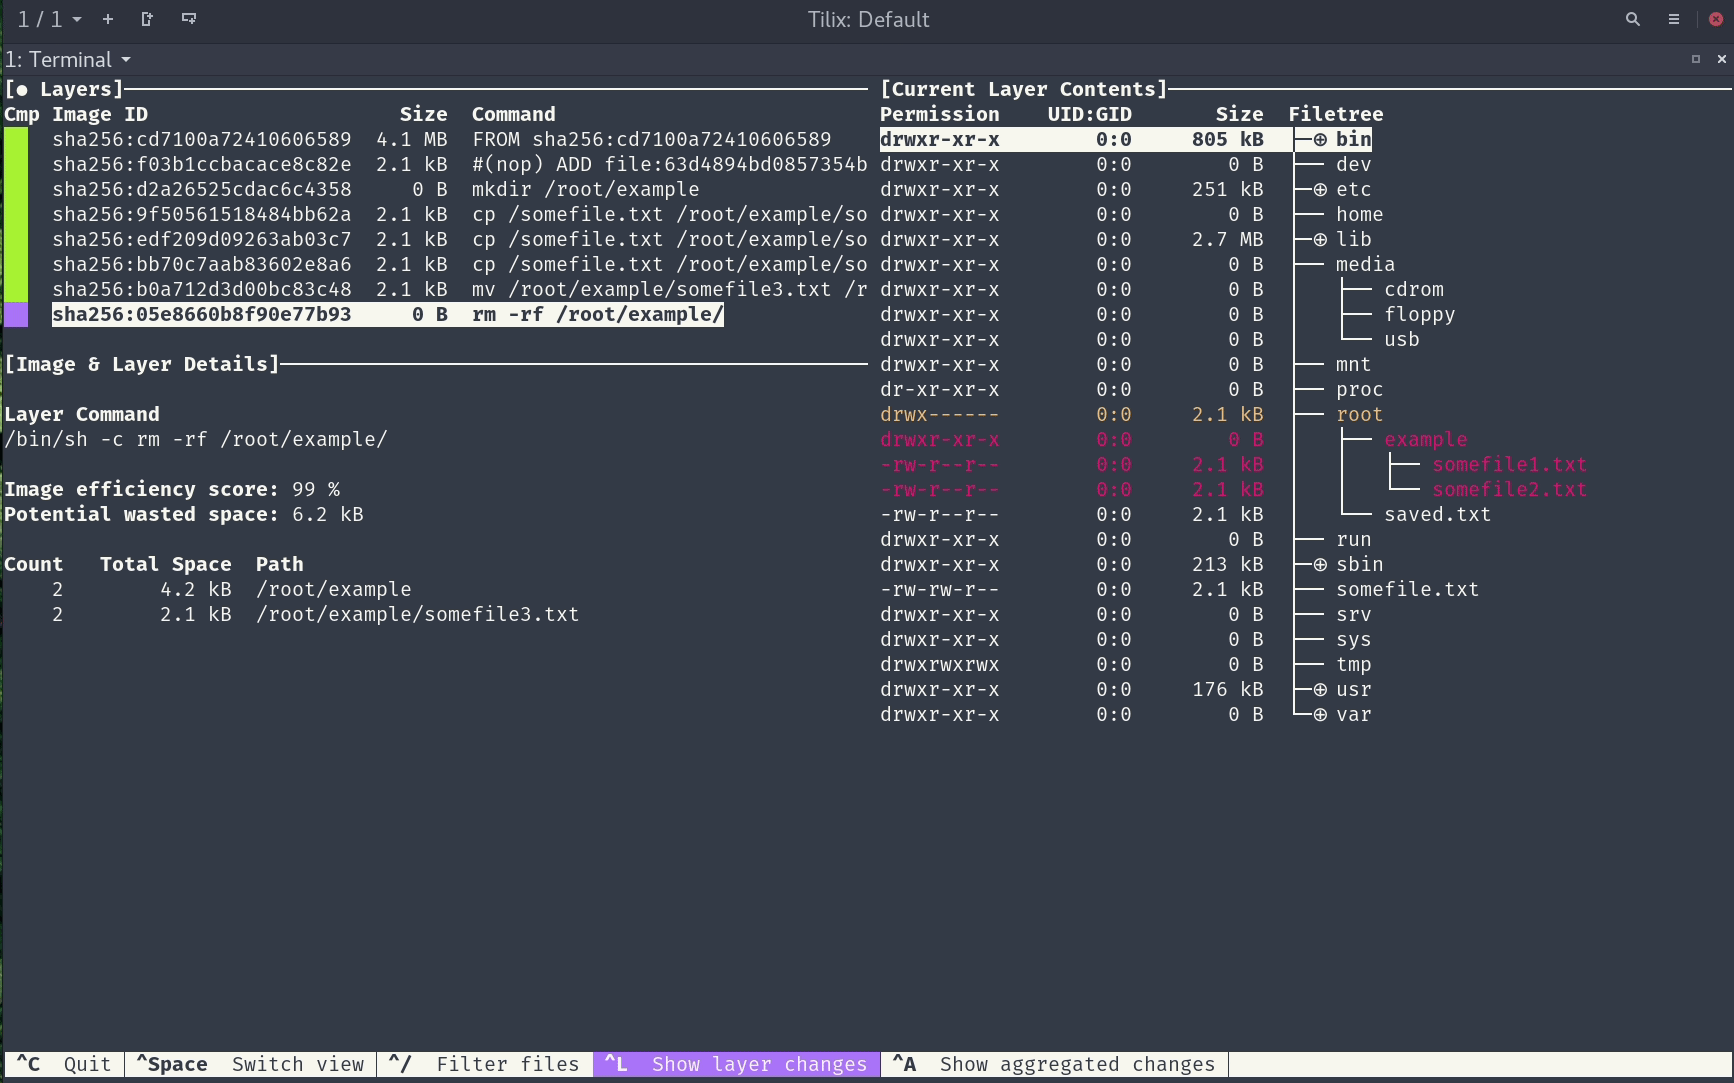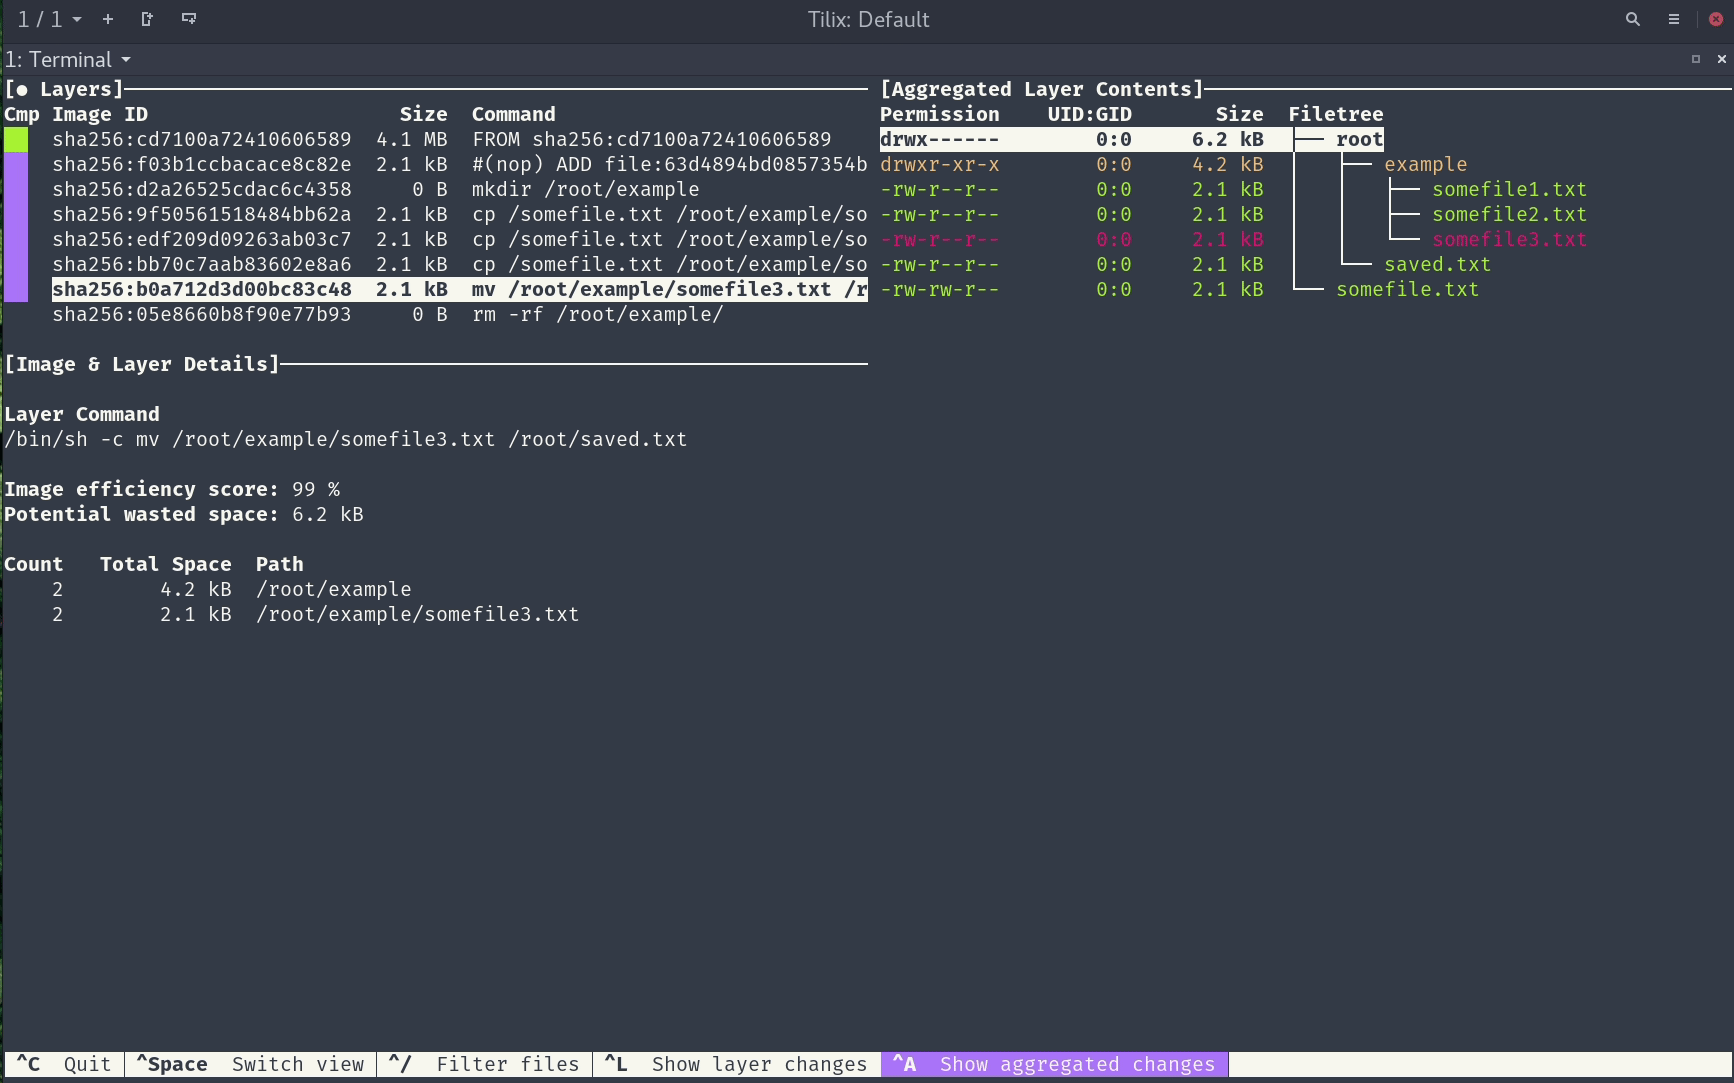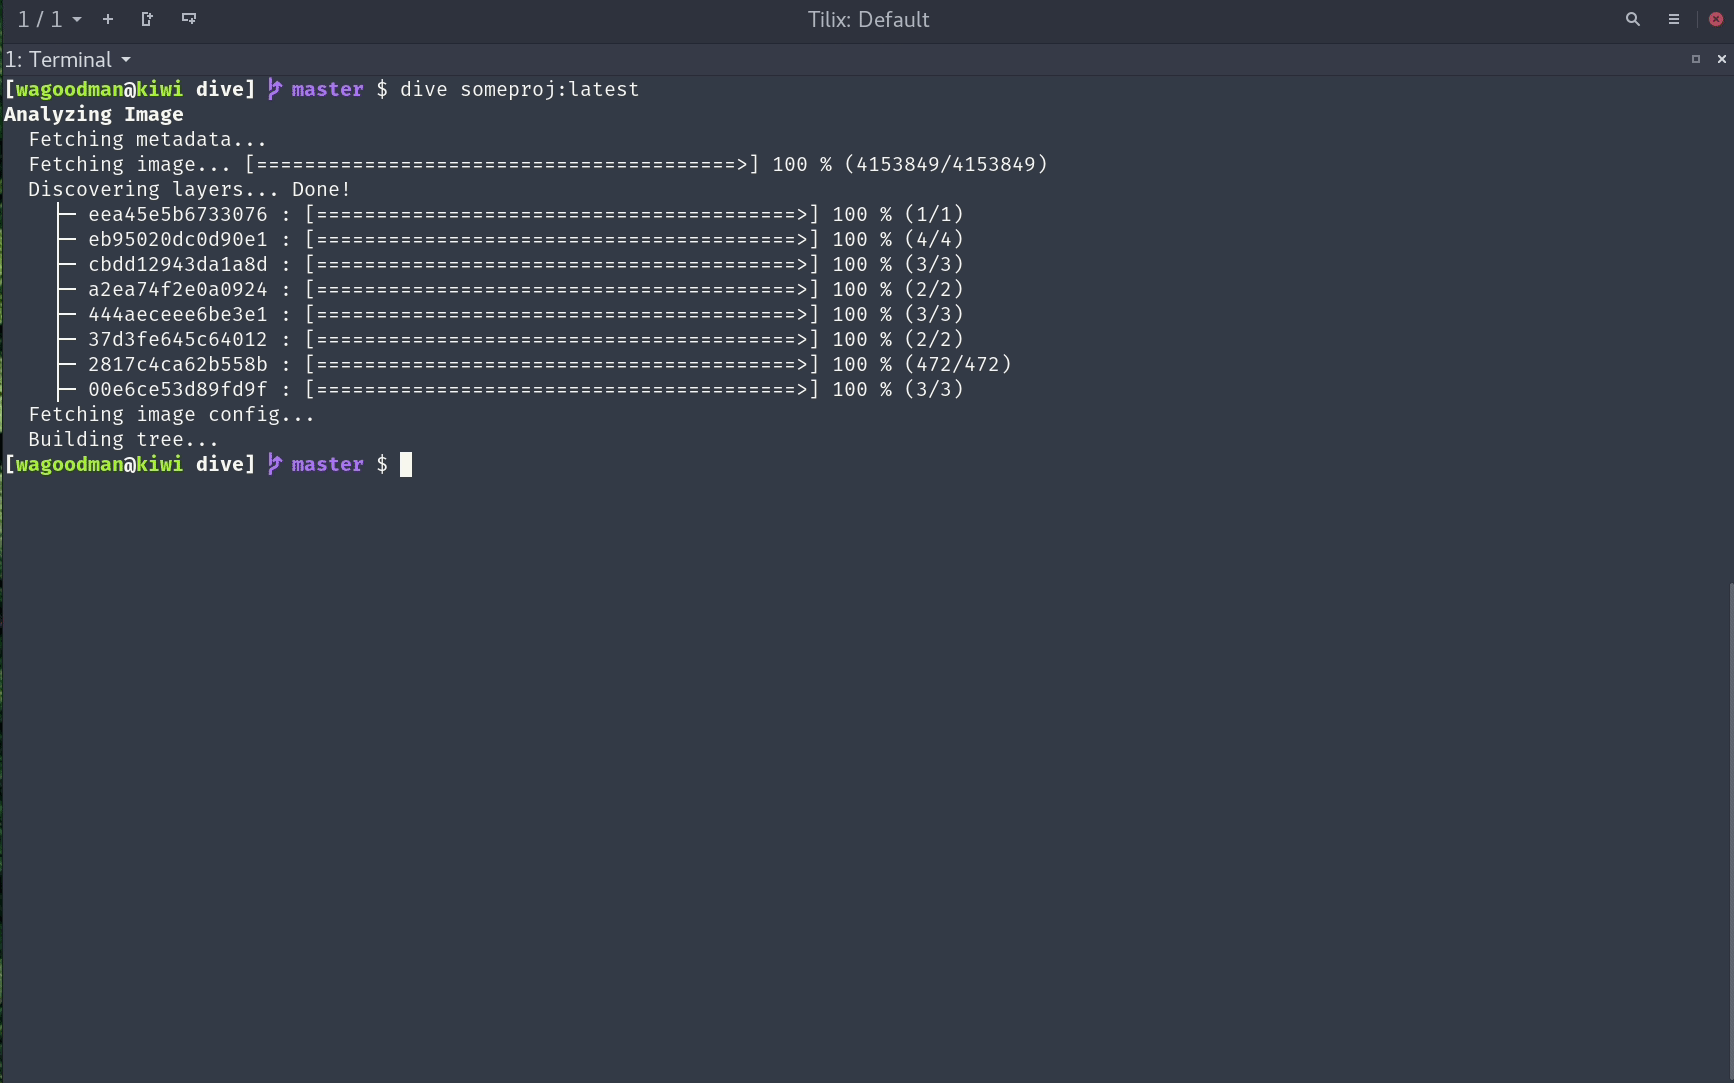
 bridgecrewio/checkov
ビルド時にTerraform、Kubernetes、CloudFormation、コンテナイメージ全体でクラウドの誤設定、脆弱性、シークレットを検出するインフラストラクチャ・アズ・コード向けの静的解析ツール。
 cyberark/kubesploit
Kubesploitは、Golangで書かれたクロスプラットフォームのポストエクスプロイテーションHTTP/2コマンド&コントロールサーバーおよびエージェントであり、コンテナ環境に焦点を当てています。
 sensepost/dwn
d(ockerp)wn - Docker PWNツールマネージャー
 cyberark/kubiscan
Kubernetesクラスターの危険な権限をスキャンするツール
 checkmarx/kics
Infrastructure as Code(IaC)向け静的解析スキャナ。Terraform、Kubernetes、CloudFormation、および20以上のIaCプラットフォームにおいて、セキュリティ脆弱性、コンプライアンス違反、設定ミスを検出します。
 goodwithtech/dockle
コンテナイメージのセキュリティリンター、ベストプラクティスのDockerイメージ構築を支援、簡単に始められます
 deepfence/secretscanner
:unlock: :unlock: コンテナイメージやファイルシステム内の機密情報やパスワードを検出 :unlock: :unlock:
 lightspin-tech/red-kube
kubectlベースのRed Team K8Sアドバーサリーエミュレーション
 deepfence/threatmapper
オープンソースクラウドネイティブアプリケーション保護プラットフォーム(CNAPP)
 zzugab/juice-shop-with-kubeadm-and-tf
kubeadmとTerraformを使用したKubernetes上のOWASP Juice Shopの自動デプロイ、DevSecOpsパイプライン向けのTrivy脆弱性スキャン統合。
 niclas-zone/ctr/gitleaks
コンテナ化されたシークレットスキャンツール。正規表現とエントロピーベースの検出を使用して、Gitリポジトリ内の露出した認証情報、APIキー、トークンを検出します。ローカルワークフローおよびCI/CDパイプライン向けに設計されています。
 niclas-zone/ci/trivy
Trivyスキャン用のGitLab CIコンポーネント
 leebaird/discover
Custom Bash and Python scripts used to automate various penetration testing tasks including recon, scanning, enumeration, and malicious payload…