
KubeArmor
 kubearmor/kubearmor
ランタイムセキュリティ強制システム。ワークロードの強化/サンドボックス化と最小権限ポリシーの実装を、LSM(LSM-BPF、AppArmor)を活用して簡単に行えます。
defensive-toolscontainer-securitycloud-security
 kunai-project/kunai
eBPFベースのLinuxセキュリティモニターおよび脅威ハンターで、時系列順に整理され、コンテナ認識可能なイベントを提供し、インシデント対応やフォレンジック分析のためのオンホスト相関を実現します。
 owasp-dep-scan/dep-scan
Next-generation dependency vulnerability scanner with reachability analysis, SBOM generation, license audit, and container image scanning for CI/CD…
 eeriedusk/nysm
eBPFベースのステルスコンテナ。プロセス、ソケット、eBPFオブジェクト、監査ログをシステム監視ツールから隠蔽し、隠密なポストエクスプロイト操作を可能にします。
 morpheuslord/startup-sbom
A tool to reverse engineer and inspect the RPM and APT databases to list all the packages along with executables, service, versions and CVE.
 kubescape/kubescape
オープンソースのKubernetesセキュリティプラットフォーム。クラスター、マニフェスト、イメージをスキャンし、開発ライフサイクル全体にわたってNSA、MITRE、CISベンチマークに対する設定ミス、脆弱性、コンプライアンスをチェックします。
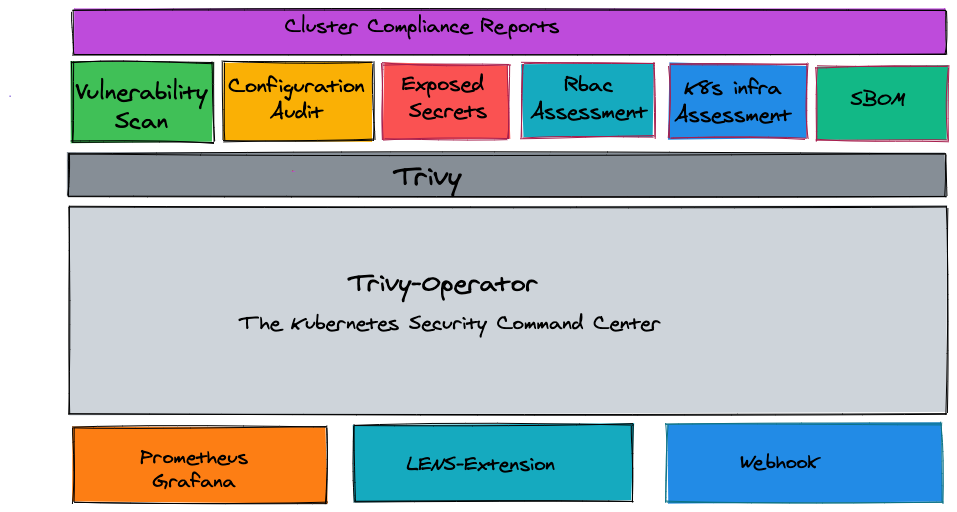 aquasecurity/trivy-operator
Trivyを使用して脆弱性スキャン、構成監査、シークレット検出、RBAC分析、およびコンプライアンスレポートを自動化するKubernetesネイティブのセキュリティオペレーター。
 cyberhades/hardening-k8s-containers
デフォルトのデプロイとセキュリティ強化されたデプロイを比較することで、脆弱なメモ作成アプリケーションのKubernetesコンテナ硬化を実演するハンズオンラボ。
 snyk/cli
Snyk CLIは、あなたのプロジェクトをスキャンしてセキュリティ脆弱性を監視します。
 rolix44/kubestroyer
GoベースのKubernetesエクスプロイトツールで、公開ポートのスキャンやクラスターの設定ミス(匿名Kubelet RCEやetcd読み取りアクセスを含む)を悪用します。
 bytedance/elkeid
Elkeid は、ホスト、コンテナ、K8s、サーバーレスなど、さまざまなワークロードのセキュリティ要件を満たすことができるオープンソースソリューションです。ByteDance の社内ベストプラクティスに由来しています。
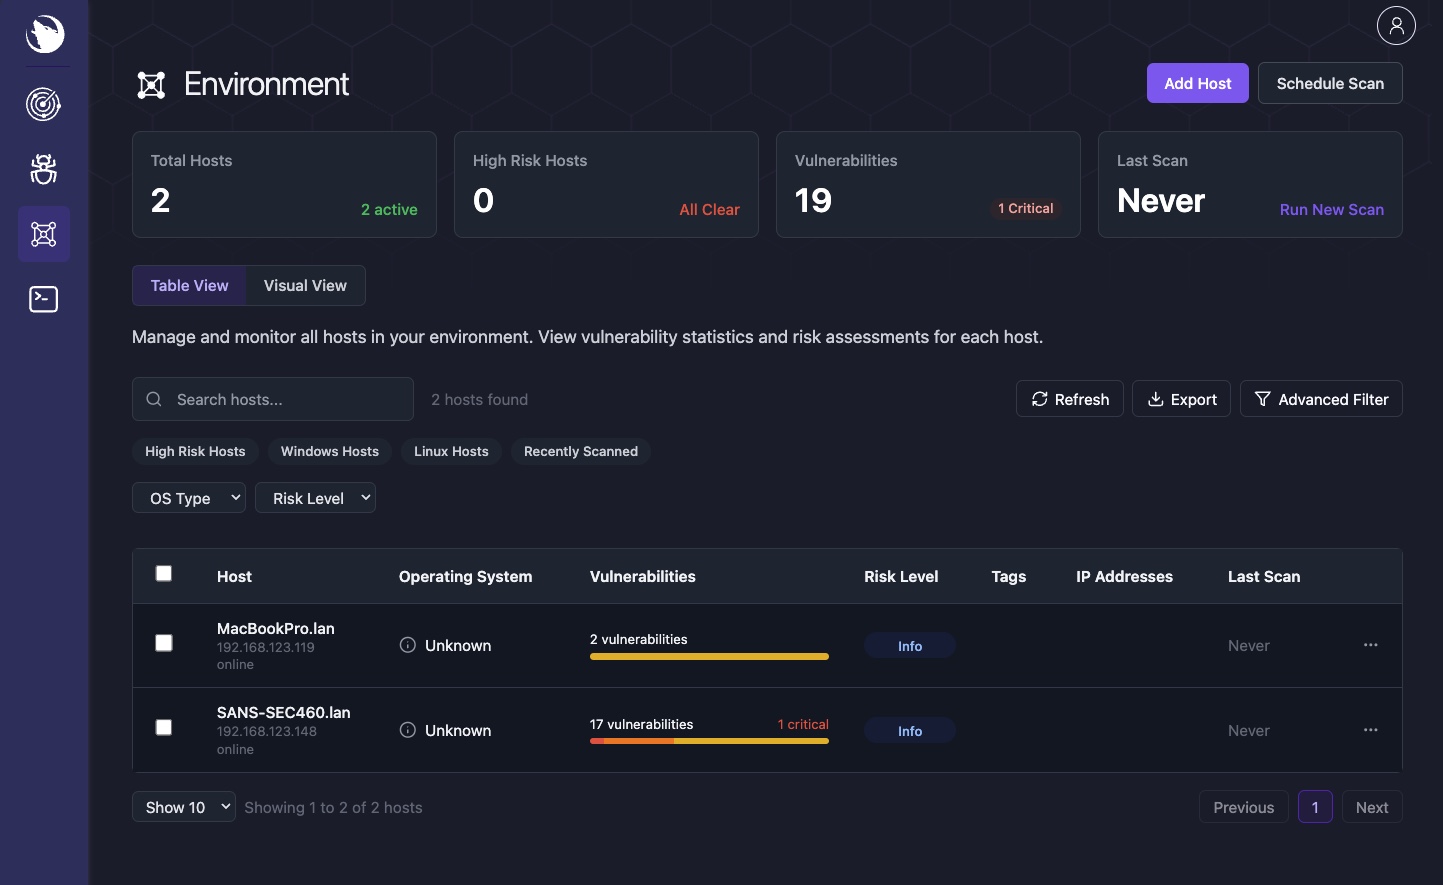 siriusscan/sirius
オープンソースの脆弱性スキャナーで、自動ネットワーク発見、CVEベースの検出、CVSSスコアリング、リスクダッシュボード、gRPC経由のリモートエージェント、および企業のセキュリティチーム向けのモダンなWeb UIを備えています。
 metarget/k0otkit
k0otkitは、Kubernetesクラスタに対するペネトレーションで使用できる汎用的なポストペネトレーション手法です。
 mgeeky/packmypayload
A PoC that packages payloads into output containers to evade Mark-of-the-Web flag & demonstrate risks associated with container file formats.…
 fairwindsops/polaris
Kubernetesクラスターにおけるベストプラクティスの検証
 cybersecsi/dockerized-android
セキュリティトレーニングプラットフォームへのモバイルコンポーネントの統合を可能にするコンテナベースのフレームワーク
 stackrox/stackrox
StackRox Kubernetes Security Platformは、コンテナ環境のリスク分析を実行し、可視性とランタイムアラートを提供し、環境を強化することでプロアクティブにセキュリティを向上させるための推奨事項を提供します。
 dipjyotimetia/hybridtestframework
Web、API、クラウド、イベント、およびセキュリティのエンドツーエンドテスト