
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
trivy-operator — Trivyを使用して脆弱性スキャン、構成監査、シークレット検出、RBAC分析、およびコンプライアンスレポートを自動化するKubernetesネイティブのセキュリティオペレーター。 | Kitploit
ツール/GitHubGitHub/aquasecurity/trivy-operator
脆弱性スキャナーコンテナセキュリティクラウドセキュリティ設定ミス
GitHubaquasecurity/trivy-operator

trivy-operator

Trivyを使用して脆弱性スキャン、構成監査、シークレット検出、RBAC分析、およびコンプライアンスレポートを自動化するKubernetesネイティブのセキュリティオペレーター。

リポジトリを見る
1.9k2793315日前Kitploit レビュー済み

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
ウェブサイト
共有

Trivy-operator logo

Kubernetesネイティブのセキュリティツールキット。(ドキュメント)

GitHub Release Build Action Release snapshot Action Go Report Card GitHub All Releases Artifact Hub

はじめに

Trivy OperatorはTrivyを活用して、Kubernetesクラスタのセキュリティ問題を継続的にスキャンします。スキャン結果はKubernetesのCustom Resource Definitionsとしてセキュリティレポートにまとめられ、Kubernetes APIを通じてアクセスできるようになります。OperatorはKubernetesの状態変化を監視し、それに応じてセキュリティスキャンを自動的にトリガーすることでこれを実現します。例えば、新しいPodが作成されると脆弱性スキャンが開始されます。 このようにして、ユーザーはKubernetesネイティブな方法で、さまざまなリソースに関連するリスクを発見し、確認することができます。

クラスタ内セキュリティスキャン

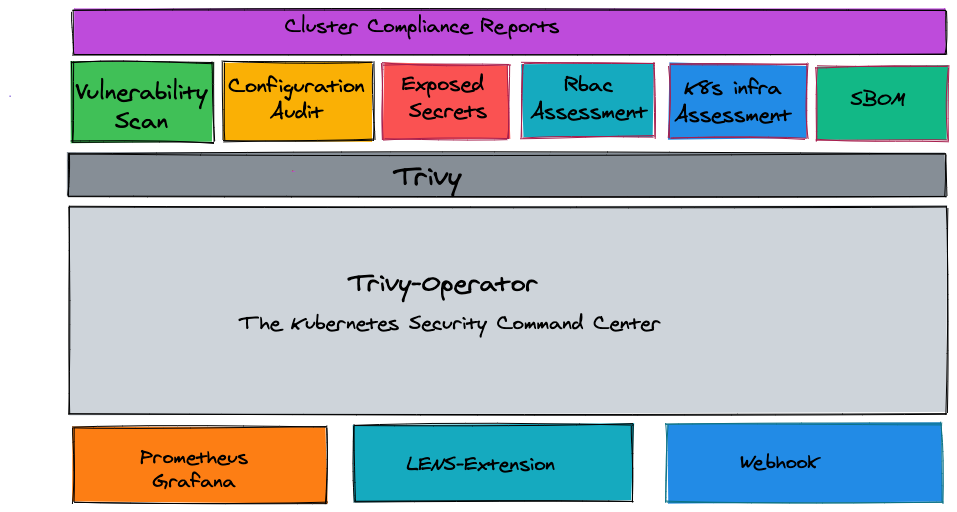
Trivy Operatorはセキュリティレポートを自動的に生成および更新します。これらのレポートは、Kubernetesクラスタ上の新しいワークロードやその他の変更に応じて生成され、以下のレポートが含まれます:
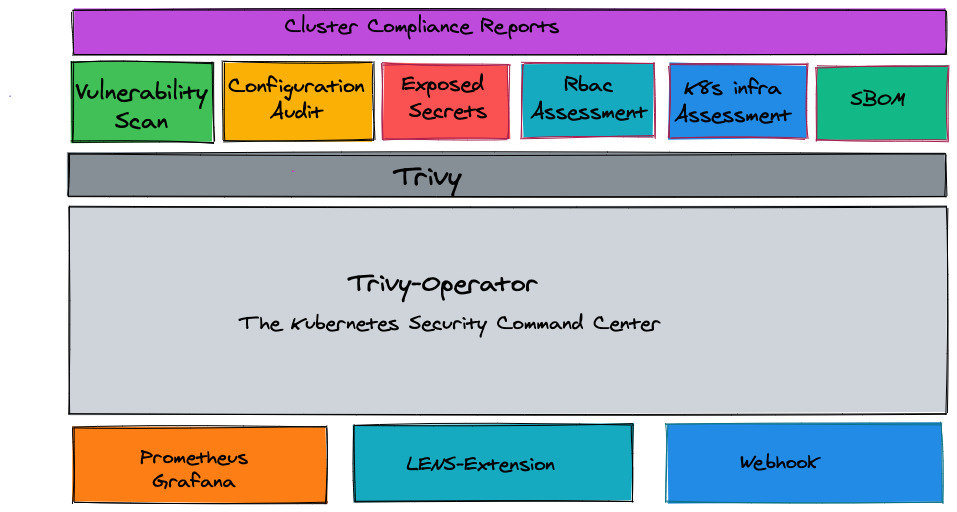
  • 脆弱性スキャン: Kubernetesワークロード、コントロールプレーンおよびノードコンポーネント(api-server、controller-manager、kubeletなど)の自動脆弱性スキャン
  • ConfigAuditスキャン: 事前定義されたルールまたはカスタムOpen Policy Agent(OPA)ポリシーによるKubernetesリソースの自動構成監査。
  • 露出シークレットスキャン: クラスタ内で露出しているSecretの場所を検出して詳細を報告する自動シークレットスキャン。
  • RBACスキャン: ロールベースアクセス制御スキャンは、インストールされているさまざまなリソースのアクセス権に関する詳細情報を提供します。
  • K8sコアコンポーネントインフラ評価スキャン: Kubernetesインフラのコアコンポーネント(etcd、apiserver、scheduler、controller-managerなど)の設定と構成。
  • k8s非推奨API検証 - configauditチェックにより、リソースAPIが非推奨となり削除が予定されているかどうかを検証します
  • コンプライアンスレポート
    • NSA、CISA Kubernetes Hardening Guidance v1.1サイバーセキュリティ技術レポートが生成されます。
    • CIS Kubernetes Benchmark v1.23サイバーセキュリティ技術レポートが生成されます。
    • Kubernetes pss-baseline、Pod Security Standards
    • Kubernetes pss-restricted、Pod Security Standards
  • Kubernetesワークロード向けのSBOM(Software Bill of Materialsの生成)。

Trivy-operator Overview

私たちがtrivy-operatorの開発と改善を続けることをご希望でしたら、リポジトリにstar ⭐をお願いします! 😀

使用方法

公式の[ドキュメント]には、詳細なインストール、構成、トラブルシューティング、およびクイックスタートガイドが用意されています。

Trivy-operator OperatorはStatic YAML Manifestsでインストールでき、Getting Startedガイドに従って、脆弱性および構成監査レポートが自動的に生成される仕組みを確認できます。

クイックスタート

Trivy OperatorはHelm Chartを通じて簡単にインストールできます。 Helm Chartは以下の2つの方法のいずれかでダウンロードできます:

オプション1: 従来のhelm chartリポジトリからインストール

Aqua chartリポジトリを追加します:

   helm repo add aqua https://aquasecurity.github.io/helm-charts/
   helm repo update

Helm Chartをインストールします:

   helm install trivy-operator aqua/trivy-operator \
     --namespace trivy-system \
     --create-namespace \
     --version 0.37.0

オプション2: OCIレジストリからインストール(Helm v3.8.0+でサポート)

Helm Chartをインストールします:

   helm install trivy-operator oci://ghcr.io/aquasecurity/helm-charts/trivy-operator \
     --namespace trivy-system \
     --create-namespace \
     --version 0.37.0

これにより、Trivy Helm Chartがtrivy-system名前空間にインストールされ、スキャンのトリガーが開始されます。

ステータス

新しいリリースを以前のバージョンと後方互換に保つよう努めていますが、このプロジェクトはまだインキュベーション段階にあり、 一部のAPIおよびCustom Resource Definitionsは変更される可能性があります。

コントリビューション

この初期段階では、Trivy-Operatorの全体的なコンセプトについて皆様のフィードバックをお待ちしています。将来的には、 ユーザーが標準的なKubernetesネイティブの方法でセキュリティ情報にアクセスできるよう、さまざまなセキュリティツールを統合する コントリビューションを歓迎します。

  • 開発環境のセットアップ方法や、私たちが期待するコントリビューションのワークフローについてはContributingを参照してください。
  • Aquaプロジェクトおよびそのコミュニティとのやり取りの際には、Code Of Conductに従うようにしてください。

Trivy-OperatorはAqua Securityのオープンソースプロジェクトです。
私たちのOpen Source Work and Portfolioについてご覧ください。
コミュニティに参加し、GitHub DiscussionsやSlackでどんなことでもお気軽にご相談ください。

ツールをダウンロード