

 anchore/syft
コンテナイメージとファイルシステムからソフトウェア部品表(SBOM)を生成するためのCLIツールおよびライブラリ
コンテナイメージやファイルシステムからソフトウェア部品表(SBOM)を生成するためのCLIツールおよびGoライブラリ。Grypeのようなスキャナと組み合わせて使用すると、脆弱性検出に優れています。



[!TIP] Syftを初めて使う方は、Getting Startedガイドでウォークスルーを確認してください!
最も手早く始める方法:
curl -sSfL https://get.anchore.io/syft | sudo sh -s -- -b /usr/local/bin
[!TIP] Homebrew、Docker、Scoop、Chocolatey、Nixなど、Syftを入手するその他の方法についてはインストールドキュメントを参照してください!
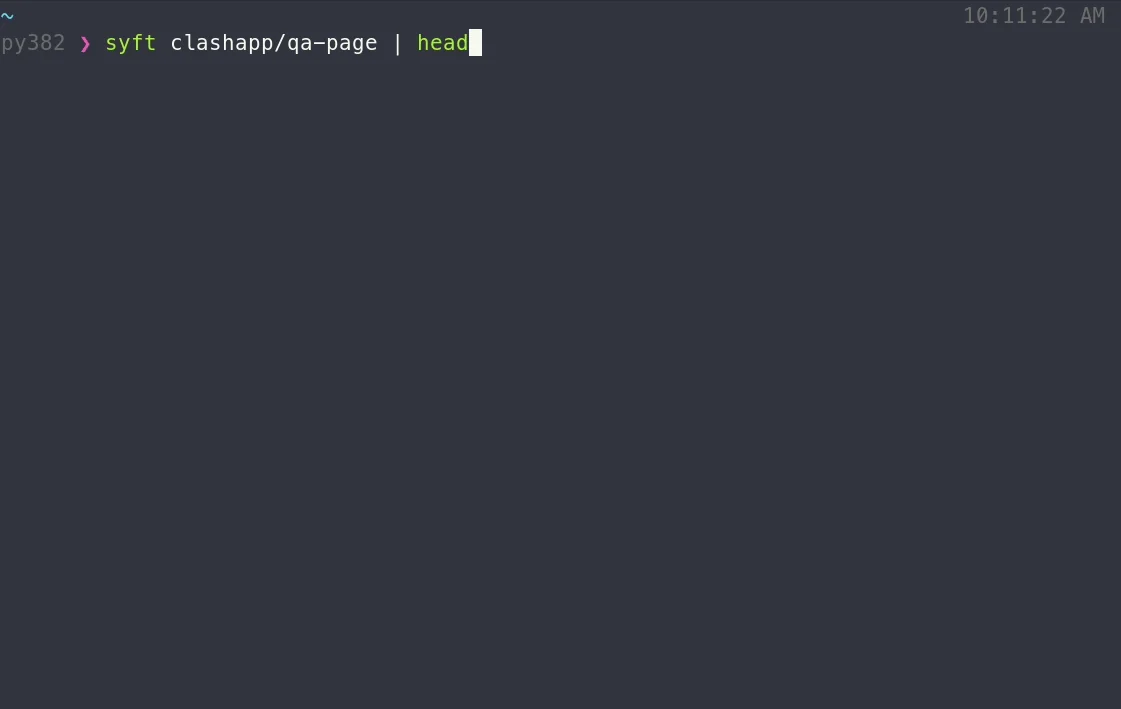
コンテナイメージまたはディレクトリ内のパッケージを表示します:
# container image
syft alpine:latest

# directory
syft ./my-project
SBOMを取得するには、1つ以上の出力形式を指定します:
# SBOM to stdout
syft <image> -o cyclonedx-json

# Multiple SBOMs to files
syft <image> -o spdx-json=./spdx.json -o cyclonedx-json=./cdx.json
Linuxでは、syftは明示的に指定された場合、ローカルのcontainers-storageストア(例:BuildahやPodmanでビルドされたもの)からイメージをスキャンできます。通常のイメージ参照がそこを参照することはありません:
syft --from containers-storage localhost/myimage:latest

# rootless stores must be read from inside the builder's user namespace
podman unshare syft --from containers-storage localhost/myimage:latest
これはLinuxリリースバイナリに含まれています。ソースからビルドする場合は、-tags containers_image_openpgp,exclude_graphdriver_btrfsを追加してください。
[!TIP] すべての機能と能力を探るには、Getting Startedガイドを確認してください。
Syftの詳細をすべて知りたいですか? CLIドキュメント、設定ドキュメント、およびJSONスキーマを確認してください。
バグを見つけた場合や新機能を希望する場合は、issueを送信して、これらのツールをより良くするためにご協力ください。 コードのコントリビューションに興味がある場合は、コントリビューション概要と開発者向けドキュメントを確認してください。
Syftの開発はAnchoreがスポンサーであり、Apache-2.0ライセンスの下でリリースされています。
SyftロゴはAnchoreによるもので、CC BY 4.0
 の下でライセンスされています。
SyftまたはGrypeの商用サポートオプションについては、Anchoreにお問い合わせください。
Syftチームは定期的にオンラインコミュニティミーティングを開催しています。議論したいトピックを持って、どなたでも参加できます。
