
365Inspect
 soteria-security/365inspect
Microsoft 365 環境のセキュリティ評価を自動化する PowerShell スクリプト。
defensive-toolsvulnerability-scannersconfiguration-auditing+2
660
soteria-security/365inspectMicrosoft 365 環境のセキュリティ評価を自動化する PowerShell スクリプト。
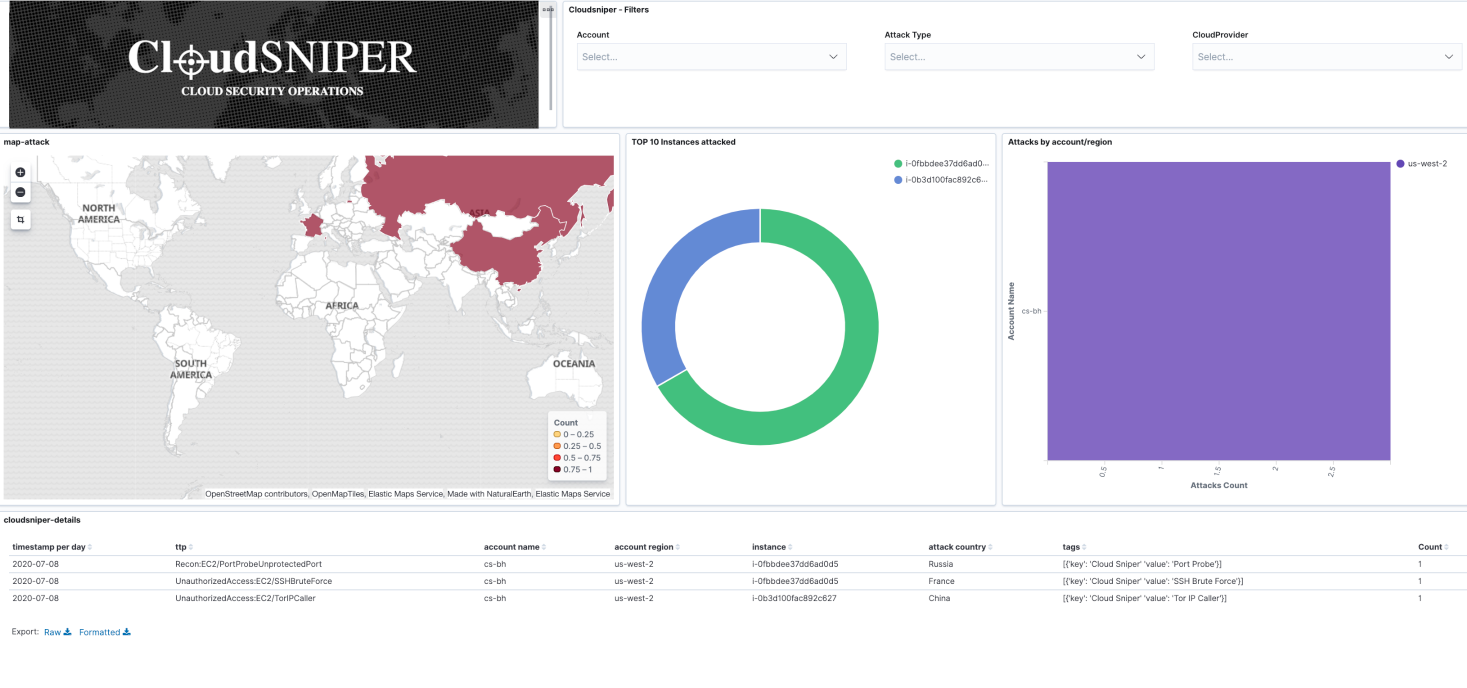 cloud-sniper/cloud-sniper
Detection-as-code プラットフォームは、アーティファクトを相関させ、IOCを分析し、マルチアカウント/マルチリージョンの修復ワークフローを調整することで、クラウドセキュリティインシデント対応を自動化します。
 cloud-custodian/cloud-custodian
クラウドセキュリティ、コスト最適化、ガバナンスのためのルールエンジン。リソースをクエリ、フィルタ、アクションするポリシーをYAMLで記述するDSL。
 assetnote/ghostbuster
すべてのAWSアカウント内のリソースを分析することで、ぶら下がっているElastic IPを排除します。
 cloudgraphdev/cli
AWS、Azure、GCP、K8s、tencent向けのユニバーサルなGraphQL APIおよびCSPMツール
 skyscanner/cfripper
CloudFormation テンプレートを分析し、セキュリティコンプライアンスをチェックするためのライブラリおよび CLI ツール。
 flangvik/cobaltbus
Cobalt Strike 外部 C2 統合(Azure Servicebus 使用)、Azure Servicebus 経由の C2 トラフィック
 halencarjunior/sss3
公開アクセス可能でリスト権限を持つバケットを対象にドメインリストをテストし、クラウド侵入テスト向けに結果をエクスポートする自動S3バケットセキュリティスキャナー。
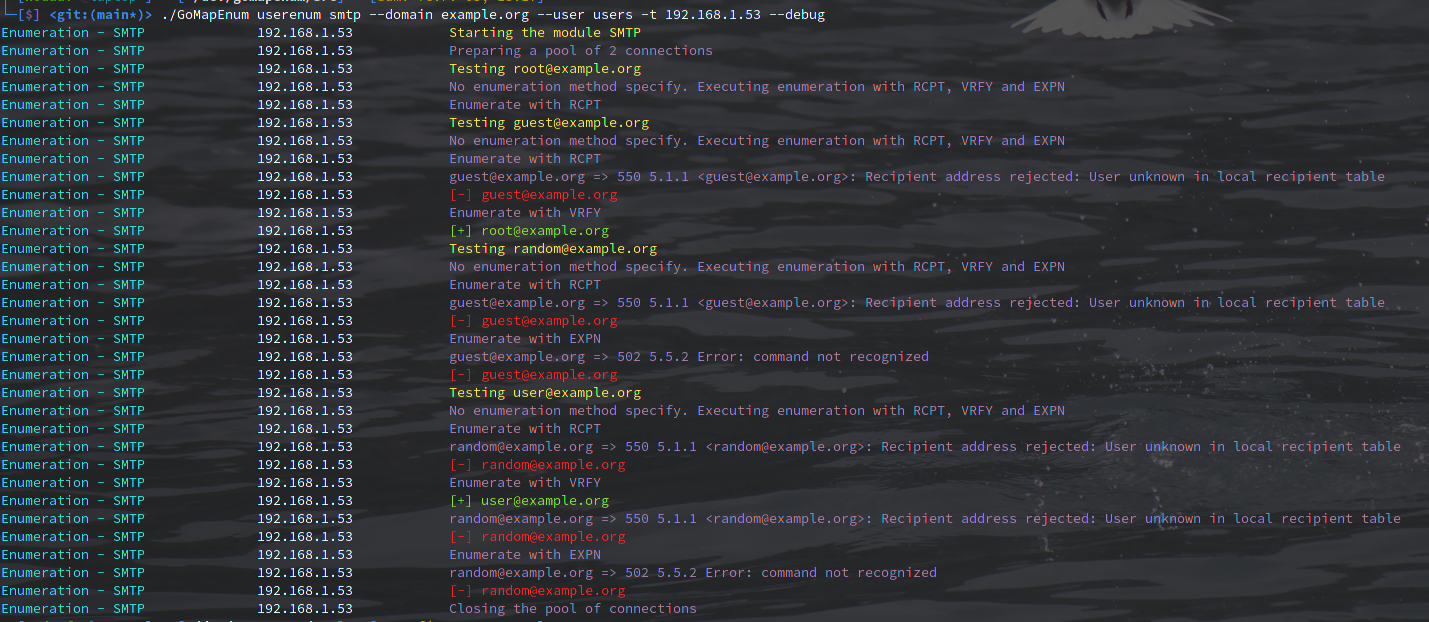 nodauf/gomapenum
Azure、ADFS、OWA、O365、Teamsにおけるユーザー列挙とパスワードブルートフォース、およびLinkedin上のメール収集
 jonrau1/syntheticsun
サーバーレスAWSセキュリティ自動化フレームワーク。脅威インテリジェンスを取り込み、MLベースの異常検知(RCF、IP Insights)を適用し、Kibanaでセキュリティテレメトリをエンリッチして、自動化された脅威の予防、検出、対応を実現します。
 op7ic/blueteam.lab
AzureでTerraformとAnsibleを用いたBlue Team検出ラボ
 stackrox/stackrox
StackRox Kubernetes Security Platformは、コンテナ環境のリスク分析を実行し、可視性とランタイムアラートを提供し、環境を強化することでプロアクティブにセキュリティを向上させるための推奨事項を提供します。
 crowdstrike/crt
Azure AD および Exchange Online の設定を監査し、見つけにくい権限、フェデレーション信頼、メール転送ルール、委任アクセスなどを特定して、組織のクラウド環境のセキュリティ強化を支援します。
 0xmoot/s3sec
AWS S3インスタンスの読み取り/書き込み/削除アクセスをチェックする
 dipjyotimetia/hybridtestframework
Web、API、クラウド、イベント、およびセキュリティのエンドツーエンドテスト
 carlospolop/purplepanda
異なるクラウド内およびクラウド間での特権昇格経路を特定する
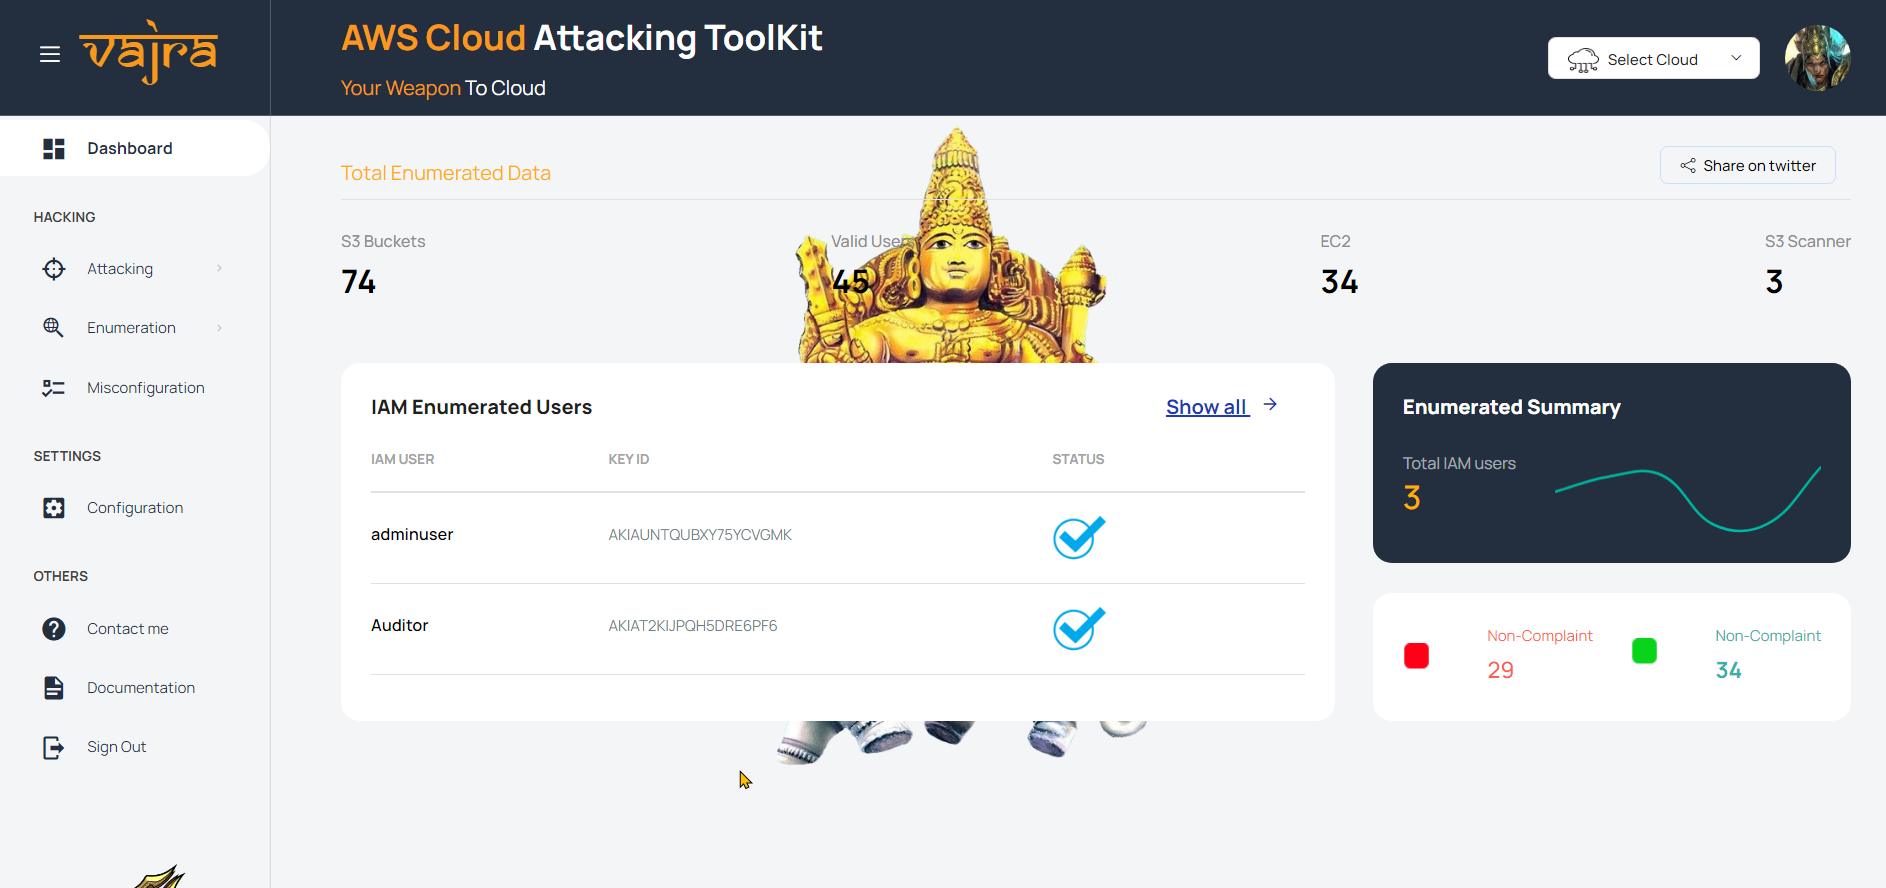 trouble-1/vajra
Vajraは、対象のAzureおよびAWS環境に対する攻撃と列挙を行うための複数の手法を備えたUIベースのツールです。より良いユーザー体験のために、Python Flaskモジュールで構築された直感的なWebベースのユーザーインターフェースを特徴としています。このツールの主な焦点は、さまざまな攻撃手…
 bishopfox/iam-vulnerable
Terraformを使用して、設計上脆弱なAWS IAM権限昇格のプレイグラウンドを自分で作成しましょう。