Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CobaltBus — Cobalt Strike 外部 C2 統合(Azure Servicebus 使用)、Azure Servicebus 経由の C2 トラフィック | Kitploit

ツール/GitHubGitHub/flangvik/cobaltbus
エクスプロイトフレームワーククラウドセキュリティコマンド&コントロールペイロード開発
GitHubflangvik/cobaltbus

CobaltBus

Cobalt Strike 外部 C2 統合(Azure Servicebus 使用)、Azure Servicebus 経由の C2 トラフィック

リポジトリを見る
24743844年前Kitploit レビュー済み
共有

CobaltBus

Azure Servicebus を使用した Cobalt Strike 外部 C2 統合。C2 トラフィックは Azure Servicebus 経由で転送されます。
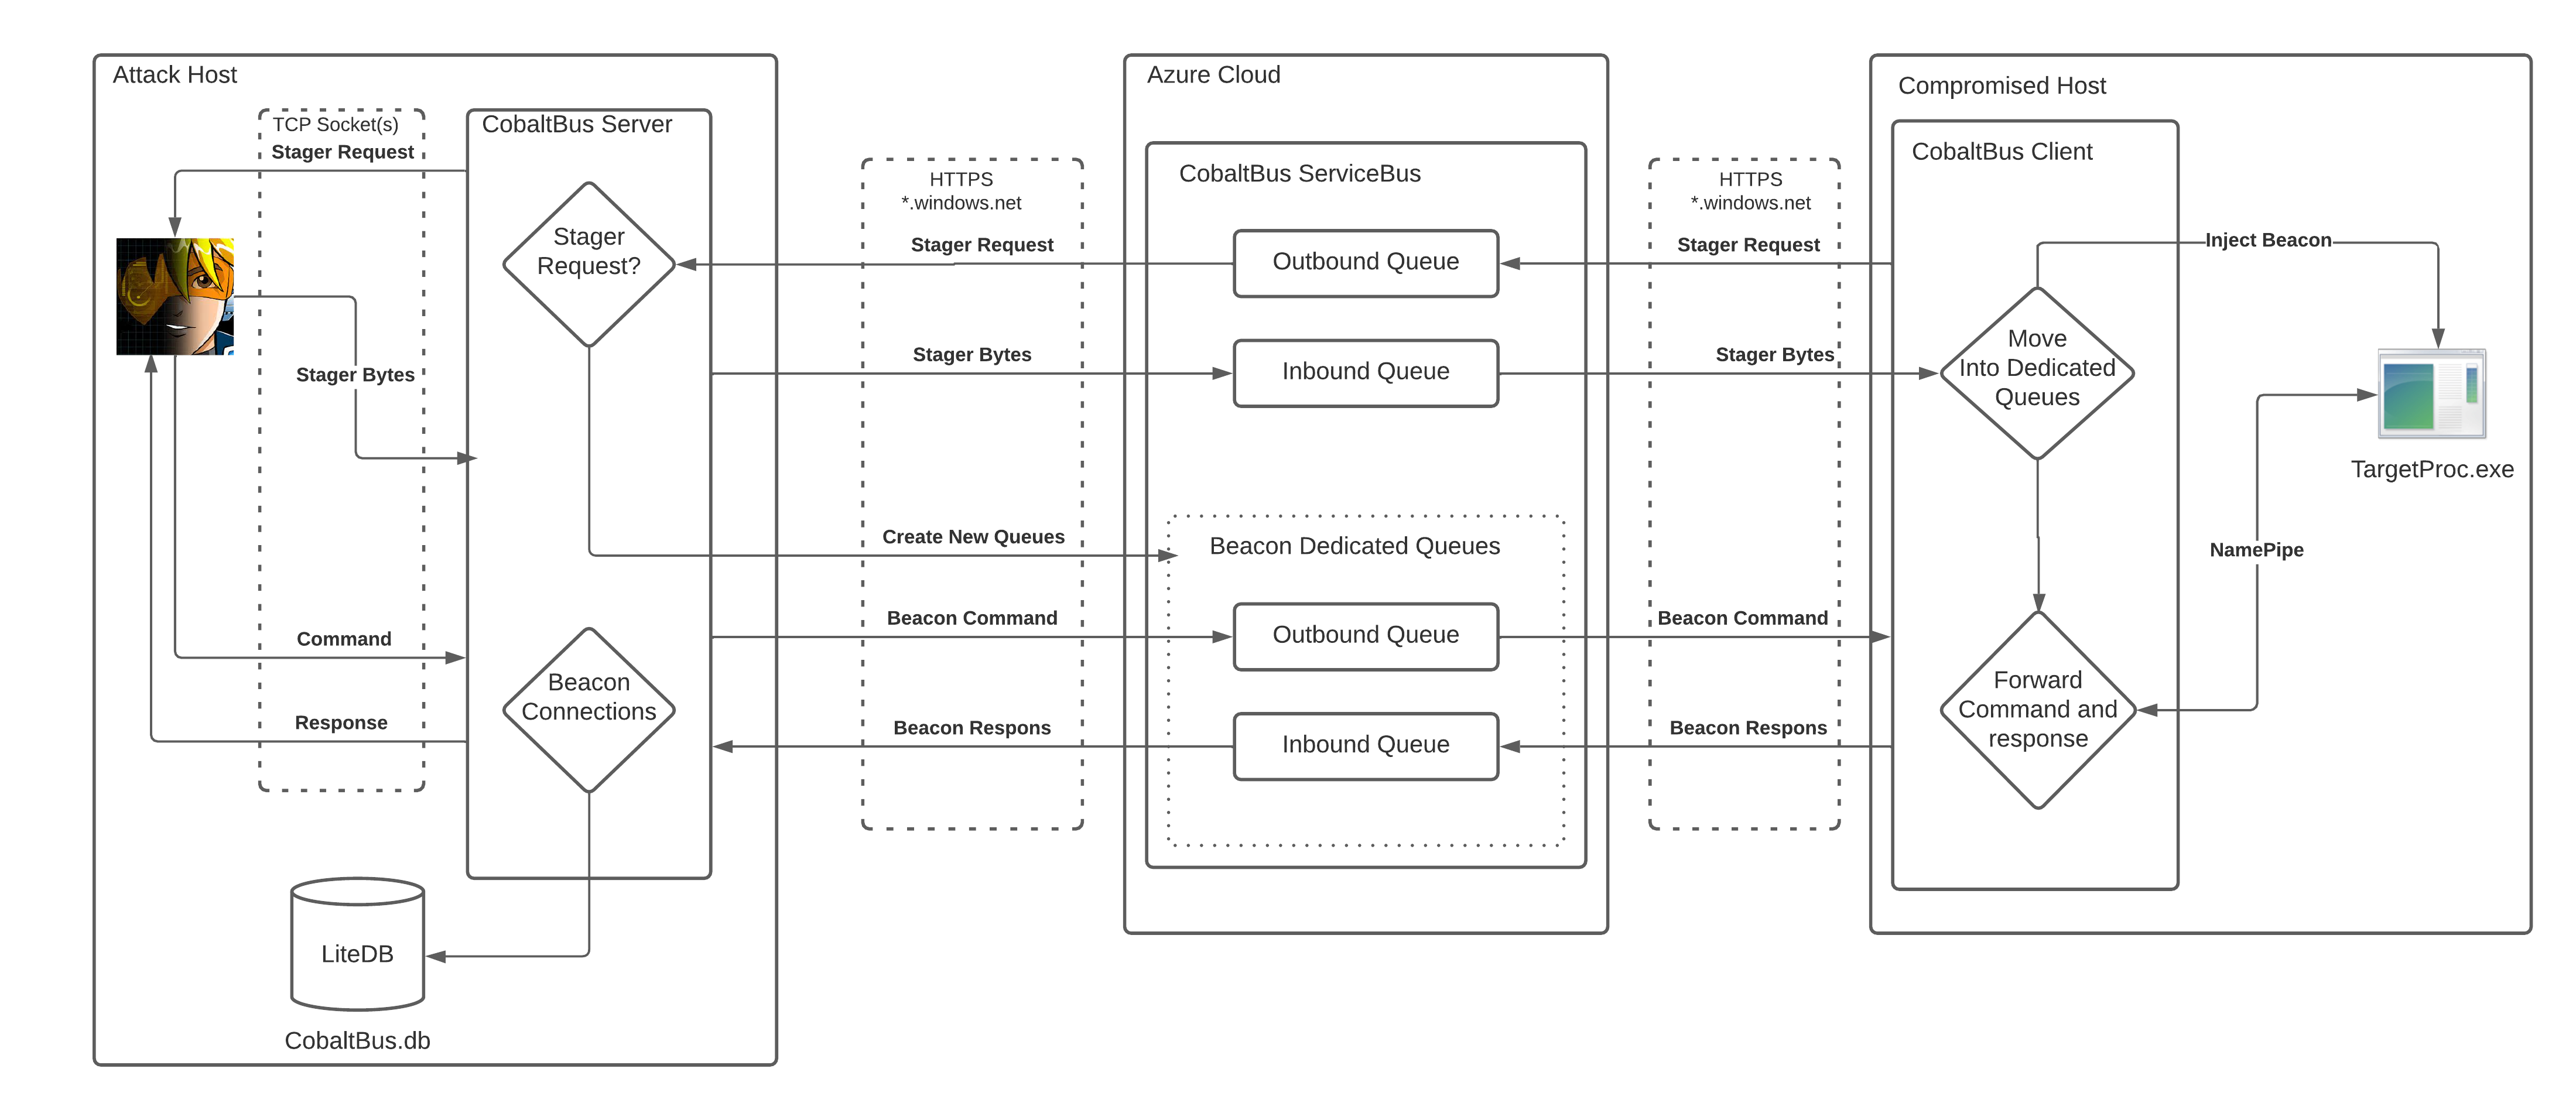
FlowDiag

セットアップ

  1. Azure Service Bus を作成します。
  2. 送信とリッスンのみが可能な共有アクセスポリシー (接続文字列) を作成します。
  3. Beacon C# プロジェクト内の静的な connectionString 変数を、手順 2 で作成した共有アクセスポリシーの「プライマリ接続文字列」の値に合わせて編集します。
  4. 同じ変数を CobaltBus プロジェクトでも更新する必要がありますが、その際は「RootManageSharedAccessKey」共有アクセスポリシーの「プライマリ接続文字列」を使用する必要があります (「管理」権限が必要です)。
  5. Cobalt Strike をセットアップし、ポート 4444、127.0.0.1 で外部 C2 リスナーを起動します (C# プロジェクトの ExternalC2Port、ExternalC2Ip 変数を編集することで変更可能です)。

デモ動画

デモ YouTube ビデオ

仕組み

CobaltBus DotNetCore バイナリは Cobalt Strike の ExternalC2 と統合し、複数のビーコンを追跡するためにローカルの SqliteDB を作成します。CobaltBus への受信メッセージはキャプチャされ、データベースに書き込まれます。データベース「CobaltBus.db」と「CobaltBus-log.db」は、CobaltBus.dll が実行されているディレクトリに作成されます。Beacon バイナリが実行されると、ランダムに生成された BeaconId と Pipename を含む「INITIALIZE」メッセージを baseQueueName キューにプッシュします。CobaltBus ハンドラーがこれをキャプチャし、送信された BeaconId に基づいて 2 つの新しいキューを作成して移動し、Cobalt Strike からステージャーシェルコードを要求し、それを新しいキューに「INJECT」メッセージとしてプッシュして戻します。ここから、Beacon プロジェクトはキャプチャしたシェルコードをメモリに注入し、生成されたパイプ名を介して Cobalt Strike ビーコンとの接続を確立します。CobaltBus からコマンドが発行されると、対応するビーコンキューを介してプッシュされ、ビーコンパイプ名に送られます。

OPSEC の考慮事項

現在のメッセージフローには複数の欠陥があり、実際の運用で使用する前に対処する必要があります。これは未完成の POC と考えてください。もしこれを安全に使用できるマウスと C2 の専門家がいればいいのですが...

クレジット

@ryHanson の研究に多大な感謝を捧げます https://github.com/ryhanson/ExternalC2

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    439
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    264

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →