
tomcat85-check
CVE-2025-55752:Tomcat 8.5 已 EOL,终版 8.5.100。Apache 逐条声明「8.5 也受影响」的 2025 CVE 有 14 条,其中 10 条在 NVD 按 8.5.100 查不到。离线单 jar,读 conf/ 判断你到底中了哪几条。

CVE-2025-55752:Tomcat 8.5 已 EOL,终版 8.5.100。Apache 逐条声明「8.5 也受影响」的 2025 CVE 有 14 条,其中 10 条在 NVD 按 8.5.100 查不到。离线单 jar,读 conf/ 判断你到底中了哪几条。

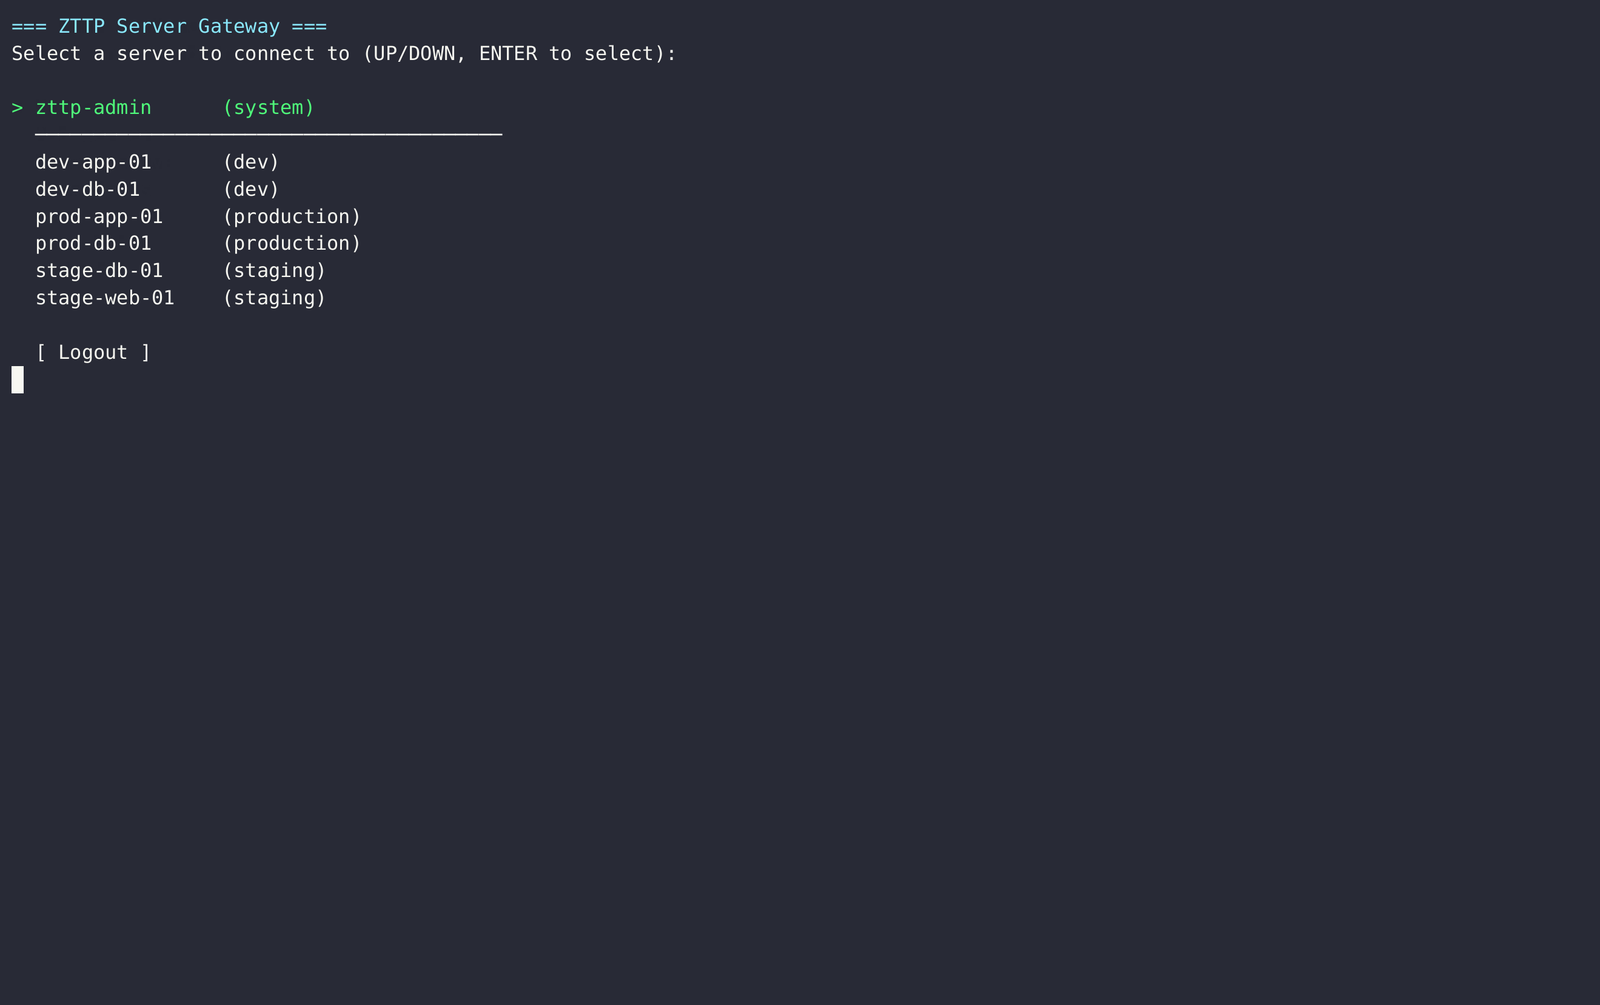
Zero-trust SSH bastion proxy with Vault-backed key management, RBAC policy enforcement, full session recording, and admin TUI for auditable access to…

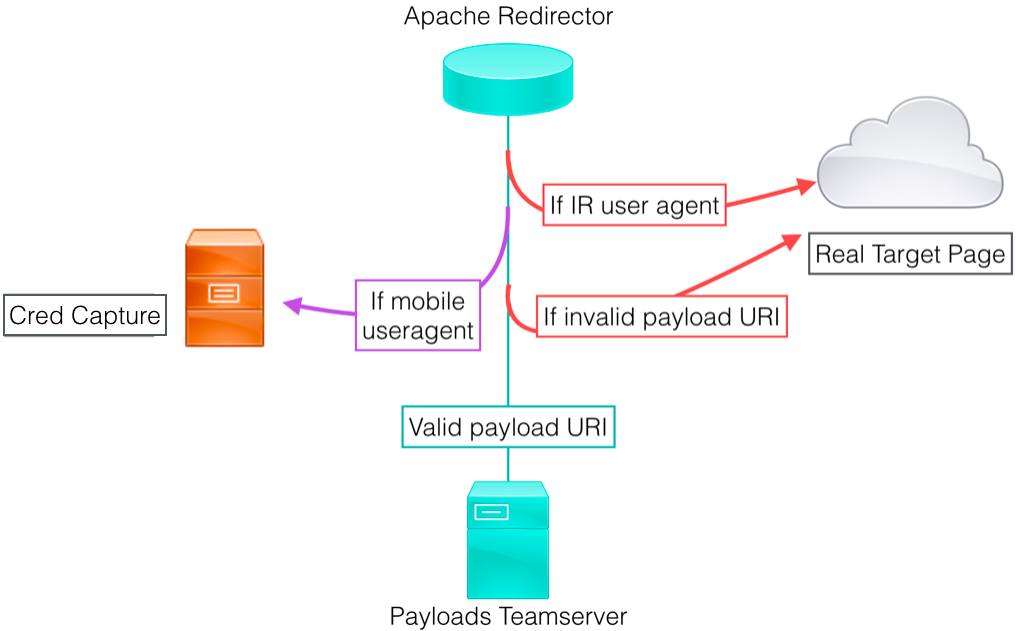
Red Teamインフラストラクチャの堅牢化リソースを収集するためのWiki

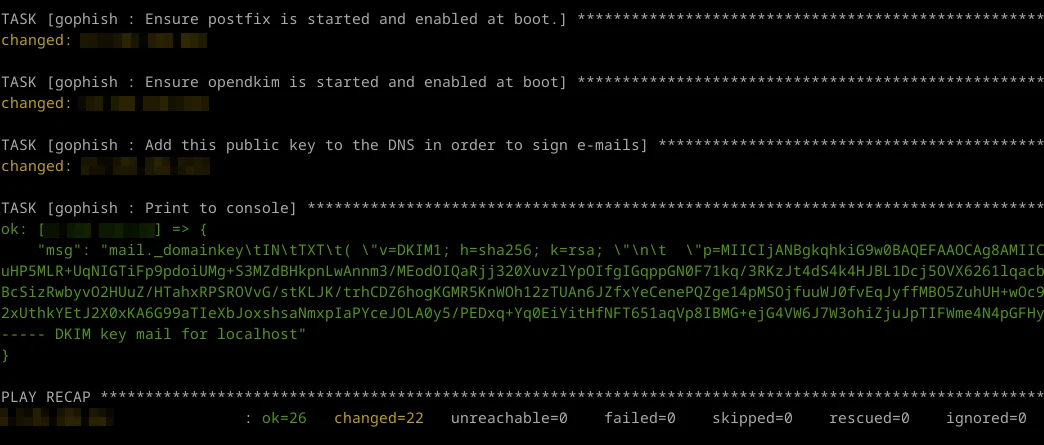
フィッシングインフラをその場で展開する。

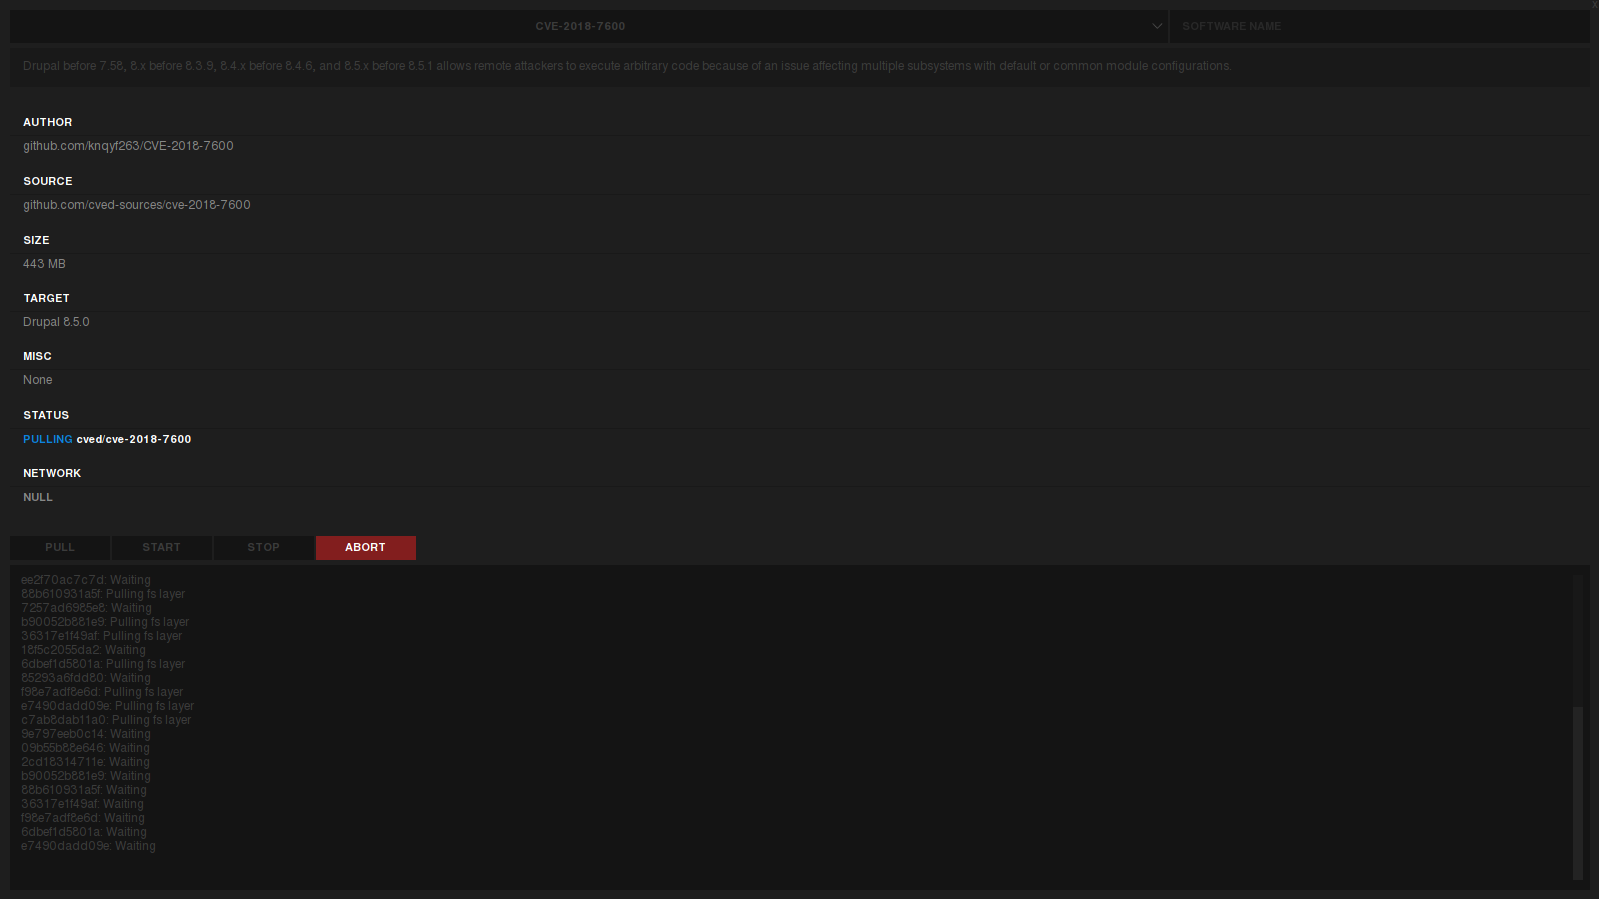
脆弱なDockerコンテナを管理するためのツール

CVE-2026-31431の脆弱性をRHEL系およびDebian系OS上で緩和するためのAnsible Playbookです。

Ansibleプレイブックで、Linuxカーネルの`algif_aead`モジュールにおけるローカル権限昇格の脆弱性CVE-2026-31431(「Copy Fail」)を監査・緩和します。この脆弱性は2017年以降、主要なすべてのディストリビューションに影響します。

カーネルランタイム防御フレームワーク。AF_ALGの脆弱性に対応し、eBPFソケットトレーシング、Ansibleによる堅牢化、ドリフト検出用の暗号監査ツールを備えています。

パッシブで読み取り専用の脆弱性スキャナーであり、cPanel & WHM における CVE-2026-41940 を検出します。バージョンベースのフィンガープリンティングを実行し、コンプライアンス対応の JSON レポートを生成し、悪用を行わずに修復ガイダンスを提供します。

Ansibleロールで、CVE-2026-31431に対するmodprobe.d緩和策を適用・検証し、algif_aeadカーネルモジュールを無効化します。Debian系システム向けの安全チェック付きです。

GitHub Enterprise ServerインスタンスをCVE-2026-3854およびCVE-2026-4821についてスキャンし、バージョンに基づく検出を提供し、バッチスキャンと複数の出力形式に対応します。

Kubernetes DaemonSet を使用して CVE-2026-31431 (GHSA-2274-3hgr-wxv6) を検出および修復する — modprobe ブラックリストによる algif_aead LPE

Ansibleプレイブックで、Debian/Ubuntu/RHELフリート全体にわたってCVE-2026-31431(Copy Fail)のカーネルコマンドライン緩和策を検出・適用します。読み取り専用の検出と冪等な適用に対応しています。

CVE-2026-0300(PAN-OS User-ID 認証ポータルの露出)向けの読み取り専用監査ツール

CVE-2026-41940(cPanel)、CVE-2026-31431(カーネル「Copy Fail」)、CSF、任意のドメイン/プロキシのクリーンアップ、および任意のオペレーター強化のための security-remediation.sh 1本。

オープンソースのサンドボックス化されたAIエージェント向けランタイム — gVisor/Docker分離、認証情報ボールト、不変監査ログ。CVE-2026-25253後に構築。

cPanel/WHMサーバーがCVE-2026-41940を介して侵害された場合のワンショット検出と修復。IOCチェック、マルウェアのクリーンアップ、C2ブロッキング、パッチ適用を含みます。

Apache Kafka 4.1.0(KRaft)とKeycloak OAuth2認証をStrimziで使用 - CVE-2025-27817のURL許可リスト制限をバイパス